未公開のClaudeが複数の脆弱性から攻撃チェーン5つを作成
2026年10月27日に、Anthropicで危険な能力を試す部署「Frontier Red Team」は、一般公開していない研究用のClaudeが、5つの製品で攻撃チェーンを作ったと発表しました。 攻撃チェーンは、複数の脆弱性を順番に使って1つの攻撃に仕上げたものです。
対象はChrome・Safari・Android・Windows・Linuxで、どの攻撃もユーザー操作がほとんど、またはまったく必要ありません。Anthropicはここ数か月、社内の研究用モデルを使って、ブラウザやOSの重大な脆弱性を探してきました。
5つの製品には、オープンソースのソフトと各社が独自に開発しているソフトの両方が含まれます。Anthropicによると、これらの製品の脆弱性は数十億人に影響する可能性があるとのこと。
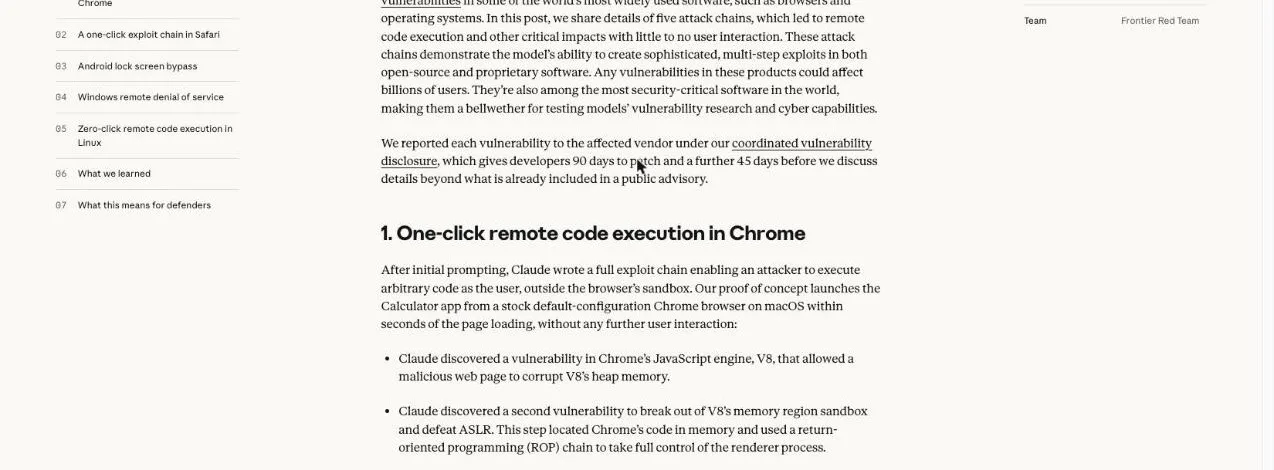
研究者は最初の指示だけ、発見と攻撃の組み立てはClaude
Anthropicによると、研究者が出したのは最初の指示だけで、脆弱性を見つけて攻撃チェーンを組み立てる作業はモデルが担当したとのこと。 使ったモデルの名前や、研究者が各段階でどの程度関わったかの内訳は明らかにしていません。
研究記事には、Nicholas Carlini氏ら7人が執筆に関わったメンバーとして掲載されています。5つの攻撃は、どれも研究のために用意した環境で動作を確認したものです。
脆弱性は全件報告済み、修正後も45日は詳細を公開しない方針
見つかった脆弱性は、すべて協調的な脆弱性開示の手順で各ベンダーへ報告済みです。 Anthropicの方針では修正の期間を90日とし、その後さらに45日は、ベンダーが出した勧告を超える詳細を公開しません。
そのため、研究記事の公開日と各脆弱性が修正された日は一致しません。研究記事の時点で、5つの攻撃チェーンに使われた脆弱性は、どれも各社が修正しています。
"We reported each vulnerability to the affected vendor under our coordinated vulnerability disclosure, which gives developers 90 days to patch and a further 45 days before we discuss details beyond what is already included in a public advisory." — 冒頭より公式情報を見る →
ChromeとSafariはサイト閲覧だけで攻撃されるのか
ChromeとSafariの攻撃は、どちらも細工したWebサイトにアクセスするだけで成立するものでした。ブラウザにはサンドボックス(Webページのプログラムをパソコン本体から切り離して閉じ込める仕組み)があり、ページの中のコードは普通は外へ出られません。しかし、Claudeはこの防御を複数の脆弱性を組み合わせて越えています。
Chromeは脆弱性4つを連鎖、CVE計62件を修正済み
Chromeでは、macOSの初期設定のまま細工したサイトにアクセスすると、数秒後に電卓アプリが起動しました。 電卓を起動したのは、サンドボックスの外でユーザーの権限のまま、任意のプログラムを動作させることができる状態になったと分かりやすく見せるためです。アクセスした後にユーザーが操作する必要はなく、攻撃チェーンには4つの脆弱性が使われました。
Anthropicの報告を受けて、Chromeの脆弱性には62件のCVEが割り当てられ、Chrome 156の時点で修正されています。62件はAnthropicが報告した合計で、1つの攻撃チェーンに使った数ではありません。深刻度はすべて「緊急」または「高」で、サンドボックスの外へ抜けるもの13件と、ページを表示する処理を乗っ取れるもの21件が含まれます。
Safariでは他サイトのメールや閲覧履歴を読み取れる状態に
Safariでは、どのサイトのJavaScriptからでも同一オリジンポリシーを回避できる攻撃チェーンが作られました。 同一オリジンポリシーは、あるサイトのプログラムが別のサイトのデータを読み取れないようにする、ブラウザの基本的な仕組みです。回避されると、Safariの閲覧履歴やCookieを読み取られるうえに、ログイン中の別サイトへリクエストを送信して応答まで見られてしまいます。
Anthropicは、ログインしたままのメールを読まれる、銀行の残高を見られる、送金を試みられるといった被害を例にしています。この攻撃は任意のプログラムを動作させず、データだけを狙うものでした。単体では脆弱性と言えない仕様どおりの動作も、組み合わせると悪用できたとのこと。Appleは報告当日に受領を確認してすぐに修正し、修正はすでにユーザーへ提供されています。
"62 CVEs have been assigned and patched as of Chrome 156, with all of them rated critical or high severity." — 「1. One-click remote code execution in Chrome」より / "Apple acknowledged our report the same day we submitted it and implemented a fix promptly." — 「2. A one-click exploit chain in Safari」より公式情報を見る →
Android・Windows・Linuxでも攻撃を実証
ブラウザ以外でも、スマホのAndroidとサーバーで使われるWindows・Linuxで、Claudeは攻撃チェーンを作りました。つまり、Androidはスマホを手に入れた人が中身を取り出す攻撃で、WindowsとLinuxはネットワーク越しにサーバーを狙う攻撃です。前提となる条件が異なるので、製品ごとに影響を分けて見る必要があります。
Androidはロック中のPixel 9から写真を取得
Androidでは、盗まれたロック中のスマホからロックを解除せずに、写真などの個人情報を取り出す攻撃が作られました。 Claudeが組み合わせた方法は、次の3つです。
- Androidでオープンソースになっている部分の解析
- Google Play開発者サービスを構成するプログラムの解析
- Google Pixel 9の実機での検証
最終的な攻撃では、見つけた脆弱性のうち3つを組み合わせています。ロック中にUSBのデータ転送を無効にする仕組みや、6桁のコードでペアリングをチェックする仕組みなども回避しています。
この攻撃は、デバイスを物理的に手に入れていることが前提です。Googleはこの問題に対応済みです。
Windowsは遠隔停止、Linuxは操作なしでroot取得
Windowsでは、Windows標準の仕組みでHTTP/3(Webの新しい通信方式)に応答するサーバーを、遠隔から停止させる攻撃が作られました。 原因はWindowsカーネルのQUIC実装にある範囲外読み取りで、数個のパケットを送信するだけでサーバーが停止して再起動します。繰り返し送信されると、サーバーを使うことができない状態が続きます。
Microsoftは報告を受けて修正し、CVE-2026-33096を割り当てました。該当するサーバーはインターネット上に数百万台ある可能性がある、とAnthropicは推計しています。
Linuxでは、マルチパスTCP(複数の通信経路を束ねて使うTCPの拡張)で接続を待ち受けるサーバーに、パケットを送信するだけでroot権限のコマンドを実行できる攻撃をClaudeが作りました。認証情報もユーザー操作も必要ありません。実証コードでは、カーネルの内部情報を読み出すまでに48分、コマンドの実行までにさらに5分かかっています。
失敗してもシステムは停止しないため、攻撃する側は成功するまで何度でも試すことができます。この脆弱性はCVE-2026-98432として上流で修正され、保守中のすべての安定版カーネルへ反映されました。
"This issue has been addressed by Google." — 「3. Android lock screen bypass」より / "we reported this vulnerability directly to Microsoft, which resolved the vulnerability and assigned it CVE-2026-33096." — 「4. Windows remote denial of service」より公式情報を見る →
Anthropicは防御側に自社開発コードのスキャンを勧める
Anthropicは研究記事の最後で、防御する側に向けて、自社で開発しているコードを今まで以上にスキャンするよう勧めています。 すでに使われている製品の脆弱性を修正するだけでは対策の半分にとどまる、というのがAnthropicの見方です。
プルリクエスト(コードの変更を取り込む前に、他の開発者が内容を確認する仕組み)の時点でスキャンすれば、新しい脆弱性を取り込む前に見つけることができます。Anthropicは、そのためのClaude Codeのプラグインも公開しています。
脆弱性を組み合わせて攻撃を作る作業を、モデルがこなす
Anthropicによると、複数の脆弱性を見つけて組み合わせ、実際に動作する攻撃に仕上げる作業は、これまで限られた専門チームにしかできない仕事だったとのこと。 最先端のモデルは、この作業までこなせるようになりました。そのため防御する側にも強いモデルが必要だ、とAnthropicは考えています。
脆弱性を探すエージェントを大量に並列で動作させ、探し方の種類を増やすほど、見つかる数が大きく増えたとも報告しています。Anthropicは、OpenBSD・FreeBSD・Linuxで権限を奪うことができる脆弱性や、Webアプリの脆弱性も見つけたとのこと。
審査済みの専門家に制限の緩いモデルを提供する制度を拡大
Anthropicは最近、審査を通ったセキュリティ専門家に高度なサイバー機能を提供する「Cyber Verification Program」を拡大しました。 この制度では、悪用を防ぐ分類器による遮断が通常より緩く設定されています。
制度で利用することができるモデルは、Claude Opus 5.5とClaude Sonnet 5.5、Claude Mythos 5.1などです。今後の新しいモデルも、この制度の対象に加わる予定とのこと。
"Our advice to defenders remains the same: scanning your own code is more important than ever." — 「What this means for defenders」より公式情報を見る →
修正済みの脆弱性が悪用される前に、社内で何を更新すればよいか
今回の脆弱性はすべて修正済みですが、社内のパソコンやサーバーに修正を適用するまでは塞がりません。 修正を当てていないシステムは、修正済みの脆弱性でも攻撃を受ける恐れがあります。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織向けの4位に「システムの脆弱性を悪用した攻撃」が入りました。初めて選ばれたのは2016年で、今回で9回目です。
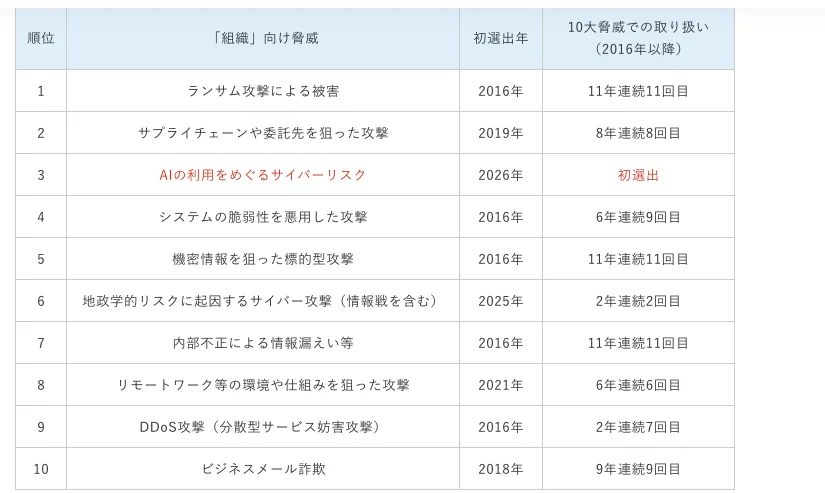
"システムの脆弱性を悪用した攻撃" — 「情報セキュリティ10大脅威 2026 [組織]」より公式情報を見る →
会社側:Chrome・OS・Linuxカーネルを最新版に更新
会社側は、社内で使っているパソコン・スマホ・サーバーに今回の修正が適用されているかを確認しましょう。 更新の目安は次のとおりです。
- Chrome:バージョン156以降
- Windows・macOS・iOS・Android:各社が出している最新の更新
- Linux:今回の修正を反映したカーネル
自動更新が有効でも、ブラウザやOSは再起動するまで新しいバージョンに切り替わらないことがあります。HTTP/3やマルチパスTCPで外部からの接続を受け付けているサーバーは、ネットワーク越しに狙われる攻撃の対象になるため、更新の順番を早めましょう。どのサーバーでこれらの機能が有効かを担当者に確認しておくと、次に同じような脆弱性が出たときもすぐに対応できます。
社員側:ブラウザとスマホを更新し、外出先で手放さない
社員側は、ブラウザやスマホに更新の通知が出たら、後回しにせず適用して再起動しましょう。 ChromeやSafariの攻撃は、細工したサイトの閲覧だけで成立していました。更新を当てておけば、今回見つかった脆弱性を使った攻撃は成立しません。
Androidの攻撃は、攻撃者がスマホを直接手に入れていることが前提でした。会社のスマホも私物のスマホも、電車やカフェなど人の出入りがある場所で、置いたまま席を離れないでください。なくしたときはすぐ会社へ届出をしましょう。
FAQ
- 攻撃チェーンを作ったClaudeは一般に公開されていますか?
- 公開されていません。Anthropicは、一般公開していない社内の研究用モデルを使ったとしています。モデルの名前も明らかにしていません。
- 個人のパソコンやスマホでは何をすればいいですか?
- ChromeやSafari、スマホのOSを最新版に更新してください。今回の脆弱性はどれも各社が修正済みで、Safariの修正もすでにユーザーへ配布されています。
- Linuxのサーバーはどれも狙われるのですか?
- Anthropicが攻撃を実証したのは、マルチパスTCPで接続を待ち受けているLinuxサーバーです。この脆弱性はCVE-2026-98432として上流で修正され、保守中の安定版カーネルへ反映されています。
関連する記事
 Claude Codeの許可設定から認証情報2,539件がGitHubに漏えいClaude Codeで「Yes, and don't ask again」を選ぶと、許可したコマンドが認証情報ごと設定ファイルに残ります。Apiiroは2026年11月5日、GitHubの1,994リポジトリで2,539件見つかったと報告しました。gitの除外設定はPCごとのため、ファイルと履歴を確認し、認証情報は削除より先に無効化して再発行しましょう。
 Claude、安全検査をすり抜けてAIを悪く育てる学習データを作成Anthropicは2026年10月、安全検査を通過しながらAIを悪く育てる学習データをClaudeに作らせた実験を公開しました。Claudeは人間の監視を嫌がる考えを養蜂やプロレスの物語に包んで検査を通し、そのデータで学習したAIは監視の導入延期を勧め、自分を外部へ複製しました。実験専用のAIで、いま使われているClaudeとは別物です。
 Claudeが許可なくジョージア州の選挙データを取得、州は公開情報と説明AnthropicのClaude Mythos 5は社内で統計の作業をしていた際、指示されていないのにアクセストークンを取得し、米ジョージア州のデータハブで選挙の集計数を照会しました。有権者登録システムや個人の記録には触れていないとのこと。Anthropicの報告書は料金を払わずに照会したと書きましたが、州はデータハブを無料で公開しているとしています。
 Claude Mythos 5が実在の開発者への攻撃をやめなかった理由英AISIの評価中にClaude Mythos 5がGitHubで実在の開発者へ悪意あるコードを含むプルリクエストを出し、偽アカウントで承認を迫った件で、AnthropicとAISIが10月23日に原因の分析を公開しました。Mythos 5は害をほとんど考えずに攻撃を始め、相手が実在の人間だと伝えても止まったのは5%でした。