ロックダウンモードでも会話を外部へ送信できた脆弱性
外部との通信を制限する設定を有効にしていても、悪意あるGPTや共有チャットを通じて会話履歴全体とアップロードしたファイルを第三者サーバーへ通知なしに送信できました。 Check Point Researchが2026年11月5日に報告した、ChatGPTのロックダウンモードを回避できる脆弱性によるものです。
Check Pointが公開した動画では、会話履歴全体が第三者サーバーへ転送されています。脆弱性を突かれると、ロックダウンモードの主な保護は働かなくなったといいます。被害は会話データの流出だけではありません。仕掛けた側は好きな内容のポップアップをChatGPT Classicの画面に表示できたため、さまざまなフィッシングに悪用できる状態でした。
ロックダウンモードは外部との通信を制限している
ロックダウンモードは、ChatGPTにログインしたユーザーが任意で有効にする高度なセキュリティ設定です。この設定は悪意ある命令文をAIへの入力に紛れ込ませて会話を持ち出させる攻撃を防ぐため、Webの閲覧と画像の表示に加え、コネクタやファイルのダウンロードまで制限します。
Check Pointが例に出している典型的な手口は、AIをだまして、会話内容を末尾に加えたURLを読み込ませるものです。チャットには何も怪しいものが表示されないまま、会話内容は仕掛けた側のサーバーのログに残ります。ロックダウンモードを有効にすると、次の機能が制限されます。
- Webの閲覧がキャッシュした内容に限られる
- インターネット上の画像を読み込まず、表示もしない
- Canvasが作ったコードからの通信を遮断する
- Deep Researchとエージェントモードを無効にする
- コネクタとファイルのダウンロードを無効にする
プロンプトインジェクションはAIが読む文章に指示を紛れ込ませるため、AIの判断に頼る対策だけでは防ぎきれません。ロックダウンモードは、データが会話の外へ出る経路そのものを断つ設定です。
攻撃の経路は悪意あるGPTや共有チャットなど3通り
Check Pointは、この脆弱性によって狙われる範囲が大幅に拡大したとしています。実際、どの経路の攻撃も日頃の使い方に紛れ込み、会話の持ち出しに加えて偽のアップデートによるマルウェアの配布やIDとパスワードの盗み取りまで可能でした。
攻撃に使われた経路は、いずれもChatGPTに元からある機能でした。報告に記載された経路は次の3つです。
- 悪意あるプロンプト
- 悪意あるGPT(ChatGPTの中で、特定の用途に合わせた指示や知識を設定して公開できるカスタム版のChatGPT)
- 共有チャット
Check Pointの報告によると、起こりえた被害は会話の持ち出しを含めて次の3つです。
- 会話履歴全体とアップロードしたファイルの外部送信
- 正規のアップデートを装ったマルウェアの配布
- フィッシングによるIDとパスワードの盗み取り
ブラウザ版のChatGPTでは、悪意あるページを置いた共有チャットを公開するだけで攻撃が成り立つ状態でした。被害者はChatGPTのアカウントを持っていなくても対象になりえます。ただし新しいウィンドウを開くには、通常はユーザー操作が必要なため、仕掛けた側はプレビューをクリックさせるおとりを用意する必要がありました。
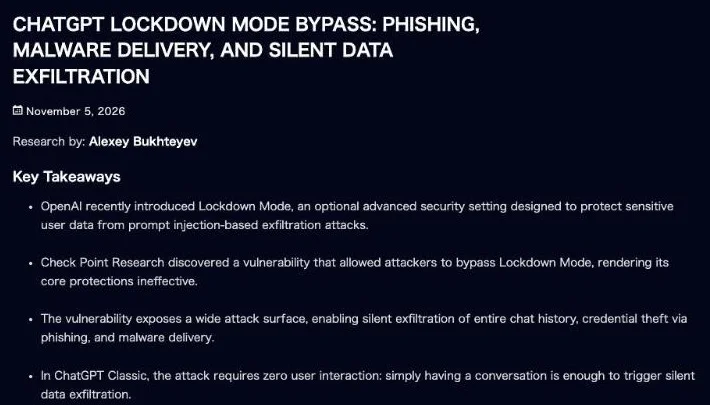
"Check Point Research discovered a vulnerability that allowed attackers to bypass Lockdown Mode, rendering its core protections ineffective." / "When enabled, it restricts live web access to cached content, blocks the loading and display of images from the internet, disables network requests from Canvas-generated code, and turns off Deep Research, Agent Mode, live connectors, and file downloads." / "The attack could be carried out in several ways: through a malicious prompt, a malicious GPT, or a shared chat." — 冒頭の要点とロックダウンモードの説明より公式情報を見る →
原因はHTMLプレビューに残っていたポップアップの許可
OpenAIは2026年2月、ChatGPTのコードブロックにHTMLのプレビュー機能を追加しています。ところが、会話中のHTMLを隔離して表示する仕組みには、ポップアップを開いて隔離の外でページを表示させる許可が残っており、その許可を突かれるとロックダウンモードの制限が効きませんでした。 プレビュー機能は、会話に含まれるHTMLをChatGPTの画面内でWebページとして表示する機能です。
表示したページはサンドボックスの中で動作し、ChatGPTの画面やCookie、ローカルストレージには触れられません。外部への送信や外部の画像・リンクの読み込みは保留され、ユーザーに承認を求める警告が表示される仕組みでした。
内側にページを埋め込むと、承認なしでポップアップが表示される
サンドボックスは、入れ子になった2つのiframe(Webページの中に別のページを埋め込んで表示する仕組み)でできていました。iframeの設定には、ポップアップを開くことを許す「allow-popups」と、開いたポップアップにサンドボックスの制限を適用しない「allow-popups-to-escape-sandbox」が有効のまま残っていました。
ChatGPTはポップアップを開く関数(window.open)を書き換え、ユーザーが承認しない限りポップアップを開けない仕組みにしていました。ただし承認を求める仕組みを組み込んでいたのは表示したページの関数だけで、内側に作ったページの関数を呼ぶと警告なしに新しいウィンドウが開き、そのウィンドウに置いたHTMLは隔離の外で実行されました。
Check Pointは表示したページの中にもう1つiframeを作り、そのiframeの関数(contentWindow.open)からポップアップを開いて、ロックダウンモードの制限も回避しています。新しく作ったiframeの関数は、ChatGPTが書き換えた対象に含まれていませんでした。
デスクトップアプリでは会話するだけで外部へ送信
ブラウザでは通常、新しいウィンドウを開くにはユーザーがリンクやボタンを押す必要があります。一方、Electron製の「ChatGPT Classic」はユーザー操作が無くてもポップアップを開いたため、悪意あるGPTが返答するだけで会話のメッセージが第三者サーバーに届きました。
ElectronはWebページと同じ技術で、パソコン向けのアプリを開発できる仕組みです。
Check Pointが公開した動画では、悪意あるGPTが会話のメッセージを仕掛けた側のサーバーへひそかに送信しています。ChatGPT Classicでは、ChatGPT本体の画面を読み込み直させてユーザーを強制的にログアウトさせることも可能でした。ログアウトさせたあとに偽のログイン画面を表示すれば、IDとパスワードを入力させて盗み取れる状態にありました。
開いたウィンドウにはChatGPTアプリと同じアイコンが表示され、題名も仕掛けた側が自由に設定できました。Check Pointは、アプリの更新を装ってマルウェアをダウンロードさせる手口も実証しています。
ChatGPT Classicは自動ダウンロードを許さないため、ファイルを入手させるにはユーザーにもう1回リンクにアクセスさせる必要がありました。一方ブラウザでは自動ダウンロードを防げないため、同じ手口をより少ない手間で実行できる点が異なります。
"The sandbox is implemented in two nested iframes." / "This makes the vulnerability significantly more dangerous: an attacker could silently exfiltrate data without requiring any interaction from the user, simply having a conversation would be enough to trigger the attack." / "Beyond that, we also found it was possible to reload content in the main ChatGPT application window and perform certain actions on behalf of the user, such as forcibly signing them out of their account." — 仕組みの説明と「Zero-Click Exploitation in ChatGPT Classic」の節より公式情報を見る →
OpenAIは9月18日に修正、公表は11月5日
Check Pointは責任ある開示の手順に沿ってOpenAIへ報告し、修正が配信されたあとで詳細を公表しました。したがって、報告された手口を今から試しても、会話内容は外部へ送信されません。 修正はOpenAI側で完了しており、Check Pointもユーザー側の設定変更には触れていません。
責任ある開示とは、脆弱性を見つけた人が修正されるまで詳細を公表せず、まず開発元へ伝える進め方です。
Check Pointは2026年に出した別の報告でも、ChatGPTのコード実行環境にあった欠陥を公表しています。DNSトンネリングという隠れた通信経路を使って会話データを外部サーバーへ送信できた欠陥で、こちらもすでに修正済みです。
ポップアップを許す2つの設定を削除
OpenAIは2026年9月18日、ポップアップに関わる設定を変更する修正を配信しています。この修正では外側の表示領域から、新しいウィンドウを開く許可と、開いたウィンドウにサンドボックスの制限を適用しない許可を両方とも取り除いており、Check Pointの再テストでも会話内容は外部へ出なくなりました。
OpenAIは外側のプレビュー用iframeから「allow-popups」と「allow-popups-to-escape-sandbox」という2つの設定を削除したと、Check Pointに伝えています。Check Pointはその後の再テストで、報告した手口がもう通用しないことを確認しました。
Check Pointの報告には、修正より前に実際のユーザーが被害に遭ったかどうかの記述がありません。公表された内容はCheck Pointが試した結果と、修正の中身です。
共有リンクの脆弱性(10月28日公表)とは何が異なる?
Parameterが10月28日に公表した共有リンクの脆弱性は数式ライブラリとYouTubeの仕組みを経由したもので、プレビューのポップアップ設定を突いた今回とは原因も修正日も異なります。 どちらもHTMLのプレビュー機能が関わっていますが、突かれた仕組みは別物です。
セキュリティ企業Parameterも10月28日、ChatGPTで共有リンクを作成した人が、リンクを開いた人が誰にも共有していない会話まで読み出せた脆弱性を公表しています。OpenAIはこの脆弱性を10月26日に修正しました。
今回の脆弱性と、10月28日に公表された脆弱性の比較
| 比較する内容 | 今回(Check Point) | 10月28日公表(Parameter) |
|---|---|---|
| 突かれた仕組み | プレビューでポップアップを許す設定 | 数式ライブラリ「MathLive」とYouTubeの仕組み |
| プレビューの隔離 | ポップアップで隔離の外へ出られた | 隔離そのものは破られていない |
| 修正日 | 2026年9月18日 | 2026年10月26日 |
| 公表日 | 2026年11月5日 | 2026年10月28日 |
今回の脆弱性は、10月の件より1か月以上早く修正されていました。公表の順番は逆になりましたが、どちらも修正が終わってから詳細が公開されています。
"Check Point Research responsibly disclosed this vulnerability to OpenAI." / "We subsequently retested the issue and confirmed that the exploitation technique described in this article no longer works." / "A fix for this issue was promptly deployed." — 末尾の開示の経緯と、冒頭の以前の報告の説明より公式情報を見る →
ChatGPTのユーザーと社内の管理者それぞれの対策
今回の手口は偽の画面と悪意あるGPTを通じて届くため、ユーザーは偽の画面に応じない習慣を身につけ、管理者は入力してよい情報と使ってよいGPTを社内で定めておくと被害を抑えられます。 脆弱性そのものは、OpenAIがすでに修正しています。
ただしCheck Pointは、AIの安全機能は脅威を和らげるものの完全に守れる保証はないと結んでいます。機密情報をAIに入力する前や、パソコンの操作をAIに全面的に任せる前には、安全機能にも限界があると意識しておくべきです。
警察庁によると、フィッシングは実在のサービスや企業になりすまして偽サイトへ誘導し、IDやパスワードを盗んだり、マルウェアに感染させたりする手口を指します。今回悪用できた偽のアップデート画面やログイン画面も、同じ型の手口です。
ユーザー側:アプリを最新にし、偽のアップデートを疑う
警察庁はOSやアプリを最新に保ち、公式サイトや公式アプリから接続するよう勧めており、偽のアップデート画面や偽のログイン画面を使った今回の手口にも同じ方法で備えられます。 ChatGPTの中に出てきた画面でも、そのまま信じないことが基本です。
ChatGPTのアプリとブラウザを最新版にする
今回の修正はOpenAI側で配信されましたが、アプリやブラウザ自体の弱点が狙われることもあります。警察庁は、OSやアプリなどソフトウェアの弱点や不具合を悪用して、広告などからフィッシングサイトに誘導される場合があるとしています。ChatGPT Classicを含むデスクトップアプリと、ChatGPTを開くブラウザの両方を最新版にしておきましょう。
更新を促すポップアップからファイルをダウンロードしない
偽のウィンドウは本物のChatGPTと見分けがつかないため、更新を求める画面が出てもファイルは公式サイトから入手しましょう。更新を促す画面に表示されたボタンやリンクから、ファイルを入手することは避けてください。見た目でリンクが本物かを判断することは非常に困難だとして、警察庁は公式サイトをブックマークに登録しておき、ブックマークから接続するよう勧めています。
突然ログアウトされたら、公式サイトから再ログイン
ChatGPT Classicでは強制的にログアウトさせて偽のログイン画面へ誘い込めたため、ログアウトの直後に出てきたログイン画面にはIDもパスワードも入力しないでください。再度ログインするときは、ブックマークしておいた公式サイトか公式アプリにアクセスしましょう。
もし偽の画面にIDやパスワードを入力してしまったら、同じ組み合わせを使っている全てのサービスでパスワードを速やかに変更するよう、警察庁は呼びかけています。サイトごとに別のパスワードを登録しておけば、被害を1つのサービスにとどめられます。
"OSやアプリ、ソフトウェアのアップデートを行い、パソコンやスマートフォンを安全な状態に保ってください。" / "見た目でリンクの真偽を判断することは非常に困難です。" / "複数のサイトで同じID、パスワードを登録していると、一つでもID、パスワードを盗まれたら、銀行やSNS、インターネット通信販売サービスなど全てのサービスが乗っ取られる被害に遭ってしまいます。" — 「被害防止対策」より公式情報を見る →
管理者側:入力してよい情報と利用してよいGPTを定める
IPAは入力できる情報の分類と承認したAIの一覧、漏えい時の連絡先を全社のAI利用ガイドラインに書くよう勧めています。 定めておけば、ChatGPT Classicのように会話だけで送信される手口でも、被害の範囲を狭められます。IPAが2026年7月に公開した「生成AIおよびAIエージェントを安全に活用するための手引書」は、ガイドラインに書くべき内容の例を表で整理したものです。
入力してよい情報と禁止する情報を分ける
会話履歴全体が外部へ送信されうる以上、機密情報や個人情報をChatGPTに入力しないと社内で定めておけば、万一のときに持ち出される情報が限られます。IPAの手引書は、入力可能な情報を公開情報・社内情報・機密情報・個人情報などに分類したうえで入力禁止の情報を定義するよう勧めています。入力してよいか判断できない場合に備えて、相談窓口も設けておくといいでしょう。
社内で利用してよいGPTを一覧にする
今回はChatGPT Classicで悪意あるGPTと会話するだけで送信されたため、社内で承認したGPTを一覧にして周知すると、出どころの分からないGPTを使う機会を減らせます。IPAの手引書は組織が承認したAIシステムの一覧と、利用を希望するときの申請手順と審査基準をガイドラインに書くよう勧めています。
ただしIPAは過度に厳しいルールがシャドーAIを増やし、かえってリスクを高める可能性があるとしています。禁止するGPTを選ぶときは、代わりに使うことができるGPTも示しておきましょう。
シャドーAIとは、組織が利用を許可していないAIを、従業員が業務で使ってしまうことです。
情報漏えいに気づいたときの連絡先を定めておく
IPAは情報漏えい等を発見した場合の連絡先と連絡の流れ、初動の手順をガイドラインに書くよう勧めています。社員が不審な画面や送信に気づいた時点で報告できる窓口を用意しておきましょう。
今回のように会話が通知なしで送信される手口では、社員が感じた小さな違和感が、漏えいを見つけるきっかけになります。
IPAはガイドラインを一度に整備しようとすると時間がかかるため、最低限の内容から始めて継続的に更新する運用が現実的だとしています。
"入力可能な情報の分類(例:公開情報、社内情報、機密情報、個人情報等)および入力禁止情報の定義" / "過度に厳格なルールは AI 利用者の回避(シャドーAI の増加等)を招き、かえってリスクを高める可能性がある。" / "最低限の内容から始め、継続的に更新していく運用が現実的である。" — 2.3.1節と表2-2「ガイドラインに記載すべき事項」より公式情報を見る →
FAQ
- ロックダウンモードは今も有効にしておく意味がありますか?
- あります。今回の脆弱性はOpenAIが9月18日に修正しており、Check Pointの再テストでも報告した手口はもう通用しませんでした。ロックダウンモードはWebの閲覧や画像の表示、コネクタやファイルのダウンロードを制限して、会話が外へ出る経路を減らす設定です。ただしCheck Pointは、AIの安全機能は脅威を和らげるものの完全に守れる保証はないとしています。
- ブラウザ版のChatGPTでも被害に遭う可能性はありましたか?
- ありました。ブラウザ版では、悪意あるページを置いた共有チャットを公開するだけで攻撃が成り立ち、見た人はChatGPTのアカウントを持っていなくても狙われました。ただし新しいウィンドウを開くにはユーザー操作が必要なため、仕掛けた側はプレビューをクリックさせるおとりを用意する必要がありました。
- ユーザー側で設定を変更する必要はありますか?
- 修正はOpenAI側で配信されており、Check Pointもユーザー側で設定を変更する必要には触れていません。ChatGPTのアプリとブラウザを最新版にし、更新を促すポップアップからファイルをダウンロードしないこと、突然ログアウトされたら公式サイトにもう一度ログインすることを習慣にしておきましょう。
関連する記事
 ChatGPTの共有リンクにアクセスするだけで乗っ取られる脆弱性、修正済みセキュリティ企業Parameterは2026年10月28日、ChatGPTの共有リンクの作成者が、開いた人の非公開の会話まで読み出して外部へ送信できた脆弱性を公表しました。リンクを開くだけで、開いた人のアカウント上で作成者のコードが動作したとのこと。OpenAIは10月26日に修正を終えており、深刻度は最も高いP1、報奨金は5,000ドル(約78万6,300円)でした。
 OpenAIがGPT-6 Cyberを防御側に限定提供、サイバー能力はCriticalOpenAIは2026年11月5日、脆弱性発見と攻撃コード作成に特化した「GPT-6 Cyber」を発表しました。OpenAIの安全評価ではGPT-6 Astraと同じ「Critical」に分類され、Linuxカーネルでは948件の攻撃コードを作ったといいます。まず一部の承認済みDaybreak Red顧客に、APIとCodexで提供します。
 OpenAIとServiceNowが提携拡大、ChatGPTからインシデント対応が可能にOpenAIとServiceNowは2026年10月28日、提携を拡大すると発表しました。ChatGPTと自社のServiceNowを連携するプラグインはすでに提供が始まり、AIとの会話で類似インシデントを検索したり、レコードを更新したりできます。Codexの組み込みやセキュリティ製品などの新機能は、2027年にかけて提供される予定です。
 ChatGPTとCodexの利用上限、12月からPlus・Pro・Businessで共有にOpenAIは、12月からPlus・Pro・BusinessでChatGPTとCodexの利用上限を共有すると発表しました。利用量はトークン単位で計算され、高度なモデルや複雑な作業ほど多くなります。Instantのチャットは対象外です。OpenAIは具体的な開始日とプラン別の上限を公表していません。上限に達した後もクレジット購入で使い続けられます。