情報漏えいした国内企業の一覧と最新の事例
一覧で最も新しいのは日本商工会議所で、11月10日にネット試験受験者の氏名や合否結果など最大約98万人分が漏えいした可能性があると発表しました。 前日の11月9日には、ニトリホールディングス(最大3,762万件)、シェアフル(最大約750万件)、オープンドア(38万1,926件)、クレディセゾン(19万8,660名)、NTTデータ(約8万名)、ラクスル、技研製作所が漏えいを公表しています。
2026年に国内企業が公表した主な情報漏えいは、次の55件です。このうち28件は流出の規模が100万件を超え、23件は10月に公表されました。
2026年に国内企業が公表した主な情報漏えい(公表日の新しい順)
| 公表日 | 企業・サービス | 件数 | 流出した主な情報 | 原因 |
|---|---|---|---|---|
| 11月10日 | 日本商工会議所(ネット試験) | 最大約98万人分(恐れ) | 氏名・フリガナ・生年月日・合否結果・試験得点など | 試験管理システムへの不正アクセス(不正ファイルの設置) |
| 11月9日 | オープンドア(トラベルコ) | 38万1,926件 | メールマガジン登録者のメールアドレス(一部に都道府県・郵便番号) | ウェブサイトへの第三者による不正アクセス |
| シェアフル | 最大約750万件(恐れ) | 氏名・電話番号・住所・生年月日・給与振込用銀行口座情報など | 社内管理システムへの第三者による不正アクセス | |
| 技研製作所 | 約3,200名(恐れ) | 氏名・会社名・メールアドレス・暗号化したパスワードなど | ランサムウェアを含む不正アクセス | |
| ラクスル | 公表なし(集計中) | 印刷データ等に記載された氏名・住所・電話番号など | 認証情報の不正取得による不正アクセス | |
| NTTデータ(住友生命Vitality) | 約8万名 | 氏名・住所・電話番号・一部マスキングしたカード番号など | 受託システムへの第三者による不正アクセス | |
| クレディセゾン(選べるゴールド優待) | 19万8,660名 | 氏名・生年月日・電話番号・顧客識別番号など | 提携先ベネフィット・ワンの委託先への不正アクセス | |
| ニトリホールディングス | 最大3,762万件(恐れ) | 会員番号・氏名・住所・電話番号・生年月日など | システムへの第三者による不正アクセス | |
| 11月8日 | teket | 公表なし(精査中) | 氏名・メールアドレス・住所・電話番号・チケット情報ほか | 会員情報等を管理するシステムへの不正アクセス |
| 11月7日 | 使えるねっと | 公表なし | 「使えるポータル」の登録情報(項目は調査中) | システムへの第三者による不正アクセス |
| Maru-Jan(シグナルトーク) | 185万5,578人 | メールアドレス・パスワード | 管理システムの機能を悪用した不正アクセス | |
| 11月6日 | エディオン | 1万3,685名未満(恐れ) | 氏名・メールアドレス・電話番号・生年月日・住所など | ECサイトのログファイル領域への脆弱性を突いた不正アクセス |
| 小学館 | 199万3,665件(恐れ) | メールアドレス・生年月日・性別・ニックネームなど | 委託先アララのメール配信システムへの不正アクセス | |
| JNSA(理解度チェック) | 最大1万5,128件(恐れ) | 管理者の氏名・メールアドレス、受講者のIDなど | サービスへの不正アクセス | |
| 三井ダイレクト損保 | 約23.4万件 | 氏名・住所・電話番号・生年月日・メールアドレス・車両情報・保険契約の条件 | Webサイトへの不正アクセス | |
| NTTドコモ | 最大約30万件 | 氏名・本人確認書類の番号など | 外部からの不正アクセス | |
| あいおいニッセイ同和損保 | 約44.4万件 | 氏名・住所・電話番号など | 契約者向けページへの不正アクセス | |
| ロート製薬 | 279万7,545人 | 氏名・住所・通話音声など | 電話システムのアカウント不正利用 | |
| 11月5日 | GMOメイクショップ | 約1,260万件 | メールアドレスのみ | 委託先への不正アクセス |
| アイリスプラザ | 約770万人分(恐れ) | 氏名・住所・パスワードなど | 外部クラウドへの不正アクセス | |
| SMBCコンシューマーファイナンス | 最大32万118人 | 氏名・運転免許証番号など | 保証システムへの不正アクセス | |
| 11月4日 | ソラシドエア | 約49万件 | メールアドレスのみ | 委託先への不正アクセス |
| モスフードサービス | 751万7,087件 | メールアドレス・年齢・性別など | 委託先への不正アクセス | |
| 11月3日 | アソビュー | 約1,582万件 | メールアドレス・氏名など | 委託先への不正アクセス |
| 11月2日 | サントリーグループ | 10万6,038人 | 従業員・採用応募者の氏名など | 外部クラウドへの不正アクセス |
| @cosme(アイスタイル) | 約300万人 | 氏名・住所・肌質・髪質など | 不正アクセス | |
| ビックカメラグループ | 約1,490万件 | メールアドレスなど | 委託先への不正アクセス | |
| ノジマ | 約700万件 | 氏名・住所・電話番号など | 会員管理システムへの不正アクセス | |
| ライフカード(Vプリカ) | 69件 | 氏名・メールアドレスなど | 委託先での不正な行為 | |
| 10月31日 | クラブツーリズム | 約432万件 | 氏名・住所・電話番号など | サーバーへの不正アクセス |
| 10月30日 | ソニー銀行 | 621名 | 氏名、4名は住所・口座番号も | 委託先への不正アクセス |
| 無印良品 | 最大約2,726万件 | メールアドレス・生年月日・性別 | 不正アクセス | |
| 松屋フーズ | 約238万件 | 氏名・住所・電話番号など | 管理システムへの不正アクセス | |
| KDDI・ライフネット生命 | 2万2,541件 | 氏名・電話番号など | 連携先システムの脆弱性 | |
| 10月29日 | CNポイント(クラブネッツ) | 1万6,936件(恐れ) | 会員ID・氏名、一部は住所・電話番号も | 脆弱性を突いた不正アクセス |
| 10月28日 | JAL・JTA | 約9万2,000人 | 予約番号・氏名など | 委託先への不正アクセス |
| 10月27日 | So-net・plala | 約258万件 | 氏名・電話番号など | 会員DBへの不正アクセス |
| 10月23日 | パナソニック | 約33万4,000人 | 社員番号・住所・電話番号など | 利用禁止の生成AIへのアップロード |
| 10月21日 | お名前.com デスクトップクラウド | サーバー26,739件 | 取引口座のログイン情報など | 不正プログラムの設置 |
| 10月15日 | ソースネクスト | 約2,252万件 | メールアドレス・パスワードなど | APIの不正利用 |
| エムスリー | 医師会員の1割未満ほか | 氏名・勤務先など | 不正アクセス | |
| 10月13日 | アルカディア | 約313万6,000件 | 名前・メールアドレスなど | 不正アクセス |
| 10月9日 | スカイチケット | 約1,464万件 | 氏名・生年月日など | 3件の不正アクセス |
| ブックオフ | 最大約643万件 | 氏名・生年月日など | 子会社への不正アクセス | |
| バイトル | 最大約388万件 | メールアドレスのみ | 脆弱性を突く不正アクセス | |
| 10月8日 | ローソンID | 215万5,345件 | メールアドレスと氏名 | 不正アクセス |
| 第一興商 | 約872万4,000件(恐れ) | 顧客と従業員の情報 | 委託先PCのマルウェア感染 | |
| 10月7日 | IDCFクラウド | えきねっと最大約167万件 | メールアドレスなど | ランサムウェア攻撃 |
| 10月6日 | 旭化成セラピューティクス | 最大約51万4,000名ほか | 医療従事者の情報 | 委託先DBへの不正アクセス |
| スカラコミュニケーションズ | 延べ最大71万3,126件 | 問い合わせ情報 | FAQシステムへの不正アクセス | |
| 10月5日 | 焼肉きんぐ | 1,078万8,963件 | 会員番号・氏名など | アプリへの不正アクセス |
| infoQ | 最大94万8,498件 | 氏名・生年月日など | 不正アクセス | |
| 9月25日 | タイムズカー | 約660万件 | 氏名・免許証の画像など | 不正アクセス |
| 6月30日 | アフラック生命保険 | 約440万人 | 氏名・生年月日・口座情報など | 不正アクセス |
| 6月23日 | KDDI(ISP向けメール) | 1,223万1,954名 | メールアドレス・パスワード | ソフトウェアの脆弱性 |
五十音順に並べた企業名の一覧
ご利用中の会社が一覧に含まれているかは、五十音順に並べた次の索引で確認できます。 会社名の読みで並べ、公表日と件数を添えました。
五十音順の索引を開く
情報漏えいした国内企業を五十音順に並べた索引(公表日・件数)
| 企業・サービス | 公表日 | 件数 |
|---|---|---|
| あいおいニッセイ同和損保 | 11月6日 | 約44.4万件 |
| IDCFクラウド | 10月7日 | えきねっと最大約167万件 |
| アイリスプラザ | 11月5日 | 約770万人分(恐れ) |
| 旭化成セラピューティクス | 10月6日 | 最大約51万4,000名ほか |
| アソビュー | 11月3日 | 約1,582万件 |
| @cosme(アイスタイル) | 11月2日 | 約300万人 |
| アフラック生命保険 | 6月30日 | 約440万人 |
| アルカディア | 10月13日 | 約313万6,000件 |
| infoQ | 10月5日 | 最大94万8,498件 |
| SMBCコンシューマーファイナンス | 11月5日 | 最大32万118人 |
| エディオン | 11月6日 | 1万3,685名未満(恐れ) |
| NTTデータ(住友生命Vitality) | 11月9日 | 約8万名 |
| NTTドコモ | 11月6日 | 最大約30万件 |
| エムスリー | 10月15日 | 医師会員の1割未満ほか |
| オープンドア(トラベルコ) | 11月9日 | 38万1,926件 |
| お名前.com デスクトップクラウド | 10月21日 | サーバー26,739件 |
| 技研製作所 | 11月9日 | 約3,200名(恐れ) |
| クラブツーリズム | 10月31日 | 約432万件 |
| クレディセゾン(選べるゴールド優待) | 11月9日 | 19万8,660名 |
| KDDI(ISP向けメール) | 6月23日 | 1,223万1,954名 |
| KDDI・ライフネット生命 | 10月30日 | 2万2,541件 |
| サントリーグループ | 11月2日 | 10万6,038人 |
| CNポイント(クラブネッツ) | 10月29日 | 1万6,936件(恐れ) |
| GMOメイクショップ | 11月5日 | 約1,260万件 |
| シェアフル | 11月9日 | 最大約750万件(恐れ) |
| JNSA(理解度チェック) | 11月6日 | 最大1万5,128件(恐れ) |
| JAL・JTA | 10月28日 | 約9万2,000人 |
| 小学館 | 11月6日 | 199万3,665件(恐れ) |
| スカイチケット | 10月9日 | 約1,464万件 |
| スカラコミュニケーションズ | 10月6日 | 延べ最大71万3,126件 |
| ソースネクスト | 10月15日 | 約2,252万件 |
| ソニー銀行 | 10月30日 | 621名 |
| So-net・plala | 10月27日 | 約258万件 |
| ソラシドエア | 11月4日 | 約49万件 |
| 第一興商 | 10月8日 | 約872万4,000件(恐れ) |
| タイムズカー | 9月25日 | 約660万件 |
| 使えるねっと | 11月7日 | 公表なし |
| teket | 11月8日 | 公表なし(精査中) |
| ニトリホールディングス | 11月9日 | 最大3,762万件(恐れ) |
| 日本商工会議所(ネット試験) | 11月10日 | 最大約98万人分(恐れ) |
| ノジマ | 11月2日 | 約700万件 |
| バイトル | 10月9日 | 最大約388万件 |
| パナソニック | 10月23日 | 約33万4,000人 |
| ビックカメラグループ | 11月2日 | 約1,490万件 |
| ブックオフ | 10月9日 | 最大約643万件 |
| 松屋フーズ | 10月30日 | 約238万件 |
| Maru-Jan(シグナルトーク) | 11月7日 | 185万5,578人 |
| 三井ダイレクト損保 | 11月6日 | 約23.4万件 |
| 無印良品 | 10月30日 | 最大約2,726万件 |
| モスフードサービス | 11月4日 | 751万7,087件 |
| 焼肉きんぐ | 10月5日 | 1,078万8,963件 |
| ライフカード(Vプリカ) | 11月2日 | 69件 |
| ラクスル | 11月9日 | 公表なし(集計中) |
| ローソンID | 10月8日 | 215万5,345件 |
| ロート製薬 | 11月6日 | 279万7,545人 |
10月5日から9日までの5日間に10件の公表が集中
10月5日から9日までは毎日いずれかの会社が公表し、9日には3社が重なりました。 一覧の55件のうち10件は、この5日間に集中しています。日ごとの公表は次のとおりです。
- 5日:焼肉きんぐ・infoQ
- 6日:旭化成セラピューティクス・スカラコミュニケーションズ
- 7日:IDCFクラウド
- 8日:ローソンID・第一興商
- 9日:スカイチケット・ブックオフ・バイトル
タイムズカーで漏えいしたアカウントは約660万件
パーク24は9月28日、タイムズカーで漏えいしたアカウントが約660万件に上ると公表しました。また、対象はタイムズカーとタイムズビジネスサービスの会員、および退会済みのお客様です。
漏えいした情報には運転免許情報と、運転免許証の画像といった本人確認書類情報が含まれています。タイムズカーを運営するパーク24は、「クレジットカード情報については漏えいしていない」としています。
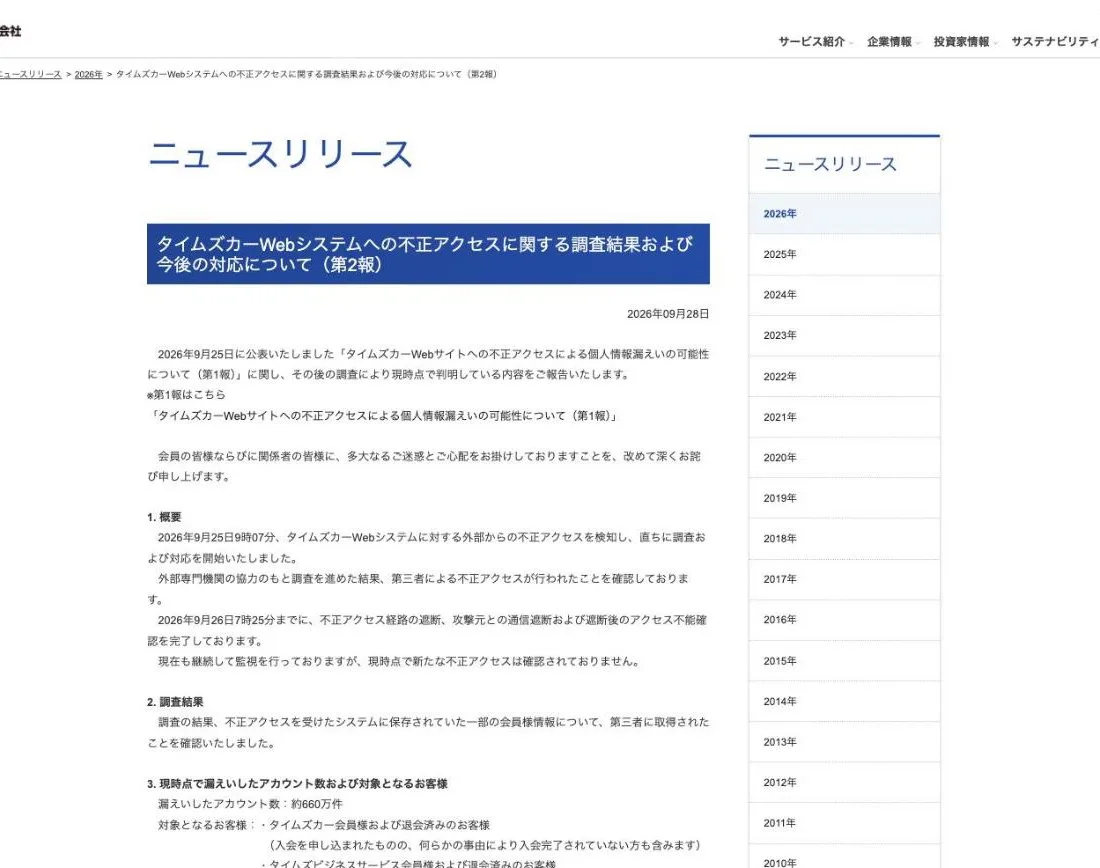
"漏えいしたアカウント数:約660万件" — 「3. 現時点で漏えいしたアカウント数および対象となるお客様」より公式情報を見る →
情報漏えい事例に共通する4つの傾向
東京商工リサーチは10月7日、上場企業の個人情報漏えいが過去最悪のペースだとする集計を公表しました。 2026年の事例に共通する傾向は、次の4つです。
- 100万件を超える漏えいが継続している
- 不正アクセスの報告件数が6月以降は毎月増加している
- 委託先やクラウド事業者から情報が流出している
- パスワードや免許証の画像など、変えにくい情報も流出している
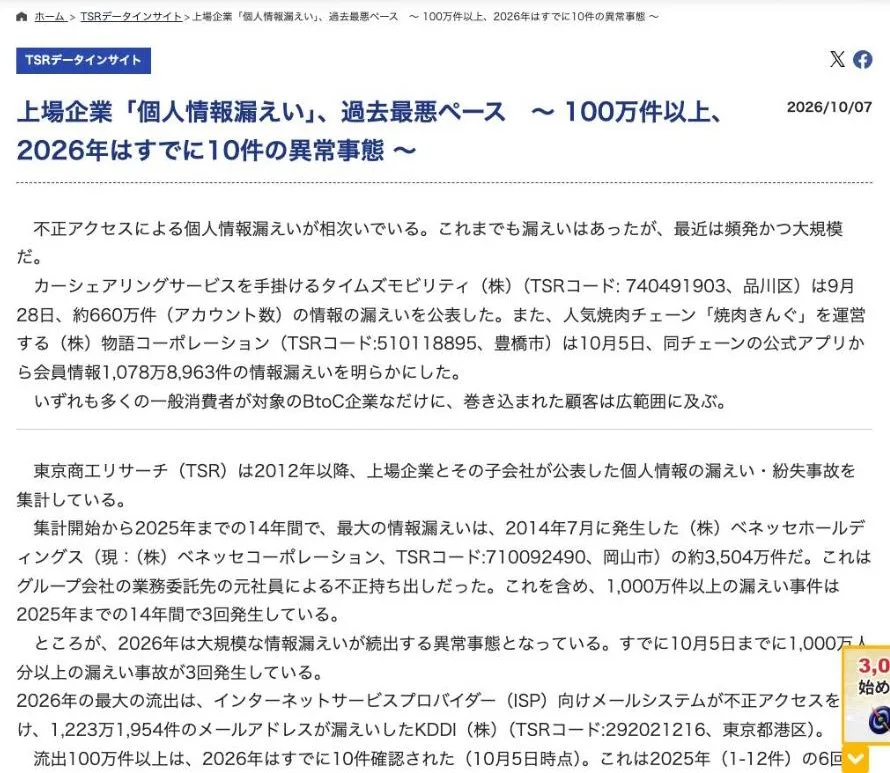
100万件以上の漏えいは2026年だけで10件
東京商工リサーチが10月5日時点でまとめた集計では、2026年に発生した100万件以上の漏えいは10件でした。そのため、2026年は年末を待たずに2025年の1年間の6件を上回りました。
100万件以上となった個人情報漏えいの件数(上場企業とその子会社)
東京商工リサーチの集計です。2026年は10月5日時点の件数です。
1,000万人分以上の漏えいも、2026年は10月5日までで3回発生しました。2025年までの14年間で発生した合計3回に、1年足らずで同じ回数に達しています。
1,000万人分以上となった個人情報漏えいの回数(上場企業とその子会社)
東京商工リサーチの集計です。2012〜2025年は14年間の合計、2026年は10月5日時点の回数です。
東京商工リサーチの集計で最も件数が多いのは、2014年7月にベネッセホールディングスで発生した約3,504万件の漏えいです。グループ会社が業務を委託した先の元社員が、情報を不正に持ち出していました。
東京商工リサーチの集計では、2026年に発生した大規模な漏えいのうち5件が、件数で歴代ワースト10にランクインしています。主な情報漏えいの一覧で件数が多い上位4件は次のとおりです。
- ニトリホールディングス:最大3,762万件
- 無印良品:最大約2,726万件
- ソースネクスト:約2,252万件
- アソビュー:約1,582万件
同じ年に2回、漏えいを公表した会社もあります。カー用品のイエローハットは4月に子会社の会員専用サーバーから317万9,454件の漏えいを、8月には本体の予約システムから最大180万1,499件が漏えいした可能性を公表しました。
"流出100万件以上は、2026年はすでに10件確認された(10月5日時点)。これは2025年(1-12件)の6回を大幅に上回っている。" — 本文より公式情報を見る →
10月の不正アクセス報告は16日までで830件
個人情報保護委員会は10月28日、不正アクセスによる漏えい等の集計を公表しました。この集計では、4月1日から10月16日までに不正アクセスで漏えい等した延べ本人数は約2億6,000万人で、報告件数は合計2,094件です。
不正アクセスによる漏えい等の報告件数(月別)
個人情報保護委員会の集計です。10月は16日までの件数で、速報時点で計上した値なので、あとから変わる可能性があります。
10月1日から16日までの830件は9月1か月分(303件)の約2.7倍で、期間全体の約4割を占めます。4月1日から10月16日までに本人数が1,000万人を超えた報告は6件で、うち4件が10月でした。
この集計は個人情報取扱事業者から直接報告されたものに限られ、委任先の省庁を経由した報告と、行政機関等からの報告は含まれません。本人数は延べ人数で、速報時点で計上した数字はあとから変わる可能性があるとのこと。
委託先やクラウド事業者から流出した事例
55件のうち18件では、会社が委託や連携で利用していた外部のシステムから情報が流出しました。 攻撃を受けたシステムと影響が出た会社は、次のとおりです。
- 旭化成セラピューティクス:委託先が管理する会員データベースへの不正アクセス
- 第一興商:委託先である日本コロムビアグループのPC1台がマルウェアに感染
- スカラコミュニケーションズ:運営するFAQシステムへの不正アクセスで、利用していた大和証券など5社も公表
- IDCFクラウド:契約する495の企業や自治体に影響が出て、JR東日本はえきねっと会員情報に漏えいの可能性があると公表
- JAL・JTA:委託先のアマデウス社が提供する旅客サービスシステムへの不正アクセスで、2023年8月10日から2026年9月23日の期間に参照された形跡がある
- KDDI・ライフネット生命:ライフネット生命システムの一部機能にある脆弱性を通じて、連携するKDDIの顧客情報が取得された可能性がある
- ライフカード(Vプリカ):委託先であるGMOペイメントゲートウェイのライフカード向け機能で不正な行為が発生
- アソビュー:メール配信に利用していたアララの「アララメッセージ」への不正アクセス
- ビックカメラグループ:メール配信などを委託するアララのシステムへの不正アクセスで、ビックカメラ・コジマ・ソフマップの3社で合計約1,490万件が流出した可能性がある
- モスフードサービス:モスWEB会員向けのメール配信に利用するアララの「repica」への不正アクセス
- サントリーグループ:利用している外部クラウドサービス(マイクロソフト365)への不正アクセスで、従業員や採用応募者の情報が流出
- ソラシドエア:メール配信を委託する会社のシステムへの不正アクセスで、利用客のメールアドレス約49万件が流出
- GMOメイクショップ:自社の「メール配信プラス」「MakeRepeater」が利用するアララの「アララメッセージ」への不正アクセスで、ショップの会員や注文者のメールアドレス約1,260万件が流出
- アイリスプラザ:利用する外部クラウドサービスへの不正アクセスで、保存していた約770万人分の個人情報が漏えいした可能性がある
- ソニー銀行:デジタル証券の委託先であるSecuritize Japanのシステムへの不正アクセスで、顧客621名分の情報が流出
- クレディセゾン:提携先ベネフィット・ワンの委託先が利用するシステムへの不正アクセスで、「選べるゴールド優待」の19万8,660名分の情報が漏えい
- NTTデータ:住友生命から構築・運用を受託しているVitalityの申込みサービスへの不正アクセスで、ユーザー約8万名の情報が漏えい
- 小学館:メール配信に利用するアララのシステムへの不正アクセスで、小学館IDなどの会員情報199万3,665件が漏えいした可能性がある
アララのメール配信サービスへの不正アクセスでは、流出した可能性があるメールアドレスが約7,700万件に、影響を受けた契約企業が最大約380社に増加しました。
IDCFクラウドが受けたランサムウェア攻撃は、データを暗号化して使うことができない状態にし、元に戻す代わりに身代金を求める手口です。1つのクラウドが攻撃されると、そのクラウドを使う会社にも被害が拡大することがあります。
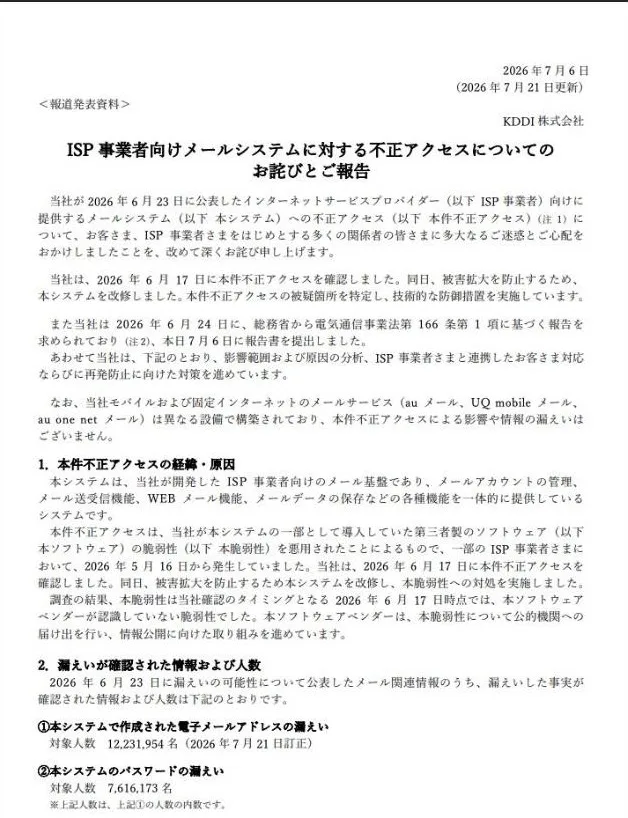
KDDIがインターネット接続事業者(ISP事業者)向けに提供していたメールシステムへの不正アクセスも、システムの一部として導入していた第三者製ソフトウェアの脆弱性を突いたものでした。ユーザーが契約している会社のシステムに問題がなくても、その会社が使う委託先やソフトウェアから情報が流出することがあります。
"本件不正アクセスは、当社が本システムの一部として導入していた第三者製のソフトウェア(以下/本ソフトウェア)の脆弱性(以下 本脆弱性)を悪用されたことによるもので、一部の ISP 事業者さまに/おいて、2026 年 5 月 16 日から発生していました。" — 「1.本件不正アクセスの経緯・原因」より公式情報を見る →
流出した情報にはパスワードや免許証の画像も含まれる
流出した情報には、メールのパスワードや運転免許証の画像に加えて、生年月日や性別のように変更できない情報も含まれています。このうち、パスワードが含まれていた事例には、KDDI(ISP向けメール)・スカイチケット・ソースネクスト・So-net・ノジマがあります。
KDDIはISP向けメールで761万6,173名分のパスワードが漏えいし、7月21日の更新時点で、ISP事業者と連携した強制変更を含む対応を進めています。スカイチケットでは、約413万件にハッシュ化(元に戻しにくいデータへの変換)したパスワードが含まれていました。
ソースネクストは保存形式を公表しておらず、So-netでは4つのメールサービスで約5.4万アドレス分のパスワードが流出しました。ノジマで漏えいしたのは、暗号化されたパスワードです。
タイムズカーでは、運転免許証の画像を含む本人確認書類の情報が流出しました。東京商工リサーチも、秘匿性が極めて高い情報が漏えいした可能性があると指摘しています。無印良品では、メールアドレスに加えて生年月日と性別が流出した可能性があるとのこと。パスワードやメールアドレスは変更できますが、運転免許情報や生年月日は変更できません。
バイトルを運営するディップは、流出した可能性があるのはメールアドレスだけだとしています。氏名・電話番号・パスワード・クレジットカード情報などは含まれないとのこと。
クレジットカード情報が含まれないとしている会社には、ほかにアソビュー・ノジマ・クラブツーリズム・無印良品・ソースネクスト・ブックオフ・スカイチケット・タイムズカーがあります。モスフードサービスとビックカメラグループも、11月の公表で同じ説明をしています。
ご自身の情報が含まれていたときの対処
ご利用中のサービスで漏えいが公表されたら、次の4つを順に進めてください。また、漏えいしていない他サービスでも、同じパスワードを使い回していればパスワードを変更します。
情報漏えいの対象になったときの対処
| 順番 | すること |
|---|---|
| 1 | 公式サイトのお知らせで、対象かどうかと問い合わせ窓口を確認する |
| 2 | 漏えいしたサービスと、同じパスワードを使っているサービスのパスワードを変更する |
| 3 | 会社を装ったメールやSMSのリンク・添付ファイルを開かない |
| 4 | 多要素認証を設定し、クレジットカードなどの利用明細を確認する |
公式のお知らせと問い合わせ窓口を確認する
最初に、漏えいを公表した会社の公式サイトでお知らせを確認します。そのお知らせで、対象になる会員の範囲や流出した情報の種類、問い合わせ窓口を確認できます。 ローソンは対象顧客へメールで個別に連絡しているとのこと。
漏えいの連絡を装ったなりすましメールが届くこともあります。メールで連絡が来たときもリンクにはアクセスせず、ご自身で公式サイトの発表を確認するのが確実です。
同じパスワードを登録した先もすべて変更
パスワードが流出したら、まずそのサービスのパスワードを変更します。 流出したパスワードを使い回していると別のサービスにもログインされる恐れがあるので、使い回している先もすべて変更してください。
スカイチケットを運営するアドベンチャーは、会員にパスワード変更を求め、同じパスワードを使う他サービスでのパスワード変更も、あわせて求めました。ソースネクストは10月16日に全顧客のパスワードを変更したため、従来のパスワードではログインできません。
KDDIがISP向けに提供したメールシステムの件では、ISP事業者がパスワードを強制的に変更するケースもありました。新しいパスワードを考えるときは、文字数や使う文字の種類を選んでランダムなパスワードを作るツールをお試しください。
決済アプリのパスワードも、漏えいしたサービスと同じなら変更が必要です。パスキーと2段階認証への対応状況や不正利用の補償条件は、決済アプリの会社ごとに異なります。
なりすましメール内のリンクにアクセスしない
流出したメールアドレスや電話番号には、会社を装ったなりすましメールやSMSが届くことがあります。なりすましの連絡は、流出した宛先へ実在の会社名で届くため、本物と見分けにくくなります。焼肉きんぐを運営する物語コーポレーションとローソンは、会員に注意を促しました。
クラブツーリズムも11月1日、社名や関係者を装った不審なメール・SMSに注意するよう呼びかけました。パーク24は、メールやSMS・電話でパスワードやクレジットカード情報を聞くことはないとしています。 身に覚えのない連絡に記載されたリンクを開いたり、パスワードを入力したりしないでください。
"なお、当社がメール、SMS、電話等でパスワードやクレジットカード情報をお伺いすることはありません。" — 「6. 会員の皆様へのお願い」より公式情報を見る →
多要素認証を設定し、利用明細も調べる
パスワードが流出しても第三者にログインされないよう、スマートフォンでの確認やワンタイムパスワードなどの多要素認証を使いましょう。 消費者庁は10月29日、不正アクセスによる個人情報の漏えい等について、消費者に注意を呼びかけています。 指紋認証や顔認証でログインするパスキーは偽サイトでは使えないため、フィッシング詐欺の対策にもなります。
クレジットカード・キャリア決済・インターネットバンキングの利用明細は、こまめに確認します。SMSやメールはフィッシングを疑い、記載のURLにはアクセスせず、ブックマークした正規サイトか正規アプリからアクセスしてください。不安なときは、消費者ホットライン188や最寄りの消費生活センターに相談しましょう。
FAQ
- これまでで最も大きい個人情報漏えい事件は何ですか?
- 東京商工リサーチの集計では、2014年7月に発生したベネッセホールディングスの約3,504万件が最大です。グループ会社が業務を委託した先の元社員が、情報を不正に持ち出していました。この集計は、2012年以降に上場企業とその子会社が公表した事故を対象にしています。
- 2026年に発生した大規模な情報漏えい事件は何件ありますか?
- 東京商工リサーチの集計では、100万件以上の漏えいは2026年10月5日時点で10件です。このうち1,000万人分以上の漏えいは3回発生していて、2025年までの14年間で発生した3回と同じ数に達しました。
- KDDIの情報漏えいでauメールは対象になっていますか?
- 対象ではありません。漏えいしたのはISP事業者向けに提供していたメールシステムで、auメール・UQ mobileメール・au one netメールは別の設備で動作しており、KDDIはこれらへの影響や漏えいは無いとしています。
- 情報漏えいの対象になったらパスワードは変更したほうがいいですか?
- 変更してください。漏えいしたサービスだけでなく、同じパスワードを使っている他サービスでも、パスワード変更が必要です。使い回していると、漏えいしたパスワードで他サービスにもログインされる恐れがあるためです。