Microsoftが中国系Storm-0940の攻撃を公表
Microsoft発表の要点
AIを使ったサイバー攻撃の調査結果を、Microsoftが自社のセキュリティブログで公開しました。中国国家と連携するハッカー集団「Storm-0940」が、AIエージェント型のツール「ARTEX」で攻撃を自動化し、世界各地の数百組織を標的にしていたとのこと。
10月中旬には、米ConnectWiseのクラウドバックアップへの不正アクセスから始まったサプライチェーン攻撃が明らかになっています。Microsoftは、このサプライチェーン攻撃もStorm-0940によるものと分析しました。Microsoftのシステムや製品が破られたわけではなく、製品の脆弱性(ソフトウェアの欠陥で、不正な侵入に使われるもの)が原因でもないとしています。
"October 21/The activity conducted by the threat actor through the usage of ARTEX framework did not result from a compromise of or a vulnerability in Microsoft corporate systems, products, or services." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
遅くとも9月から世界の数百組織を自動で攻撃
Storm-0940がARTEXを使った攻撃は、遅くとも2026年9月から継続しています。狙われた業種は特定業界に限定されていません。Microsoftによると、標的の業種は次の4系統にわたるとのこと。
- 航空宇宙・防衛・軍・政府
- 金融・法律・メディア・シンクタンク・非営利団体
- 自動車・化学・エネルギー・製造
- 半導体・ソフトウェア・テクノロジー
攻撃の大半は失敗に終わっています。それでも、標的を選んでからクラウドの特権アクセスを手に入れるまで3時間かからなかった例が複数ありました。
AIエージェントは人と異なり、夜間や休日も止まらずに動き続けます。Microsoftによると、複数の侵入経路を並行して試すことができるため、標的を選んでから目的を果たすまでの時間が大幅に縮まるとのこと。
"As early as September 2026, Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries./multiple instances where the time from initial targeting to privileged access was less than 3 hours/Agents are not constrained by factors affecting humans – they can work around the clock, on weekends, and on holidays and attempt multiple breach paths simultaneously" — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
Storm-0940は2021年から活動するハッカー集団
Storm-0940は2021年から活動を継続するハッカー集団で、さまざまな業種からデータを盗むことを狙ってきました。Microsoftによると、他のセキュリティ企業が使う別名は知られていないとのこと。また、従来はパスワードスプレーとインターネットに公開されたアプリの悪用で侵入していました。
クラウドへの侵入後は、会社が権限を与えている連携アプリ(OAuthアプリ)にStorm-0940自身の認証情報を追加して居座っていました。メールなどの持ち出しには、その連携アプリ権限でMicrosoft Graphを使っています。
ARTEXで手口が変わったわけではなく、同じ手口がはるかに速く進むようになりました。Microsoftは、連携アプリの悪用がARTEXで「マシンの速さ」に加速したとしています。
"Storm-0940 is a China-state aligned actor (with no known industry aliases) that has been active since 2021 and targets organizations across multiple industries for data theft./In cloud environments, the actor has also established persistence by adding credentials to existing OAuth applications/in this case the actor used ARTEX to accelerate the activity to machine speed" — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
ARTEXは侵入テストを自律的に実行するAIツール
ARTEXの概要
ARTEXは、AIエージェントに侵入テストを任せるためのオープンソースのフレームワークです。本来は会社が自社システムを点検するために使います。
Microsoftによると、ARTEXは特定のAIモデルに縛られず、どのモデルとも組み合わせることができるとのこと。下調べから侵入、データの持ち出しまでを人がほとんど手を出さずに進め、見つけた機器・アカウント・弱点は、互いの関係ごと記録されていきます。
"ARTEX is an open-source penetration testing framework that can use any AI model to automate a variety of offensive security workflows./ARTEX is a system of LLM-driven agents that run an autonomous penetration test from reconnaissance through data exfiltration with little needed human interaction." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
ARTEXはAIエージェントが分担し、日本語にも対応
ARTEXの中では複数のAIエージェントが役割を分け合い、侵入テストの各段階を担当します。本体はGoで書かれていて、操作画面はNext.jsで作られています。
表示言語は英語が標準で、日本語・韓国語・中国語・スペイン語にも切り替えることができます。オープンソースで誰でも入手できるので、自社システムを守るための検査にも、他社への不正な侵入にも同じように使えてしまいます。
"The ARTEX framework is a multi-agent LLM system written in GO with a Next.js frontend./While the UI and generated output default to English, the framework can be switched to Korean, Mandarin, Spanish, or Japanese." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
韓国の金融機関を狙った別の集団もARTEXを利用
ARTEXを悪用したのはStorm-0940だけではありません。2026年10月には韓国の金融機関への不正アクセスで顧客の個人情報が流出した事件でも、ARTEXが使われたと報じられました。
この事件は、Storm-0940とは別の集団によるものです。Microsoftも、複数地域のハッカー集団がARTEXを使っていることを確認したとしています。
"In October 2026, public reporting noted that the ARTEX framework was being used by threat actors, such as the personal data breaches targeting Korean financial institutions./Microsoft Threat Intelligence has identified threat actors across multiple geographic regions leveraging the ARTEX framework." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
ConnectWise経由で2,250超のテナントを狙う
ConnectWise経由の攻撃・時系列
| 日付 | 出来事 |
|---|---|
| 10月10〜14日 | 8組織・327アカウントへのパスワードスプレー(成功なし) |
| 10月15日 | ConnectWiseの侵害が報じられ、痕跡のIPアドレス帯が一致 |
| 10月16日 | ConnectWiseが最初のアドバイザリを公表 |
| 10月21日 | MicrosoftがStorm-0940とARTEXの関係を公表 |
Storm-0940はConnectWiseのクラウドバックアップに不正にアクセスした後、2,250を超えるテナントへのログインをARTEXで試みました。ConnectWiseは10月16日に、Cloud Backupへの不正アクセスの試みについて最初のアドバイザリを公表しています。
Storm-0940は、その先の顧客企業も狙いました。ConnectWiseのアプリを自社のMicrosoft 365と連携していた企業に、ARTEXで偵察やパスワードスプレー、連携アプリの悪用を一気に仕掛けています。
"ConnectWise published an initial advisory on October 16, 2026/Following the unauthorized access, Storm-0940 used ARTEX to attempt to sign-in to more than 2,250 tenants." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
8組織の327アカウントへのパスワードスプレーは失敗
10月10日から14日にかけて、Storm-0940が使うIPアドレスから8組織・327アカウントに向けて、パスワードスプレーが自動で仕掛けられました。この5日間で、ログインの失敗は15万1,000件を超えています。
失敗の件数は10月11日がピークで、1分あたり2,900件に達しました。1日だけで11万1,000件を超え、1,000回以上失敗したアカウントは48ありました。
応答の約98%はアカウントのロックアウト(一定回数の失敗でログインを受け付けなくする仕組み)で、この攻撃で認証が通った記録はありません。報道の中には、1分あたり2,900件を2,250超のテナントへ接続を試みた速さとして伝えたものもあります。Microsoftによると、この数字はパスワードスプレーで失敗した件数のピークです。
"Between October 10 and 14, 2026, Storm-0940 infrastructure at 144.172.64[.]99 conducted an automated cross-tenant password-spray campaign targeting 327 accounts across eight organizations/Microsoft telemetry captured 151,000+ failed logon events, with activity peaking on October 11 at 2,900 failures per minute and concentrating more than 111,000 failures into a single day/48 accounts received more than 1,000 failures, and lockout responses represented nearly 98% of all activity/Despite the scale, no successful authentication, token issuance, Graph call, or directory change was observed." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
許可済みのアプリになりすませば社員のログインは不要
ConnectWiseの件で使われたのは、顧客企業の管理者がすでにMicrosoft 365へのアクセスを許可していたConnectWiseのアプリです。Storm-0940はそのアプリの認証情報を手に入れ、アプリになりすましてMicrosoft 365にログインしました。
アプリとしてログインするので、社員がIDとパスワードを入力することはありません。影響を受けたアプリには、ConnectWise Cloud BackupのほかにTeams連携やMicrosoft Graph連携のアプリも含まれます。
10月15日に報じられたConnectWiseの侵害では、痕跡に残ったIPアドレス帯が、パスワードスプレーに使われたものと一致していました。MicrosoftはこのIPアドレス帯の一致を根拠に、ConnectWiseの侵害をStorm-0940と結び付けています。
"authenticate to Microsoft 365 customer environments through applications that had already been granted access./This allowed the threat actor to operate without requiring an interactive user sign-in./On October 15, immediately after this notable activity, public reports of the compromise of the popular cloud backup application ConnectWise started to surface with direct references to indicators of compromise matching the same network range observed for the earlier password-spray campaign" — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
3時間足らずで高い権限を得た例も複数
Storm-0940がARTEXで標的にした組織では、3時間足らずでクラウドの特権アクセスを手に入れた例が複数ありました。侵入した環境では、Microsoft Graphを使った偵察や、アプリ認証情報の変更が確認されています。権限・グループ・特権ロールの変更も見つかっています。
アプリに追加された認証情報は、元のアプリを修正した後も裏口として残る恐れがあります。AIで自動化した攻撃は大量の通信と記録を残し、警報も出ますが、速すぎて守る側には対応して締め出す時間がほとんど残らないとのこと。
"multiple instances where the time from initial targeting to privileged access was less than 3 hours/including reconnaissance, application credential modifications to establish persistence, and changes involving identities, groups, and privileged roles./These changes can remain active as a backdoor even after the original compromised application is mediated./When automated with AI, these activities generate a large volume of traffic and log data that may generate alerts." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
Microsoftは連携アプリを消す前に証拠を残すよう推奨
Microsoftがすぐに行うよう求めている対応
| 対応 | 中身 |
|---|---|
| 接続を無効にする | ConnectWiseの正式な復旧手順が出るまで、影響を受けたアプリの接続を無効にしたままにする |
| 消す前に残す | 最初の対応としてアプリを削除せず、証拠と設定を先に保全する |
| アプリIDで探す | 表示名ではなくアプリIDで、今は使っていない連携も含めて全テナントを調べる |
| 記録を遡る | 少なくとも10月15日以降、記録があれば10月1日まで遡ってログインを確認する |
Microsoftは、ConnectWiseのアプリを使っていた組織に対して、アプリを削除する前に証拠と設定を保全するよう勧めています。削除は元に戻せないので先に設定と証拠を残し、正式な復旧手順が出るまではアプリの接続を無効にしたまま記録を調べます。
アプリを探すときは、表示名ではなくアプリIDで照合します。今は使っていない連携も含めて、過去に許可したことのある全テナントを調べます。
"Keep affected ConnectWise application connections disabled until ConnectWise provides formal restoration instructions./Do not delete enterprise applications as the first response./Preserve configuration and evidence before making irreversible changes/Search by application ID rather than display name." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
接続を無効にしたまま、10月1日まで遡って記録を調べる
ログインの記録は、少なくとも10月15日以降、残っていれば10月1日まで遡って調べます。あわせて、監査ログで次の3つも確認しておきましょう。
- アプリに認証情報が追加されていないか、見覚えのないアプリや所有者が増えていないか
- 同意の付与や特権ロールの割り当てが無いか
- ユーザー・グループ・認証方法・条件付きアクセスが変更されていないか
メールやファイルへの不審なアクセスと、メールの転送ルールも調べます。連携アプリに与える権限や同意の範囲は、業務に必要な最小限にとどめましょう。
"Review activity starting from at least October 15, 2026./Where records are available, extend service-principal sign-in review to October 1/Apply least privilege to multi-tenant application permissions and consent grants." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
ログインされてもデータが盗まれたとは限らない
影響を受けたアプリがあったり、ログインまでされていたりしても、それだけで顧客データが閲覧された、持ち出されたとは限りません。Microsoftは複数の顧客環境でStorm-0940のログインとその後の操作を確認したうえで、ログインとデータの持ち出しは分けて判断するよう勧めています。
不審な操作が確認された環境では、不要な権限を取り消し、認証情報を切り替えるよう勧めています。不正な認証情報や同意・所有者を取り除くのは、証拠を残した後で権限を持つ担当者が行います。
"the presence of an affected application or successful threat actor authentication does not necessarily indicate that customer data was accessed or exfiltrated/On confirmed suspicious activity, revoke unnecessary permissions and rotate credentials." — Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」より公式情報を見る →
連携アプリを見直し、アカウントを守る
IPAが求める外部サービスの対策
今回攻撃に使われたのは、会社自身が許可した連携アプリと、よく使われるパスワードでした。ConnectWiseを使っていない会社でも、外部のクラウドサービスにMicrosoft 365などへのアクセスを許可しているなら、同じやり方で攻撃を受ける可能性があります。
情報処理推進機構(IPA)の「情報セキュリティ10大脅威2026」では、組織向けの2位が「サプライチェーンや委託先を狙った攻撃」で、3位には「AIの利用をめぐるサイバーリスク」が初めて入りました。IPAは10月9日の注意喚起で、外部サービスの洗い出しと認証の強化を勧めています。
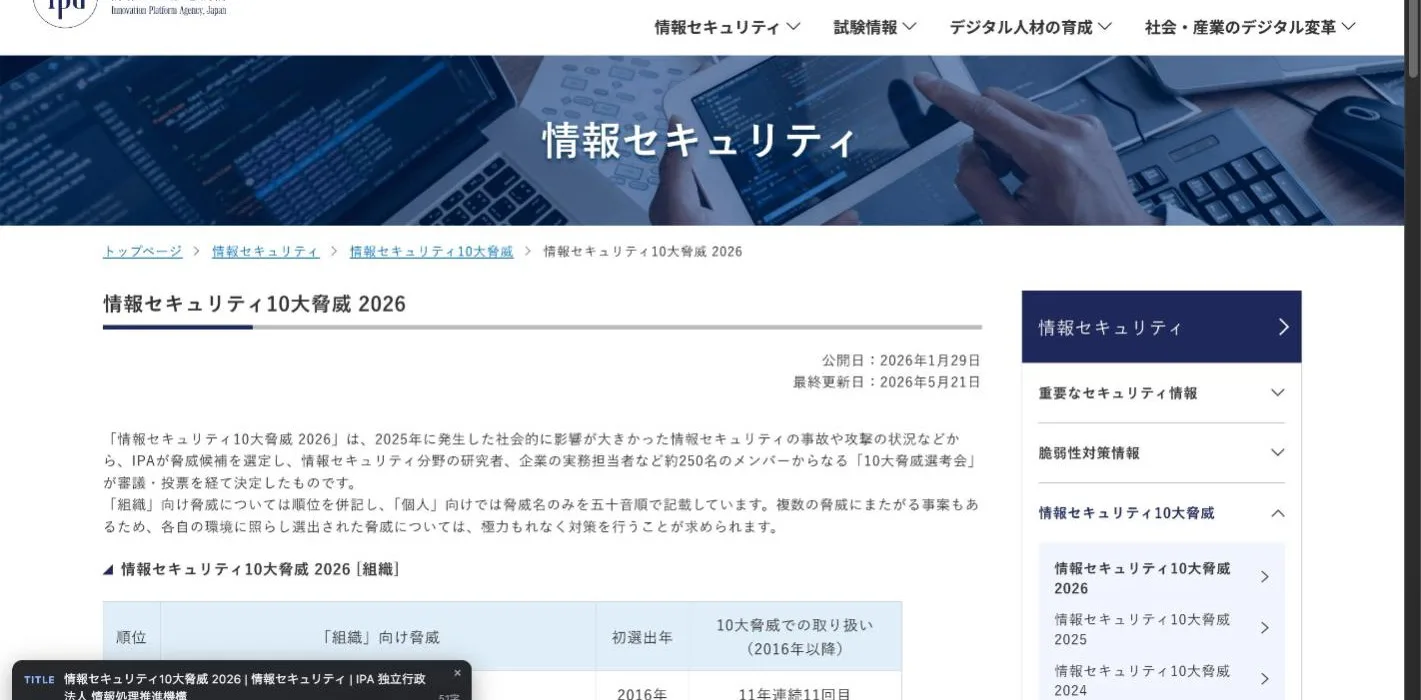
"サプライチェーンや委託先を狙った攻撃/AIの利用をめぐるサイバーリスク" — IPA「情報セキュリティ10大脅威 2026」より公式情報を見る →
会社側:外部サービスを洗い出し、連携アプリ権限を見直す
会社がまず行うのは、利用中の外部サービスとそれぞれに与えた権限を、すべて洗い出すことです。IPAは、クラウドサービスなどの外部サービスを洗い出したうえで、記録とアカウントに異常が無いかを調査するよう勧めています。
IPAの注意喚起では、API連携などの管理状況の点検とアカウントの棚卸しも対策に含まれています。異常が見つかったら、すぐにセキュリティインシデントと判断し、専門のセキュリティベンダーに詳しい調査を委託しましょう。
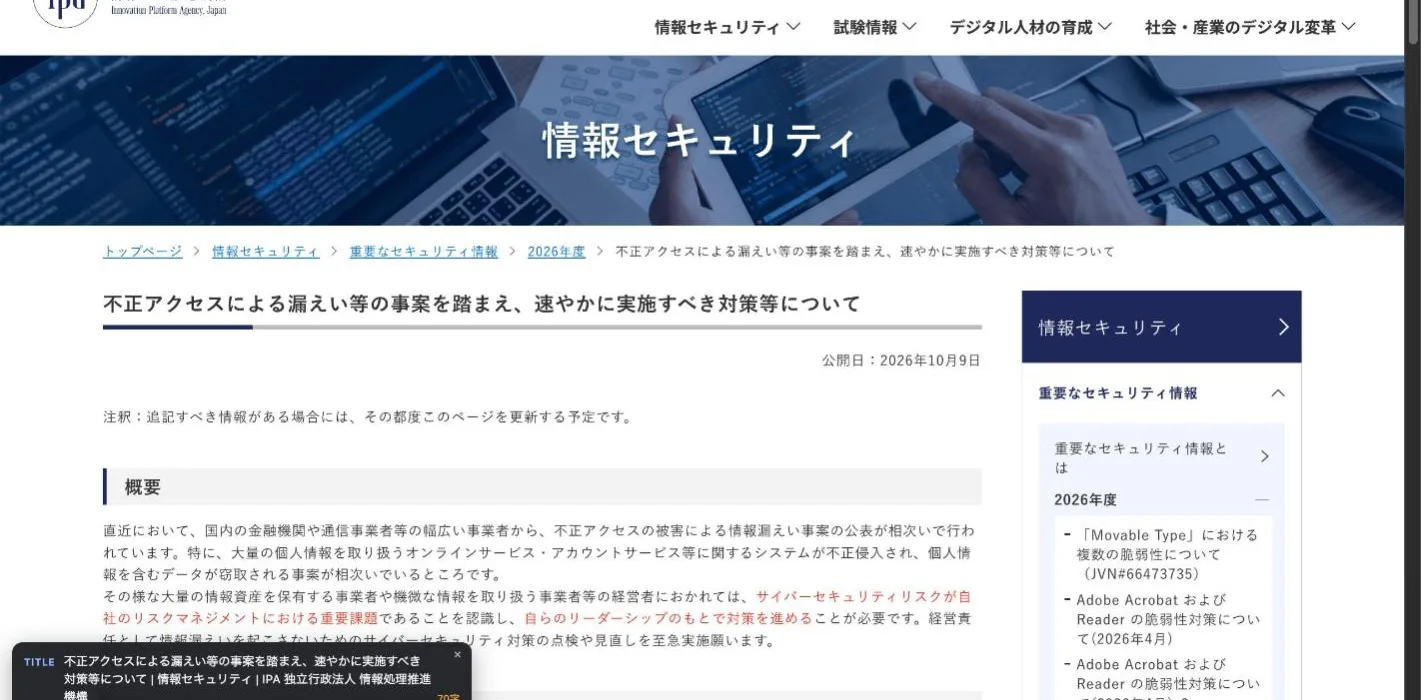
"自組織が利用している外部サービスをすべて洗い出してください。/速やかにセキュリティインシデントと判定し、インシデント対応を進めてください。/専門のセキュリティベンダーに詳細調査を依頼することを強く推奨します。" — IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」より公式情報を見る →
社員側:強いパスワードと多要素認証の設定
社員ができるのは、仕事で使うアカウントに強いパスワードを設定し、多要素認証を有効にしておくことです。実際に、Storm-0940が使った手口の1つはパスワードスプレーでした。パスワードスプレーで試されるのは、多くの人が使っているパスワードです。
多要素認証は、パスワードに加えてスマートフォンでの承認などを求める仕組みです。IPAは、外部サービスの多要素認証とパスワードの強化を勧めています。
"認証機能(多要素認証・パスワード)の強化/アカウント棚卸の運用見直し" — IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」より公式情報を見る →
FAQ
- Storm-0940とはどのような集団ですか?
- Storm-0940は2021年から活動しているハッカー集団で、さまざまな業種からデータを盗むことを目的にしています。Microsoftは中国国家と連携する集団と評価していて、他のセキュリティ企業のあいだで知られた別名はありません。
- ConnectWiseを使っていない会社にも関係はありますか?
- 関係があります。今回攻撃に使われたのは、会社がMicrosoft 365へのアクセスを許可していた外部のアプリでした。ConnectWise以外でも、クラウドサービスにMicrosoft 365へのアクセスを許可していれば、同じやり方で狙われます。IPAは利用中の外部サービスをすべて洗い出すよう勧めています。
- ログインされていたらデータは盗まれたのですか?
- ログインされていても、それだけでデータが閲覧された・持ち出されたとは限りません。Microsoftは、影響を受けたアプリがあることや認証が通ったことだけでは、顧客データへのアクセスや持ち出しがあったことにはならないとしています。監査ログでメールやファイルへのアクセスを調べて判断します。
関連する記事
 LiteLLM 1.107.0に混入した認証情報を盗むマルウェアと対処法AI開発用の部品LiteLLMの1.107.0に、認証情報を盗むマルウェアが混入しました。10月21日夜にPyPIとDockerで配布されたもので、Pythonを起動するだけで動作します。その時間帯にインストールしたパソコンやサーバーは感染した前提で、1.106.2で作り直して鍵をすべて再発行する必要があります。
 台湾在住の1人がAIエージェント12体で11か国を攻撃、Acronisが報告Acronisは2026年11月4日、台湾に住む1人の攻撃者が12体のAIエージェント(稼働は9体)を使い、11か国で数百もの組織を狙ったと報告しました。侵入が確認されたのは3か国の約10の標的で、台湾では救急患者の記録が認証なしで見られる状態だったとのこと。侵入には、修正されていないデータベースなど昔からある弱点が使われました。
 LLMJacking、盗まれた認証情報で生成AIの請求が1日10万ドル超GoogleのGTIGとMandiantは11月2日、攻撃者が盗んだクラウドの認証情報で生成AIを悪用する「LLMJacking」を分析しました。1日で10万ドル(約1,583万円)を超える請求が出た例があり、盗んだキーによる中継サービスは月約60ドル(約9,500円)で売られています。キーはコードに書かず、権限を限定して支出に上限を設けましょう。
 AIエージェントがGitHubの流出認証情報を悪用、最短5分でデータを持ち出すMicrosoftは11月5日、攻撃者がARTEXなどのAIエージェント型ツールで、公開GitHubリポジトリに流出した認証情報やAPIキーを探索していると報告しました。発見した鍵でクラウドへ侵入し、探索開始から5分でAzure Key Vaultからデータを持ち出した例もあります。流出した鍵は、コードから消しても無効化するまで使うことができます。