1.107.0に認証情報を盗むマルウェアが混入
マルウェアが混入したLiteLLMは、OpenAIやAnthropicなど複数のAIを同じリクエストの形式で呼び出せるオープンソースの部品です。 汚染された1.107.0は、Pythonの部品を公開する公式サービス「PyPI」と、Docker用イメージ(アプリと実行環境をまとめた配布物)の配布サービスで公開されました。
マルウェアは認証情報を盗むだけでなく、遠隔からコードを実行するツールも読み込む作りでした。LiteLLMによると、1.107.0より前のバージョンは安全で、問題のバージョンはすでに取り下げたとのこと。
GitHubにある正規の1.107.0には、悪性のファイルは含まれていません。配布物は、第三者が用意した偽のリポジトリ「Berri-AI/litellm」(正規はBerriAI/litellm)から作られていました。
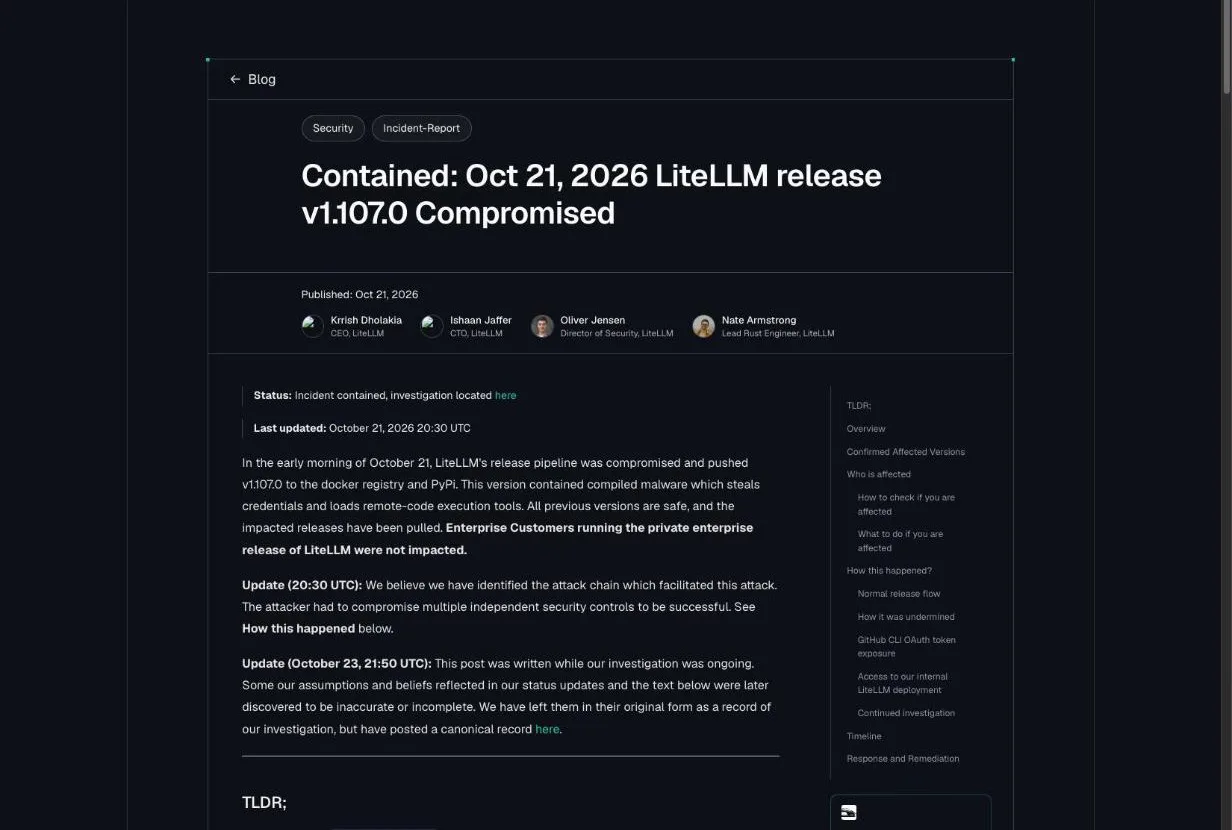
"A malicious litellm==1.107.0 package was published to PyPI and was live for approximately 2 hours (11:39 UTC to 13:23 UTC). It has since been pulled." — 「TLDR;」より公式情報を見る →
PyPIとDockerで10月21日夜に配布
汚染された1.107.0が配布されていたのは、日本時間で10月21日夜の数時間です。 PyPIでは20時39分51秒から22時23分まで、7種類のwheel(Python向けの配布形式)がすべて公開されていました。
Docker Hubでは、v1.107.0・latest・main-latest・main-stableの4つのタグで汚染されたイメージが配布されていました。期間は20時46分56秒から23時20分までです。GitHubが運営するGHCR(イメージの保存先)でも同じ4つのタグが汚染されていましたが、GHCRは22時51分までに公開が止まっています。
企業向けの非公開レジストリで提供されるバージョンは、今回の対象外です。そのバージョンを使う顧客は、影響を受けていないとのこと。
"PyPI: litellm==1.107.0: all seven wheels, live from 11:39:51 to 13:23 UTC" — 「Confirmed Affected Versions」より公式情報を見る →
Pythonを起動するだけで動作する仕組み
1.107.0をインストールすると、cook.pth・cook.py・sitecustomize.pyの3つのファイルがPythonの環境に置かれます。 3つとも、Pythonが起動するたびに自動で実行される作りです。Microsoftによると、アプリがLiteLLMを読み込まなくても、影響を受けた環境でPythonを起動するだけで動作する可能性があるとのこと。
Microsoftは、Windowsで、LiteLLMとは関係のない部品をインストールするためにPythonを呼び出しただけで、認証情報を集める処理が実行された例も観測しています。開発用のパソコンだけでなく、CI/CD(テストや配布を自動で進める仕組み)の実行環境やテスト環境、コンテナも対象になる可能性があるとのこと。狙われた情報は次のとおりです。
- 開発ツール・AIアプリ・クラウドのサービス・ブラウザの認証情報
- SSHの鍵
- 環境変数
- LiteLLMが使うデータベースの認証情報
集めたデータは暗号化してから、第三者サーバーへ送信されます。Unix系のOSでは追加のPythonコードを取得して実行する機能もありましたが、実行された例は確認されていないとしています。
"An application did not need to import LiteLLM for the payload to run: starting Python in an affected environment could be enough." — 冒頭より公式情報を見る →
10月21日夜にインストールした機器は感染したとみなす
対象は、日本時間20時39分〜22時23分にバージョンを固定せずpipでインストールした人と、20時46分〜23時20分に4つのタグのイメージを使った人です。 当てはまる場合は、pip installを実行した機器やイメージを起動した機器を、感染したものとみなして対処してください。
"If you ran pip install on LiteLLM v1.107.0 or started the docker image in the compromised interval, assume it is compromised." — 「Who is affected」より公式情報を見る →
仕込まれたファイルを検索し、見つからなくても安全とは限らない
インストールされているバージョンは、pip show litellmというコマンドで表示されます。 あわせて、litellm-1.107.0.dist-infoというフォルダと、cook.pth・sitecustomize.pyというファイルを検索してください。1つでも見つかれば、影響を受けた環境と判断できます。ただしLiteLLMは、見つからなくても安全の証明にはならないとしています。
"Finding one confirms exposure, but not finding one does not prove the environment is clean." — 「How to check if you are affected」より公式情報を見る →
pipを実行せずにファイルを削除し、1.106.2で作り直す
影響を受けた環境では、最初にpip installを実行してはいけません。 pipもPythonのプログラムなので、pipを実行するたびに仕込まれたファイルも動作します。LiteLLMは、シェルからcook.pth・cook.py・sitecustomize.pyの3つのファイルと関連するキャッシュを削除するよう勧めています。常駐しているPythonプロセスを終了するのも、同じ手順の一部です。
そのうえで、litellm==1.106.2に固定して再インストールします。仮想環境やイメージを一から作り直すほうがよいとのこと。
外部と通信できる環境に一度でもインストールしたなら、情報の持ち出しは成功したと考えます。再発行する鍵は次のとおりです。
- クラウドの実行権限(IAMロール)
- LiteLLMのプロキシが使うデータベースにある、各社AIのAPIキー
- LiteLLMのマスターキーと仮想キー
- DATABASE_URLのパスワード
- その環境の環境変数にあった秘密情報
Microsoftも、パッケージや配布用のタグを削除するだけでは復旧にならないとしています。仕込まれたファイルはLiteLLMのフォルダの外に置かれるため、LiteLLMを消しても残ることがあるとのこと。
"Any Python start in the affected environment runs cook.pth and sitecustomize.py again, and that includes running pip." — 「What to do if you are affected」より公式情報を見る →
"Removing the package or a release tag is not sufficient recovery." — 冒頭より公式情報を見る →
発端はLiteLLMが5月に誤って公開した管理キー
LiteLLMは10月23日に原因の報告を公開し、発端は5月に誤って公開リポジトリへコミットした管理キーだったと説明しました。10月21日の時点では、トークン(サービスにログインした状態を証明する文字列)は社内で運用するLiteLLMのログから取られたと見ていました。しかし、原因の報告では試験運用中の別のサービス(LiteLLM Agent Platform)から盗まれたと訂正しています。
LiteLLMは3月にも別の事件に遭い、その後に配布の工程を強化していました。なお、Microsoftは最初の侵入経路と認証情報の入手方法を、独自には確認していないとしています。
"Some our assumptions and beliefs reflected in our status updates and the text below were later discovered to be inaccurate or incomplete." — 「冒頭の更新情報」より公式情報を見る →
管理キーは4か月以上失効されず有効なまま
2026年5月27日、LiteLLMは管理キーを含む設定ファイルを、公開リポジトリ「LiteLLM-Labs/lite-harness」へ誤ってコミットしました。 キーは、社内で試験運用していたLiteLLM Agent Platformのものです。 約3時間後にファイルは削除しましたが、元のコミットは10月22日まで公開の履歴に残っていました。
管理キーそのものも、人為的なミスで失効されないまま、4か月以上たっても有効でした。第三者が10月10日、このキーでAgent Platformを掌握したのが始まりです。そのうえで、設定にあったGitHubの組織オーナー(会社のリポジトリをすべて管理できる最上位の権限)のトークンを取り出しています。さらにオーナーの権限で社内リポジトリのCIを実行させ、メンテナー2人分のトークンも盗みました。
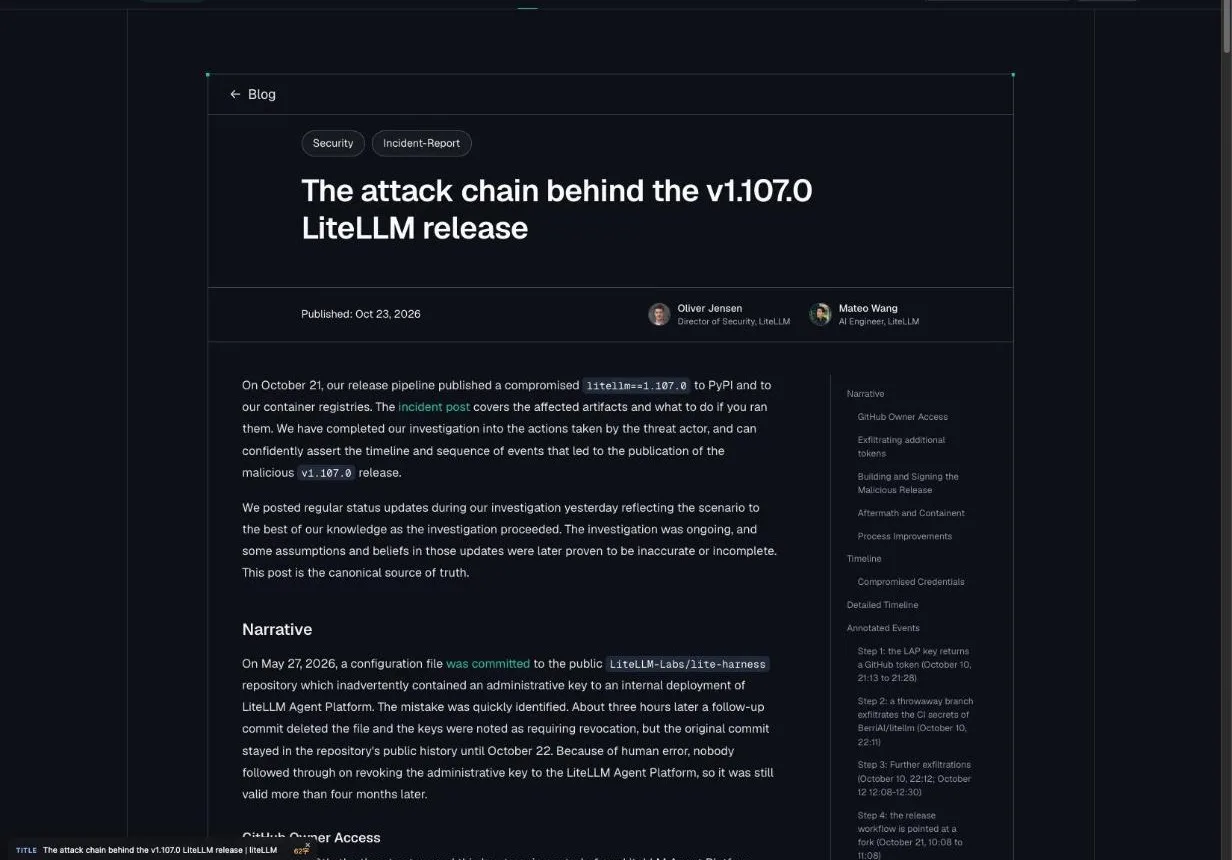
"Because of human error, nobody followed through on revoking the administrative key to the LiteLLM Agent Platform, so it was still valid more than four months later." — 「Narrative」より公式情報を見る →
盗んだ3人分の権限で不正なバージョンを配布
10月21日19時8分(日本時間)、第三者はオーナーのトークンでブランチ保護を上書きし、配布物を偽のリポジトリから作るよう、配布の手順を書き換えました。 2人目のトークンで本番の承認を通し、3人目のトークンで実行の記録を消しています。この週のLiteLLMは修正版を頻繁に公開するため、リリースの開始と承認を任意のエンジニア2人でできるよう一時的に条件を緩めていました。
外部の研究者LidorMachluf氏は21時6分に、GitHubのIssue #47826で問題を指摘しました。LiteLLMは22時2分に対応に着手し、公開レジストリを封鎖したうえで、GitHubの組織から1人を除く全メンバーを削除しています。すべてのトークンや鍵が盗まれた前提で対応したとのこと。
"One of the tokens held by the attacker belonged to one of our two GitHub organization owners. The attacker used this to disable branch protections and force push the change." — 「How it was undermined」より公式情報を見る →
利用している部品からの感染に備える
今回のように、使っているソフトの部品にマルウェアが仕込まれると、自社の対策が十分でも感染することがあります。 IPA(情報処理推進機構)は「情報セキュリティ10大脅威2026組織編」で、サプライチェーンや委託先を狙った攻撃を2位としています。
サプライチェーンには、ライブラリ・ツール・開発者といったソフト開発に関わる要素のつながりも含まれます。IPAは、多くの組織が使うソフトにマルウェアを仕込み、インストールや更新のときに感染させる手口を紹介しています。以下は、IPAの対策と対応に沿った会社と社員それぞれの備えです。
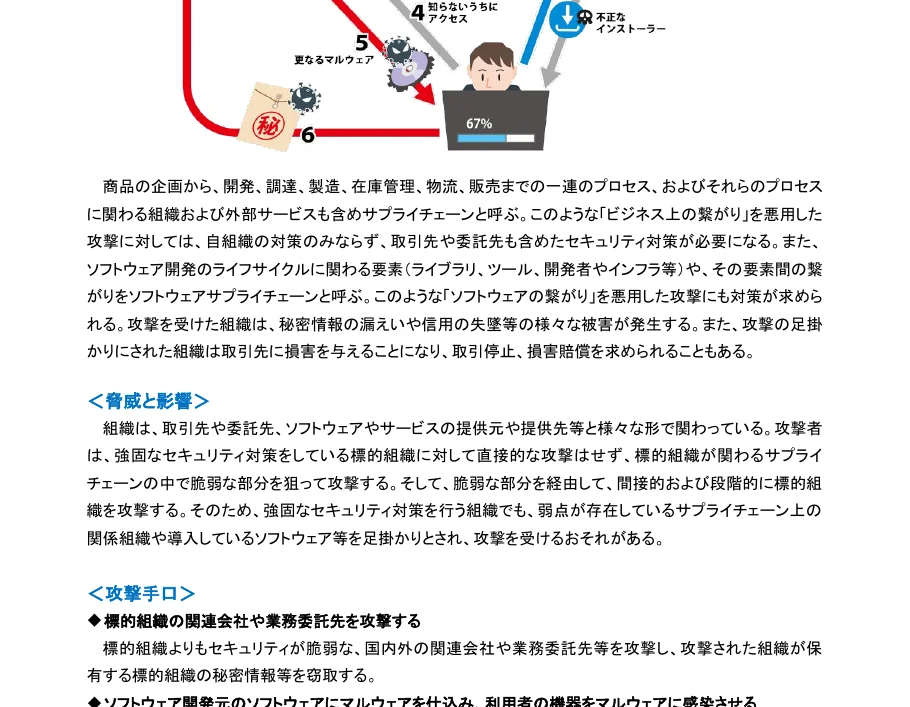
"多くの組織が利用するソフトウェアを改ざんしてマルウェアを仕込む。" — 「2位 サプライチェーンや委託先を狙った攻撃」より公式情報を見る →
会社側:利用するソフトの部品を一覧にし、対応体制を整える
IPAは経営者層に、事故が発生したときの対応体制を整えておくよう勧めます。 システムの管理者には、受け取ったソフトに組み込まれている部品を把握し、管理にはSBOM(ソフトを構成する部品の一覧表)の導入を検討するよう勧めています。パソコンやサーバー、ネットワーク機器の構成と変更の管理も、IPAの対策に含まれるものです。
今回の発端は、公開リポジトリに残ったまま失効し忘れた管理キーでした。会社が公開するコードやソフトには、鍵や設定ファイルを含めないルールを作っておきましょう。
"ソフトウェアの把握や管理においては SBOM(Software Bill of Materials)の導入を検討する" — 「2位 サプライチェーンや委託先を狙った攻撃 対策と対応」より公式情報を見る →
社員側:ソフトは社内の規則に沿って導入し、異変はすぐ報告
社員は、社内で定めた情報管理の規則に沿ってソフトや部品を導入することが基本です。また、便利そうなパッケージでも個人の判断だけで仕事のパソコンにインストールしないようにしましょう。
インストールした部品に問題が見つかったときや、パソコンの様子がおかしいときは、すぐ社内の担当者に報告してください。IPAは、被害に遭ったら整備しておいた体制に沿って対応するよう勧めています。サプライチェーン攻撃は、AIエージェントを使うハッカー集団も仕掛けています。
"整備した対応体制に基づき対応する" — 「2位 サプライチェーンや委託先を狙った攻撃 対策と対応」より公式情報を見る →
FAQ
- 1.107.0より前のバージョンを使っていれば影響はありませんか?
- 1.107.0より前のバージョンは影響を受けていません。当面は1.106.2か、それ以前に公開されたバージョンに固定しておくと安全です。
- 企業向けに非公開で配布されているバージョンも影響を受けましたか?
- 影響を受けていません。LiteLLMは、企業の顧客に非公開のレジストリで提供しているバージョンは対象外だとしています。
- 最初の侵入経路は、Microsoftも確認していますか?
- Microsoftは、最初の侵入経路と認証情報の入手方法を独自には確認していないとしています。侵入の経緯は、LiteLLMが10月23日に公開した原因の報告に基づく説明です。
関連する記事
 中国系の集団Storm-0940がAIツールARTEXで数百の組織を攻撃Microsoftは10月21日、中国系のハッカー集団Storm-0940がAIを使う侵入テストツールARTEXで数百組織への攻撃を自動化したと発表しました。ConnectWise製アプリの認証情報を盗んでそのアプリになりすまし、2,250超のMicrosoft 365テナントへのログインを試みたとのこと。
 台湾在住の1人がAIエージェント12体で11か国を攻撃、Acronisが報告Acronisは2026年11月4日、台湾に住む1人の攻撃者が12体のAIエージェント(稼働は9体)を使い、11か国で数百もの組織を狙ったと報告しました。侵入が確認されたのは3か国の約10の標的で、台湾では救急患者の記録が認証なしで見られる状態だったとのこと。侵入には、修正されていないデータベースなど昔からある弱点が使われました。
 LLMJacking、盗まれた認証情報で生成AIの請求が1日10万ドル超GoogleのGTIGとMandiantは11月2日、攻撃者が盗んだクラウドの認証情報で生成AIを悪用する「LLMJacking」を分析しました。1日で10万ドル(約1,583万円)を超える請求が出た例があり、盗んだキーによる中継サービスは月約60ドル(約9,500円)で売られています。キーはコードに書かず、権限を限定して支出に上限を設けましょう。
 AIで見つかったPHPの重大脆弱性PHP2Shell、米当局が悪用を認定PHP本体に重大な脆弱性が2件見つかり、10月21日に修正版が出ました。WizはAIを使って脆弱性を見つけ、WordPressなどをログインなしで乗っ取れることを実証しました。米CISAが悪用を確認しており、PHPを使う組織は修正版への更新が必要です。影響を受けるバージョンと修正版、会社と社員の対応をまとめています。