研究者がSwitch 2の脱獄「ns2jb」を公開
研究者のSammy Hajhamid氏が公開した「ns2jb」は、本体に部品を追加せずソフトウェアだけでSwitch 2を脱獄する方法です。 氏は2026年10月18日、pepsipuの名で書いているブログでns2jbを発表し、コードもあわせて公開しました。
脱獄とは、メーカーが本体にかけている制限を無効にし、メーカーが認めていないプログラムを実行できる状態にすることです。ns2jbは、本体を開けたり専用の部品を取り付けたりする必要がありません。
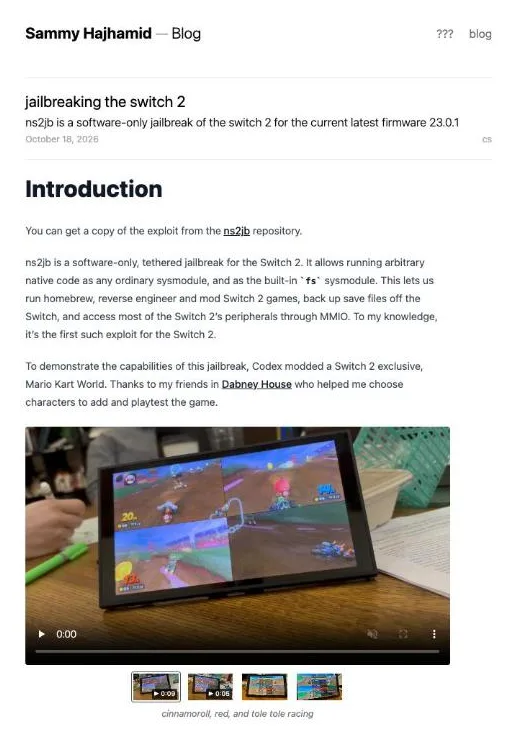
最新のシステムバージョン23.0.1で動作
本体を最新の状態に保っていても、ns2jbを防ぐことはできません。 ns2jbは、公開時点で最新だったシステムバージョン23.0.1で動作します。システムバージョンは、本体を動作させる基本ソフトの番号です。Hajhamid氏によると、脱獄したSwitch 2では次の3つができるようになるとのこと。
- 自作ソフトの実行
- Switch 2のゲームの解析と改造
- セーブデータの本体外へのバックアップ
氏は、知る限りSwitch 2でソフトウェアだけの脱獄が実現したのは初めてだとしています。Switch 1でも動作を確認したものの、まだ配布できる状態にはしていないそうです。
"ns2jb is a software-only jailbreak of the switch 2 for the current latest firmware 23.0.1" / "This lets us run homebrew, reverse engineer and mod Switch 2 games, back up save files off the Switch, and access most of the Switch 2’s peripherals through MMIO." / "To my knowledge, it’s the first such exploit for the Switch 2." — 冒頭より公式情報を見る →
再起動すると脱獄が解ける
ns2jbは、再起動のたびに手順をやり直す必要がある方式です。この方式は英語でtethered(テザード)と呼ばれ、電源を入れ直すと脱獄は解けてしまいます。
脱獄の入口には、Switch 1のソフトとして発売され、Switch 2でも動作する『プチコン4 SmileBASIC』を使います。毎回の手順は、このソフトでプログラムを実行するところから始まります。
"ns2jb is a software-only, tethered jailbreak for the Switch 2." — 「Introduction」より公式情報を見る →
(追記)2026年11月10日に配信されたSwitch 2のシステムアップデート23.5.0で、ns2jbが使った本体OSの脆弱性は修正されたと、データマイナーのOatmealDome氏が述べています。 任天堂の更新内容には脱獄への言及はなく、任天堂は公式にコメントしていません(VideoCardz、GamesRadarなどの報道による)。
Codexはプチコン4の脆弱性を発見
Codexが見つけたのは入口になるプチコン4の欠陥など一部で、それらを組み合わせて脱獄を完成させたのは研究者本人です。 OpenAIのCodexは、プログラムの作成や解析を任せられるAIのエージェントです。
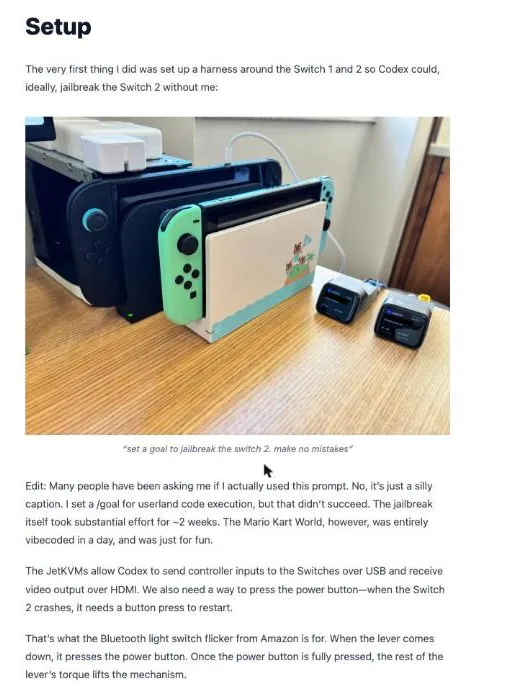
Hajhamid氏は、CodexがSwitch 1とSwitch 2を操作できる環境を用意しました。JetKVMという機器が、USBでコントローラーの入力を本体へ送り、HDMIで画面の映像を取り込みます。電源ボタンを押すのは、Bluetoothで操作するスイッチです。
Codexは最初、本体のブラウザを入口に選びましたが、この経路はうまくいきませんでした。その後、プチコン4のプログラムを読み込んで実行する部分に、32ビット整数のオーバーフロー(数が上限を超えて回り込む欠陥)を見つけました。
脱獄そのものは研究者が約2週間かけて完成
Codexに任せた目標は成功せず、脱獄は最終的にHajhamid氏が約2週間の作業で仕上げました。氏はブログに後から説明を追記し、写真に添えた「Switch 2を脱獄して、ミスはするな」という指示は冗談のキャプションで実際には使っておらず、脱獄にはかなりの労力がかかったとしています。
氏はCodexに、ユーザー領域(一般のアプリが動作する範囲)でコードを実行するという目標を設定しましたが、Codexはそこまで到達できませんでした。プチコン4の中でコードを実行できるようになると、次の標的は本体の機能を提供する常駐プログラム(システムモジュール)です。
氏は複数のCodexに攻略を任せる一方で、ファイルを管理するfsというシステムモジュールは直接解析しました。その結果、パスを処理する部分にバッファオーバーフロー(確保した領域からデータがあふれる欠陥)を見つけています。
あふれたデータの書き込み先に利用できるキャッシュのデータは、Codexが見つけました。fsの欠陥とこのキャッシュを組み合わせることで、本体が正規のプログラムかどうかを確認する仕組みをすり抜け、システムモジュールの権限で独自のコードを実行できるようになりました。
"No, it’s just a silly caption. I set a /goal for userland code execution, but that didn’t succeed. The jailbreak itself took substantial effort for ~2 weeks." / "Codex found a useful 32-bit integer overflow in the interpreter." / "Codex found that the BufferedStorage object allocates a cache entry for its files." — 「Setup」「Getting code execution」より公式情報を見る →
AI任せで1日で作ったのはマリオカートのデモだけ
Hajhamid氏がすべてAIに書かせて1日で作ったのは、マリオカート ワールドにキャラクターを追加するお遊びの改造です。氏によると、この改造はvibecoding(AIへのプロンプトだけでコードを書かせるやり方)で作ったものとのこと。シナモロールなどのキャラクターが追加されています。
AIが脱獄に成功したように伝える報道もありますが、AIが担当したのは欠陥探しの一部と、脱獄した後のデモ作りです。氏は、fsの欠陥をブラウザ経由でも利用できるようにすることなどを次の課題にしています。
"The Mario Kart World, however, was entirely vibecoded in a day, and was just for fun." — 「Setup」より公式情報を見る →
プチコン4がストアで買えなくなったという報道
販売が停止した理由について、販売元のスマイルブームも任天堂も10月30日時点で公表していません。 プチコン4は、国内外のストアで買えなくなったと報じられています。プチコン4は、スマイルブームが販売しているSwitch向けのプログラミングソフトです。初心者向けのプログラミング言語SmileBASICで、ゲームやツールを作ることができます。
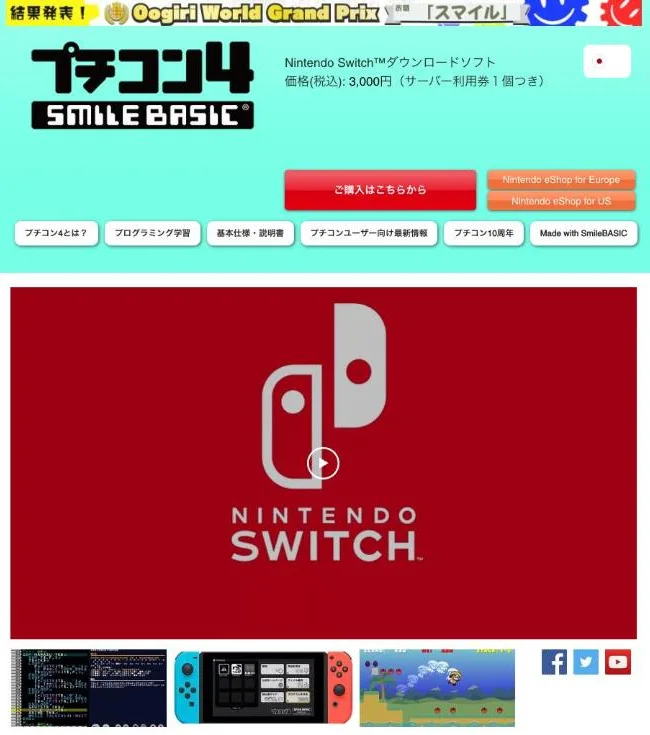
ゲーム情報サイトのGame*Sparkは、2026年10月23日22時30分の時点で、国内外のニンテンドーストアでプチコン4が購入可能な状態ではなくなっていると報じました。海外のメディアには、Switch 2の脱獄の件と結びつけて伝えたところもあります。
公式サイトに配信停止のお知らせはない
販売元が出している最新のアナウンスは、10月26日のサーバー保守の終了です。 10月30日時点で、配信停止は告知されていません。最新のお知らせは2026年10月26日の「サーバーメンテナンス終了のお知らせ」です。
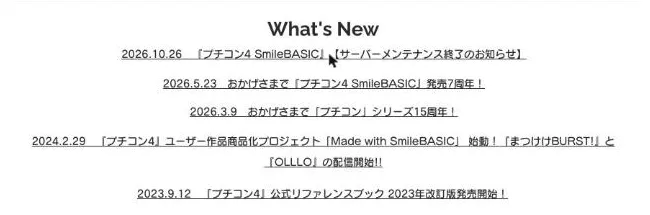
Game*Sparkも、販売元が公式サイトと公式のXアカウントで販売停止を公表していないと伝えたうえで、理由や販売再開の予定を販売元に問い合わせているとしています。任天堂も、プチコン4やns2jbへの対応を公表していません。
"2026.10.26 『プチコン4 SmileBASIC』【サーバーメンテナンス終了のお知らせ】" — 「What's New」より公式情報を見る →
Switch 2は持ち主が自ら操作しない限り脱獄されない
入口がプチコン4の中にあるため、本人がこのソフトを起動してプログラムを実行しない限りns2jbは動作しません。プチコン4を起動してプログラムを実行するまで、本体は普段どおりの状態のままです。
再起動すると脱獄が解けるので、手順を実行していないSwitch 2が知らないうちに脱獄された状態になることはありません。Switch 2を普段どおりに遊ぶだけなら、ns2jbのために何かをする必要はありません。
AIで脆弱性が早く見つかるなら勤務先は何をすべきか
AIで欠陥が早く見つかるほど、会社は製品の更新を早めに適用し、社員は出所不明のソフトを避けることが大切になります。 今回は、研究者がCodexを使ってゲーム機の欠陥を探しました。同じ方法で、会社が使っているソフトや機器の欠陥も探すことができます。
情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて入りました。4位の「システムの脆弱性を悪用した攻撃」も、6年連続で選ばれています。IPAは、選ばれた脅威について各組織の環境に照らしてできるだけ漏れなく対策するよう勧めています。
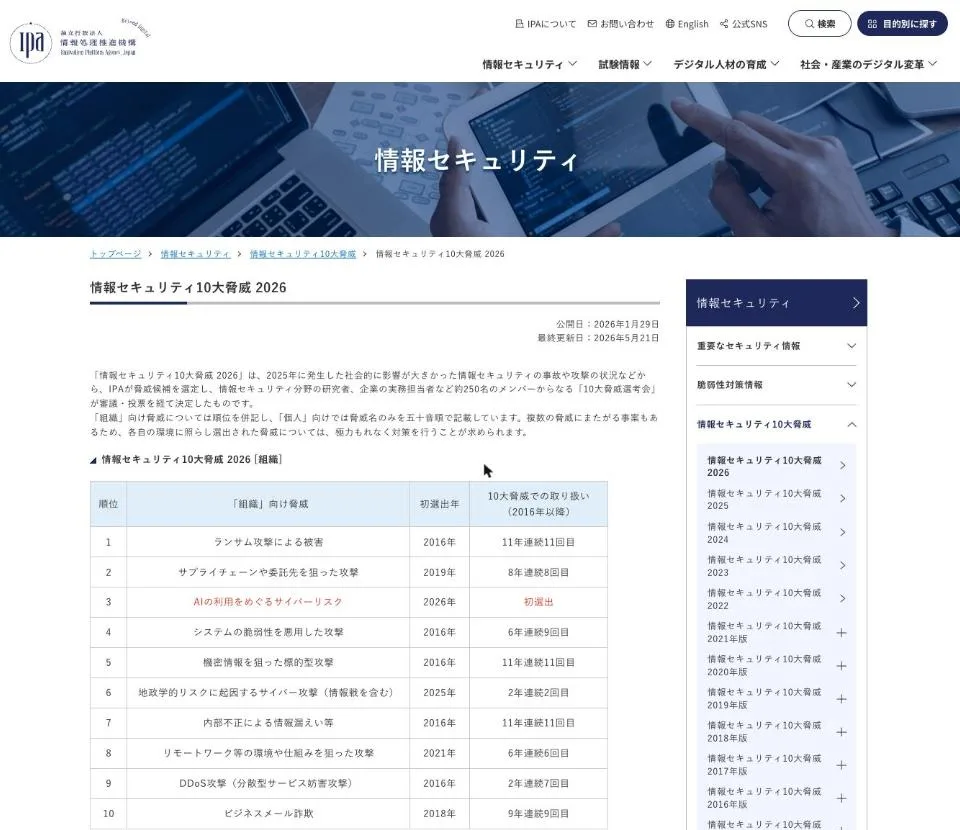
"各自の環境に照らし選出された脅威については、極力もれなく対策を行うことが求められます。" — ページ本文より公式情報を見る →
会社側:製品の更新をすぐ適用できる体制を作る
会社は、製品ごとに更新の担当者を割り当て、修正が出たらすぐに適用できる体制を作っておく必要があります。欠陥が見つかってから修正が出るまでの間と、修正が出てから適用するまでの間は、攻撃に使われる危険が生じます。このうち会社の対応で縮めることができるのは、修正を適用するまでの期間です。
どの部署がどの製品を使っているのかを一覧にし、更新が出たときに適用する担当者を割り当てておきましょう。パソコンやスマートフォンだけでなく、ネットワーク機器や業務用のソフトも一覧に含めておくと、更新の漏れを見つけやすくなります。
社員側:仕事用のPCに出所不明のソフトをインストールしない
攻撃の多くは本人が実行するところから始まるため、社員は会社が認めたもの以外を業務用のパソコンやスマートフォンに追加しないことが基本です。ns2jbが持ち主の操作なしには動作しないのと同じで、欠陥を突くプログラムの多くは、誰かが実行して初めて動作します。
IPAの10大脅威では、個人向けにスマートフォンの不正アプリによる被害が11年連続で入っています。仕事のパソコンやスマートフォンにソフトをインストールする前に、会社が認めたものかどうかを確認し、わからなければ情報システムの担当者に相談しましょう。
FAQ
- ns2jbで脱獄したSwitch 2は、再起動するとどうなりますか?
- ns2jbは再起動のたびに手順をやり直す必要がある方式で、電源を入れ直すと脱獄の状態は続きません。使い続けるには、起動するたびにプチコン4でプログラムを実行するところからやり直すことになります。
- Codexは脱獄のどの部分を担当しましたか?
- Codexが見つけたのは、入口になるプチコン4の32ビット整数のオーバーフローと、fsというシステムモジュールの中で、あふれたデータの書き込み先に利用できるキャッシュのデータです。fsのバッファオーバーフローはHajhamid氏が見つけ、脱獄そのものは氏が約2週間かけて仕上げました。
- プチコン4は今も購入することができますか?
- Game*Sparkは、2026年10月23日22時30分の時点で国内外のニンテンドーストアで購入可能な状態ではなくなっていると報じました。一方、プチコン4の公式サイトには10月30日時点で配信停止のお知らせは無く、最新のお知らせはサーバーメンテナンス終了のお知らせです。
- AIで脆弱性が見つかりやすくなった今、会社は何から始めればよいですか?
- まず、使っている製品やシステムを一覧にし、更新が出たときに適用する担当者を割り当てます。IPAは情報セキュリティ10大脅威2026で、組織向けの4位を「システムの脆弱性を悪用した攻撃」とし、選ばれた脅威には各組織の環境に照らして対策するよう勧めています。
関連する記事
 OpenAIがGPT-6 Cyberを防御側に限定提供、サイバー能力はCriticalOpenAIは2026年11月5日、脆弱性発見と攻撃コード作成に特化した「GPT-6 Cyber」を発表しました。OpenAIの安全評価ではGPT-6 Astraと同じ「Critical」に分類され、Linuxカーネルでは948件の攻撃コードを作ったといいます。まず一部の承認済みDaybreak Red顧客に、APIとCodexで提供します。
 ChatGPTとCodexの利用上限、12月からPlus・Pro・Businessで共有にOpenAIは、12月からPlus・Pro・BusinessでChatGPTとCodexの利用上限を共有すると発表しました。利用量はトークン単位で計算され、高度なモデルや複雑な作業ほど多くなります。Instantのチャットは対象外です。OpenAIは具体的な開始日とプラン別の上限を公表していません。上限に達した後もクレジット購入で使い続けられます。
 5つのAI開発ツールの内蔵ブラウザに脆弱性、CodexとVS Codeは未修正Forever Securityの研究で、Cursor・GitHub Copilot・Codex・VS Code・Claude Desktopの内蔵ブラウザに、パソコン内のファイルを読まれるなどの脆弱性「EMBRACE」が見つかりました。CodexとVS Codeは研究の公開時点で未修正です。出所不明のHTMLファイルは内蔵ブラウザで開かないでください。
 OpenAIがGoogle製の圧縮技術Brotliに脆弱性を見つけて公表OpenAIのCodex Securityが、Googleの圧縮技術Brotliに脆弱性を発見しました。細工した圧縮データの展開で、外部からコードを実行される恐れがあります。GoogleやNode.jsなどが修正版を出しました。すぐ更新できなければ、Brotli形式を受け付けないようOpenAIが勧めています。