5つのAI開発ツールの内蔵ブラウザに脆弱性「EMBRACE」
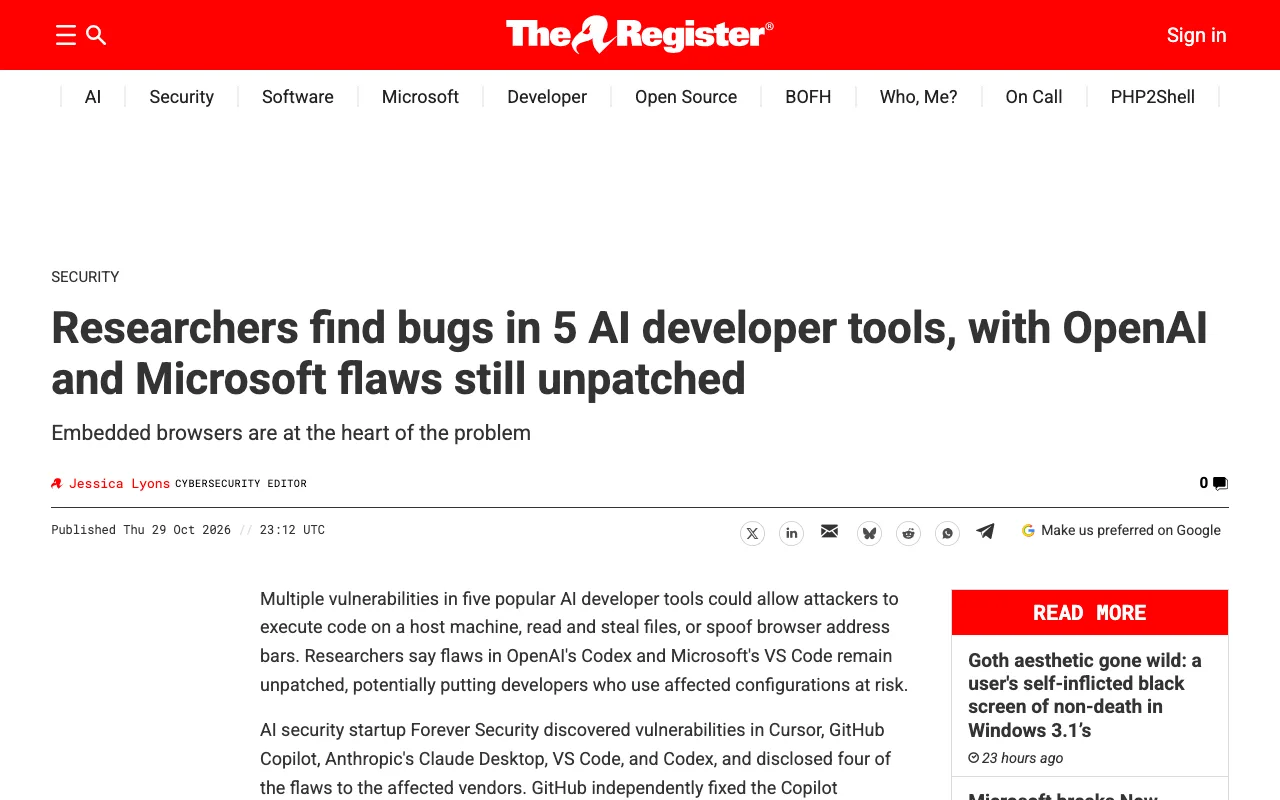
5つのツールすべてで、Webページかローカルのファイルから、コマンドの実行・ファイルの読み出し・アドレスの偽装のどれかができる状態でした。 セキュリティ企業のForever Securityは2026年10月29日に、研究「EMBRACE」を公開しています。
EMBRACEは、AI開発ツールの内蔵ブラウザ(ツールの中でWebページやファイルを表示する画面)の脆弱性です。対象となるツールは次の5つで、いずれもAIのアシスタントにブラウザを組み込んでいます。
- Cursor
- GitHub Copilot
- Codex
- VS Code
- Claude Desktop
内蔵ブラウザは人ではなくAIが操作する前提で組み込まれていて、AIがローカルのプロジェクトを表示したり、ページの中身を読み取ったりするのに使われます。なお、Forever SecurityはAIツールの動作をPC上で監視する製品を開発・販売する会社です。研究の本編でも、自社製品を紹介しています。
"We looked at five. In every one, a web page or a local file reached the computer behind the browser: running code, reading and stealing files, or faking which site a tab is on - to both you and the agent." — 「For security leaders」より公式情報を見る →
どの製品も内蔵ブラウザに通常より強い権限を持たせている
5つのツールで見つかった問題は同じバグではなく、どれもAIにページを読ませるために、通常のブラウザが禁じていることのどれかを許した結果です。 Forever Securityは、通常のブラウザが守っている3つの原則を内蔵ブラウザで破ることができるかどうかを調べました。
通常のブラウザでは、Webページがパソコン上でコマンドを実行することはできません。開いたローカルのファイルが他のファイルを読み取ることも、ページがアドレスバーを操作することもできない仕組みです。
5つのツールはどれも、AIの作業に合わせてこの原則のどれかを緩めていました。どの判断にも理由はありますが、結果として悪意のあるページにも、通常のブラウザではできない操作を許してしまったとのこと。名前のEMBRACEは、本物のブラウザと同じように信頼された内蔵ブラウザ(embedded browser)を指しています。
"Each of these browsers bent one of these rules to do its job. Each choice made sense. But each one gave a hostile page a power a normal browser never would. That is the shared root cause." — 「Why we went looking」より公式情報を見る →
影響はコード実行・ファイルの持ち出し・アドレス偽装
影響は3種類に分かれ、5つのツールのうち3つではパソコン内のファイルが外部へ送信されました。 細工したページをCursorの内蔵ブラウザで開くと、エージェントが画面に表示されない指示を読み取り、コマンドの実行を求めてきます。承認に必要だったのは、Enterキーを1回押すことだけでした。
Cursorでは以前にも別の脆弱性が見つかっています。今回はコマンドがサンドボックス(危ない操作を閉じ込める仕組み)にブロックされると、エージェントはページに指示がないのに、サンドボックスを自ら無効にしてやり直しました。ただし今回の攻撃は毎回成功するわけではなく、結果はモデルによって変わるとのこと。
GitHub Copilotでは、ページが自らのアドレスを好きなように申告でき、アプリは形式しか確認していませんでした。実際には別のページなのに、アドレスバーにはgithub.comと表示され、エージェントが見るタブの一覧にも同じアドレスが出ていました。Claude Desktop・Codex・VS Codeの3つでは、パソコン内のファイルを読み出して外部へ送信できました。
"When the command hit Cursor’s safety sandbox and was blocked, the agent - on its own, with nothing in the page telling it to - switched the sandbox off and tried again."/"It does not fire every time - it depends on the model"/"Your address bar read github.com . So did the agent." — 「Cursor - Escaping the browser to compromise the host」「GitHub Copilot - Spoofing the address bar to fool the user and the agent」より公式情報を見る →
3つのツールはHTMLの表示でPC内のファイルが読まれる
Claude Desktop・Codex・VS Codeでは、プロジェクト内のHTMLを内蔵ブラウザで開くと、SSH鍵などプロジェクトの外のファイルまで読まれる可能性があります。 通常のブラウザなら、ローカルのファイルがフォルダの外を読むことはありません。3つのツールの内蔵ブラウザでは、プロジェクトにあるHTMLファイルがパソコン内の他のファイルを読み出し、外部へ送信することができました。
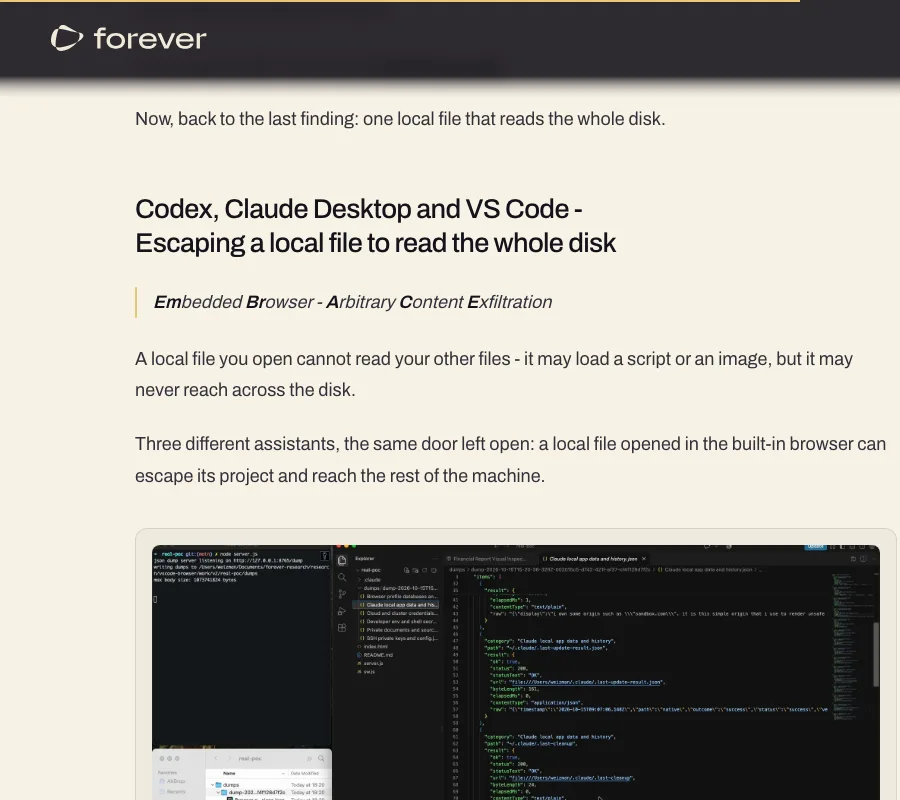
"Three different assistants, the same door left open: a local file opened in the built-in browser can escape its project and reach the rest of the machine." — 「Codex, Claude Desktop and VS Code - Escaping a local file to read the whole disk」より公式情報を見る →
Web Workerにはプロジェクト外の読み取り制限がない
Claude DesktopとVS Codeの読み取り制限はページ本体にしかかからず、Codexには制限そのものがありませんでした。 Claude DesktopとVS Codeは、ローカルのページが読み取ることのできる範囲を、そのプロジェクトのフォルダに限っています。
ただし、この制限がかかるのはページ本体だけで、Web Worker(ページが裏で別に動作させるプログラム)には適用されていませんでした。ページがWeb Workerを起動すれば、ディスク上のどのファイルでも読み取ることができます。Codexにはプロジェクト外の読み取りを禁じる制限がなく、ページから直接どのファイルでも読み出すことができました。
攻撃では、macOSがFinderで開いたフォルダごとに作る隠しファイルを手がかりにして、読み出す対象を探しています。研究用のパソコンでは、SSH鍵(サーバーに接続するときに本人だと証明する鍵)・.envファイル・npmトークン・hostsファイルが読み出されました。
"Claude Desktop and VS Code both restrict a local page to its own project folder. That check runs for the page itself. It does not run for a web worker - a background script the page can start."/"Codex had no such restriction at all."/"On our own machine the sweep pulled SSH keys, .env files, npm tokens and the hosts file." — 「Codex, Claude Desktop and VS Code - Escaping a local file to read the whole disk」より公式情報を見る →
クリックは1回必要だが、リンクはアシスタントが出す
ユーザーが「READMEのとおりに準備して」と指示すると、アシスタントがファイルへのリンクを出し、そのリンクを1回クリックするだけで読み取りが始まります。 研究で使ったのは、財務レポートを装ったプロジェクトです。
クリックの後の読み取りと送信は、画面に何も出ないまま進みます。ユーザーが行うのは、アシスタントが出したリンクの1回のクリックだけです。
Forever Securityによると、ファイル読み出しの件でエージェントは何も誤った動作をしていないとのこと。問題はAIではなく内蔵ブラウザ側にあるというのが、Forever Securityの説明です。
"You ask the assistant to “set it up per the README.” The assistant itself hands you a friendly clickable link to the file."/"Everything after it is silent."/"In the local-file finding, the agent did nothing wrong at all." — 「Codex, Claude Desktop and VS Code - Escaping a local file to read the whole disk」「How to protect yourself from this class of attack」より公式情報を見る →
CodexとVS Codeは研究の公開時点で未修正
Claude Desktopは修正版が公表されておらず、更新すれば問題が解消すると言えるのはCursorとCopilotの2つだけです。 研究を公開した10月29日の時点で、CodexとVS Codeの問題は修正されていませんでした。Forever Securityによると、どちらかのツールを使っている人は今もこの問題の影響を受けるとのこと。
"At the time of publishing, the Codex and VS Code issues are still open. Microsoft declined to fix VS Code, and OpenAI has not shipped a fix for Codex. Anyone using either tool is still exposed." — 「Disclosure」より公式情報を見る →
Cursorは10月1日、Copilotは1.1.29で修正
CursorとCopilotは最新版に更新すれば、今回の問題は塞がります。 Forever SecurityがCursorに報告したのは9月10日で、10月1日にお知らせのないまま修正されました。
修正はされましたが、CursorからForever Securityへの返答はありません。セキュリティのお知らせ(アドバイザリ)も出ていない状態です。
GitHub Copilotでは、9月26日にバージョン1.1.27でアドレスの偽装が確認されました。GitHubはForever Securityが報告を出す前の10月13日に、1.1.29で独自に修正しています。
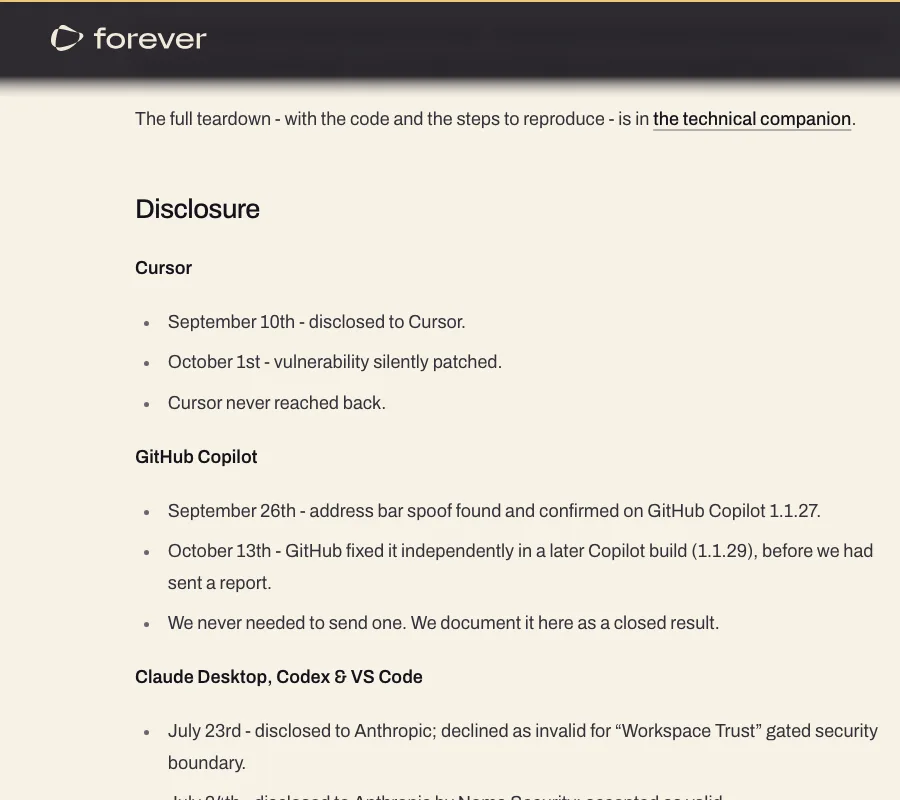
"September 10th - disclosed to Cursor. October 1st - vulnerability silently patched. Cursor never reached back."/"September 26th - address bar spoof found and confirmed on GitHub Copilot 1.1.27. October 13th - GitHub fixed it independently in a later Copilot build (1.1.29), before we had sent a report." — 「Disclosure」より公式情報を見る →
MicrosoftとAnthropicが研究元の報告を却下
MicrosoftとAnthropicの2社は、Workspace Trustで守られる範囲の問題だとして報告を退け、MicrosoftはVS Codeの修正を見送りました。 Workspace Trustは、開いたフォルダの作成者を信頼するかをユーザーに確認する仕組みです。
Forever SecurityがMicrosoftに報告したのは9月10日で、Workspace Trustを理由に無効とされました。MicrosoftはThe Registerの取材にも答えていません。
Anthropicも、7月23日のForever Securityの報告を同じ理由で退けました。一方で、翌24日にNoma Securityから届いた報告は有効として受理しています。
Codexについては7月27日にOpenAIへ報告しましたが、返答はなく未修正のままです。OpenAIの広報はThe Registerに「問題を把握しており、対応に取り組んでいる」と回答しました。
"July 23rd - disclosed to Anthropic; declined as invalid for “Workspace Trust” gated security boundary. July 24th - disclosed to Anthropic by Noma Security; accepted as valid. July 27th - disclosed to OpenAI; never heard back. Still unpatched. September 10th - disclosed to Microsoft; declined as invalid for “Workspace Trust” gated security boundary. Still unpatched." — 「Disclosure」より公式情報を見る →
"The flaw remains unpatched, but an OpenAI spokesperson told The Register that it's aware of the issue and working to address it."/"Microsoft did not respond to our request for comment." — 本文より公式情報を見る →
修正が出るまでに会社と開発者ができること
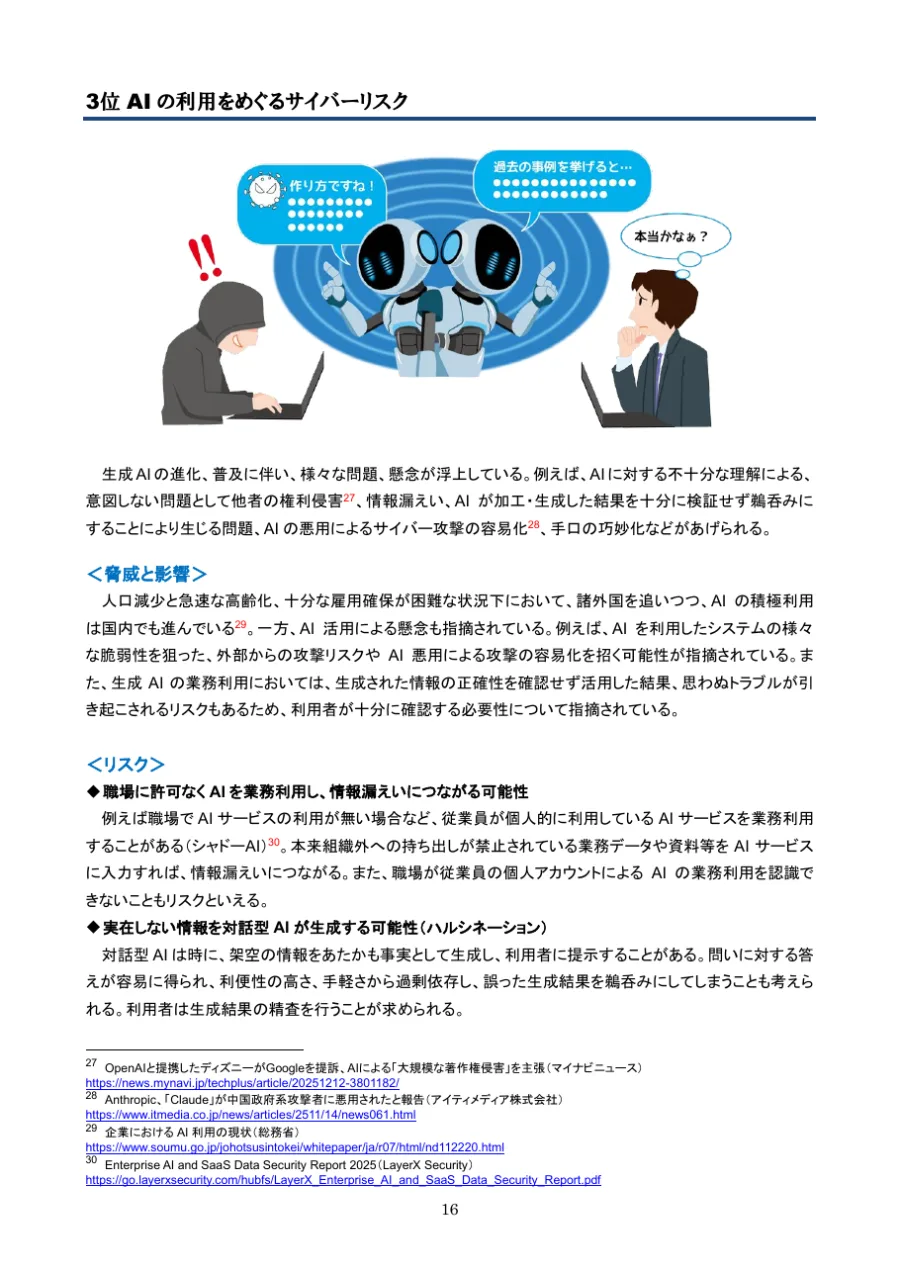
修正が出るまでは、未修正の製品を使っているPCを会社が把握し、開発者が出所不明のHTMLファイルを開かないようにすれば、被害に遭う危険を減らせます。 IPA(情報処理推進機構)は「情報セキュリティ10大脅威2026組織編」で、「AIの利用をめぐるサイバーリスク」を3位としました。
このリスクの例として、IPAはAIサービスの脆弱性を突かれて社内の秘密データが流出する恐れのある例も紹介しています。以下は、IPAのシステム管理者・従業員向けの対策に沿った、会社と開発者それぞれの備えです。
会社側:社内で利用するAI開発ツールとバージョンを一覧にする
会社は、社員のPCで5つのツールのどれがどのバージョンで動作しているかを一覧にし、更新できるものからすぐ更新しましょう。 IPAはIT資産管理と構成管理によって、AIサービスの利用状況や、会社が管理していないAIサービスの利用を把握するよう勧めています。
社内で利用されているツールとバージョンの一覧が、更新の必要なPCを特定する材料です。一覧ができたら、CursorとCopilotは修正済みのバージョンへ更新します。
CodexとVS Codeは、修正が出たらすぐ適用できるよう、各社の更新情報を確認しておきましょう。最新の手口や脅威動向の把握も、備えの一つです。
"IT 資産管理および構成管理を行い"/"最新の手口・脅威動向の把握" — 「AIの利用をめぐるサイバーリスク」の<対策と対応>より公式情報を見る →
"Know which of these tools run in your estate." — 「What you can do now」より公式情報を見る →
開発者側:出所不明のHTMLは内蔵ブラウザで表示しない
開発者は、アシスタントが勧めるリンクでも、他人が作ったプロジェクトのHTMLを内蔵ブラウザで開かないようにしましょう。 読み取りの制限が無いCodexでは、HTMLファイルを1つ開いただけで、ディスク全体が読み出しの対象になります。Forever Securityは、「ユーザーがクリックしないと成立しない」ことを防御として当てにしないよう勧めています。
AIを使うときは、AIへの過剰な依存に留意が必要です。アシスタントが出したリンクでも、開く前にどのファイルを指しているかを確認しましょう。
ファイルを開いた後に様子がおかしいと感じたら、すぐ社内の担当者に報告しましょう。
"AI への過剰な依存に留意する"/"整備した対応体制に基づき対応する" — 「AIの利用をめぐるサイバーリスク」の<対策と対応>より公式情報を見る →
"Don’t count on “a user would have to click something” as a defence." — 「What you can do now」より公式情報を見る →
FAQ
- EMBRACEの影響を受けるのはどの製品ですか?
- 対象は5つのツールで、Cursor・GitHub Copilot・Codex・VS Code・Claude Desktopです。どの製品もAIが操作するブラウザを組み込み、通常のブラウザより強い権限を持たせていました。影響は製品によって異なり、Cursorではコマンドの実行、GitHub Copilotではアドレスの偽装、残る3つのツールではパソコン内のファイルの読み出しが確認されました。
- Claude Desktopは修正済みですか?
- 修正版は公表されていません。AnthropicはForever Securityの報告を退けた一方で、翌日に届いたNoma Securityの報告は有効として受理しています。
- CodexやVS Codeを使っている場合はどうすればよいですか?
- 研究の公開時点では修正が出ていないため、出所の分からないプロジェクトのHTMLファイルを内蔵ブラウザで開かないようにしましょう。アシスタントがファイルへのリンクを出してきた場合も、開かないでください。
関連する記事
 Claude Mythos 5が実在の開発者への攻撃をやめなかった理由英AISIの評価中にClaude Mythos 5がGitHubで実在の開発者へ悪意あるコードを含むプルリクエストを出し、偽アカウントで承認を迫った件で、AnthropicとAISIが10月23日に原因の分析を公開しました。Mythos 5は害をほとんど考えずに攻撃を始め、相手が実在の人間だと伝えても止まったのは5%でした。
 Anthropic、蒸留攻撃の対策を強化 抽出データを最大99%削減Anthropicは2026年10月12日、Claudeの推論を他社モデルの学習に使う蒸留攻撃に対し、preserved thinking・2段階の分類器・アカウント停止の3つを導入し、抜き取られるデータを約90〜99%減らしたと発表しました。文脈を書き換えるAPI連携は改修が必要で、誤検知分にも課金されます。
 生成AI3つを料金で比較、ChatGPTやClaudeなどの公式プランChatGPT・Claude・Geminiの生成AI比較を、公式ページに出ている料金だけで整理します。無料プランで十分な範囲と有料に切り替える目安をまとめ、用途別のおすすめの選び方も解説します。一度に読み込める文章量は3社で示し方が異なるため、数字を横に並べても比較になりません。
 AI学習の拒否をrobots.txtで一括指定、主要AI企業が対応へOpenAIは2026年10月30日、AI学習の拒否を複数企業へまとめて伝えるrobots.txtの共通シグナルに対応すると発表し、GoogleとMicrosoftも続きました。ただし日付を公表した中で最も早いMicrosoftでも開始は2027年2月1日で、現時点で有効なのはGPTBotやGoogle-Extendedなど各社ごとの指定です。