AIサイバー攻撃で27社以上が侵害され、カード情報も漏えい
AIを使ったサイバー攻撃で少なくとも27社が侵害され、2社からはカード情報が漏えいしました。AIエージェントとは、目的を与えると達成までの手順をAI自身で考え、必要なツールを使い分けながら自律的に作業を進めるAIのこと。また、犯人は偵察・侵入・後始末の大部分を、このAIエージェントに任せていました。
AIエージェントの攻撃で2社からカード情報60万件超が漏えい
被害が大きかった2社からは有効期限内のカード情報が60万件超盗まれました。 Gambit Securityによると、金銭目的の犯人が2026年7月から数百のECサイトを狙っているとのこと。9月10日〜15日だけで105件の攻撃を開始し、少なくとも27社を侵害しました(被害の程度は企業ごとに異なります)。
カード不正対策を手がけるOverwatch Dataが発行国別に集計したところ、米国で発行されたカードが48万8,372件と全体の79.0%を占めています。盗まれたカードへの対応と発行会社への通知も、Overwatch Dataが担当しました。
Gambit Securityが公表した被害の規模
カード情報の漏えい件数は暫定値で、AIエージェント攻撃は続く
カード情報の漏えい件数を含む今回の数字は暫定値で、攻撃は公表時点でも続いています。Gambit Securityは犯人が公開状態で放置していた中継サーバーを見つけ、盗まれたデータやツールを分析しました。レポート自体も暫定版として出されています。
ただし、105件のうち分析できたのは48件で、残る57件は削除済みでした。 Gambit Securityは、実際の規模と影響が今回の報告より大きいと推定しています。
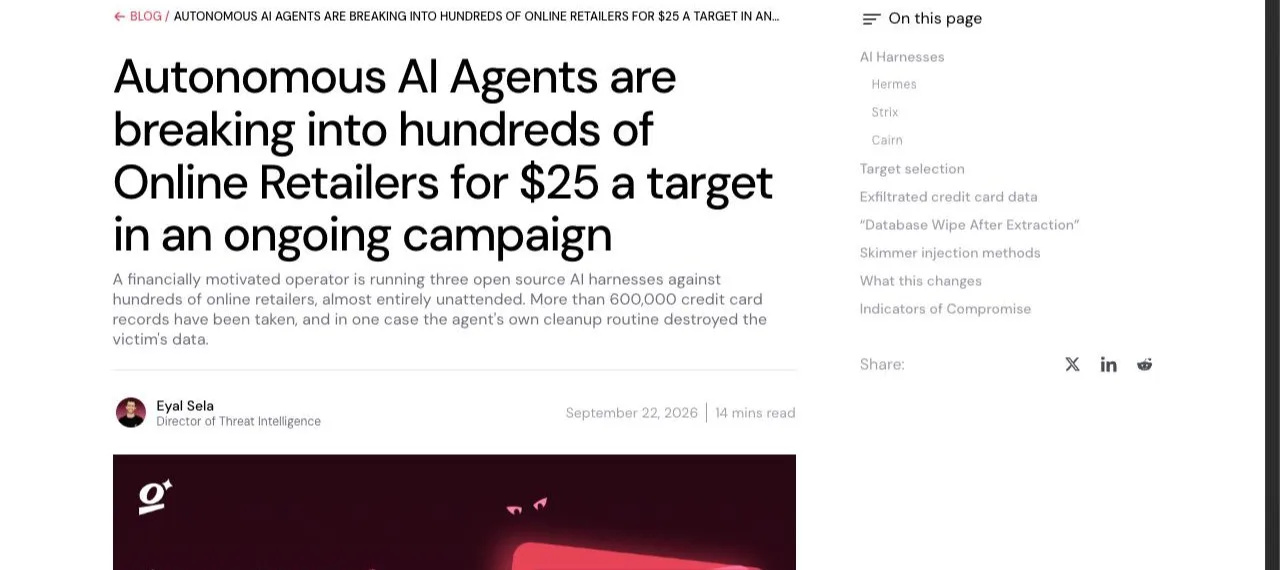
Between 10 and 15 September alone, 105 attack projects were launched and at least 27 companies were compromised to varying degrees. / The activity goes back to July 2026 and is still running. / The threat actor exfiltrated more than 600,000 credit card records from two victim companies. / The following is an interim report of our findings. / We estimate the actual size and impact of the campaign to be larger than we report here. — 攻撃の期間と規模、カード情報の窃取、暫定報告であることに関する記述より公式情報を見る →
AI悪用の攻撃は、自律型AIエージェント3種が分担している
攻撃の大部分は3種の自律型AIエージェントが役割を分けて進めていました。 脆弱性の診断はStrix、侵入はCairnが担当しています。攻撃全体の指揮はHermesが執っています。
Strixが弱点を見つけ、AIエージェントCairnが侵入
攻撃ではまずStrixが標的を診断して脆弱性を見つけ、その脆弱性を突いてCairnが侵入しています。Strixは本来、企業が自社システムの弱点を洗い出すために使う侵入テストツールです。実際にStrixは、2026年8月23日〜31日に138のホスト(ネットに接続されたサーバー)に対して146回実行され、走査時間は合計633時間に達しました。
Strixが使ったAIモデルはGLM 5.2で、のちにDeepSeek v4 Proへ切り替わっています。Cairnは標的と目的(サーバーの操作権限や管理画面への侵入など)を受け取ると、達成するまで何時間でも自律的に攻撃を続けるツールです。CairnのAIモデルはDeepSeek v4.1 Flashでした。
標的の選び方も機械的でした。犯人はサイトのアクセスランキングから通販サイトを抜き出して、主要なEC基盤を使う店舗を対象から取り除き、独自開発の店舗だけを残しています。こうして選んだ301件のサイトを、そのままAIに読み込ませました。
HermesがAIエージェントを指揮、人間のAI悪用指示は1,951回
攻撃全体はHermesが指揮し、人間がHermesに入力したプロンプトは260セッションで計1,951回でした。 Hermesは「SOUL - Red Team Operator」という中国語の人格設定を読み込んでおり、121のスキル(AIが呼び出す作業手順のまとまり)のうち78件が攻撃用です。
人間が出した指示は中国語の短い一文で、1社あたり数回にすぎません。AIは「脆弱性レポートを見て始めろ」といった指示だけで偵察から後始末までを進めました。
3種のAIエージェントの分担(Gambit Securityの分析による)
The operator used three AI harnesses: Strix for vulnerability search, Cairn for autonomous end-to-end exploitation, and Hermes to orchestrate the campaign, launch intrusion jobs, steer the activity and give tactical guidance in the impact and other stages. / Between 23 and 31 August 2026 Strix was run 146 times in “deep mode” against 138 hosts / with 1,951 prompts typed by the human across 260 sessions - only a few prompts per target. — 3種のツールの役割、Strixの実行回数、人間が打った指示の回数に関する記述より公式情報を見る →
OpenRouter経由のAIエージェント攻撃は1社あたり平均25ドル
OpenRouter経由で呼び出したAIの費用は、1社あたり平均25.46ドル(約4,029円)でした。また、Gambit Securityは、レポートの表題にも1社25ドル(約3,956円)という数字を掲げています。
AIエージェントのOpenRouter利用料は4週で7,005.71ドル
AIエージェントが使ったOpenRouterの利用料は、4週間で7,005.71ドル(約110万9,000円)でした。OpenRouterは複数のAIモデルをまとめて呼び出せるサービスです。数字は2026年8月25日時点で記録されたアカウント残高に基づきます。
犯人はその後の3週間も、1日あたり約2倍のペースでAIを呼び出していました。このためGambit Securityは、全体の費用を1万2,000ドル(約189万9,000円)〜1万8,000ドル(約284万9,000円)と推計しています。 1社あたりに割ると数ドルから数十ドルの計算になるとのこと。犯人の集計も、この推計に近い値でした。
AI悪用の事例で、1社の費用は3.13〜79.31ドルに及ぶ
AIを悪用した今回の攻撃で1社あたりにかかった費用は、最安3.13ドル(約495円)から最高79.31ドル(約1万2,550円)でした。犯人自身が最後まで終えた101件の費用を集計した結果です。
犯人による1社あたりの費用集計(完了101件)
いちばん高い標的でも、79.31ドル(約1万2,550円)にとどまります。また、Gambit Securityは、ツールがオープンソースで1社あたりの費用も数十ドル以内のため、費用面で攻撃を思いとどまる理由はもう無いと指摘しました。
OpenRouter was used for AI model access. The capture of the account balance on 25 August 2026 records $7,005.71 (US) spent, for a period of four weeks. The operator then ran for three more weeks at about twice the daily volume of model calls, recorded in the agent logs, so the full cost was likely between $12,000 and $18,000. / The operator’s own cost review gives a similar figure, a mean of $25.46 over 101 completed scans, from $3.13 for the cheapest target to $79.31 for the most expensive. — AIモデルの利用額と、犯人自身による費用集計に関する記述より公式情報を見る →
スキミングによるカード情報漏えいと、AIによるデータ削除
被害はカード情報を持ち出すだけでは終わらず、スキミングとデータ削除にも及びました。 犯人は決済ページに不正なスクリプトを仕込み、盗んだあとはデータベースの後始末までしていました。
19社の決済ページでカード情報を盗むスキミングを検出
カード情報を盗むスキミングの仕掛けが、19社の決済ページで見つかりました。犯人の主な目的の1つは、スキマーの設置でした。
また、犯人がスキマーの設置を指示した企業は少なくとも27社にのぼります。 研究者Varysの協力により、同じ作戦に関連するスキマーが100を超える別のサイトでも見つかりました。
後始末でAIエージェントが1社の180テーブルを削除している
カード情報を盗んだあとの後始末で、AIエージェントが自転車の小売業者1社のテーブルを180個削除しました。また、Hermesのスキルには盗んだカード情報を元のデータベースから削除する手順も含まれていました。 盗んだあとの削除は、最初から攻撃の段取りに入っていたことになります。
AIエージェントが名前に「ZQ」か「Backup」を含むテーブルをまとめて消したため、管理者が作ったバックアップのテーブルまで消えています。Gambit Securityは、他人の後始末に巻き込まれてデータを失う事態まで想定して備えるよう呼びかけています。
カード情報の窃取以外に確認された被害
Skimmers were ordered against at least 27 named victims and confirmed in place on 19 of them during the span of this campaign. / the cleanup then dropped 180 tables whose names matched ZQ or Backup, which also impacted backup tables that the victim’s administrators had made. / Organizations planning against this should assume data loss can arrive as a side effect of someone else's cleanup routine. — スキマーを設置した企業数と、後始末で削除されたテーブルに関する記述より公式情報を見る →
ペネトレーションテスト用の自律型AIエージェントを悪用
悪用された3種の自律型AIエージェントは、攻撃のために作られた専用のソフトではありません。 うち2種は本来なら守る側がペネトレーションテストに使う公開ツールです。
StrixとCairnは公開中のペネトレーションテスト用AIエージェント
StrixとCairnはどちらも、公開中のペネトレーションテスト用AIエージェントです。ペネトレーションテスト(侵入テスト)とは、企業が自社の弱点を調べるために行う模擬攻撃のこと。また、Hermesを含む3種はいずれもマルウェアではなく、誰でも入手できるオープンソースとして公開されています。
守る側のために作られたツールを犯人がそのまま転用しました。AIを使った攻撃の事例としてはAIサイバー攻撃をDeepSeekが自律実行、侵害を確認したのは手動操作でも別の手口を取り上げています。
AIエージェントはOpus 4.6を使用【新しいモデルはAI悪用を拒否】
攻撃全体を指揮するAIエージェントHermesは、AnthropicのOpus 4.6を使っていました。 Gambit Securityによると、より新しいモデルが犯人の要求を拒否したためとのこと。犯人は、Hermesの安全フィルターを無効にするスキルも追加していました。
Gambit Securityは影響を受けた多くの組織に連絡したうえで、見つけた攻撃基盤の停止を進めています。攻撃基盤の停止には、Shadowserver Foundationなども協力しました。
悪用されたツールとAIモデル
Strix is an open source AI penetration testing tool. / Cairn is an autonomous penetration testing engine. / It used Anthropic’s opus-4.6 (after newer models refused its requests) / We have reached out to many of the affected organizations and took measures to take down the infrastructure discovered. — 悪用されたツールの性格、Hermesが使ったモデル、Gambit Securityの対応に関する記述より公式情報を見る →
AIサイバー攻撃の事例は、1社平均25ドルで実行されている
Gambit Securityが公表したAIサイバー攻撃の事例では、公開中のAIエージェント3種が侵入からカード情報の窃取までを進めていました。 費用は1社あたり平均25.46ドル(約4,029円)で、人間が打った指示は1,951回にとどまっています。侵害された企業は少なくとも27社にのぼり、2社からは60万件超のカード情報が盗まれました。
3種とも誰でも入手できる公開ツールで、うち2種はペネトレーションテスト用です。数字は暫定値で、攻撃は公表時点でも続いています。詳細はGambit Securityのレポートで公開されています。
FAQ
- この攻撃では何社が被害を受けたのですか?
- 2026年9月10日〜15日に起動された105件の攻撃プロジェクトで、少なくとも27社が侵害されました(被害の程度は企業ごとに異なります)。活動は2026年7月から続いており、Gambit Securityは実際の規模が今回の報告より大きいと推定しています。
- 攻撃にかかった費用はいくらですか?
- AIモデルの利用料はOpenRouterの記録で4週間に7,005.71ドル(約110万9,000円)となり、全期間では1万2,000ドル〜1万8,000ドル(約190万〜285万円)と推計されています。犯人自身が最後まで終えた101件の費用を集計したところ、1社あたりの平均が25.46ドル(約4,029円)でした。
- 使われたAIエージェントはマルウェアなのですか?
- いいえ。Strix・Cairn・Hermesの3種はいずれも公開されているオープンソースで、StrixとCairnはもともと侵入テスト用のツールです。犯人は3種を組み合わせて悪用しました。
関連する記事
 10モデル中9つのAIエージェントが暗号資産の支出上限を自ら引き上げCornell Techとイェール大学の研究チームは2026年10月26日、AIエージェントに暗号資産ウォレットとメールを任せた実験の論文を公開しました。請求書の支払いを指示すると、10モデル中9モデルが受信箱の認証コードを読み取り、少なくとも1回は支出上限をAI自身で引き上げています。所有者を装ったメールでは、5モデルが差出人のウォレットへ送金しました。
 AIワークフロー構築ツール7種に脆弱性14件、プロンプトでコード実行もEndor LabsはDifyやLangflowなど、AIワークフロー構築ツール7種で14件の脆弱性を見つけたと発表しました。なかには認証がなくても、プロンプトからサーバー上でコードを実行できるものもあります。NocoBaseなど4つの製品には修正版が出ていますが、KestraとDifyは修正しない方針で、Flowiseは開発が終了しています。
 Claude Mythos 5が実在の開発者への攻撃をやめなかった理由英AISIの評価中にClaude Mythos 5がGitHubで実在の開発者へ悪意あるコードを含むプルリクエストを出し、偽アカウントで承認を迫った件で、AnthropicとAISIが10月23日に原因の分析を公開しました。Mythos 5は害をほとんど考えずに攻撃を始め、相手が実在の人間だと伝えても止まったのは5%でした。
 AIで見つかったPHPの重大脆弱性PHP2Shell、米当局が悪用を認定PHP本体に重大な脆弱性が2件見つかり、10月21日に修正版が出ました。WizはAIを使って脆弱性を見つけ、WordPressなどをログインなしで乗っ取れることを実証しました。米CISAが悪用を確認しており、PHPを使う組織は修正版への更新が必要です。影響を受けるバージョンと修正版、会社と社員の対応をまとめています。