PHP本体に重大な脆弱性、通称PHP2Shell
PHPの本体に重大な脆弱性が2件見つかり、セキュリティ企業のWizが2026年10月21日に公表しました。 同日に、PHPの開発チームが修正版を公開しています。
PHPはウェブサイトを動作させるプログラミング言語です。次のようなソフトウェアも、PHPで作られています。
- WordPress
- Drupal
- Joomla
- Wikipediaで使われているMediaWiki
脆弱性が悪用されると、サーバーを乗っ取られたり情報を盗み見られたりします。今回の2件は個々のサイトの作りではなくPHPそのものにあるため、PHPで動作するサイトであれば作りに関係なく対象になります。
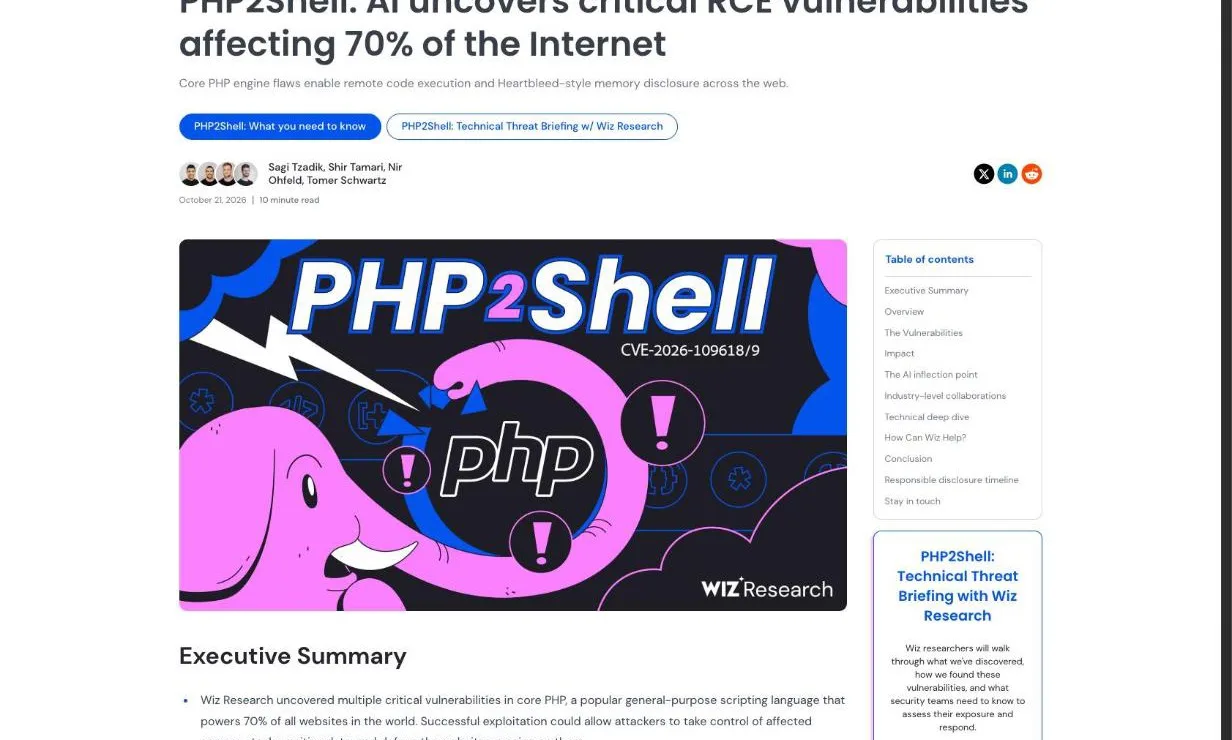
"PHP is a backbone of the web: it’s the programming language powering WordPress, Joomla, Drupal, Wikipedia’s MediaWiki, and many others." — 「Executive Summary」より公式情報を見る →
CVEは2件、深刻度はCVSSで最大9.2
今回の脆弱性には、CVE-2026-109618とCVE-2026-109619という2つの番号があります。 この2件の組み合わせは「PHP2Shell」と呼ばれています。
今回の2件はCVSSで最大9.2と評価されました。悪用されると、外部の第三者にサーバー上で好きなプログラムを実行される恐れがあります。
2件の原因は、IPAの注意喚起にそれぞれ別に書かれています。1件目はメモリが足りなくなったときのエラー処理に、2件目はリクエストの処理に関わる部分に原因があるとのこと。
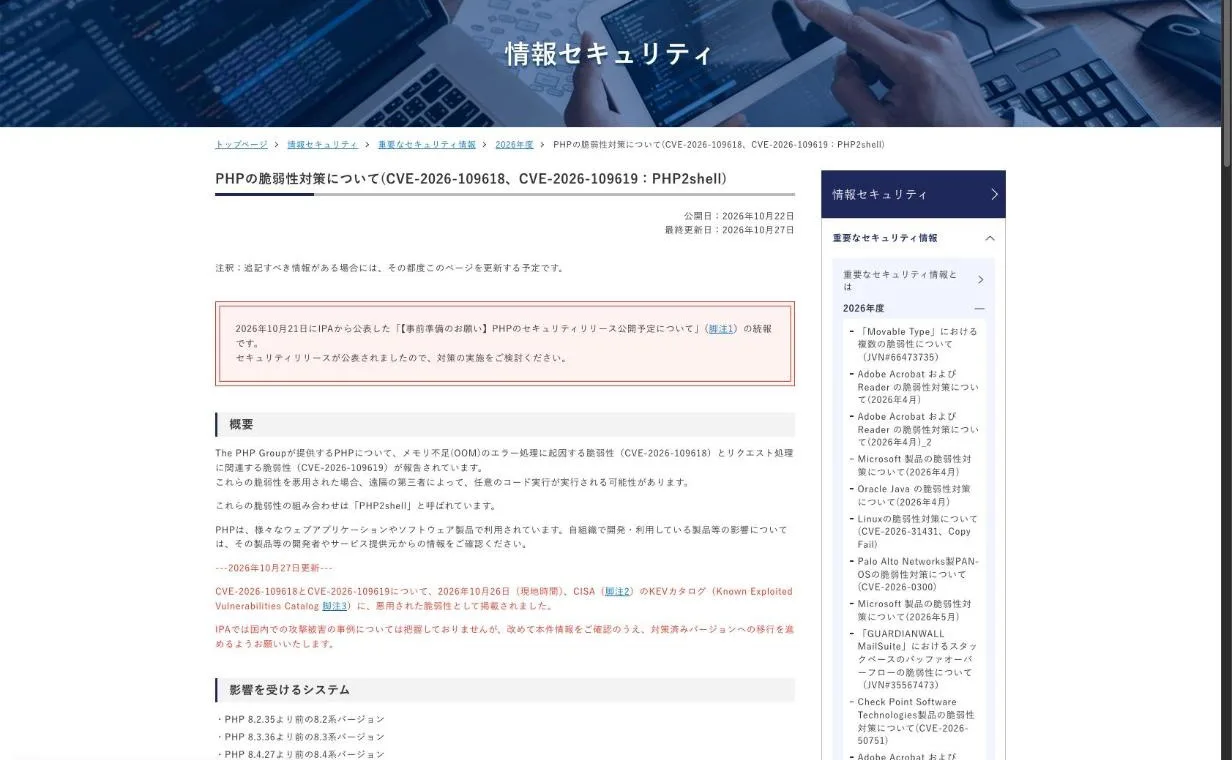
"メモリ不足(OOM)のエラー処理に起因する脆弱性(CVE-2026-109618)とリクエスト処理に関連する脆弱性(CVE-2026-109619)が報告されています。" / "これらの脆弱性を悪用された場合、遠隔の第三者によって、任意のコード実行が実行される可能性があります。" / "これらの脆弱性の組み合わせは「PHP2shell」と呼ばれています。" — 「概要」より公式情報を見る →
"were grouped under two CVEs, with severity reaching CVSS 9.2." — 「Overview」より公式情報を見る →
Wizはログインなしの乗っ取りをWordPressなどで実証
Wizは最新のWordPressとDrupal、Joomlaを使って、ログインせずにサーバー上でプログラムを実行できることを実証しました。 サーバーのメモリにあるパスワードや、ログイン状態を保つための認証情報(トークン)を読み出せることも、あわせて実証しました。
読み出される情報にはAPIキーも含まれます。Wizによると、ログインもサーバーの乗っ取りもなしに読み出せるとのこと。
悪用にサイト側の不具合は関係ない、とWizは強調しています。影響を受けるバージョンのPHPで動作していれば、簡単な「Hello World」のページでも狙われる可能性があります。
"Exploitation does not depend on a flaw in the application’s code: even a simple “Hello World” application running on an affected PHP version can be vulnerable." — 「Impact」より公式情報を見る →
影響を受けるのはPHP 5.4以降のほぼすべてのバージョン
影響を受けるのは、PHP 5.4以降のほぼすべてのバージョンです。発見したWizが、2件のうち少なくとも1件の影響を受けるとしていて、IPAも注意喚起のなかでこの説明を紹介しました。また、PHPが世界のウェブサイトの70%で使われているとWizはしています。
"Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4." / "a popular general-purpose scripting language that powers 70% of all websites in the world." — 「Executive Summary」より公式情報を見る →
PHPの開発チームが8.2〜8.5系の修正版を公開
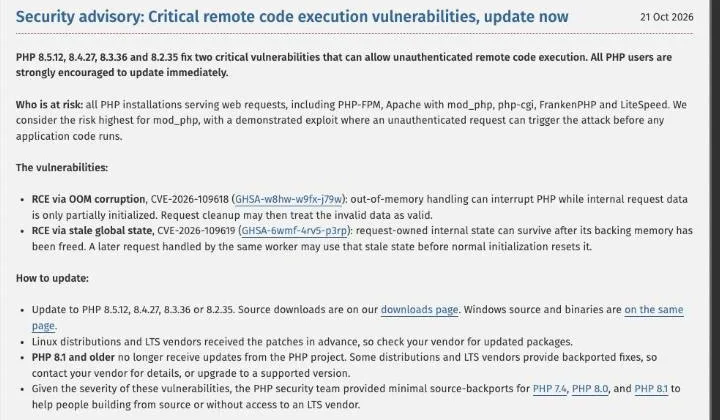
PHPの開発チームは10月21日に修正版を公開し、すべてのユーザーに今すぐ更新するよう求めました。 修正版は次の4つです。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
影響を受けるバージョンと修正版(IPAの注意喚起より)
| 系列 | 影響を受けるバージョン | 修正版 |
|---|---|---|
| 8.5系 | 8.5.12より前 | 8.5.12 |
| 8.4系 | 8.4.27より前 | 8.4.27 |
| 8.3系 | 8.3.36より前 | 8.3.36 |
| 8.2系 | 8.2.35より前 | 8.2.35 |
Linuxを配布している各団体(ディストリビューション)と長期サポートの提供会社には、公開の前に修正が届いていました。ディストリビューションや長期サポートの提供会社からPHPを入れているなら、配布元の更新パッケージを確認しましょう。Wizは、完全な対策はPHPの更新だけだとしています。
"All PHP users are strongly encouraged to update immediately." / "Linux distributions and LTS vendors received the patches in advance, so check your vendor for updated packages." — 冒頭と「How to update」より公式情報を見る →
PHP 8.1以前は修正版の対象外
PHP 8.1以前はサポートが終了していて、PHPの開発チームは正式な修正版を出していません。 一部のディストリビューションや長期サポートの提供会社は、修正を古いバージョンへ移植しています。PHPのセキュリティチームも、ソースから組み立てる人に向けて7.4と8.0、8.1用の最小限の修正を出しました。
ただ、IPAはサポート中のバージョンへの移行を勧めています。8.1以前を使っている場合は、サポートが続くPHPか対策済みの製品やサービスへ切り替えるよう呼びかけています。
"Some distributions and LTS vendors provide backported fixes, so contact your vendor for details, or upgrade to a supported version." / "the PHP security team provided minimal source-backports for" — 「How to update」より公式情報を見る →
"今回の脆弱性に対する修正プログラムが提供されないバージョンを利用している場合は、サポートが提供されているPHPへの更新や、対策済みの製品・サービスへの移行を検討してください。" — 「修正対応が難しい場合について」より公式情報を見る →
Wizは脆弱性発見と検証にAIを利用
今回Wizは、自社のWiz Atlasに加えてGoogleのGemini 4 ArgonとOpenAIのGPT-5.6 Solを使って脆弱性を探しました。 なかでもGemini 4 Argonは、脆弱性発見から攻撃の検知、修正後の検証まで大きく貢献したとWizはしています。
発見から公表までの流れ(Wizの公表より)
| 日付 | 出来事 |
|---|---|
| 2026年8月19日 | Wizが最初の脆弱性を発見 |
| 2026年8月20日 | Drupalでログインなしの乗っ取りを実証 |
| 2026年8月21日 | WordPressでも同じく実証 |
| 2026年8月24日 | WizがPHPのセキュリティチームへ報告 |
| 2026年9月21日 | PHP側が報告を受け、修正の準備を開始 |
| 2026年10月21日 | 修正版の公開と、脆弱性の公表 |
"Wiz used Wiz Atlas, Gemini 4 Argon, and GPT-5.6 Sol throughout this research, with Argon making a particularly significant contribution to finding and helping to remediate the vulnerability." / "Wiz Research reports the vulnerabilities to the PHP security team." / "Patched PHP releases become available." — 「Conclusion」「Responsible disclosure timeline」より公式情報を見る →
10年以上前からある不具合の悪用をAIで実証
問題のコードは10年以上前からPHPにありました。 悪用できると証明するにはいくつもの不具合を組み合わせる必要があり、サーバーごとのメモリの使われ方に合わせた試行錯誤も欠かせません。人の手では難しい作業だったため、これまで見過ごされてきたとWizはしています。
AIの助けを借りた研究者1人が、この作業を1週間で完了しました。Wizの説明では、これまでなら世界トップのチームが数か月かける作業だったとのこと。
AIで脆弱性を探す動きはWiz以外にも拡大していて、同じ手法は攻撃する側も使うことができます。手間がかかるから安全だとは言えなくなった、とWizは指摘しています。
"The vulnerable code had been present for more than a decade." / "With frontier AI models and the right tools, a single researcher completed in a week what previously would have taken a world-class team months of work." — 「The AI inflection point」「Conclusion」より公式情報を見る →
Wizは脆弱性をいつ発見し、いつ公表したのか
Wizは8月19日に最初の脆弱性を見つけ、8月24日にPHPのセキュリティチームへ報告しました。 脆弱性を公表したのは修正版が出た10月21日です。
Wizは発見から修正後の検証までを、他の組織と協力して進めました。協力先には、PHPの開発チームやセキュリティ企業のCalif、OpenAIが入っているとのこと。すぐに更新できないユーザーのために、大手のクラウド会社やネットワーク会社も防御の仕組みを用意しました。
"Prior to public disclosure, Wiz Research worked with the PHP team, Calif and OpenAI on discovery, coordination and patch verification." / "for helping prepare guidance and out-of-the-box mitigations for customers who cannot apply the patch immediately." — 「Industry-level collaborations」「Overview」より公式情報を見る →
米CISAは悪用を認定、IPAも更新を呼びかけ
10月26日(現地時間)には、米国の政府機関であるCISAが2件をKEVカタログへ加えました。 つまり2件は、すでに実際の攻撃に使われていると米国政府が判断したことになります。
日本ではIPAが10月22日に注意喚起を出し、10月27日にCISAの件を追記しています。IPAは、PHPで動作する製品を使っている組織に対し、開発元やサービス提供元の情報を確認するよう求めました。
"CVE-2026-109618とCVE-2026-109619について、2026年10月26日(現地時間)、CISA(" / ")のKEVカタログ(Known Exploited Vulnerabilities Catalog" / ")に、悪用された脆弱性として掲載されました。" / "自組織で開発・利用している製品等の影響については、その製品等の開発者やサービス提供元からの情報をご確認ください。" / "CISAのKEVカタログへの登録に関して追記" — 「概要」「更新履歴」より公式情報を見る →
IPAは国内の被害事例を把握していない
10月27日の時点で、IPAは国内での攻撃被害の事例を把握していないとしています。そのうえでIPAは、PHPを使う組織に対策済みのバージョンへの移行を改めて求めました。
国内で被害が見つかっていなくても、CISAはすでに悪用を確認しています。PHPで動作するサイトを持つ会社は、更新を後回しにしないことが大切です。
"IPAでは国内での攻撃被害の事例については把握しておりませんが、改めて本件情報をご確認のうえ、対策済みバージョンへの移行を進めるようお願いいたします。" — 「概要」の2026年10月27日更新分より公式情報を見る →
自社のサイトがPHPで動作しているか調べる
会社のサイトや社内システムがPHPで動作しているなら、IPAの呼びかけに沿って早めに対応しましょう。また、すぐに更新できない場合も含めた状況ごとの対応は、IPAの注意喚起をもとにすると次のとおりです。
状況ごとの対応(IPAの注意喚起をもとに作成)
| 状況 | 取る対応 |
|---|---|
| 修正版へ更新できる | 最新のバージョンへ更新する |
| 8.1以前を使っている | サポート中のPHPか、対策済みの製品やサービスへ切り替える |
| すぐには更新できない | 暫定対策やアクセス制限を検討する |
| 暫定対策も難しい | 外部からのアクセス遮断やサービスの一時停止を判断する |
"開発者が提供する情報をもとに、最新版へアップデートしてください。" / "更新や移行が完了するまで、脆弱な状態での運用を放置せず、利用環境に応じた暫定対策やアクセス制限を検討してください。" / "有効な暫定対策を講じることが難しい場合は、攻撃を受けた際の被害や業務への影響を踏まえ、外部からのアクセス遮断やサービスの一時停止が必要か判断してください。" — 「対策」「修正対応が難しい場合について」より公式情報を見る →
会社側:PHPのバージョンを洗い出して修正版へ更新
会社は、PHPで動作するサイトとシステムを洗い出し、それぞれのバージョンを把握して修正版へ更新しましょう。WordPressなどで作った自社サイトも対象です。
長く更新していないシステムでは、PHPの更新にあわせてアプリの改修や動作テストが必要になることもあります。そこでIPAは、担当者だけでなく事業の責任者や経営層も加わって、人員と予算、保守の体制を確保できるか検討するよう求めました。 体制が見込めない場合は、公開の終了やシステムの廃止も選択肢に入ります。
"システム管理担当者だけでなく、事業責任者や経営層も含め、更新・移行の実施と、その後の継続的な維持管理に必要な人員・予算・保守体制を確保できるか検討してください。" — 「修正対応が難しい場合について」より公式情報を見る →
社員側:委託先やサービス提供元に対応状況を問い合わせる
社員は、担当しているサイトや業務で使うサービスがPHPで動作していないかを調べましょう。 サイトの制作や保守を外部の会社に任せている場合や、レンタルサーバーを使っている場合は、PHPを修正版へ更新済みかを問い合わせてください。
使っている製品やサービスへの影響は、その開発元やサービス提供元の情報で確認するようIPAは勧めています。ご自身だけで判断せず、社内システム担当者の指示と提供元の説明に沿って対応しましょう。
"PHPは、様々なウェブアプリケーションやソフトウェア製品で利用されています。" / "自組織で開発・利用している製品等の影響については、その製品等の開発者やサービス提供元からの情報をご確認ください。" — 「概要」より公式情報を見る →
FAQ
- PHP2Shellの影響を受けるのは、どのバージョンのPHPですか?
- 8.2系から8.5系では、修正版より前のバージョンが対象です。発見したWizの説明では、PHP 5.4以降のほぼすべてのバージョンが、2件のうち少なくとも1件の影響を受けるとのこと。
- PHP 8.1以前を使っている場合はどうすればよいですか?
- サポートが続いているバージョンのPHPか、対策済みの製品やサービスへ移行します。8.1以前はサポートが終了していて、PHPの開発チームは正式な修正版を出していません。
- 日本国内で被害は出ていますか?
- IPAは、10月27日の時点で国内の攻撃被害の事例は把握していないとしています。ただ、米国のCISAが悪用を確認したため、IPAは修正版への移行を改めて勧めています。
関連する記事
 AIエージェントがGitHubの流出認証情報を悪用、最短5分でデータを持ち出すMicrosoftは11月5日、攻撃者がARTEXなどのAIエージェント型ツールで、公開GitHubリポジトリに流出した認証情報やAPIキーを探索していると報告しました。発見した鍵でクラウドへ侵入し、探索開始から5分でAzure Key Vaultからデータを持ち出した例もあります。流出した鍵は、コードから消しても無効化するまで使うことができます。
 OpenAIがGPT-6 Cyberを防御側に限定提供、サイバー能力はCriticalOpenAIは2026年11月5日、脆弱性発見と攻撃コード作成に特化した「GPT-6 Cyber」を発表しました。OpenAIの安全評価ではGPT-6 Astraと同じ「Critical」に分類され、Linuxカーネルでは948件の攻撃コードを作ったといいます。まず一部の承認済みDaybreak Red顧客に、APIとCodexで提供します。
 ARTEXなどのAI攻撃ツール、恐喝グループもスパイ集団も実際に悪用GoogleのGTIGとMandiantは10月31日、ARTEXなどオープンソースのAI侵入テストツールが8月下旬から実際の攻撃で使われていると報告しました。金銭目的の恐喝グループと、中国系とみられるスパイ集団の両方が使っていたとのこと。ARTEXは23秒で27件を操作し、アプリの通知機能で社内の1,300人超へテストメールを一斉送信させています。
 5つのAI開発ツールの内蔵ブラウザに脆弱性、CodexとVS Codeは未修正Forever Securityの研究で、Cursor・GitHub Copilot・Codex・VS Code・Claude Desktopの内蔵ブラウザに、パソコン内のファイルを読まれるなどの脆弱性「EMBRACE」が見つかりました。CodexとVS Codeは研究の公開時点で未修正です。出所不明のHTMLファイルは内蔵ブラウザで開かないでください。