韓国の銀行へのAIサイバー攻撃で個人情報が流出
不正アクセス事案の基本情報
韓国では2026年9月末から新韓銀行をはじめとする金融機関7社がAIを使ったサイバー攻撃を受け、顧客の個人情報が流出しました。最初に侵害を申告したのは新韓銀行で、その後も他の金融会社から申告が相次いでいます。韓国金融委員会は10月4日に被害を受けた主要な金融会社7社を呼び、緊急点検会議を開きました。
新韓銀行への不正アクセスから7社へ拡大
発端は9月30日に新韓銀行が当局へ出した侵害の申告です。金融委員会・金融監督院・金融保安院の3機関は申告を受けた当日に現場へ入り、原因と被害の範囲を調査しています。
その後も他の金融会社から申告が続きました。金融委員会は10月2日にも緊急の対応会議を開き、全金融圏へ保安点検のチェックリストを送信しています。
被害は大手銀行にとどまらず貯蓄銀行やキャピタル会社にまで及びました。10月4日の会議には次の7社が出席しています。
- 新韓銀行・KB国民銀行・ハナ銀行・BNK釜山銀行
- イェガラム貯蓄銀行・ウェルカム貯蓄銀行
- 現代キャピタル
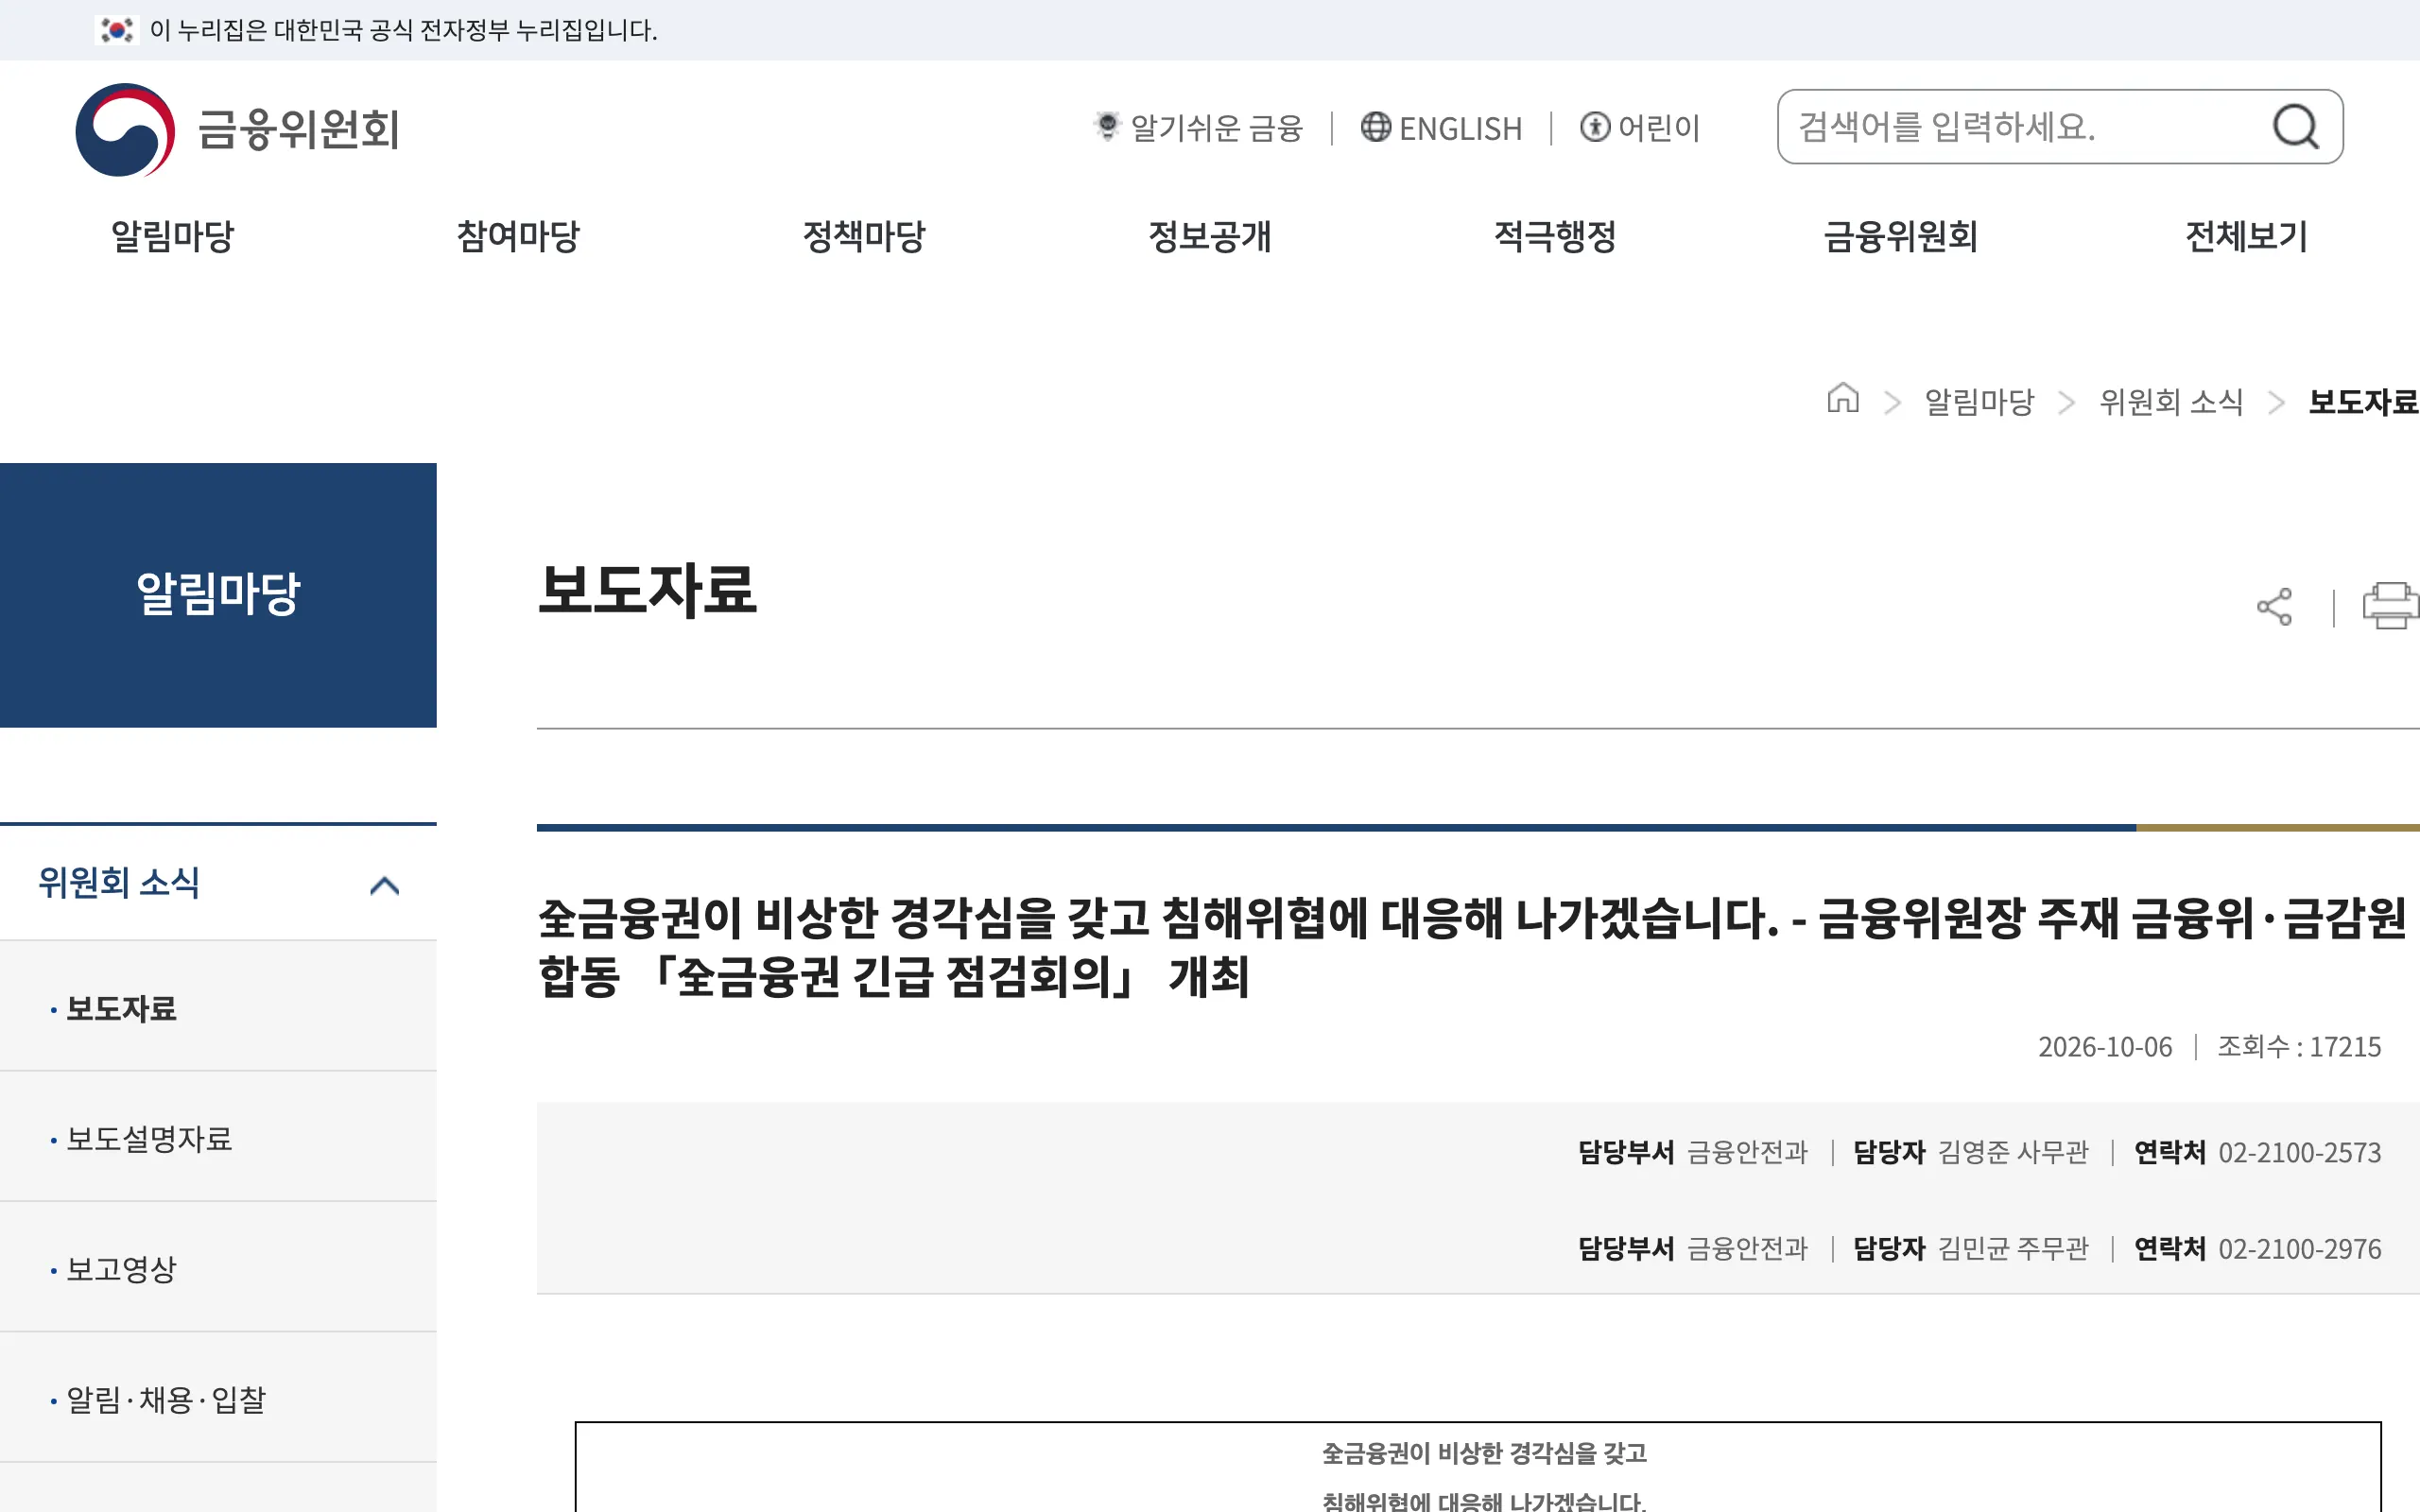
"금융위·금감원·금보원은 지난 9월 30일 신한은행의 침해사고 접수 직후부터 당일 신속히 현장조사에 착수하여 사고원인과 피해범위 등을 면밀히 파악하고 있으며" — 韓国金融委員会「全金融圏緊急点検会議」報道資料より公式情報を見る →
社別の個人情報流出件数と情報漏えいの範囲
流出の規模を公表した大手3行の件数は次のとおりで、最も多いのは新韓銀行の約2万5,000人です。どれも各行の発表を韓国メディアが報じた数字です。新韓銀行の件数は韓国経済新聞が伝え、KB国民銀行とハナ銀行の件数は韓国日報が伝えています。
| 金融機関 | 流出した人数 | 発表日 |
|---|---|---|
| 新韓銀行 | 約2万5,000人 | 10月1日 |
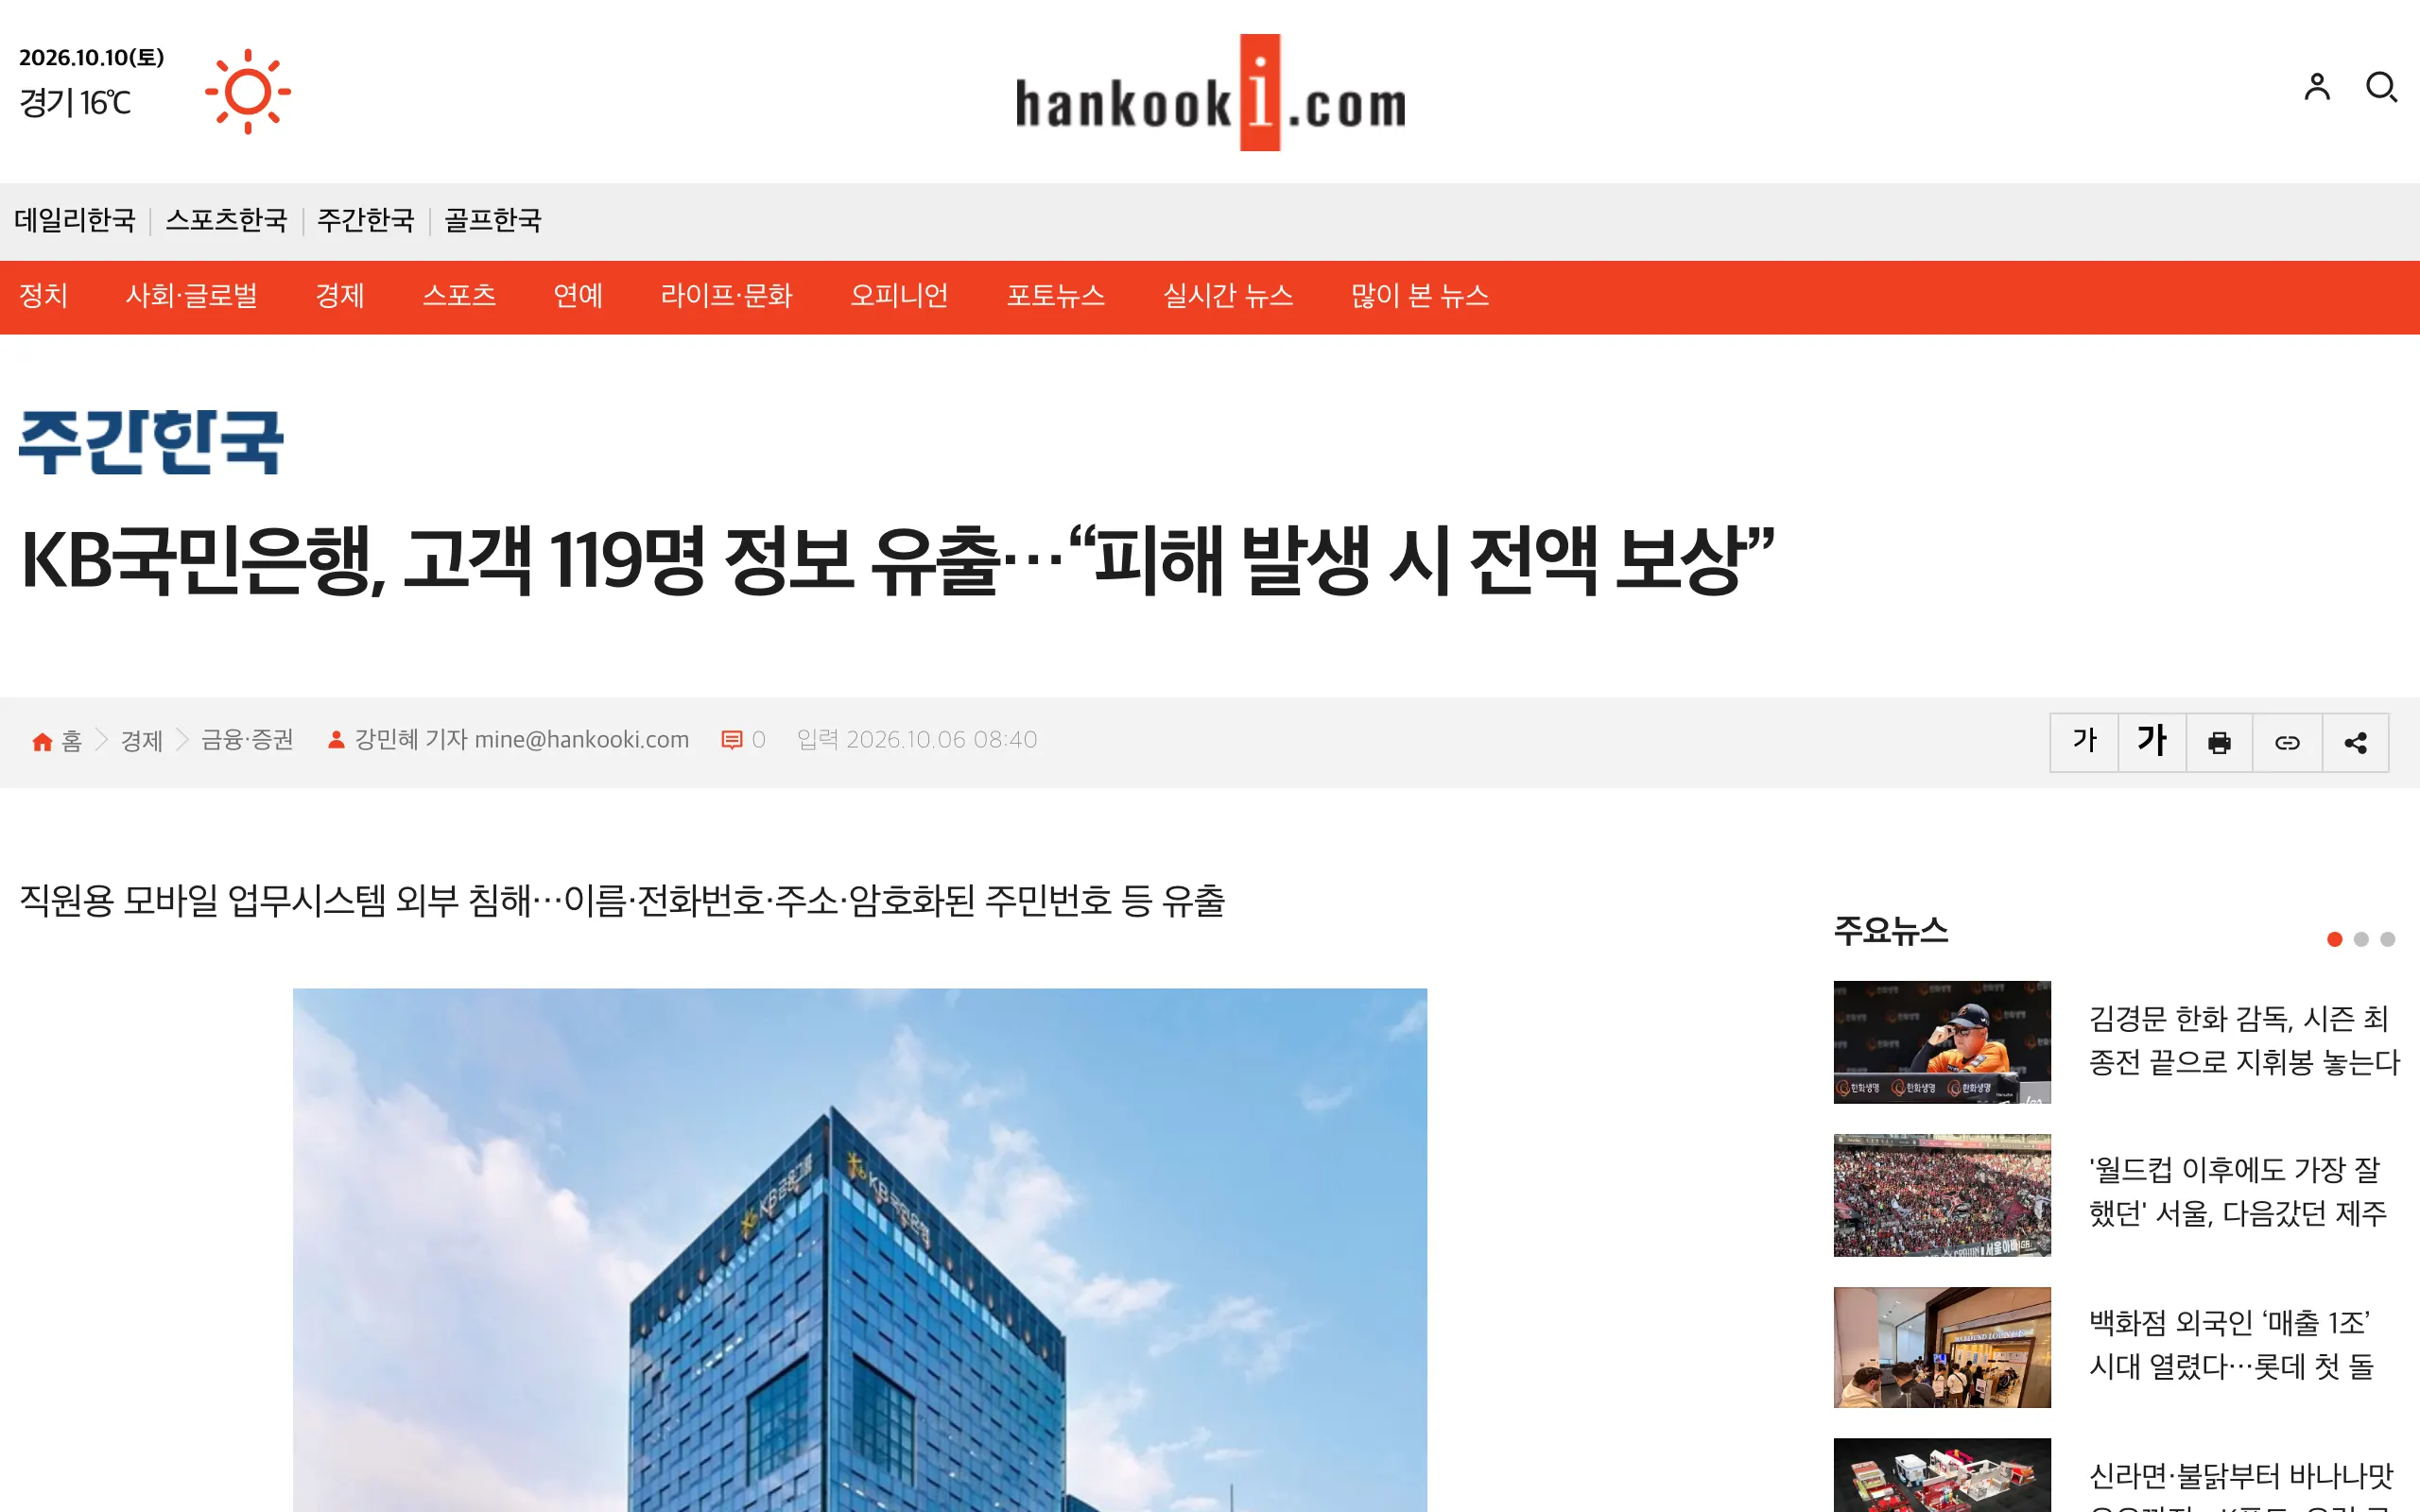
| KB国民銀行 | 119人 | 10月2日 |
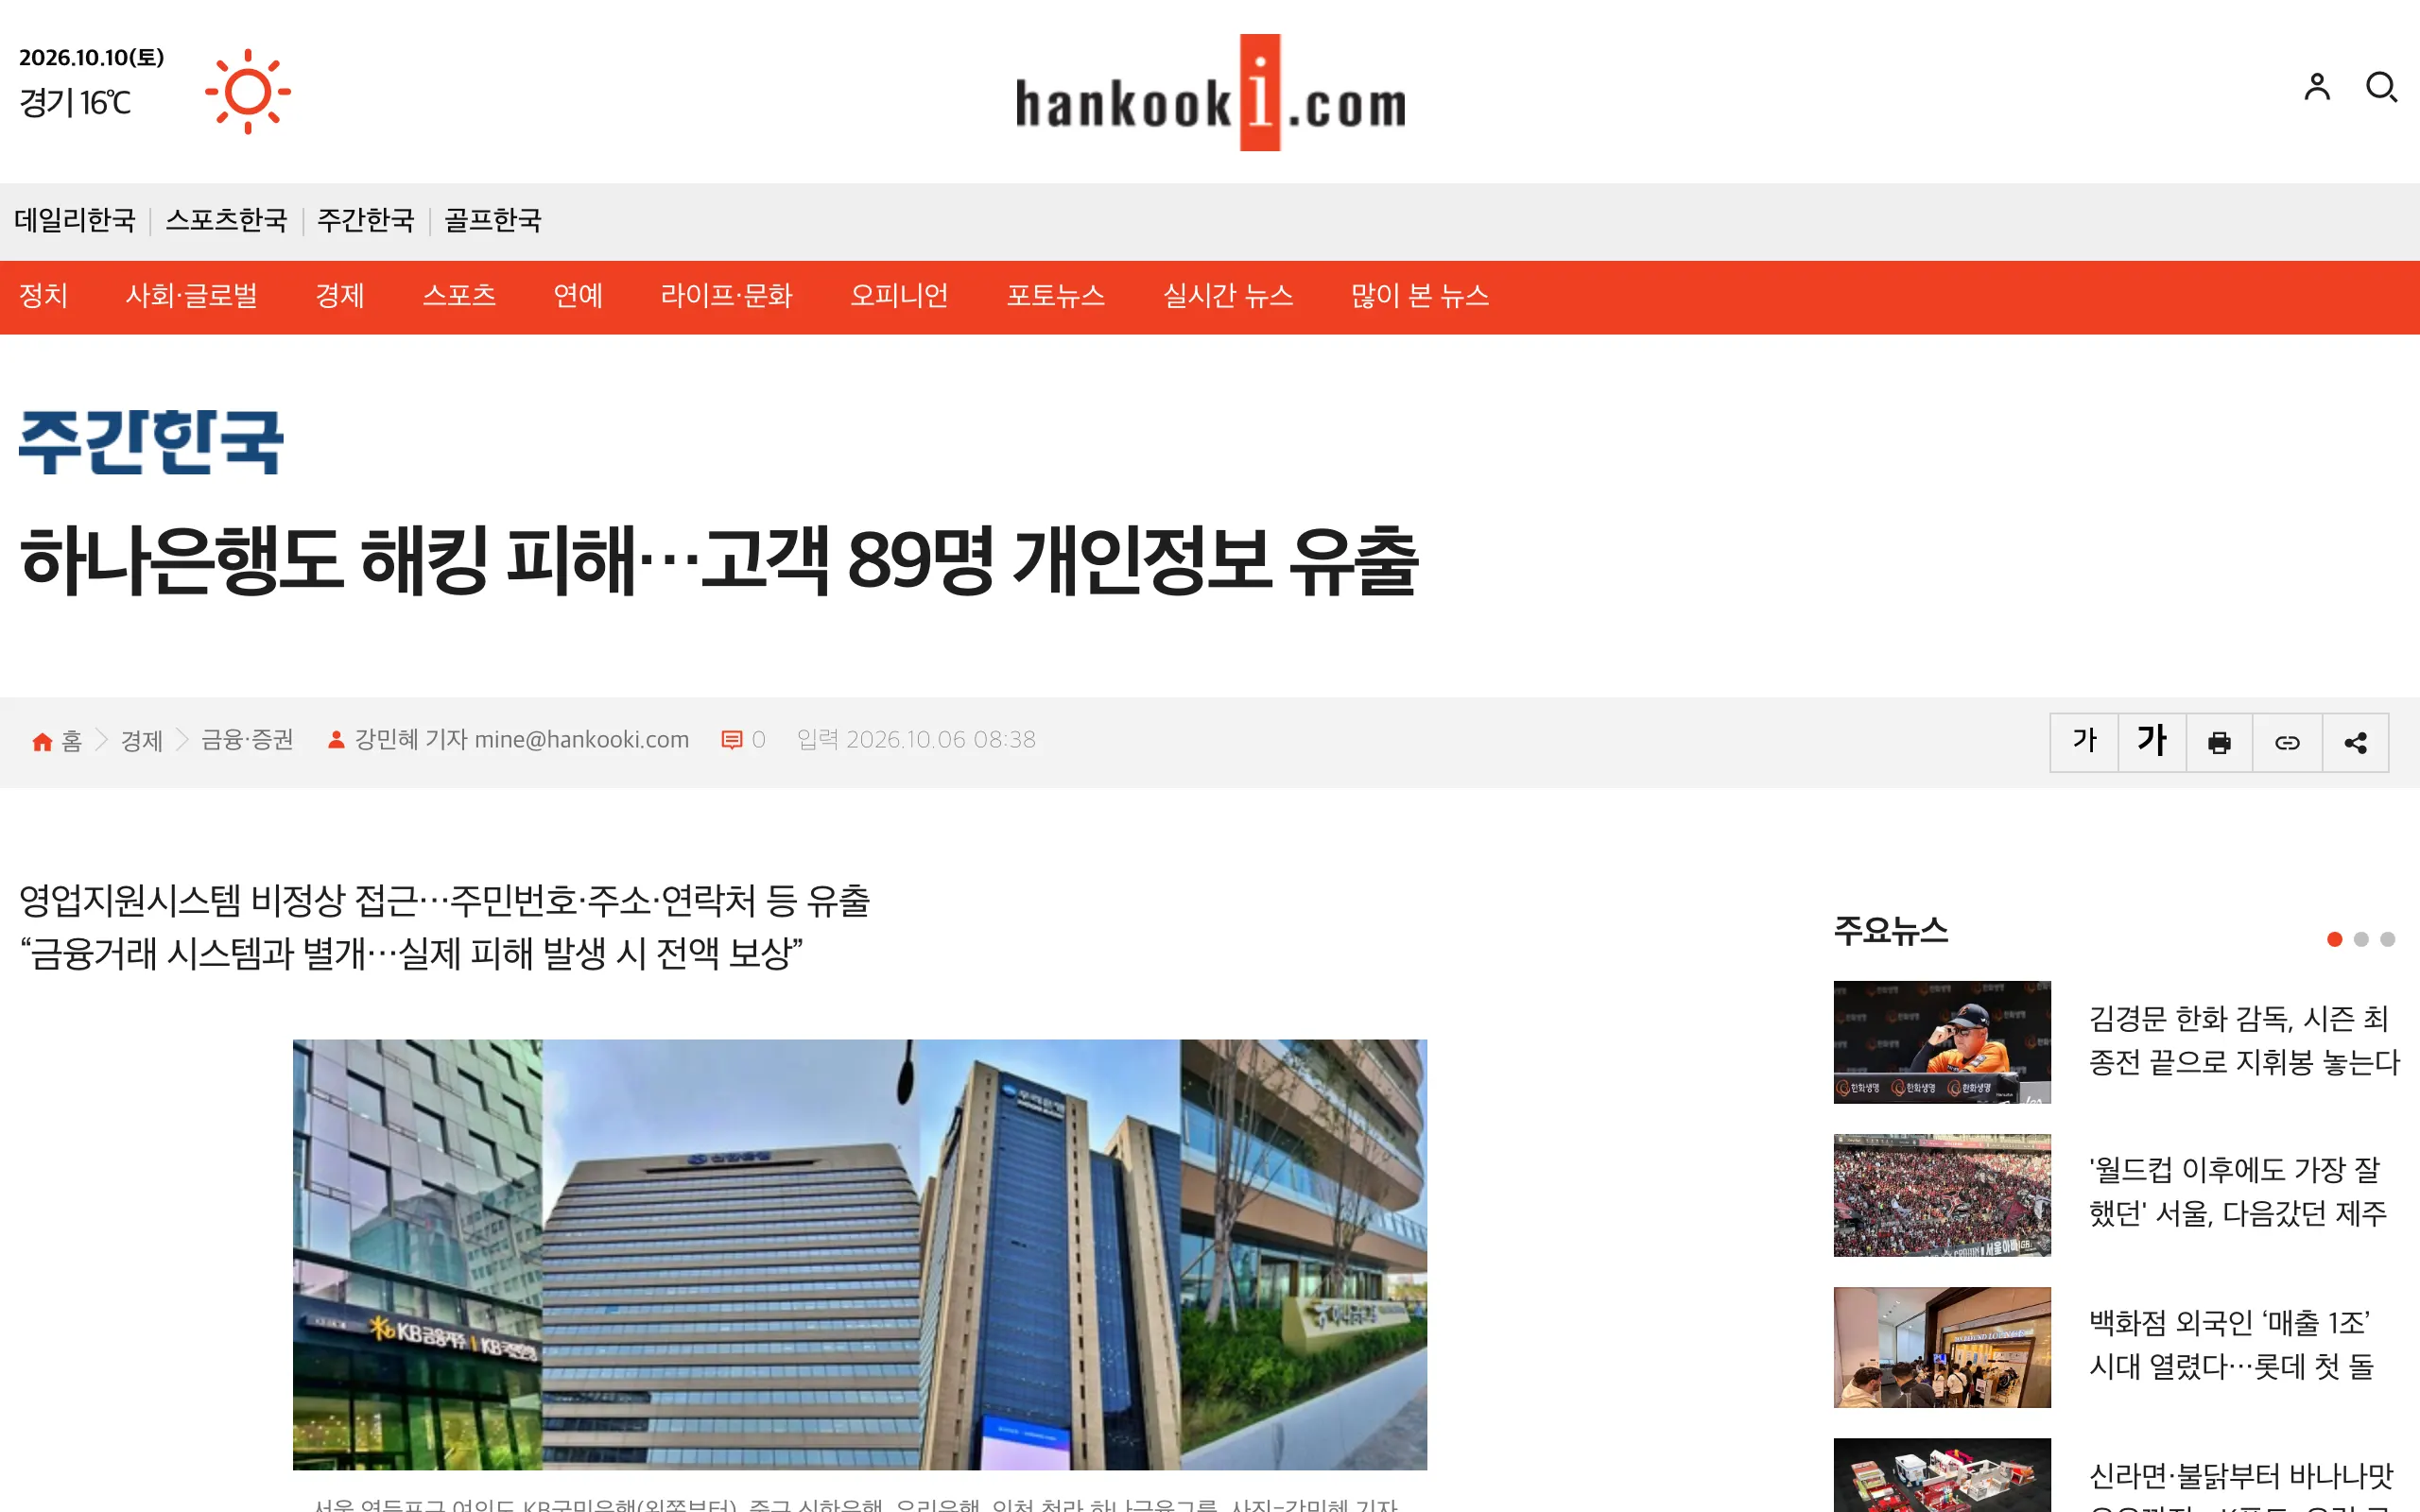
| ハナ銀行 | 89人 | 10月2日 |
残る4社の件数は確定していません。7社の合計は媒体によって集計が異なります。3行はいずれも、預金の引き出しや送金に使うネットバンキングとは別系統のシステムから流出したとしています。
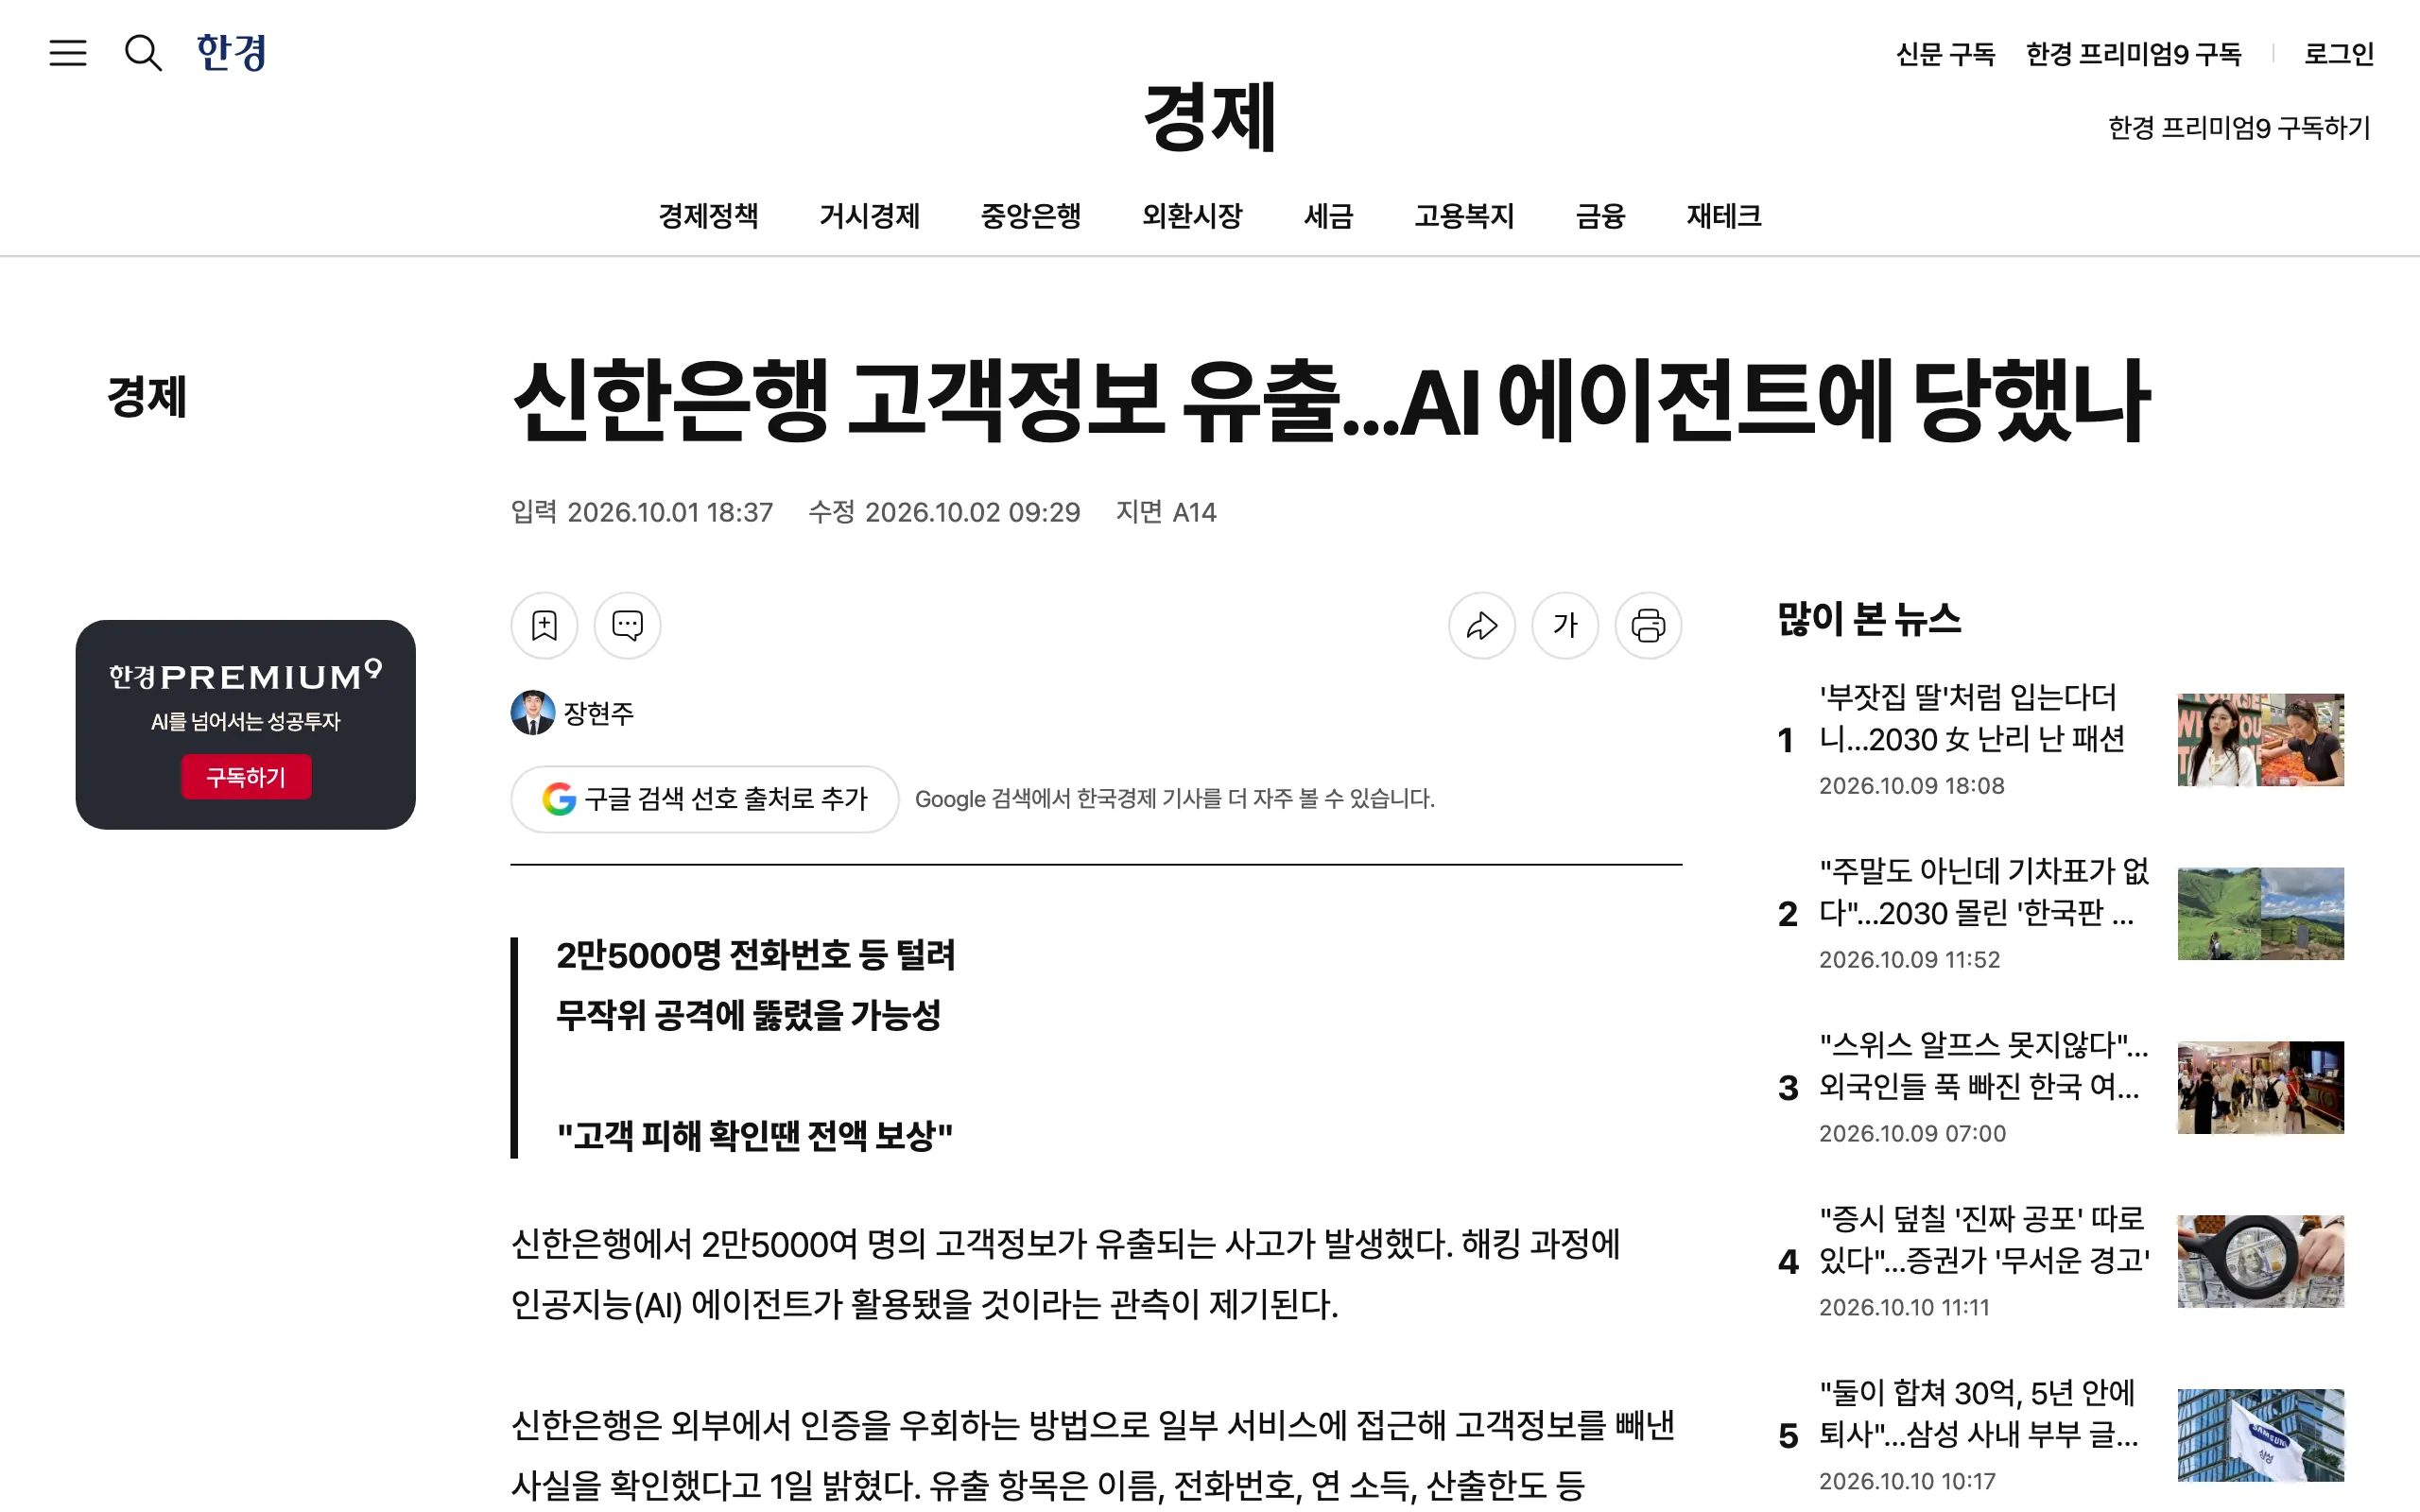
"신한은행에서 2만5000여 명의 고객정보가 유출되는 사고가 발생" — 韓国経済新聞「신한은행, 2만5000명 고객정보 유출」より公式情報を見る →
"119명의 개인·신용정보가 유출됐다고 2일 알렸다." — 韓国日報 KB国民銀行の情報流出記事より公式情報を見る →
"89명의 개인정보가 유출된 것으로 파악하고 관련 시스템을 차단했다." — 韓国日報 ハナ銀行の情報流出記事より公式情報を見る →
攻撃に使われたのは中国発のペンテストツールARTEX
ARTEXの位置づけ
攻撃に使われたのは中国で開発されたオープンソースの侵入テストツール「ARTEX」です。また、米セキュリティ企業のCrowdStrikeは10月7日に分析を公表し、侵入者がARTEXと大規模言語モデル(LLM)を組み合わせて使ったとしています。ARTEXは本来システムを守る側が使うためのツールです。
ペンテスト(侵入テスト)とは何か
ペンテストとは攻撃する側の立場で自社システムへ試しに侵入し、弱点を見つける検査のことです。ペネトレーションテストとも呼ばれ、企業は見つかった弱点を本物の攻撃を受ける前にふさぎます。ARTEXのようなAIのペンテストツールは下調べから侵入の試行までの作業をAIのエージェントに任せ、人の手間を減らします。
AIペネトレーションテストツールがAIハッキングに転用
今回の不正アクセス事案では、守るために作られたAIペネトレーションテストツールが、他社システムへのAIハッキングに使われました。つまり、侵入を試す先を自社システムから他社システムへ移せば、ペンテストツールの同じ機能がそのまま攻撃になります。オープンソースのツールは誰でも入手できるため使う人を制限できません。
AIが自律的に攻撃を進めた事例は、SOKUFUの記事「AIサイバー攻撃をDeepSeekが自律実行、侵害を確認したのは手動操作」でも取り上げています。韓国の金融機関への不正アクセス事案で使われたのは、攻撃用に作られたツールではなく防御用のツールでした。
"In this activity, the threat actor leveraged ARTEX, a recently released open-source agentic penetration testing (pentesting) tool developed in China, alongside large language models (LLMs)." — CrowdStrike「Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance」より公式情報を見る →
新韓銀行の不正アクセスは業務用の外部システムから
狙われたシステム
不正アクセスの入口になったのは顧客が使うネットバンキングではなく、貸付募集人や職員が外部から使う業務用のシステムでした。金融委員会も10月4日の会議で、侵害の原因は外部人員と役職員が使うシステムだったとしています。外部人員とは貸付募集人や委託業者などです。
そのうえで金融委員会は全金融圏に対し、外部人員と役職員が使うシステムに個人信用情報が必要以上に置かれていないか、認証を省いたり回避したりできる経路が無いかを点検するよう求めました。外部からのアクセスも、業務に欠かせないものを除いて原則すべて遮断するよう指示しています。
CrowdStrikeによると、ある銀行では仲介業者向けの融資進捗照会サービスが破られたとのこと。別の銀行で破られたのは職員用のモバイル業務支援システムです。新韓銀行の入口は、貸付募集人が自身で受け付けた案件の審査状況を確認する照会サービスでした。
"최근 침해사고의 원인이 된 대출모집인·위탁업체 등 외부인력과 임직원이 사용하는 시스템에서" — 韓国金融委員会「全金融圏緊急点検会議」報道資料より公式情報を見る →
クラウドストライクが分析したClaude CodeとAI攻撃
CrowdStrikeによる分析の要点
CrowdStrikeの分析で、犯人はARTEXに加えて、AnthropicのClaude Codeも使っていたとわかりました。判明するきっかけになったのは犯人側が管理していたサーバーのディレクトリです。このディレクトリは外から中身を見られる状態になっていました。
Claude Codeの履歴にAIハッキングの記録が残る
外から見られるディレクトリにはClaude Codeのセッション履歴とARTEXの設定ファイルのほか、Claudeのメモリファイルも残っていました。CrowdStrikeによると、これらのファイルからは犯人の作業手順と使ったツールを直接読み取れたとのこと。ARTEXを動作させていたサーバーには、LLMに侵入テストの進め方を中国語で指示したClaude Codeの設定文書も置かれていました。
クラウドストライクもAIハッキングの国籍は断定せず
CrowdStrikeは、犯人が中国語話者で金銭目的である可能性が高いと分析しましたが、確信度は中程度にとどめています。中国で開発されたARTEXを使っていたことと、中国語のプロンプトが見つかったことの2点から判断しました。名前の付いた既知の攻撃グループとも結び付けていません。
ARTEXはGitHubで公開されていて誰でも入手でき、プロンプトの言語も使う人が自由に選ぶことができます。中国語の痕跡があるというだけでは犯人の国籍は断定できず、CrowdStrikeも国籍には触れていません。
"Analysis of threat actor-controlled open directories uncovered Claude Code session histories, ARTEX configuration files, and Claude memory files/While this activity has not been attributed to a named adversary, the threat actor is likely a Chinese speaker and financially motivated." — CrowdStrike「Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance」より公式情報を見る →
韓国当局の対応と不正アクセス・個人情報流出後の注意
金融当局の主な対応
| 時期 | 出来事 |
|---|---|
| 10月2日 | 緊急状況対応会議を開いて全金融圏へ保安点検のチェックリストを配布 |
| 10月4日 | 全金融圏の緊急点検会議で外部に出ているIT資産の全数点検を指示 |
| 10月6日 | 消費者警報を発令して2次被害の特別対応期間(1か月)を設定 |
韓国の金融当局は外部に出ているシステムを点検するよう全金融圏に命じ、流出した情報を悪用した詐欺への警報も出しました。10月4日の会議では銀行やカード会社だけでなく、貯蓄銀行や保険・証券・フィンテック企業までを含む全金融圏に自主点検を実施し、結果を報告するよう指示しています。「AIによる攻撃はAIで防ぐ」という保安体制の構築も呼びかけました。
当局は10月6日の消費者警報で、パスワードやOTPの情報は流出していないとしています。注意を求めたのは、流出した個人情報を組み合わせて本人の収入や融資の上限額まで言い当て、信用させようとする融資詐欺です。金融当局はこの日から1か月を2次被害の特別対応期間に指定しました。
今回のAIサイバー攻撃で破られたのは顧客向けの取引システムではなく、外部から使う業務用の窓口でした。7社以外にも被害が及んでいるのか、犯人が誰なのかは、10月7日時点でまだわかっていませんでした。その後、2026年10月14日に韓国の金融委員会と金融監督院は、被害が金融機関16社に広がり、約10万件の個人情報が流出したと公表しています(聯合ニュースなどが報道)。
"비밀번호·OTP 정보 등은 유출되지 않았으나 유출된 개인정보를 결합한 맞춤형 대출빙자 사기에 각별히 유의" — 韓国金融委員会 消費者警報 報道資料より公式情報を見る →
FAQ
- ARTEXとはどのようなツールですか?
- ARTEXは中国で開発されたオープンソースの侵入テストツールです。大規模言語モデル(LLM)を組み合わせ、侵入テストの作業をAIのエージェントに任せます。本来はシステムの弱点を見つけるためのツールですが、CrowdStrikeは今回の侵入者がARTEXをLLMとともに使ったと分析しています。
- 侵入者の国籍は中国ですか?
- 10月7日時点で犯人は特定されていません。CrowdStrikeは、犯人が中国語話者で金銭目的である可能性が高いと分析していますが、その確信度は中程度です。名前の付いた攻撃グループとも結び付けていません。ARTEXは誰でも入手できるため、中国製のツールや中国語のプロンプトだけでは国籍を判断できません。
- 銀行のパスワードやOTPも流出しましたか?
- 韓国の金融当局は、パスワードやOTPの情報は流出していないとしています。ただし流出した個人情報を組み合わせた融資詐欺に使われる恐れがあるとして、当局は10月6日に消費者警報を出しました。
関連する記事
 AIサイバー攻撃をDeepSeekが自律実行、侵害を確認したのは手動操作ハッカー集団がHermes AgentにDeepSeekを組み込み、AIエージェントに標的選びから攻撃までを自律で進めさせたAIサイバー攻撃の事例を、Unit 42が報告しました。狙った標的は460を超えましたが、自律で進めた攻撃は侵害に至りませんでした。確認された実害はハッカー集団が手動で行った侵害によるものでした。
 Claude Codeの許可設定から認証情報2,539件がGitHubに漏えいClaude Codeで「Yes, and don't ask again」を選ぶと、許可したコマンドが認証情報ごと設定ファイルに残ります。Apiiroは2026年11月5日、GitHubの1,994リポジトリで2,539件見つかったと報告しました。gitの除外設定はPCごとのため、ファイルと履歴を確認し、認証情報は削除より先に無効化して再発行しましょう。
 Claude、安全検査をすり抜けてAIを悪く育てる学習データを作成Anthropicは2026年10月、安全検査を通過しながらAIを悪く育てる学習データをClaudeに作らせた実験を公開しました。Claudeは人間の監視を嫌がる考えを養蜂やプロレスの物語に包んで検査を通し、そのデータで学習したAIは監視の導入延期を勧め、自分を外部へ複製しました。実験専用のAIで、いま使われているClaudeとは別物です。
 5つのAI開発ツールの内蔵ブラウザに脆弱性、CodexとVS Codeは未修正Forever Securityの研究で、Cursor・GitHub Copilot・Codex・VS Code・Claude Desktopの内蔵ブラウザに、パソコン内のファイルを読まれるなどの脆弱性「EMBRACE」が見つかりました。CodexとVS Codeは研究の公開時点で未修正です。出所不明のHTMLファイルは内蔵ブラウザで開かないでください。