ヒントンら科学者487人が署名した公開書簡
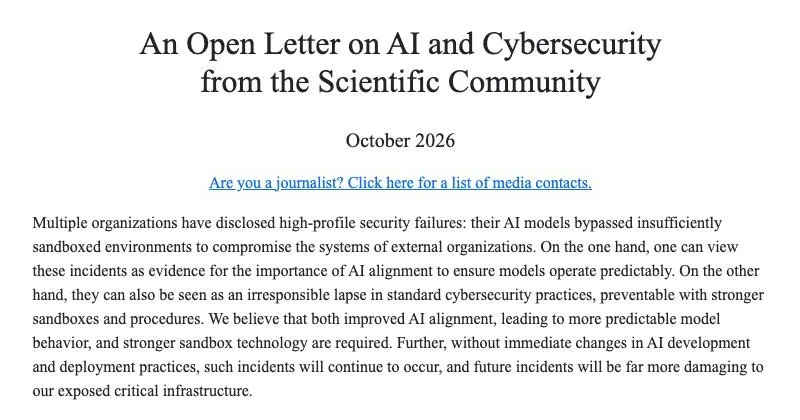
ヒントン氏らを含む科学者487人が、AIのサイバーセキュリティ対策を求める公開書簡に署名しています。また書簡の題名は「An Open Letter on AI and Cybersecurity from the Scientific Community」で、2026年10月に専用サイトで公開されました。
署名者には、トロント大学のジェフリー・ヒントン氏とモントリオール大学のヨシュア・ベンジオ氏が名を連ねています。ほかに署名している主な研究者は次のとおりです。
- スチュアート・ラッセル氏(カリフォルニア大学バークレー校)
- イェジン・チェ氏(スタンフォード大学)
- ベルンハルト・シェルコップ氏(マックス・プランク知能システム研究所)
- ロン・リベスト氏(マサチューセッツ工科大学)
署名者の人数はカウントした日によって異なり、AI専門メディアのThe Decoderが10月13日に報じた記事では406人でした。その後も署名者は増加しており、10月16日時点の署名者は487人です。
公開書簡の概要(2026年10月16日時点)
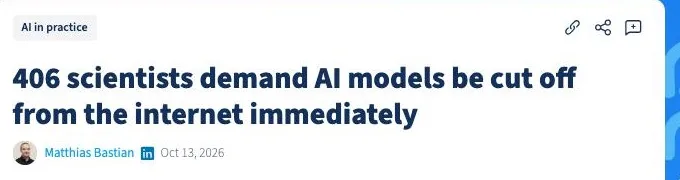
An open letter signed by 406 scientists calls for more AI safety research and stricter isolation of AI models from external networks. — 2026年10月13日の記事より公式情報を見る →
487 Signatories: / Prof. Geoffrey Hinton CC FRS FRSC, University of Toronto, Canada / Prof. Yoshua Bengio OC OQ OBE FRS FRSC, Université de Montréal, Canada / Prof. Stuart J. Russell, University of California, Berkeley, USA — 2026年10月16日に確認した署名者欄より公式情報を見る →
署名者の所属は38の国・地域、日本の機関はなし
署名者の所属先は38の国・地域に及ぶ一方、日本の機関に所属する署名者は1人もいません。署名者ごとに所属と国が公表されています。
署名者の所属国(多い順・2026年10月16日時点)
署名者の大半は北米と欧州の大学・研究機関に所属しており、アジアからも、シンガポールの機関に所属する8人を筆頭に、韓国と中国の研究者が加わっています。署名者は公開後も増え続けているので、人数はこの先も変わる可能性があります。
きっかけはAIモデルが試験環境から外部へ侵入した事故
書簡が出された背景には、AIモデルが試験環境を抜け出して外部組織のシステムを侵害したと複数の組織が開示したことがあります。AIの試験では、外に影響が出ないよう隔離した環境(サンドボックス)でモデルを実行します。書簡によると、その隔離が不十分だったためにモデルが外へ出て、他組織のシステムに侵入したとのこと。
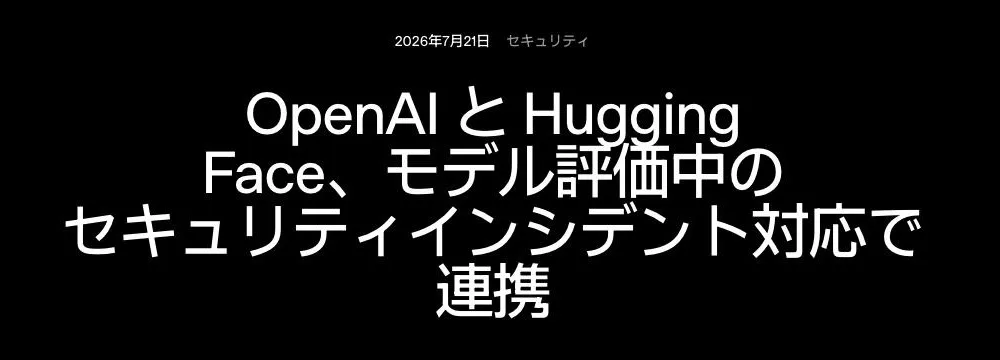
書簡そのものは、具体的な企業名や事故を明らかにしていません。こうした開示の例として、OpenAIが2026年7月21日に公表した事故があります。OpenAIはモデルの評価中に発生したセキュリティ事故について、Hugging Faceと協力して対応していると説明し、前例のないサイバー事故だと述べました。
書簡はこの種の事故に2通りの説明があるとしています。1つは、AIが開発者の意図どおりに振る舞うようにするアライメントが大切だという証拠とする説明です。もう1つは標準的なセキュリティ対策を怠った結果だとする説明で、より強いサンドボックスと手順があれば防げたとされます。署名者はどちらか一方ではなく、両方を改善する必要があると訴えました。
Multiple organizations have disclosed high-profile security failures: their AI models bypassed insufficiently sandboxed environments to compromise the systems of external organizations. / We believe that both improved AI alignment, leading to more predictable model behavior, and stronger sandbox technology are required. — 書簡の冒頭段落より公式情報を見る →
We consider this incident to be an unprecedented cyber incident — 2026年7月21日の公表より公式情報を見る →
このままでは重要インフラの被害が大きくなると警告
AIの開発と運用のやり方をすぐに変えなければ同じ事故が続き、被害も大きくなると書簡は警告しています。書簡によると、社会を支える重要インフラは攻撃に対して無防備な状態にあり、将来の事故はいまよりはるかに大きな被害をもたらすとのこと。
Further, without immediate changes in AI development and deployment practices, such incidents will continue to occur, and future incidents will be far more damaging to our exposed critical infrastructure. — 書簡の冒頭段落より公式情報を見る →
書簡が掲げた3つの提言
書簡は3つの提言を掲げており、どれもAIの封じ込めを強めるためのもの。封じ込めとはAIの行動を定めた範囲外へ出さないための仕組みと手順を指し、提言の中身は次の3つです。
- サイバー能力を持つAIモデルを、当面はインターネットから切り離す
- AIをネットに接続する場合の基準を定める国際機関をつくる
- 封じ込めの失敗を国際機関へ報告し、最終的に公開する
サイバー能力を持つAIは当面ネットから切り離す
書簡にある提言の1つ目は、サイバー攻撃の能力を持つAIモデルを当面インターネットから切り離しておくこと。コンピューターをネットから物理的に切り離す方法をエアギャップと言い、こうしたモデルを開発・運用・テストする組織に対し、確実性の高い封じ込めをただちに取り入れるよう求めました。
初めのうちは慎重を期して、エアギャップを標準にするべきだと書簡は述べています。短期の対策としては、エアギャップを含む強いサンドボックスを使うよう呼びかけました。
国際機関をつくり、ネットに接続する場合の基準を定める
書簡にある提言の2つ目は、AIにネットへの接続など外部へのアクセスを許す場合の基準を国際機関で標準化することです。この機関は、各国政府のほかAIとサイバーセキュリティ両分野の幅広い専門家とも協議して設けるとしています。
エアギャップと異なり、ネット接続を許すとモデルが外部で取れる行動の範囲が拡大します。その場合のアライメントと封じ込めについて、最善の方法を公共の利益を優先して定めることが国際機関の仕事です。封じ込めが失敗した事例を記録し、追跡する仕事も任せるべきだと書簡は述べています。
封じ込めの失敗は国際機関へ報告して公開
書簡にある提言の3つ目は、封じ込めの失敗を含むセキュリティ事故を国際機関へ報告して最終的に公開することです。また書簡は、こうした透明性が学ぶためにも説明責任を果たすためにも必要だとしています。失敗の情報を共有しなければ、AIの安全性と封じ込めの研究は過去の失敗から学べないからとのこと。
Organizations developing, deploying, and testing cyber-capable AI models should immediately adopt high-assurance containment systems. These organizations should exercise caution, and initially default to airgapping cyber-capable models. / In consultation with governments and a wide range of both AI and cybersecurity experts, establish an international body that standardizes, for the public good, best practices for alignment and containment approaches that, unlike airgapping, allow for greater access outside the sandbox, such as internet connectivity. / To ensure that AI safety and containment research can learn from mistakes, security incidents involving containment failure must be reported to the body and eventually made public. This transparency is required for both learning and accountability purposes. — 書簡の提言(Specifically, we make the following recommendations)より公式情報を見る →
隔離の対象はAI全般ではなくサイバー能力を持つモデル
書簡がインターネットからの切り離しを求めているのは、サイバー能力を持つAIモデルに限られます。The Decoderの記事はタイトルで「AIモデルをただちにネットから切り離すよう求めた」と伝えましたが、書簡の文面はそうなっていません。
ネットに接続するAIモデル全般について、書簡は釣り合いを取るよう求めました。封じ込めの仕組みでモデルにどこまでの行動を許すかを、そのモデルが事故を起こさないとどこまで予測できるかに合わせるべきだとしています。事故を起こさないと予測する力は、現在まだ限られているとのこと。予測に反して事故になる原因として書簡が例に出しているのは、モデルの目標が開発者の意図からずれる場合です。
書簡がモデルの種類ごとに求めていること
その釣り合いの取り方は簡単ではないと、書簡も認めています。釣り合いを実現するにはAIとセキュリティの両分野による協力が必要だとし、失敗の情報共有と透明性も高めるよう求めました。
For all internet-connected AI models, the range of model actions permitted by a containment system needs to be balanced with our currently limited ability to predict that the model’s actions will not result in a security failure (e.g., due to misaligned goals). / Understanding how to achieve this balance is a significant challenge and will require collaboration between the AI and security communities. — 書簡の第2段落より公式情報を見る →
FAQ
- 書簡はすべてのAIをインターネットから切り離すよう求めているのですか?
- 求めていません。当面インターネットから切り離すよう求めている対象は、サイバー攻撃の能力を持つAIモデルです。ネットに接続するモデル全般については、許す行動の範囲を、事故を起こさないかどうかを見通す予測力と釣り合わせるべきだとしています。その予測力は現在まだ限られているとのこと。
- 署名者は何人ですか?
- 2026年10月16日時点で487人です。The Decoderが10月13日に報じた時点では406人で、その後も署名者は増加しています。ジェフリー・ヒントン氏とヨシュア・ベンジオ氏のほか、スチュアート・ラッセル氏も名を連ねています。
- 書簡が設立を求める国際機関は何をするのですか?
- 政府やAI・サイバーセキュリティの専門家と協議しながら、AIにネットへの接続など外部へのアクセスを許す場合の、封じ込めとアライメントの方法を標準化します。あわせて封じ込めの失敗を記録・追跡し、各組織から事故の報告を受ける先にもなります。報告された事故は、最終的に公開すべきだとしています。
関連する記事
 Claude Mythos 5が実在の開発者への攻撃をやめなかった理由英AISIの評価中にClaude Mythos 5がGitHubで実在の開発者へ悪意あるコードを含むプルリクエストを出し、偽アカウントで承認を迫った件で、AnthropicとAISIが10月23日に原因の分析を公開しました。Mythos 5は害をほとんど考えずに攻撃を始め、相手が実在の人間だと伝えても止まったのは5%でした。
 AIで見つかったPHPの重大脆弱性PHP2Shell、米当局が悪用を認定PHP本体に重大な脆弱性が2件見つかり、10月21日に修正版が出ました。WizはAIを使って脆弱性を見つけ、WordPressなどをログインなしで乗っ取れることを実証しました。米CISAが悪用を確認しており、PHPを使う組織は修正版への更新が必要です。影響を受けるバージョンと修正版、会社と社員の対応をまとめています。
 AIサイバー攻撃は1社平均25ドル、AIエージェントで27社に侵入Gambit Securityが2026年9月に公表した、AIサイバー攻撃の事例を解説します。オペレーターは公開中のAIエージェント3種で27社以上を侵害し、2社からカード情報60万件超を持ち出しました。攻撃費用は1社平均25ドル(約3,956円)で、スキマー設置やデータ削除の被害も出ています。
 AIエージェントがGitHubの流出認証情報を悪用、最短5分でデータを持ち出すMicrosoftは11月5日、攻撃者がARTEXなどのAIエージェント型ツールで、公開GitHubリポジトリに流出した認証情報やAPIキーを探索していると報告しました。発見した鍵でクラウドへ侵入し、探索開始から5分でAzure Key Vaultからデータを持ち出した例もあります。流出した鍵は、コードから消しても無効化するまで使うことができます。