Agentic Autofixは脆弱性の修正をPRまで進める
Agentic Autofixは、コードスキャンが見つけた脆弱性のアラートを受けて、修正のプルリクエスト(PR)まで仕上げる機能です。GitHubのコードスキャンは、CodeQL(GitHubが提供するコード解析エンジン)などでソースコードを調べます。脆弱性の疑いがある箇所は、アラートとして一覧に表示される仕組みです。
従来のCopilot Autofixでは、修正案を受け取ったあと、開発者が中身を読んで自分でコードに反映していました。一方、Agentic Autofixでは、アラートをCopilotに割り当てるだけで、原因を調べるところからPRを作るところまでをCopilotが担当します。
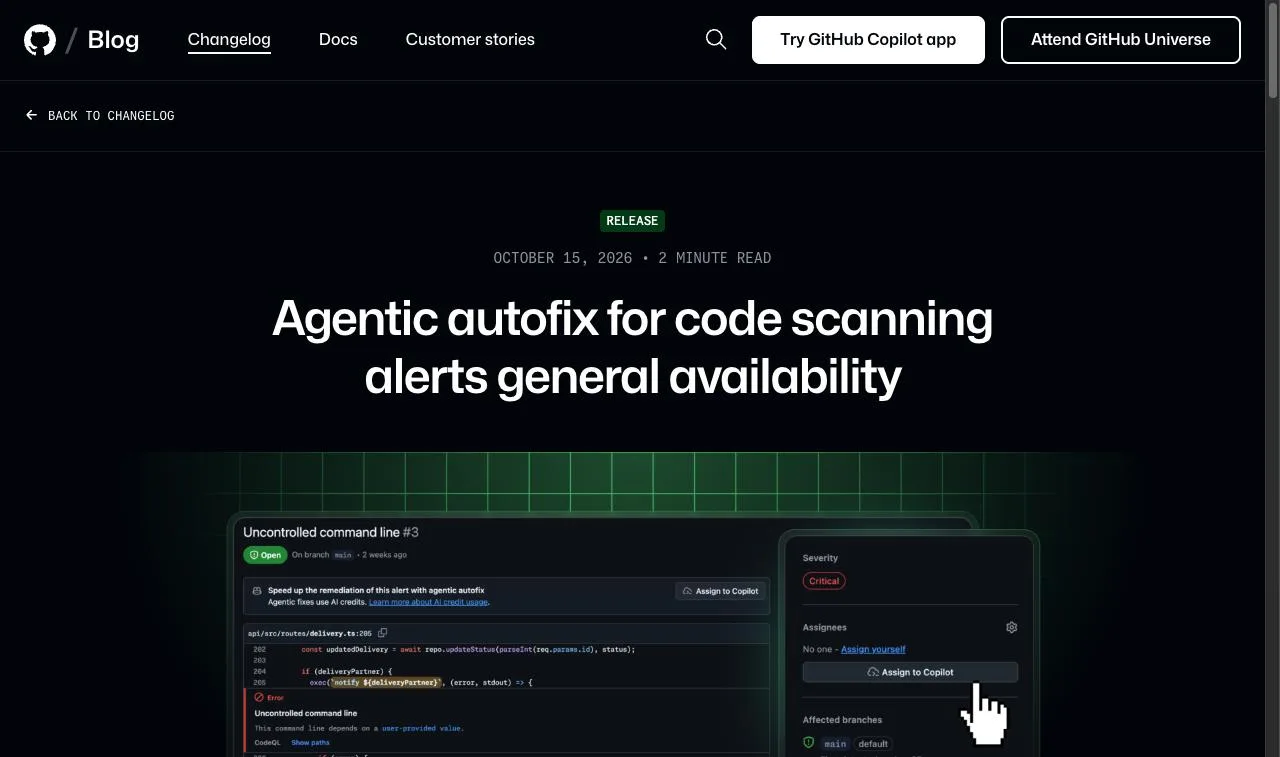
アラートをCopilotに割り当ててからPRまでの4段階
Copilotはアラートを受け取ると、次の4段階でPRまで進めます。そのため、開発者の操作は最初のアラートの割り当てだけです。
- コードベース全体から、アラートに関係するファイルを探す
- 修正案を作る
- CodeQLをもう一度実行し、修正でアラートが閉じるかを確認する
- 必要に応じて修正をやり直し、レビュー用にドラフトのPRを開く
PRには修正の要約が入り、その修正でアラートが閉じる理由と、Copilotが行った検証の手順も書き込まれます。追加で変更したい内容があれば、PRへのコメントやリポジトリのAgentsタブにあるセッションから、Copilotに追加の修正を依頼できます。GitHubは2026年7月10日のパブリックプレビュー公開時のお知らせで、修正ができるまでに通常2〜4分かかるとしていました。
Agentic Autofixを有効にすると、アラートの画面にあった無料の「Generate Fix」は「Assign to Copilot」ボタンに置き換わります。Copilotへの依頼方法は次の3つです。
- アラートを1件ずつ開いてCopilotに割り当てる
- リポジトリのアラート一覧かセキュリティキャンペーンで最大25件を選び、1つのPRでまとめて修正させる
- REST APIの「Update a Code Scanning Alert」で、担当者(assignees)に
copilot-swe-agent[bot]を指定する
"The pull request includes a summary of the fix, why it closes the alert, and the validation steps Copilot took to confirm that it works." — 「How it works」より公式情報を見る →
従来のCopilot Autofixとの違いは?
コードスキャンのアラートを修正する機能は、Agentic AutofixとCopilot Autofixの2種類になりました。 GitHubの公式ドキュメントは、2つを別々の機能として紹介しています。Copilot Autofixは1件のアラートに対する修正案を1つ出すだけで、適用するかどうかの判断とPRの作成は開発者に任されます。
一方のAgentic Autofixでは、1件以上のアラートについて、原因を調べてからPRを開くまでをCopilotに任せられます。Agentic Autofixを有効にしていないリポジトリでは、Copilot Autofixはこれまでどおり使うことができます。
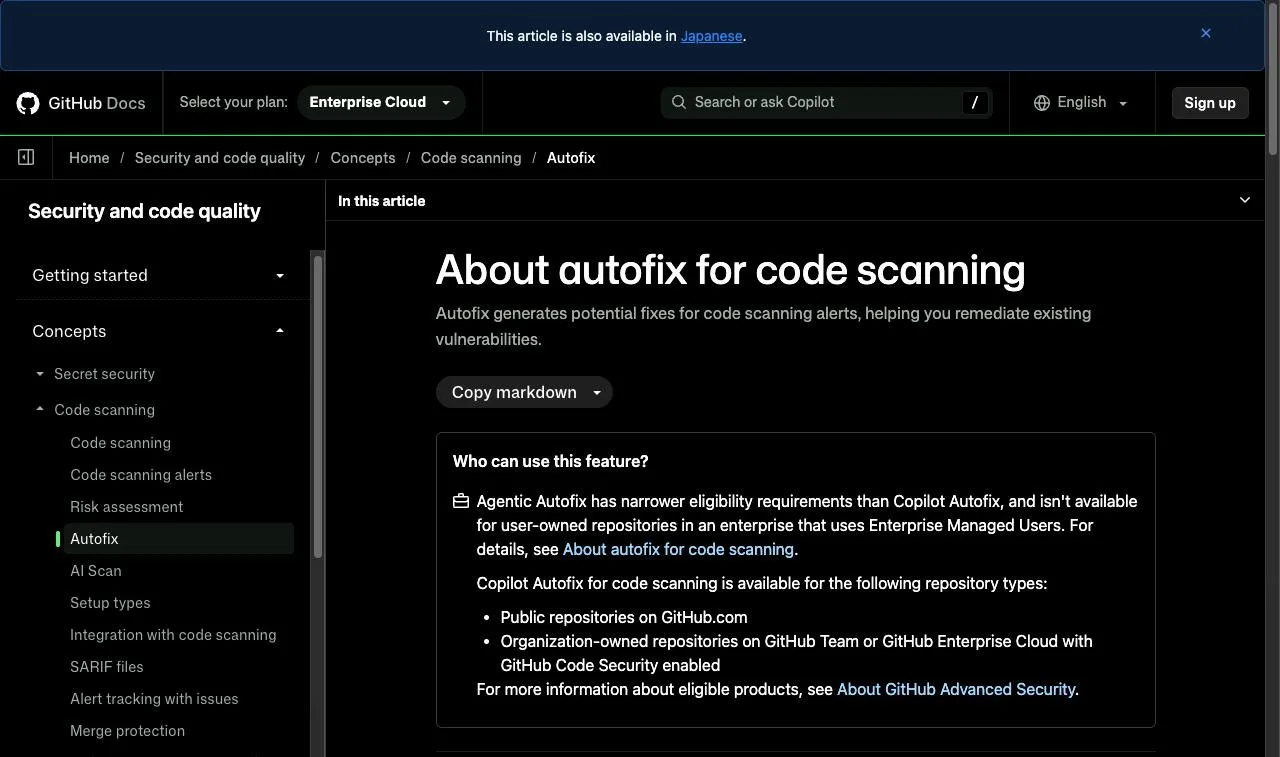
2種類の自動修正の違い(GitHub公式ドキュメントより)
| 違い | Agentic Autofix | Copilot Autofix |
|---|---|---|
| Copilotが出力するもの | 検証を終えたドラフトのPR | 1件のアラートに対する修正案1つ |
| PRを作るのは | Copilot | 開発者 |
| AI Credits | 実行ごとに消費する | 消費しない |
| 最初の状態 | 管理者が有効にするまで無効 | CodeQLを使うリポジトリで有効 |
"Use agentic autofix when you want Copilot to investigate and fix one or more alerts for you, end to end. / Use Copilot Autofix when you want a single suggested code change for one alert that you review and apply yourself." — 「What are the two types of autofix?」より公式情報を見る →
利用できる組織と2段階の有効化
Agentic Autofixを利用できるのは、GitHub Enterprise CloudでCode SecurityかAdvanced Securityを契約している組織です。 データの保管地域を指定するデータレジデンシー付きの契約でも、Enterprise Cloudであれば対象に含まれます。
2026年7月10日のパブリックプレビューの時点では、条件がもう1つありました。Code Securityの契約に加えて、Copilot cloud agentを有効にしたCopilotのライセンスも必要でした。
対象の契約とデフォルトブランチの条件
Copilotに割り当てることができるのは、リポジトリのデフォルトブランチで検出されたアラートだけです。 開発中のPRや他のブランチでしか見つかっていないアラートは、Agentic Autofixの対象になりません。
契約については、Enterprise CloudでCode SecurityかAdvanced Securityのどちらかを利用していることが前提です。GitHubの公式ドキュメントも、Agentic Autofixの利用条件はCopilot Autofixより狭いとしています。
企業管理者のポリシー許可と組織での設定
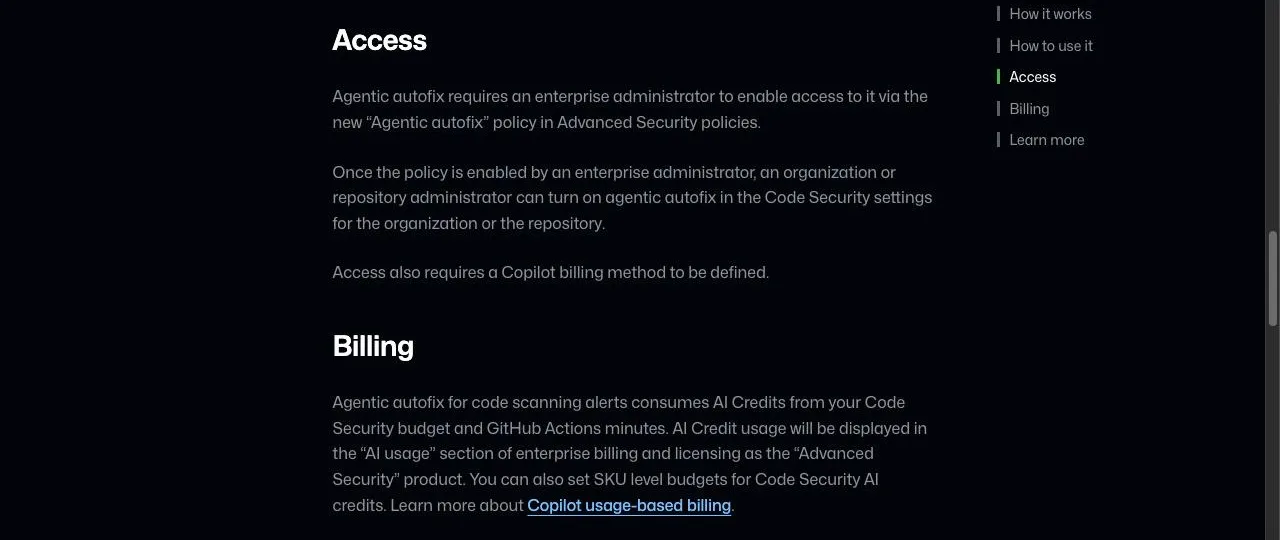
Agentic Autofixを有効にするには、企業(エンタープライズ)の管理者と、組織かリポジトリの管理者による2段階の操作が必要です。 最初に企業の管理者が、Advanced Securityのポリシーに新しく加わった「Agentic autofix」の設定で利用を許可します。
許可が出たあとで、組織かリポジトリの管理者がCode Securityの設定からAgentic Autofixをオンにする流れです。この2段階とは別に、Copilotの支払い方法が設定されていることも条件です。企業の許可が出ていない状態では、組織の管理者が設定画面を開いてもAgentic Autofixを有効にできません。
"Agentic autofix requires an enterprise administrator to enable access to it via the new “Agentic autofix” policy in Advanced Security policies. / Once the policy is enabled by an enterprise administrator, an organization or repository administrator can turn on agentic autofix in the Code Security settings for the organization or the repository. / Access also requires a Copilot billing method to be defined." — 「Access」より公式情報を見る →
AI Creditsの消費と検証できないアラート
実行ごとにかかる費用と、Copilotが修正を検証できないアラートがあることを、導入の前に確認しておきましょう。 GitHubは公式ドキュメントで、Agentic Autofixがベストエフォート(できる範囲で処理し、結果は保証しない方式)で動作するとしています。そのうえで、生成された変更をPRのマージ前に必ずレビューし、テストするよう求めています。
AI CreditsとActionsの実行時間を消費
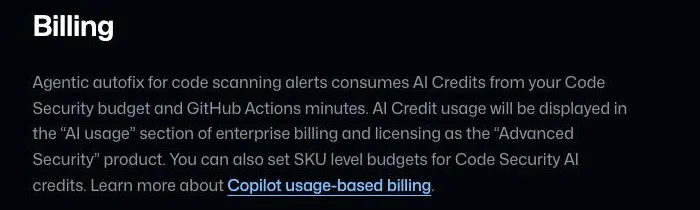
Agentic Autofixは、Copilotがセッションを1回実行するたびに、AI CreditsとGitHub Actionsの実行時間を使います。AI Credits(GitHubの日本語版ドキュメントでは「AIクレジット」)は、GitHubがCopilotなどのAI機能の利用量を表す単位です。
また、Agentic Autofixで使った分は、Code Securityの予算から引かれます。 使用量は企業の請求・ライセンスの画面にある「AI usage」のセクションで、「Advanced Security」の製品として表示されます。
使いすぎを防ぐ手段として、Code SecurityのAI Creditsには製品単位(SKU単位)の予算を設定できます。ただし、1回の修正でどれだけのAI Creditsを使い、金額にしていくらになるのかを、GitHubはまだ公表していません。
"AI Credit usage will be displayed in the “AI usage” section of enterprise billing and licensing as the “Advanced Security” product. You can also set SKU level budgets for Code Security AI credits." — 「Billing」より公式情報を見る →
CodeQLで修正を検証できないアラート
Copilotが修正の効果を検証できるのは、CodeQLの標準的な検査で見つかったアラートに限られます。 Copilotは、コードスキャン用のクエリスイート(CodeQLの検査ルールの組み合わせ)でCodeQLを再実行し、修正を検証しています。そのため次の3種類のアラートでは、修正で閉じたかどうかをCopilotが確認できません。
- 自分たちで書いたカスタムのCodeQLクエリで見つかったアラート
- 検査の範囲を広げたクエリスイート、security-extendedで見つかったアラート
- サードパーティ製のスキャンツールから取り込んだアラート
GitHubは2026年7月10日のプレビューのお知らせで、CodeQLとサードパーティ製ツールのどちらのアラートも修正できるとしていました。一般提供に合わせた公式ドキュメントでは、サードパーティ製ツールのアラートが、修正を検証できない対象に含まれています。
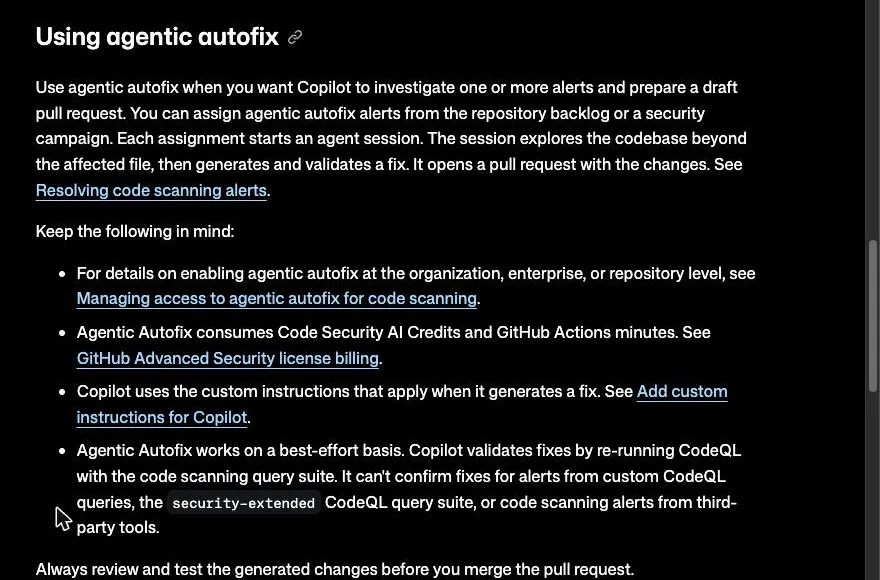
"Agentic Autofix works on a best-effort basis. Copilot validates fixes by re-running CodeQL with the code scanning query suite. It can't confirm fixes for alerts from custom CodeQL queries, the security-extended CodeQL query suite, or code scanning alerts from third-party tools." — 「Using agentic autofix」より公式情報を見る →
AIに任せる範囲はCodeQLで検証できるかで分ける
どのアラートをCopilotに回すかは、CodeQLで検証できるかどうかを基準に分けられます。 標準の検査で出たアラートなら、レビューする人はCopilotの検証結果を前提にPRを読めば十分です。カスタムクエリやサードパーティ製ツールのアラートでは、AI Creditsを使ってPRを受け取っても、アラートが本当に解消したかどうかを、レビューする人が自分で調べることになります。
有効にしたリポジトリでは「Generate Fix」ボタンが置き換わるため、Agentic Autofixは対象を選んで有効にすることになります。サードパーティ製ツールのアラートが中心なら、有効にしない選択もあります。1回あたりの費用をGitHubが公表していない以上、実際の消費量は「AI usage」のセクションに表示される使用量で把握するしかありません。
FAQ
- Agentic Autofixを有効にしたあとも、従来のCopilot Autofixを使うことはできますか?
- Agentic Autofixを有効にしたリポジトリでは、各アラートの「Generate Fix」が「Assign to Copilot」ボタンに置き換わります。Agentic Autofixを有効にしていないリポジトリでは、これまでどおりCopilot Autofixで修正案を出すことができます。
- Agentic Autofixに費用はかかりますか?
- かかります。Code Securityの予算からAI Creditsを消費し、GitHub Actionsの実行時間も使います。1回あたりの金額はGitHubが公表していません。使用量は企業の請求画面の「AI usage」に表示され、Code SecurityのAI Creditsには予算の上限を設定できます。
- プルリクエストの中で見つかったアラートもCopilotに修正してもらえますか?
- できません。対象はリポジトリのデフォルトブランチで検出されたアラートだけです。プルリクエストや他のブランチでしか検出されていないアラートは、Copilotに割り当てることができません。
関連する記事
 Copilot Fusionが一般提供開始、タスクごとにモデルを自動選択GitHubは2026年10月28日、Copilot Fusionを一般提供しました。モデルをご自身で選ぶ代わりにStandard・High・Maxの3段階から1つを選ぶと、タスクごとに使うモデルと連携パターンをCopilotが決定します。HighとMaxはPro+以上が対象で、11月30日までは有料プランでFusionが使うモデルの費用が30%割引です。
 5つのAI開発ツールの内蔵ブラウザに脆弱性、CodexとVS Codeは未修正Forever Securityの研究で、Cursor・GitHub Copilot・Codex・VS Code・Claude Desktopの内蔵ブラウザに、パソコン内のファイルを読まれるなどの脆弱性「EMBRACE」が見つかりました。CodexとVS Codeは研究の公開時点で未修正です。出所不明のHTMLファイルは内蔵ブラウザで開かないでください。
 GitHub障害の原因はオートスケールの誤設定、復旧に7時間47分GitHubが2026年8月17日の大規模障害の報告を公開しました。Istioのサイドカーが同時実行数の上限に達したのに、オートスケールの設定がその上限を見ていなかったことが原因です。リトライでロードバランサーが過負荷になり、VS Codeの不具合でCopilotへの通信量が約10倍に増えて復旧も遅れました。
 Snowflakeの脆弱性をCopilotが見逃し、5日後には悪用を実証Snowflakeの公開リポジトリで、Copilotのレビューが問題なしとしたPRからGitHub Actionsの脆弱性が生まれました。5日後にWizのAIエージェントが突き止め、抜いたトークンで社内Jiraを読めましたが、監査ログに第三者のアクセスはありませんでした。