オンライン詐欺は約640万件に倍増しフィッシングを逆転
サイバー犯罪者の手口が認証情報を盗むものから、その場でお金をだまし取るものへと変化し、オンライン詐欺の検知件数は2026年第1四半期に初めてフィッシングを上回りました。 Akamai(アカマイ)は2026年10月29日(米国時間)、詐欺の動向をまとめたレポート「AI-Driven Digital Deception: The Fraud and Abuse Report 2026」を公開しました。
Akamaiは、米国のサイバーセキュリティとクラウドコンピューティングの会社です。レポートは今年で12年目になる「インターネットの現状(SOTI)」シリーズの最新版で、Akamaiのセキュリティ基盤で観測した攻撃のデータをもとにしています。
日本法人のアカマイ・テクノロジーズ合同会社も、11月2日に日本語のプレスリリースを配信しました。日本語版のレポート名は「AI駆動型デジタル詐欺」で始まります。
"これは、攻撃者が長期的な認証情報の窃取よりも、即時の金銭的詐欺を優先したためです。"公式情報を見る →
詐欺の手口は偽の通販サイトやSNSの偽求人
詐欺が増加した理由について、Akamaiは犯罪者がより多くのお金を手にできるからだとしています。 英語のプレスリリースによると、オンライン詐欺の検知件数は約320万件から約640万件へ、ほぼ2倍になったとのこと。
比較した期間は2025年7〜9月と2026年4〜6月。詐欺とフィッシングのデータは、Akamaiの提携先であるBolster AIが集めたものです。オンライン詐欺の分類には、主に次の4つが含まれます。
- 偽のネットショップ
- 投資詐欺
- テクニカルサポート詐欺(パソコンの故障を装ってサポート料をだまし取る手口)
- 決済詐欺
"According to the research, online scams — ranging from fake retail domains and social recruitment traps to spoofed event portals — surpassed traditional phishing for the first time in Q1 2026, with detections approximately doubling from ~3.2 million to ~6.4 million."公式情報を見る →
"It recorded around 6.4 million online scams in the period April-June 2026, versus 3.2 million in July-September 2025." / "This category typically includes fake stores, investment scams, tech support scams and payment fraud, it said."公式情報を見る →
フィッシングも61%増え、国内では9月に9万件を超える報告
フィッシングも増加しており、国内では9月の報告件数が前月より約15.0%多い9万4,661件になりました。 Akamaiの集計では、2025年7〜9月から2026年4〜6月にかけてフィッシングの検知件数も61%増加しています。再利用できるフィッシングキットと、攻撃用のサイトを大量に用意できる仕組み、AIが件数を押し上げたとのこと。
国内では、フィッシング対策協議会が10月19日に9月の月次報告を公表しました。前月より1万2,323件多い9万4,661件の報告が届き、Amazonを装ったものが約33.2%を占めています。分野別ではEC系が約47.9%、クレジット・信販系が約35.0%でした。
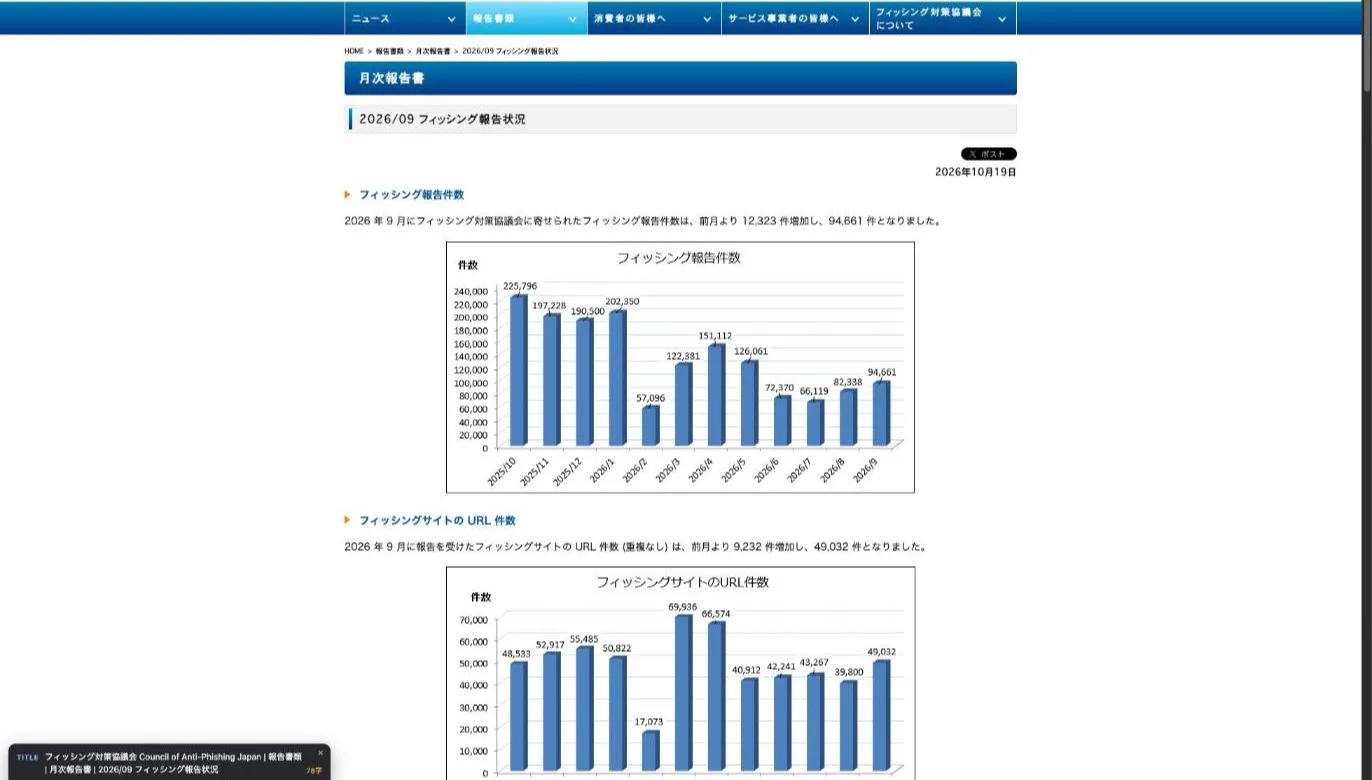
"Phishing detections increased by 61%, driven by reusable phishing kits, industrialized infrastructure, and AI."公式情報を見る →
"2026 年 9 月のフィッシング報告件数は 94,661 件となり、2026 年 8 月と比較すると 12,323 件増加し、約 15.0 % 増となりました。"公式情報を見る →
フィッシングの活動期間は48日から22日に短縮
偽サイトを短い期間で使い捨てる手口が拡大し、セキュリティ担当者が見つけて閉鎖や遮断をするのにかけられる日数は、平均48日から22日へ半分以下になりました。 Akamaiによると、フィッシング攻撃が使われる平均の期間が、2025年第4四半期の48日から2026年第2四半期には22日へ、50%を超えて縮んでいます。
日本語版のリリースは、2025年第4四半期を48.3日と表記しています。脅威を見つけて取り除くまでにセキュリティチームがかけられる時間も、大きく短縮したとのこと。
"フィッシングキャンペーンの平均活動期間は、2025年第4四半期の48.3日から2026年第2四半期にはわずか22日に短縮され、セキュリティチームが脅威を検知して無効化するための猶予が大幅に短縮されていることがわかります。"公式情報を見る →
短期で入れ替わる偽サイトがブロックリストをすり抜ける
サイバー犯罪者はフィッシングサイトの作成キットを借りることができるサービスやドメインの一括登録を使い、固定のブロックリストに掲載される前にサイトを入れ替えています。 英語のプレスリリースによると、使われているのはPhaaS(フィッシング・アズ・ア・サービス)のキットとドメインの一括登録、短い間隔で入れ替えるインフラの3つとのこと。
ブロックリストは、危険と判定したURLやドメインを登録してアクセスを遮断する仕組みを指します。リストに掲載される前にサイトが別のドメインへ切り替わってしまえば、登録済みのURLだけを遮る防御では追いつきません。Akamaiはレポートで、サイバー犯罪者がAIで文面を自動で差し替えるテンプレートを作り、多言語のおとり文面を大量に生成しているとしています。
"Attackers are increasingly leveraging phishing as a service (PhaaS) toolkits, bulk domain registration, and fast-rotating infrastructure to evade static blocklists."公式情報を見る →
"Adversaries leverage AI to generate dynamic templates, produce multilingual lures at scale, and deploy condition-aware evasion – drastically lowering costs while bypassing legacy defenses"公式情報を見る →
なりすましの約70%はハイテク・金融・Eコマースのブランド
フィッシングでなりすまされたブランドは、ハイテクが41.6%で最も多く、金融サービスが18.9%、Eコマースが8.4%でした。 Akamaiによると、フィッシングの約70%がこの3分野のブランドになりすましていたとのこと。
企業のネットワークを狙った悪性のドメインも、多くが同じ3分野のブランドになりすましていました。Akamaiは、サイバー犯罪者がAIと自動化されたインフラを使って従来の境界防御をすり抜け、企業ブランドへの信頼を悪用しているとしています。
"Nearly 70% of phishing threats impersonated high technology (41.6%), financial services (18.9%), and commerce (8.4%) brands." / "The majority of malicious domains that targeted enterprise networks during the reporting period impersonated high tech, financial services, and commerce brands."公式情報を見る →
ログイン試行の26.6%が高リスク、アジア太平洋は36.4%
乗っ取りの前段となるログインの悪用が広く観測され、アジア太平洋はラテンアメリカの37.8%に次ぐ世界2番目の高さでした。 Akamaiによると、記録したログイン試行のうち26.6%が高リスクまたは重大リスクと判定されたとのこと。地域ごとの割合は、「高リスク・重大リスクと判定されたログイン試行の割合」の表のとおりです。
高リスク・重大リスクと判定されたログイン試行の割合(Akamaiの発表より)
| 地域 | 割合 |
|---|---|
| ラテンアメリカ | 37.8% |
| アジア太平洋 | 36.4% |
| EMEA(欧州・中東・アフリカ) | 23.7% |
| 北米 | 23.6% |
| 世界全体 | 26.6% |
アジア太平洋では、3回に1回以上のログイン試行が高リスク以上と判定されたことになります。北米とEMEAはどちらも世界全体の26.6%を下回り、アジア太平洋とラテンアメリカの高さが目立つ結果です。
"これは、ラテンアメリカ(37.8%)に次いで世界で2番目に高い割合で、北米(23.6%)やEMEA(23.7%)を上回っています。"公式情報を見る →
高リスクなログインの40%はメールアドレスの下調べ
Akamaiは、高リスク・重大リスクと判定したログインのうち40%を、アカウントがあるかどうかを問い合わせるアカウント検証リクエストと分類しています。この通信は、パスワードリスト型攻撃の下準備として、入手したメールアドレスが登録済みかを確かめるものとみられます。 パスワードリスト型攻撃は、別のサイトから盗んだIDとパスワードの組み合わせを使い、ログインを大量に試す攻撃です。
日本語版のリリースは、高リスクと判定されても攻撃が成功したわけではなく、悪性の可能性がある活動という意味だとしています。業種別では、ログイン試行の件数はEコマースが41.1%で最も多く、認証情報の照合やアカウントの乗っ取り、ポイントの不正利用に狙われやすいとのこと。
"Notably, account verification requests made up 40% of high/critical login traffic, indicating adversaries systematically validate email addresses prior to launching large-scale credential stuffing attacks." / "Commerce experienced the highest volume of total login attempts (41.1%), making it an attractive target for credential validation, account takeover, and loyalty-point abuse."公式情報を見る →
"これらのリスク分類は、攻撃の成功を示すものではなく、悪性の可能性があるアクティビティを示すものです。"公式情報を見る →
アジア太平洋では攻撃の12.5%が金融機関を狙う
金融サービスを狙った攻撃は観測された攻撃活動の12.5%で、内訳は銀行6.4%とフィンテック6.1%でした。 日本語版のリリースによると、金融サービスはアジア太平洋で最も狙われた業界だったとのこと。
2026年7月にはアジア太平洋の大手金融機関が2つの手口で同時に狙われました。7日間で4万2,000件の自動リクエストが送信され、入手した認証情報が有効かどうかを大量に試す手口が使われています。同時に、検知のしきい値に引っかからないよう、わずか164件のリクエストでアカウントを作ろうとする試みもありました。
東南アジアでは、旅行関連の検索からギャンブルサイトへ誘導するキャンペーンに関わる2,157件のURLも分析されました。アジア太平洋・日本地域を担当するReuben Koh氏によると、大規模な攻撃の一部であっても、通信は通常のログインや少額の支払いを装って届くとのこと。同氏は、1件だけを見ても不審には映らないと述べています。
Akamaiが対策として書いているのは、登録や認証から決済に至るアカウントのライフサイクル全体で、意図をもとにふるまいを検知する仕組みです。ボット対策を強化すれば、検知を避けるよう設計された小規模な攻撃も見つけることができるとしています。
"金融サービスはAPACにおける主要な標的として浮上し、銀行(6.4%)とフィンテック(6.1%)を合わせると、観測された攻撃活動の12.5%を占めました。" / "7日間にわたり42,000件の自動リクエストが集中的に送られ、再利用またはその後の乗っ取りを目的として、認証情報データベースを大量に検証するように設計されていた。" / "企業にとっての課題は、疑わしい活動が、単体では必ずしも疑わしく見えないという点にあります。" / "進化する不正手口に対抗するために、Akamaiは組織が従来の事後対応型の防御から脱却し、登録や認証から決済まで、アカウントのライフサイクル全体にわたって、意図をベースとしたふるまい検知を採用することを推奨しています。"公式情報を見る →
通販サイトの運営者と買い物客がそれぞれ備えること
ログインの悪用は運営者側で防ぎ、偽サイトやフィッシングメールは買い物客側で見分ける必要があります。 公的機関は、運営者にはログイン時と決済時の本人認証を追加することを、買い物客にはブックマークや公式アプリから公式サイトにアクセスすることを勧めています。
Akamaiの集計では、ログイン試行の件数が最も多いのはEコマースで、なりすましに使われたブランドにもEコマースが含まれていました。国内でも、フィッシング対策協議会に9月に届いた報告の約47.9%がEC系です。
運営者向けの対策は経済産業省と警察庁が公表しており、買い物客向けの対策は警察庁や消費者庁などが呼びかけています。立場ごとの対策を、このあと3つずつ紹介します。
運営者:会員登録とログイン、決済を守る
経済産業省はカード決済を受け付けるEC事業者にログイン時の本人認証とEMV 3-Dセキュアの導入を求め、警察庁は自社ドメインのなりすまし対策を勧めています。 経済産業省が2025年3月5日に改訂を発表した「クレジットカード・セキュリティガイドライン」は、カード決済に関わる事業者が実施すべき対策をまとめたものです。
このガイドラインは、割賦販売法が定めるセキュリティ対策義務について、実務上の指針と位置づけられています。カード決済を受け付ける通販サイトの運営者がとるべき対策は、次の3つです。
ログインに本人確認の段階を加える
経済産業省が改訂を発表したガイドラインは、EC事業者に対してログイン時の本人認証をはじめとする不正ログイン対策を実施するよう定めています。IDとパスワードが合えば通す仕組みのままでは、盗まれた組み合わせによるログインと本人のログインを見分けることができません。
会員がログインするときに、メールやSMSで届くワンタイムパスワードなど、本人かどうかを確認する段階を設けておきましょう。ログインのたびに本人を確認する仕組みにすれば、盗まれたIDとパスワードだけではログインを完了できなくなります。
カード決済にEMV 3-Dセキュアを入れる
2025年3月の改訂ではログイン時の対策とあわせて、決済のたびにカードの持ち主本人かを調べる仕組みも不正利用対策として求められています。EMV 3-Dセキュアはカード決済のときに本人認証を行うサービスです。
Akamaiは、ログイン試行が最も多いEコマースがアカウントの乗っ取りやポイントの不正利用に狙われやすいとしています。アカウントに不正にログインされても、決済の本人認証に通らなければカード決済は完了しません。
自社ドメインのなりすましメールをDMARCで防ぐ
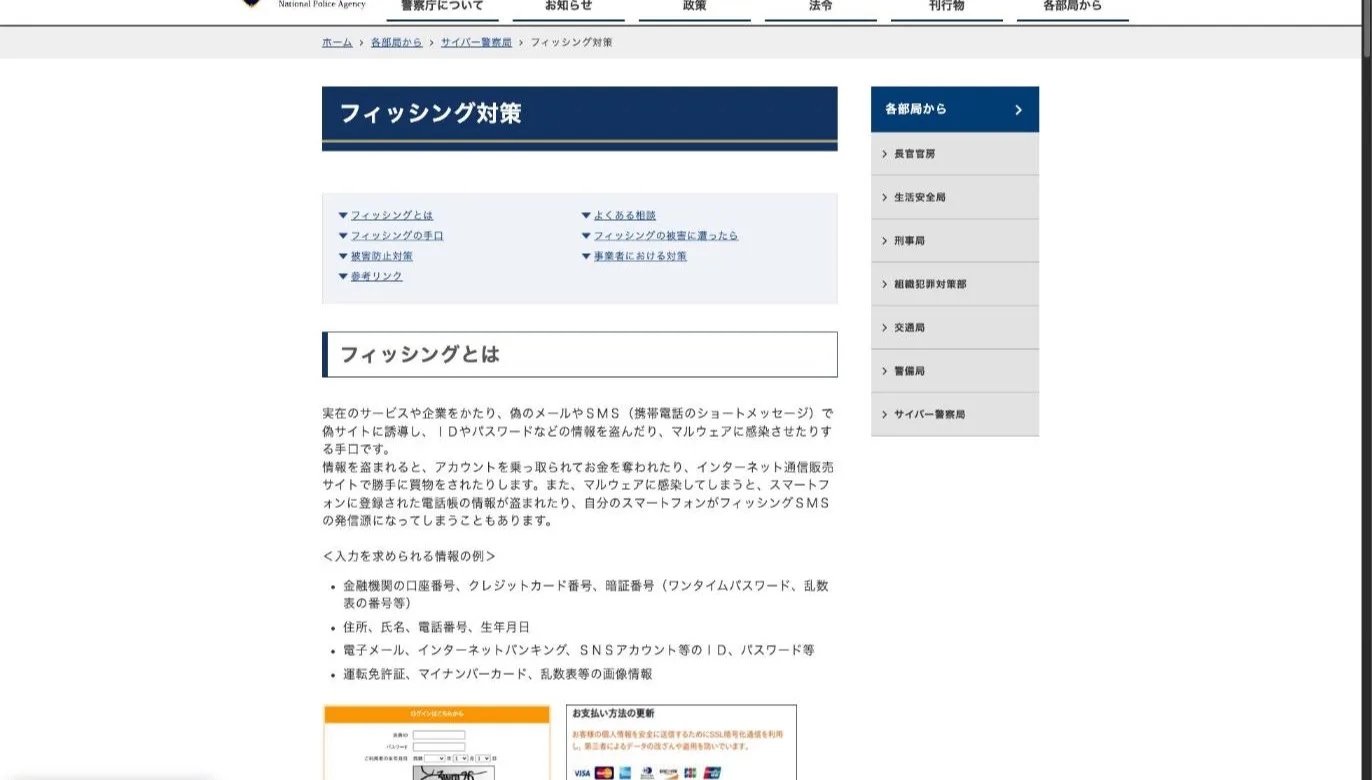
警察庁によると、送信ドメイン認証のDMARCを使えば、自社になりすましたメールを受信側で受け取らせない設定にできるとのこと。実在する企業のメールアドレスになりすましたメールで、フィッシングサイトへ誘導するケースもあるとしています。主な送信ドメイン認証は次の3つです。
- SPF:送信元のIPアドレスが正しいかを認証する
- DKIM:電子署名を検証して認証する
- DMARC:SPFとDKIMを組み合わせ、認証に失敗したメールを受け取らせるかどうかを送信側で指定する
Akamaiの集計でも、フィッシングの約70%はハイテク・金融・Eコマースのブランドになりすましていました。自社のドメインでSPFとDKIMを設定し、DMARCのポリシーを公開しておきましょう。
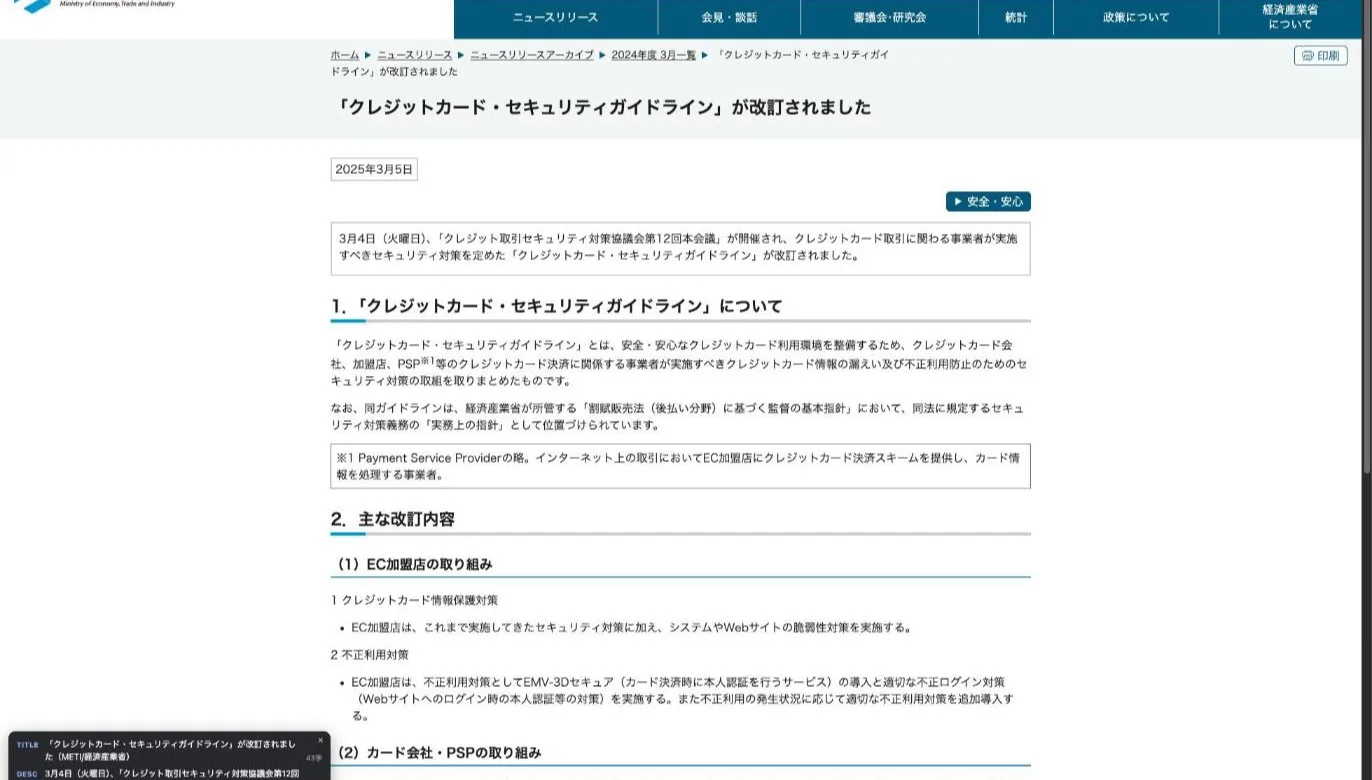
"EC加盟店は、不正利用対策としてEMV‐3Dセキュア(カード決済時に本人認証を行うサービス)の導入と適切な不正ログイン対策(Webサイトへのログイン時の本人認証等の対策)を実施する。"公式情報を見る →
"事業者にあっては、自社のドメインの悪用を防止する観点で『送信ドメイン認証技術』の導入をご検討ください。" / "特に、DMARCは、認証に失敗したメールの取扱いを送信側で指定でき、「なりすまされているメールは受け取らない」といった強いポリシーを受信側に実施させることができるようになります。"公式情報を見る →
買い物客:偽サイトとフィッシングメールを見分ける
警察庁と消費者庁は、メール内のリンクにアクセスしないことと、注文する前にサイトの表示をチェックすることを呼びかけています。 偽サイトは短い期間で入れ替わるので、危険なURLの一覧に頼るだけでは見分けきれません。買い物客が日頃から取り組む対策は、次の3つです。
メールやSMSのリンクにアクセスせず公式アプリで確認
警察庁は、リンクの見た目では本物か判断できないとして、公式サイトはブックマークか公式アプリからアクセスするよう勧めています。警察庁によると、メール内のリンクは偽装することができ、本物に似たドメイン名を使ったフィッシングサイトも多くあるとのこと。
よく使う通販サイトは、ブックマークに登録しておくか公式アプリからアクセスするようにしましょう。注文内容の再入力や支払い方法の更新を求めるメールが届いても、文中のリンクにはアクセスせずに、ブックマークやアプリでご自身のアカウント画面を表示して確認します。
注文前にURLや連絡先、支払方法をチェック
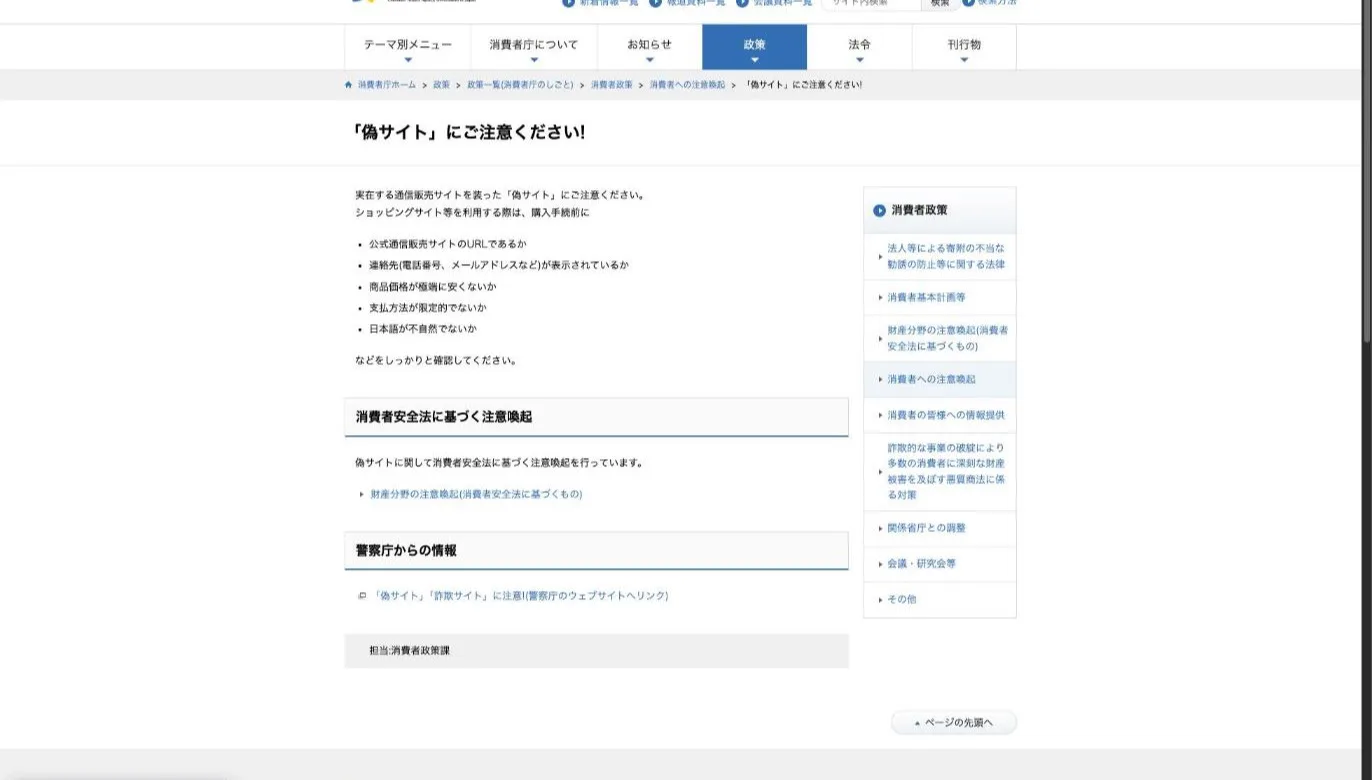
消費者庁は、実在する通信販売サイトを装った偽サイトに気をつけるよう呼びかけています。購入する前にチェックするポイントは、次の5つです。
- 公式通信販売サイトのURLか
- 電話番号やメールアドレスなどの連絡先が表示されているか
- 商品の価格が極端に安くないか
- 支払方法が限定されていないか
- 日本語が不自然でないか
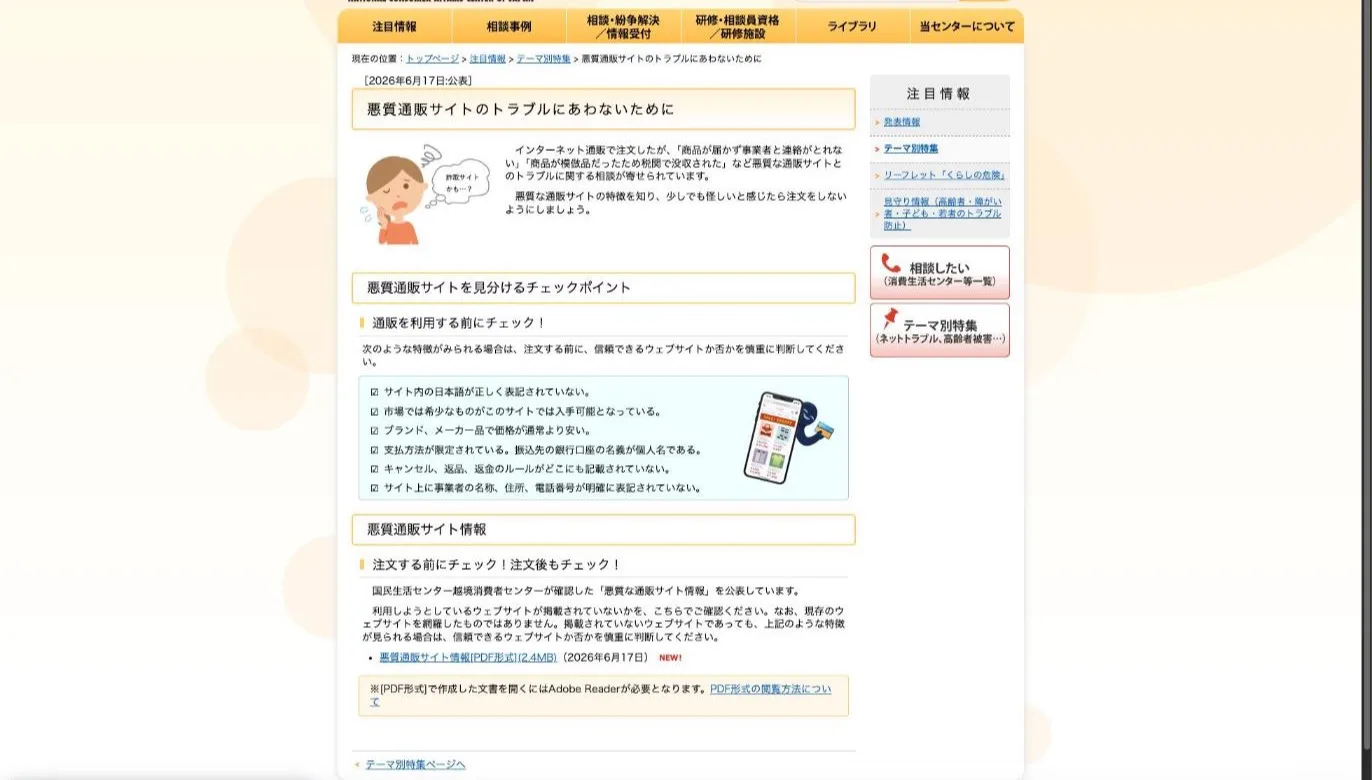
国民生活センターも、悪質な通販サイトとのトラブルに関する相談が届いているとして、2026年6月17日に見分けるポイントを公表しました。主な特徴は次の3つです。
- 振込先口座の名義が個人名になっている
- キャンセルや返品、返金に関するルールがどこにも記載されていない
- 事業者の名称や住所、電話番号が明記されていない
国民生活センターは、「少しでも怪しいと感じたら注文しない」としています。普段使っている通販サイトでも、URLがいつもと異なるときは注文を控えましょう。
パスワードはサイトごとに変えワンタイムパスワードも併用
警察庁によると、1つのサイトで盗まれたIDとパスワードは他のサイトでも不正ログインに使われるとのこと。そのため、サイトごとに別のパスワードを登録し、ワンタイムパスワードも使うことが有効です。
Akamaiが観測した高リスクなログインの40%は、メールアドレスが登録済みかを問い合わせる通信でした。同じパスワードを使い回していると、1か所で流出した組み合わせで別の通販サイトや銀行にもログインされてしまいます。
覚えきれない場合は、パスワード管理アプリを使うよう警察庁は勧めています。パスワードの長さと強さの目安は、パスワード強度の一覧表で見る桁数・文字種別の解読時間と推奨文字数で確認することができます。
"電子メールやSMS内のリンクを安易にクリックせず、あらかじめ公式サイトを「お気に入り」や「ブックマーク」に登録しておいたり、公式アプリを活用するなどして正しいサイトに接続するようにしてください。" / "ID、パスワードはサイトごとに違うものを登録するようにしてください。" / "IDやパスワードが盗まれた時のため、ワンタイムパスワードサービスを活用してください。"公式情報を見る →
"公式通信販売サイトのURLであるか" / "連絡先(電話番号、メールアドレスなど)が表示されているか" / "商品価格が極端に安くないか" / "支払方法が限定的でないか" / "日本語が不自然でないか"公式情報を見る →
"支払方法が限定されている。振込先の銀行口座の名義が個人名である。" / "キャンセル、返品、返金のルールがどこにも記載されていない。" / "サイト上に事業者の名称、住所、電話番号が明確に表記されていない。" / "悪質な通販サイトの特徴を知り、少しでも怪しいと感じたら注文をしないようにしましょう。"公式情報を見る →
FAQ
- オンライン詐欺とフィッシングはどこが異なるのですか?
- フィッシングはIDやパスワードなどの認証情報を盗むことが目的で、オンライン詐欺は偽の通販サイトや偽の求人などで被害者にその場でお金を払わせることが目的です。Akamaiは、サイバー犯罪者が認証情報を長く盗み続けるよりも、その場でお金をだまし取る手口へ重心を移したことで、詐欺がフィッシングを上回ったとしています。
- 高リスクと判定されたログインは、すべて不正ログインに成功していますか?
- いいえ、成功したという意味ではありません。アカマイの日本語版リリースは、高リスクと判定されても攻撃が成功したわけではなく、悪性の可能性がある活動という意味だとしています。アジア太平洋の36.4%という数字も、不正の疑いがあるログイン試行の割合です。
- 通販サイトが本物かどうかは、注文する前にどこを見ればよいですか?
- 消費者庁は購入手続きの前に、通販サイトのURLが公式かどうかと、電話番号やメールアドレスなどの連絡先が表示されているかを確認するよう呼びかけています。商品の価格が極端に安くないかや支払方法が限定されていないか、日本語が不自然でないかもチェックしておきましょう。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。