会員情報など最大3,762万件が流出した可能性
ニトリホールディングスは11月9日、自社が管理するシステムが不正アクセスを受け、サーバー上に持つ個人情報のうち最大3,762万件が外部へ流出した可能性があると発表しました。対象には、公式通販サイト「ニトリネット」や、ECモールにあるニトリ公式ショップを通じた注文データも含まれます。
ニトリはログ解析とデータ照合を継続しており、件数は今後の調査で変わる可能性があります。
流出対象(ニトリホールディングスの発表より)
| 対象 | 含まれる情報 |
|---|---|
| 個人会員・商品購入者 | 氏名とフリガナ、住所、電話番号、メールアドレス、生年月日、性別、会員番号 |
| 法人会員 | 会社名と部署名、代表者氏名、会社の住所と電話番号、担当者の氏名と連絡先(メールアドレス・電話番号)、会員番号 |
| ニトリネット・ECモールの公式ショップ | 商品の注文データ |
| ログインパスワード・クレジットカード情報 | 含まれない |
国内では、不正アクセスによる情報流出の公表が相次いでいます。各社が公表した件数と原因は、時系列一覧にまとめています。
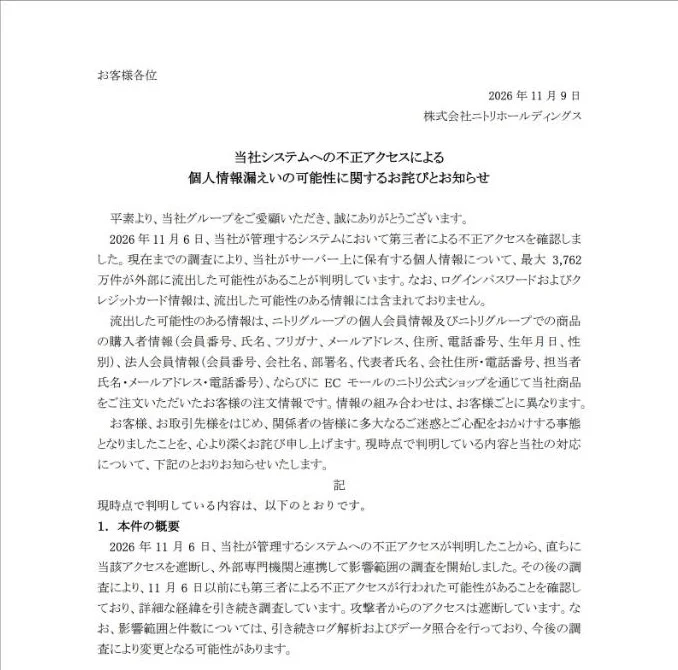
"影響範囲と件数については、引き続きログ解析およびデータ照合を行っており、今後の調査により変更となる可能性があります。" — 「1. 本件の概要」より公式情報を見る →
個人会員と購入者は氏名・住所・生年月日などが対象
個人会員と、ニトリグループで商品を購入した人については、会員番号、フリガナを含む氏名、メールアドレス、住所、電話番号、生年月日、性別が対象です。流出した情報の内訳は、人によって異なります。氏名と住所、電話番号、メールアドレスが対象に含まれるため、本人の名前を書いたなりすましメールや詐欺電話に使われる恐れがあります。
流出した氏名や連絡先はリストにまとめられ、闇サイトなどで販売される場合があります。
"偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
法人会員は担当者の氏名と連絡先も対象
法人会員の流出対象は、会員番号と会社名・部署名・代表者氏名、会社の住所と電話番号のほか、担当者の氏名・メールアドレス・電話番号です。会社名と担当者の連絡先が対象に含まれるため、担当者の名前を書いた詐欺メールに使われる恐れがあります。
ログインパスワードとクレジットカード情報は含まれない
ニトリは、ログインパスワードとクレジットカード情報は流出対象に含まれないと発表しました。そのためパスワード変更やカード再発行は求められていませんが、ニトリを装うメールや電話には警戒が必要です。
"情報の組み合わせは、お客様ごとに異なります。" / "なお、クレジットカード情報およびログインパスワードは、今回の漏えいの対象には含まれておりません。" — 「3. 外部からアクセスされた可能性がある個人情報」より公式情報を見る →
11月6日に判明、10月中旬から侵入の可能性
ニトリが不正アクセスに気づいたのは11月6日(金)です。その後のログ解析で、10月中旬から下旬にかけても第三者がアクセスしていた可能性が見つかりました。ただし、侵入経路はまだ明らかになっていません。
不正アクセスの経緯(ニトリホールディングスの発表より)
| 時期 | 起きたこと |
|---|---|
| 10月中旬〜下旬 | 第三者がアクセスした可能性(判明後のログ解析で確認) |
| 11月6日(金) | 不正アクセスが判明し、アクセスを遮断。外部の専門機関と調査を開始 |
| 11月9日 | ニトリが発表(流出の可能性は最大3,762万件) |
"11 月 6 日以前にも第三者による不正アクセスが行われた可能性があることを確認し" — 「1. 本件の概要」より公式情報を見る →
判明当日にアクセスを遮断し、外部の専門機関と調査を開始
ニトリは不正アクセスが判明した11月6日にそのアクセスを遮断し、同日に外部の専門機関と調査を始めました。さらに、11月9日の発表時点で、脆弱な箇所への対応と監視体制の強化は完了したとしています。 攻撃者からのアクセスは引き続き遮断中です。
侵入経路や二次被害は調査中
原因と侵入経路、二次被害有無はまだ公表されておらず、ニトリは新たにわかったことを速やかに公表するとしています。 どのシステムのどこが狙われたのかも11月9日時点では分かっておらず、調査は外部の専門機関と影響範囲も含めて継続中です。
対象者にはメールか郵送で順次通知
対象者には、ニトリからメールか郵送で順次お知らせが届きます。ただし同じ時期に、ニトリを装うメールや詐欺電話が届く恐れもあり、本物の通知と見分ける必要があります。 問い合わせ先はお客様相談室(0120-209-993)で、受付は平日・土日祝の10時から20時です。
"対象となるお客様には、メールまたは郵送にて順次ご連絡を差し上げます。" — 「5. 対象となるお客様へのご連絡について」より公式情報を見る →
個人情報保護委員会と警察へ報告・相談
ニトリは、個人情報保護委員会や警察などの関係機関に、本件を報告・相談中です。さらに、ニトリはアクセス制御や認証・権限管理を見直し、再発防止策を行うとしています。 監視体制も、調査結果を踏まえて見直す方針とのこと。
"調査結果を踏まえ、アクセス制御、認証・権限管理、監視体制等の見直しを行い、再発防止策を実施してまいります。" — 「7. 今後の対応」より公式情報を見る →
ニトリの購入者と法人会員は何をすればいい?
ニトリネットやECモールの購入者には、流出した可能性がある氏名や住所を使って、ニトリや配送事業者を装うメールやSMSが届く恐れがあります。法人会員の企業では、担当者の氏名とメールアドレスを使った詐欺メールが届きかねません。そのため、購入者は突然届くメールやSMSのリンクにアクセスせず、法人会員は送金を求めるメールを電話で確認しましょう。
立場ごとの備え(ニトリの発表とIPA・警察庁の資料より)
| 立場 | 備え |
|---|---|
| ニトリの購入者 | 突然届くメールやSMSのリンクにはアクセスしない。本物かどうかはお客様相談室に問い合わせて確認し、心当たりのない着払いは受け取らない |
| 法人会員の企業 | 振込先変更を求めるメールは、名刺の連絡先へ電話して確認する。取引先とのメールに電子署名を付け、受信した不審なメールの手口を社内で共有する |
"身に覚えのないリンクや添付ファイルを開かないようお願いいたします。" — 「6. お客様へのお願い」より公式情報を見る →
購入者として:ニトリや配送事業者を装うメールやSMSを疑う
流出した可能性がある氏名や住所、電話番号は、なりすましメールやフィッシング詐欺、不審な電話に悪用されかねません。ニトリは、自社だけでなく配送事業者やECモールを装うメールや電話にも注意するよう呼びかけました。このため、突然届くメールやSMSは詐欺と考え、リンクではなく公式サイトから本物か確認しましょう。
突然届くメールやSMSのリンクにはアクセスしない
不在通知や注文確認を装ったメールやSMSが突然届いても、まずは詐欺と考えて削除しましょう。二次被害を防ぐため、リンク先のサイトで個人情報やカード番号を入力したり、アプリをインストールしたりしないでください。
ニトリはメールや電話でパスワードやクレジットカード番号、暗証番号を聞くことは無いとしているので、聞かれた時点で詐欺と判断して構いません。
本物かどうかはニトリのお客様相談室に問い合わせて確認する
ニトリからのメールや郵便物が本物か判断できないときは、記載のリンクや連絡先を使わず、ニトリの公式サイトからお客様相談室へ問い合わせましょう。お客様相談室へ直接問い合わせれば、攻撃者が用意した電話番号へ誘導される心配はありません。
心当たりのない着払いの郵便物は受け取らない
ニトリは対象者へ、メールのほか郵送でも通知します。住所も流出した可能性があるため、郵便物を使った詐欺にも注意が必要です。本人の氏名が正しく書かれた郵便物でも、注文した覚えのない着払いは受け取らないでください。
"突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" / "不審な郵便物に注意してください(不審な着払いは受け取らない。)" / "メールの真偽確認をしたい場合は、正規のサイトを調べてそこから問い合わせしてください。" — 本文より公式情報を見る →
"不審な連絡を受けた場合は、記載された連絡先には返信せず、当社公式サイトに掲載するお問い合わせ窓口へご連絡ください。" — 「6. お客様へのお願い」より公式情報を見る →
法人会員として:取引先を装って送金を求めるメールを見抜く
法人会員情報には、会社名と部署名、担当者の氏名・メールアドレス・電話番号が含まれます。警察庁は、取引先や経営者になりすましたメールで入金を促すビジネスメール詐欺に注意するよう呼びかけています。担当者の氏名と連絡先が流出した可能性があるため、取引先を装って送金を求めるメールは、電話で取引先に確認してから対応しましょう。
振込先変更を求めるメールは電話で確認する
実際の取引先になりすまして振込先変更を求め、攻撃者が指定した口座へ振り込ませるのが典型的な手口です。送金に関するメールは、メールに記載の電話番号ではなく、名刺やアドレス帳の電話番号へ電話して、送信元が本物かを確認しましょう。振込先変更や急ぎの送金を求めるメールでは、送信元のアドレスが取引先の正しいアドレスと一致するかどうかもあわせて確認しておくと確実です。
取引先とのメールに電子署名を付ける
警察庁は、なりすましを見破る対策として、取引先とのメールに電子署名を付けるよう呼びかけています。普段から取引先と電子署名付きのメールをやり取りしておき、署名の無いメールが届いたらなりすましを疑いましょう。
不審なメールの手口を社内で共有
攻撃者は同じ手口で別部署の社員を狙う可能性があるため、受信したメールの文面と送信元アドレスを経理や購買の担当者にも伝えておきましょう。あわせて、ニトリの件で担当者の連絡先が流出した可能性があることも伝えておくと、不審なメールに気づくきっかけになります。
"送金に関するメールを受信した際には、送信元とされている取引先担当者に、電話やFAX等のメール以外の方法で送金内容を確認してください。" / "社内での情報共有体制を整え、不審なメールや犯罪の手口等の情報を集約し" / "取引相手との電子メールに電子署名機能を用いることでなりすましを見破ることができます。" — 「被害防止対策」より公式情報を見る →
FAQ
- ニトリの流出で、クレジットカード情報やパスワードは含まれていますか?
- ニトリホールディングスは、クレジットカード情報とログインパスワードは今回の対象に含まれないと発表しています。流出した可能性があるのは、氏名や住所、電話番号、メールアドレス、生年月日などです。カード再発行の呼びかけは出ていませんが、ニトリを装うメールや電話には注意してください。
- ニトリで情報が流出した対象者かどうかは、どうすれば確認できますか?
- 対象者には、ニトリからメールか郵送で順次お知らせが届きます。ニトリからのメールや郵便物が本物か判断できないときは、記載の連絡先ではなく、ニトリのお客様相談室(0120-209-993)へ問い合わせてください。
- ニトリからパスワードやカード番号を聞く電話やメールが届いたら、どうすればいいですか?
- ニトリは、メールや電話でパスワードやクレジットカード番号、暗証番号を聞くことは無いとしています。そうしたメールや電話は詐欺と判断し、記載のリンクにはアクセスせず、連絡先にも返信しないでください。
関連する記事
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。
 CNポイントに不正アクセス、会員1万6,936件の氏名などが流出の可能性「CNポイント」を運営するクラブネッツは、サテライトシステムへの不正アクセスで会員IDと氏名1万6,936件、住所や電話番号まで含む2,857件が流出した可能性があると発表しました。パスワードの流出は確認されていません。停止中の3サービスは11月24日に再開予定です。会員はパスワードを変更し、クラブネッツを装う連絡のリンクは開かないでください。