契約71件分、関係者を含め93人の情報が漏えい
東京海上ダイレクト損害保険は、総合自動車保険「&e」とドコモの自動車保険を提供する損害保険会社です。東京海上ダイレクトは11月5日、契約者向けのマイページなどが第三者の不正アクセスを受け、契約者の個人情報が漏えいしたと公表しました。対象は11月9日時点で、契約71件分、関係者を含めて93人にのぼります。
漏えいした内容は、契約者によって異なります。そのため東京海上ダイレクトは、何が漏えいしたかを対象者に個別に連絡しています。
漏えいした情報(東京海上ダイレクトの11月9日時点の公表より)
| 分類 | 漏えいした情報 | 含まれない情報 |
|---|---|---|
| 契約者情報 | 氏名、住所、電話番号、生年月日、メールアドレス、免許証の色 | 免許証番号など、色以外の免許証情報 |
| 車両情報 | 車名、登録番号、所有者など | — |
| 保険契約の内容 | 補償内容、保険金額、保険等級、年齢条件など | — |
| クレジットカード | カード会社名、カード番号の下4桁、有効期限 | 名義人、セキュリティコード |
| 事故情報 | 事故日時、場所、内容、保険金支払額、事故相手方の氏名など | 傷病に関する情報、口座情報 |
| アプリ情報 | 契約期間中に取得した運転記録 | — |
国内では、不正アクセスによる情報漏えいの公表が相次いでおり、各社が公表した件数と原因は、時系列一覧で確かめることができます。
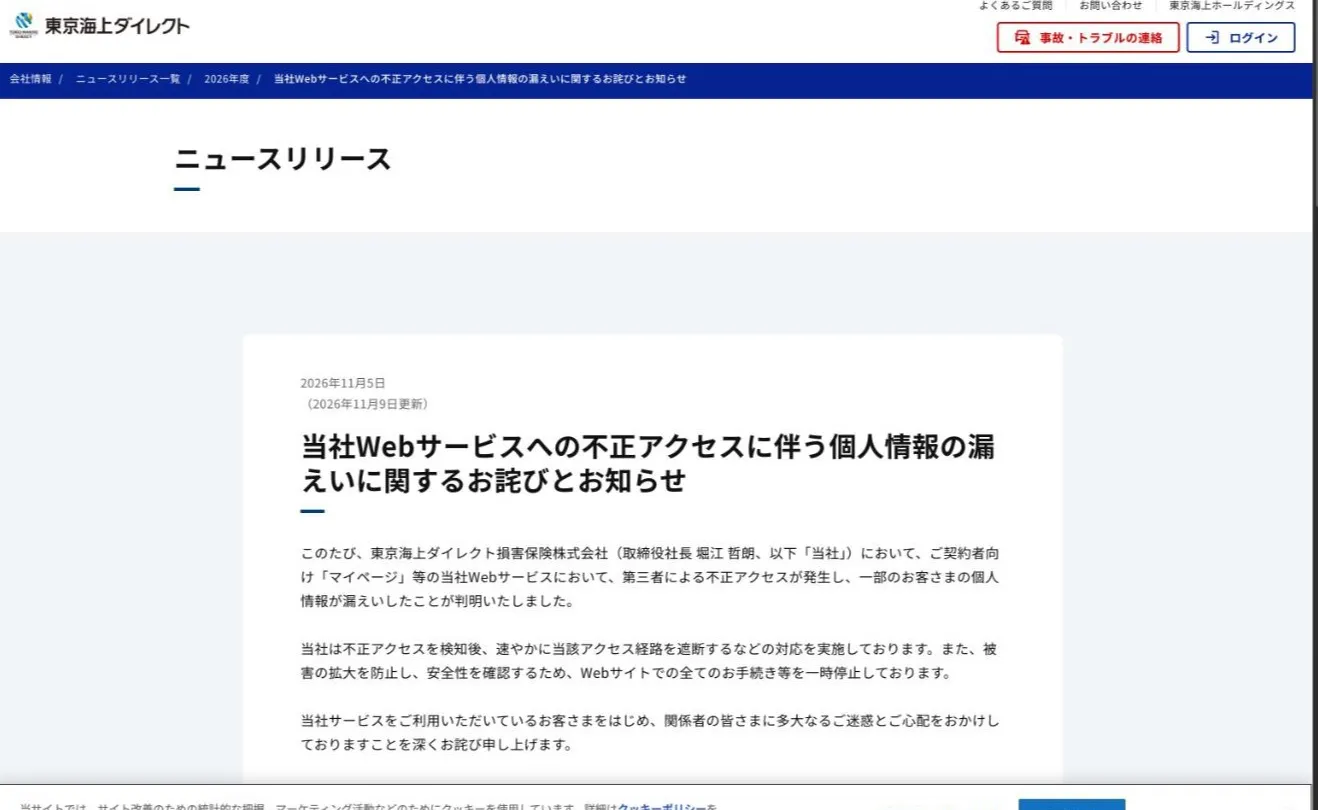
"71件(現時点で漏えいが確認された人数は関係者を含み93人)" / "なお、漏えいした情報はお客様の「マイページ」に保持している内容により異なりますので、対象となる方ごとに漏えいした情報の内容をご連絡しております。" — 「2.漏えいした個人情報(2026年11月9日時点)」より公式情報を見る →
マイページとアプリに保存されていた情報が対象
マイページとアプリから漏えいした情報には、氏名や住所、生年月日に加えて、免許証の色、車名と登録番号、補償内容や保険等級まで含まれます。 マイページは契約者向けのページで、東京海上ダイレクトアプリの情報も漏えいの対象です。免許証情報は色だけで、免許証番号などは含まれないとされています。
"氏名、住所、電話番号、生年月日、メールアドレス、免許証の色" / "(※免許証番号など、免許証の色以外の免許証関連情報は含まれておりません)" / "車名、登録番号、所有者等" / "補償内容、保険金額、保険等級、年齢条件等" — 「2.漏えいした個人情報(2026年11月9日時点)」より公式情報を見る →
カード番号の下4桁と有効期限、事故情報も含まれる
カード番号は下4桁だけで名義人とセキュリティコードは含まれない一方、事故相手方の氏名やアプリが取得した運転記録まで含まれます。 クレジットカード情報は、カード会社名とカード番号の下4桁、有効期限です。事故情報としては事故日時、場所、内容と保険金支払額が漏えいし、傷病に関する情報と口座情報は対象外とされています。
"クレジットカード会社名、クレジットカード番号の下4桁のみ、有効期限" / "(※クレジットカード名義人、セキュリティコードは含まれておりません)" / "事故日時、事故場所、事故内容、保険金支払額、事故のお相手方の氏名等" / "(※事故関連の情報には傷病等に関する情報、口座情報は含まれておりません)" / "ご契約期間に取得された運転トリップ情報" — 「2.漏えいした個人情報(2026年11月9日時点)」より公式情報を見る →
11月4日に不審なアクセスを検知し、侵入経路を遮断
東京海上ダイレクトは11月4日、マイページに不審なアクセスがあることに気づき、そのアクセス元のIPアドレスを遮断しました。マイページは第三者による不正アクセスを受けており、保存されていた契約者の個人情報が外部へ流出したことが調査でわかっています。その後、侵入経路となったサービスとの接続も停止しましたが、サービス名は非公表です。
"2026年11月4日に「マイページ」に対する不審なアクセスを検知し、速やかに該当のIPアドレスからのアクセスを遮断するなどの対策を講じました。" / "不正アクセスの経路として利用されたサービスとの接続を停止したことに伴い、" — 「1.発生の経緯」「3.当社における対応の状況」より公式情報を見る →
不正利用とマルウェア感染は確認されていない
漏えいした情報の不正利用や二次被害、マルウェアへの感染は、いずれも東京海上ダイレクトの公表時点で見つかっていません。ただし、これは11月9日時点の確認結果で、侵入原因と影響範囲は調査中です。
"現時点においては、本事案に起因する個人情報の不正利用や二次被害の発生は確認されておりません" / "また、本事案に伴うマルウェアの感染は確認されておりません。" / "なお、不正アクセスの原因および影響範囲については、引き続き調査を進めております。" — 「1.発生の経緯」より公式情報を見る →
監督官庁への報告などの対応を公表
東京海上ダイレクトは監督官庁へ報告し、不正アクセスへの監視体制を強化して、マイページ等へアクセスする経路を遮断しています。
"当社Webサービス(マイページ等)へアクセスする経路の遮断" / "不正アクセスに対する監視体制の強化" / "監督官庁への報告" — 「3.当社における対応の状況」より公式情報を見る →
&eとドコモの自動車保険はWebサイトでの受付を停止中
経路となったサービスとの接続を停止した影響で、総合自動車保険「&e」とドコモの自動車保険では、Webサイト経由の受付がすべて一時停止となりました。したがって、&eやドコモの自動車保険に入っている契約者は、契約変更や事故の連絡をWebサイトではなく電話で伝える必要があります。
"不正アクセスの経路として利用されたサービスとの接続を停止したことに伴い、現在、当社が提供する「総合自動車保険(&e)」および「ドコモの自動車保険」において、" / "Webサイトでの全て" / "のお手続き等を一時的に停止しております。" — 「3.当社における対応の状況」より公式情報を見る →
新規の見積もりと申し込みも受け付けていない
これから加入を考えている人もWebサイトで見積もりを取れず、再開時期はセキュリティ確認と安全性の検証を終えてから公表されます。 公表先は東京海上ダイレクトのサイトで、再開日は未定です。
"新規見積もり・お申し込みは、現在停止しております。" / "サービスの再開時期につきましては、セキュリティ確認および安全性の検証を行ったうえで改めて当社サイト等でお知らせいたします。" — 「3.当社における対応の状況」「4.お問い合わせ先」より公式情報を見る →
契約変更や事故の連絡は電話で受け付ける
事故受付とロードサービスの電話窓口は、24時間365日対応しています。 Webサイトが使えない間の連絡先として、東京海上ダイレクトは用件別の電話番号を公表しました。契約継続と契約内容変更の受付時間は、9時〜18時(年末年始を除く)です。
用件別の電話窓口(東京海上ダイレクトの11月5日のお知らせより)
| 用件 | 電話番号 | 受付時間 |
|---|---|---|
| 契約継続や契約内容の変更 | 0120-469-714 | 9時〜18時(年末年始を除く) |
| 事故受付 | 0120-097-050 | 24時間365日 |
| ロードサービス | 0120-655-227 | 24時間365日 |
| 受付済みの事故 | 事故対応サービスセンター | 9時〜17時(土日祝日と年末年始を除く) |
| その他の問い合わせ | 0120-063-040 | 10時〜18時(土日祝日と年末年始を除く) |
"Webサイトでのお手続きを停止している影響により、各種お手続きについては、以下のお電話にて承ります。" / "0120-469-714" / "9:00~18:00" / "0120-097-050" / "0120-655-227" / "24時間365日受付" / "9:00~17:00" / "0120-063-040" / "10:00~18:00" — 「4.お問い合わせ先」より公式情報を見る →
契約者とマイページを運営する企業は何をすればいい?
今回の漏えいでは、契約者の氏名や連絡先とカード情報の一部が外部へ流出し、東京海上ダイレクトが接続していた外部サービスが侵入経路になりました。そのため、契約者はカードの利用明細と個別連絡の内容を確かめ、マイページを運営する企業は外部サービスとの連携を確認する必要があります。
立場ごとの備え(東京海上ダイレクトの公表とIPAの資料より)
| 立場 | 備え |
|---|---|
| 東京海上ダイレクトの契約者 | カードの利用明細を定期的に確かめる。保険会社を装う連絡のリンクにはアクセスせず、電話窓口で確かめる。心当たりのない着払いは受け取らない |
| マイページを運営する企業 | 連携する外部サービスを洗い出してログとアカウントを確かめる。API連携の管理状況を見直し、残す情報を必要最小限にする |
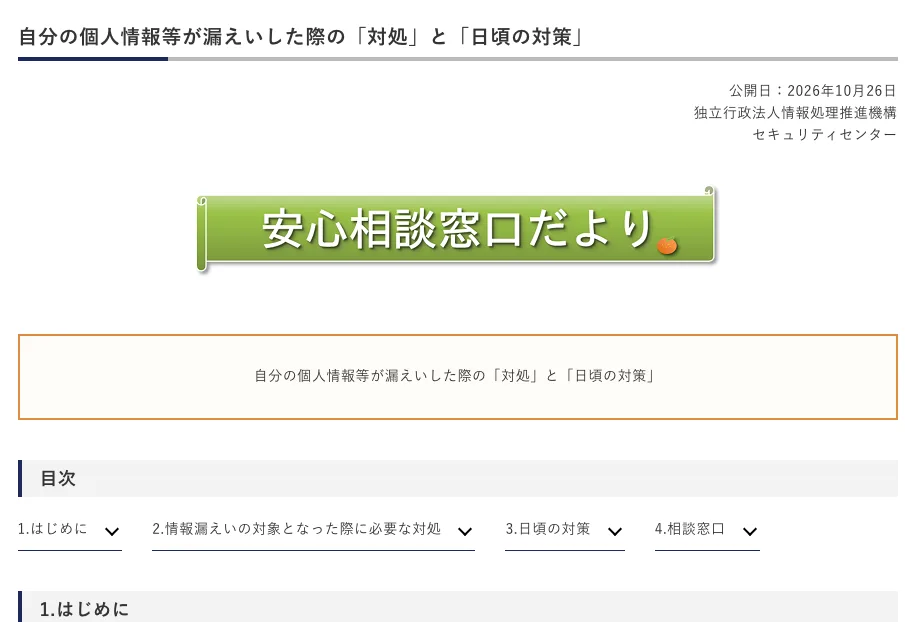
"偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
契約者として:カードの明細を確かめ、保険会社を装う連絡に注意
氏名や住所、電話番号が漏えいしているため、東京海上ダイレクトを装う連絡が届いたら、記載のリンクではなく正規窓口から確かめましょう。 漏えいした氏名や連絡先はリストにまとめられて闇サイトなどで売られ、なりすましメールや詐欺電話に使われる場合があるためです。
カードの利用明細を定期的に確かめる
カード情報が漏えいしたときは、カード会社に連絡して不正利用の確認や利用停止、再発行を相談します。当面の間は利用明細を定期的に見て、身に覚えのない決済が無いかを確かめましょう。
東京海上ダイレクトを装う連絡のリンクにアクセスしない
漏えいした情報には事故内容や保険金支払額も含まれるため、契約者の事情を知っているかのような連絡が届く恐れがあります。突然届くメールやSMSは詐欺と考え、記載のリンクにはアクセスせず、正規のサイトを調べてから問い合わせると確実です。Webサイトが停止している間も、電話窓口の一覧にある電話番号へかければ、東京海上ダイレクトに直接確かめることができます。
心当たりのない着払いの郵便物は受け取らない
氏名と住所がそろって漏えいした契約者には、詐欺を狙った不審な郵便物が届く恐れがあります。不審な郵便物には注意し、心当たりのない着払いは受け取らないでください。
"それらの情報がリスト化され、闇サイト等で販売される可能性があります。" / "クレジットカード会社に連絡して、不正な利用分がないかの確認、カードの利用停止や再発行について相談" / "当面の間、クレジットカードの利用明細に身に覚えのない決済がないか定期的に確認してください。" / "突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて" / "正規のサイトを調べてそこから問い合わせ" / "不審な郵便物に注意してください(不審な着払いは受け取らない。)" — 本文より公式情報を見る →
マイページを運営する企業として:連携先からの侵入に備える
今回は、東京海上ダイレクトが接続していた外部サービスが侵入経路となりました。したがって、マイページを運営する企業は、自社システムだけでなく、連携している外部サービスにも侵入口がある前提で確認する必要があります。
IPAは10月9日、事業者に速やかな確認を呼びかけました。最近の不正アクセスによる漏えいは、外部公開しているアプリケーションやサービスの侵害か、アカウントの侵害が起点になっている傾向がみられるためです。
マイページと連携する外部サービスを洗い出し、ログを確かめる
最初に、マイページが利用している外部サービスをすべて洗い出し、サービスごとのログに異常が無いかを確認しましょう。ログイン失敗の量や、ログイン元のIPアドレス、ログインした時間を平時と比較することが、異常を見つける手がかりになります。
API連携の管理状況を見直し、アカウントの異常を確かめる
API連携などアプリケーションの構成要素ごとに管理状況を見直し、作った覚えのないアカウントや、削除や無効化をしたのに有効に戻っているアカウントが無いかを確かめましょう。
マイページに残す契約者情報を必要最小限にする
今回は、各契約者のマイページに残っていた情報が漏えいしました。使わなくなった契約者情報をマイページに残さなければ、不正アクセスを受けても流出する情報はその分少なくなります。
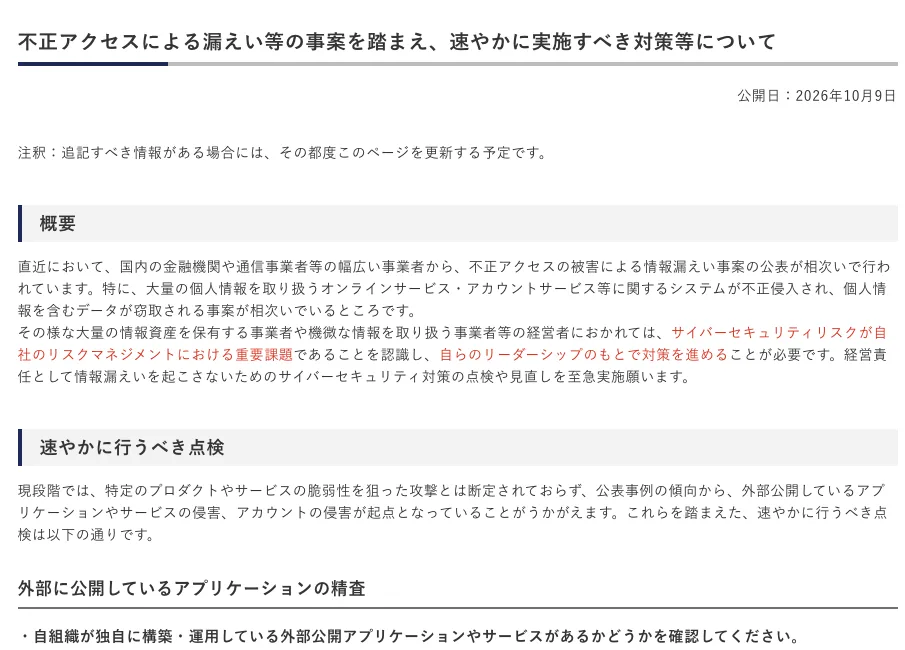
"外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえます。" / "自組織が利用している外部サービスをすべて洗い出してください。" / "ログイン元IPアドレス、ログイン時間等といった平時の情報との比較が必要なものがあります" / "作ったはずのないアカウントが存在しないか" / "削除・無効化されているはずのアカウントが有効化されていないか" / "API連携等アプリケーション構成要素単位での管理状況の見直し" / "不要な情報は持たない、という基本原則のもと" — 「速やかに行うべき点検」「速やかに取り組むべき対策」より公式情報を見る →
FAQ
- 東京海上ダイレクトの漏えいで、カード番号はすべて流出しましたか?
- 漏えいしたのはカード会社名、カード番号の下4桁、有効期限で、名義人とセキュリティコードは対象外です。当面は利用明細を定期的に確かめ、身に覚えのない決済があればカード会社へ連絡しましょう。
- Webサイトが使えない間、契約変更や事故の連絡はどうすればいいですか?
- 電話で受け付けています。契約継続や契約内容の変更は0120-469-714(9時〜18時、年末年始を除く)、事故受付は0120-097-050(24時間365日)です。
- 漏えいした情報は悪用されていますか?
- 東京海上ダイレクトは、11月9日時点で不正利用や二次被害は確認されていないとしています。ただし原因と影響範囲は調査中のため、東京海上ダイレクトを装う連絡のリンクにはアクセスしないでください。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 CNポイントに不正アクセス、会員1万6,936件の氏名などが流出の可能性「CNポイント」を運営するクラブネッツは、サテライトシステムへの不正アクセスで会員IDと氏名1万6,936件、住所や電話番号まで含む2,857件が流出した可能性があると発表しました。パスワードの流出は確認されていません。停止中の3サービスは11月24日に再開予定です。会員はパスワードを変更し、クラブネッツを装う連絡のリンクは開かないでください。