ポルノ超特急2021の申込者3,571件の個人情報が漏えい
漏えいしたのは2021年12月のフェスで前方指定観覧エリアに申し込んだ人の氏名・電話番号・メールアドレスで、イープラスの会員情報は対象外です。 株式会社イープラス(チケット販売サイト「イープラス」を運営)は2026年10月30日、音楽フェス向けに提供したアプリの管理システムが第三者から不正アクセスを受け、個人情報が漏えいしたと公表しました。件数は3,571件にのぼります。
狙われたのはフェス専用アプリの申込み情報を管理するシステム
被害を受けたのは、イープラスがポルノ超特急2021専用に提供したアプリのうち、ステージ前方の観覧エリアへの申込みを管理するシステムでした。 イープラスは、主催者からチケット販売を受託する際に、一部興行で専用の公式アプリを提供しています。
ポルノ超特急2021は、2021年12月17日〜19日に開催されたフェスです。前方指定観覧エリアとは、ステージ前方で観覧するために事前に申し込む席のこと。イープラスはこのシステムを「FESアプリ」の管理システムと呼んでいます。
主催者のサウンドクリエーターと出演者のROTTENGRAFFTYも、同じ10月30日に自社サイトへお詫びを掲載しました。どちらも、詳細はイープラスのお知らせで確認するようお願いしています。
クレジットカード情報とログイン用パスワードは対象外
イープラスによると、この管理システムにはクレジットカード情報も、チケット購入に使うログイン用パスワードを含む会員情報も保存されていなかったといいます。したがって、漏えいしたのは申込み時に登録した氏名・電話番号・メールアドレスの3つです。
漏えいした情報と含まれない情報(イープラスの10月30日のお知らせより)
| 対象 | 情報 |
|---|---|
| 漏えいした情報(3,571件) | 氏名・電話番号・メールアドレス |
| 含まれない情報 | クレジットカード情報、イープラスのログイン用パスワードを含む会員情報 |
電話番号とメールアドレスがそろって漏えいしたため、申込者にはイープラスやフェスの名前をかたるメール・SMS・電話が届く恐れがあります。
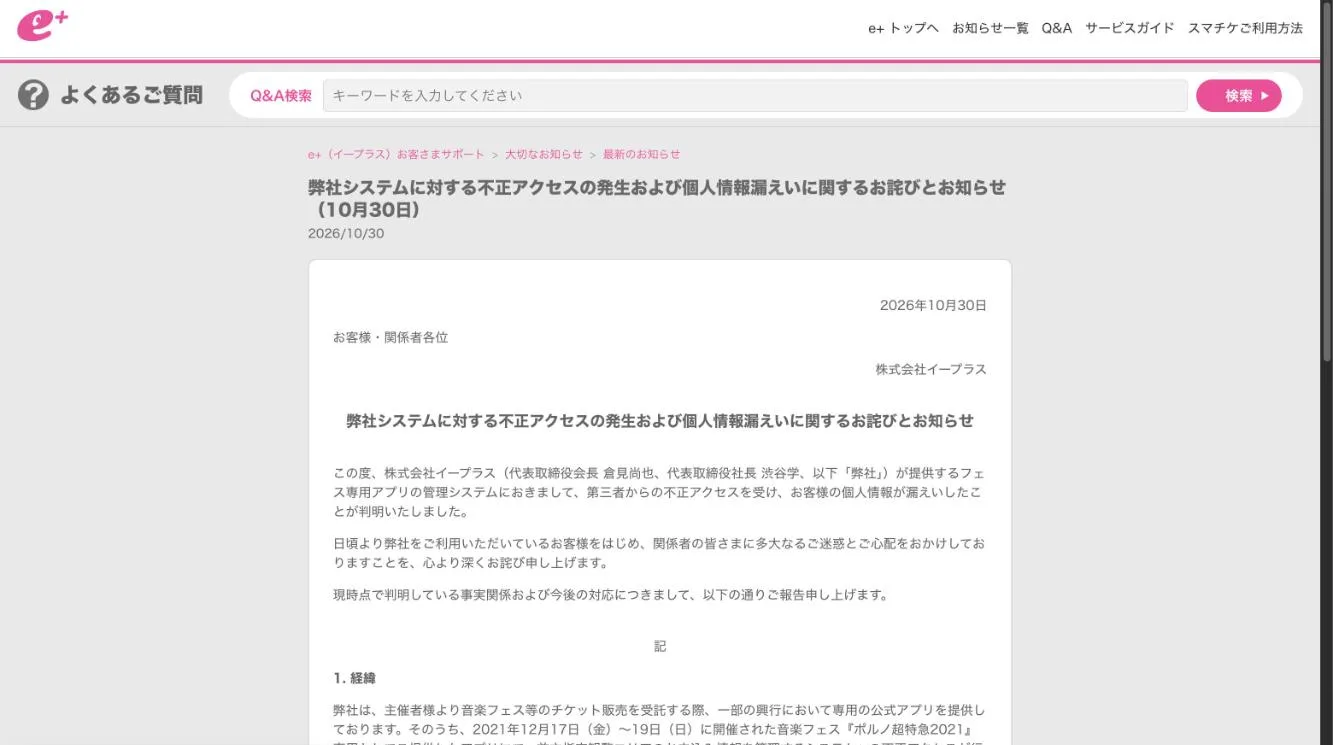
"対象件数:3,571件" / "氏名、電話番号、メールアドレス" / "クレジットカード情報、およびイープラスのチケット販売システムのログイン用パスワードを含む会員情報は本システムでは保持しておらず、今回の漏えい対象に含まれません。" — 「2. 漏えいした個人情報」より公式情報を見る →
原因は総当たり攻撃による侵入、イープラスは対策不足を認める
管理画面とは、運営側の担当者が申込み情報を閲覧したり書き出したりするためのログイン画面のこと。総当たり攻撃は、パスワードとして考えられる文字の組み合わせを次々に試してログインを狙う手口です。この手口で、第三者が管理画面のパスワードを当てて侵入し、申込み情報をダウンロードして外部へ持ち出しました。
イープラスは、不正侵入を未然に防ぐ対策が不十分だったことを最大の要因と説明し、責任はすべて自社が負うとしました。主催者と出演アーティストに非は無いとしています。
10月11日に侵入され、13日に漏えいが判明
流出が判明したのは侵入から2日後の10月13日で、イープラスが公表したのは10月30日でした。 不正アクセスが起きたのは10月11日で、イープラスの調査により、システム内に保管していた3,571件の個人情報がダウンロードされ、外部へ流出していたことがわかりました。当該管理システム以外への不正アクセスや、システム内のデータの改ざんは確認されていないとのこと。
個人情報を全件削除し、外部からのアクセスを制限
イープラスは被害拡大を防ぐため、システム内の個人情報をすべて削除したうえで、対象者へ個別のメールで通知しています。 管理システムには外部からのアクセスを制限する措置を取り、個人情報保護委員会へも報告済みです。対象者向けには、専用のフリーダイヤル窓口も用意されました。
10月には松屋の公式アプリでも、管理システムへの不正アクセスによる会員情報の漏えいが公表されました。
"第三者が管理画面への総当たり攻撃を行い、侵入したことによるものです。" / "不正侵入を未然に防ぐための対策が不十分であったことが最大の要因であると考えております。" / "当該管理システム内に保管されていた個人情報を全件削除するとともに、外部からのアクセスを制限する措置を講じました。" — 「3. 原因」「4. 現時点の対応状況」より公式情報を見る →
9月のスマチケに続く2度目の漏えい
イープラスでは9月にも電子チケット「スマチケ」の払戻しシステムで漏えいが起きており、全システムの総点検を進めていたさなかの再発でした。 10月30日のお知らせで、イープラスはセキュリティ体制を強化している途中で再び漏えいを起こしたことを重く受け止めていると述べています。
9月は払戻し申請者1,463件、口座情報も漏えい
9月の不正アクセスは、9月11日19時58分から12日2時44分にかけて複数回ありました。漏えいの対象は、公演の中止や延期でスマチケの払戻しを申請した人のうち、2022年6月30日から2026年9月11日までの申請分の一部です。イープラスは9月15日にセキュリティ設定を見直し、不正アクセスを遮断しています。
9月に漏えいした情報(イープラスの9月29日のお知らせより)
| 返金方法 | 件数 | 漏えいした情報 |
|---|---|---|
| 銀行振込 | 751件 | メールアドレス・カナ氏名・振込先の口座情報 |
| クレジットカード返金 | 644件 | メールアドレス・カナ氏名 |
| 郵便振替払出証書 | 68件 | メールアドレス・カナ氏名・証書の送付先(郵便番号・住所・氏名) |
10月の漏えいとは、システムも漏えいした情報も異なります。しかも、銀行振込で返金を受けた751件は、金融機関名・支店名・口座番号・口座名義まで流出していました。 カード情報は、9月と10月のどちらでも対象外です。
危機管理委員会を中心に多要素認証などを導入へ
イープラスは経営トップ主導の危機管理委員会を中心に、アクセス権限の見直しと多要素認証の実装を進めるとしています。 多要素認証は、パスワードに加えてスマートフォンに届くコードなどで本人であることを確認する仕組みです。第三者がパスワードを総当たりで割り出しても、管理画面には入れなくなります。
攻撃を早い段階で検知する仕組みの導入や、脆弱性検査を複数回行うことも予定に含まれました。
国内企業が公表した情報漏えいの件数と原因は、時系列で一覧にまとめていますので、あわせてご確認ください。
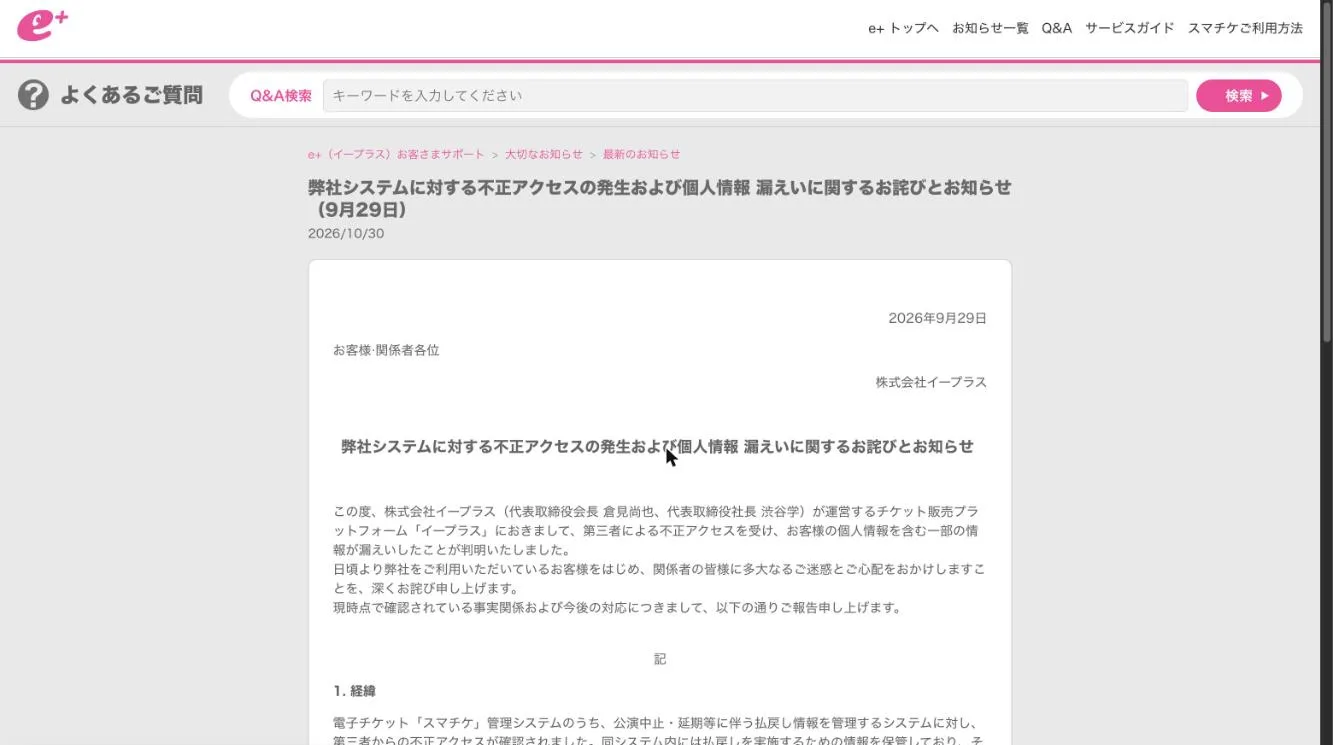
"不正アクセスが複数回発生。" / "合計1,463件です。" / "振込先口座情報(金融機関名・支店名・口座種別・口座番号・口座名義(カナ))" — 「1. 経緯」「2. 漏えいした個人情報」より公式情報を見る →
申込者と企業はそれぞれ何をすればいい?
今回漏えいしたのは、申込者の連絡先そのものです。したがって、申込者は電話番号とメールアドレスが悪用される前提でなりすましメールや詐欺電話に備え、企業は管理画面のログイン認証と、終わったイベントの申込み情報の保有を見直しましょう。
申込者として:イープラスを装う連絡のリンクにアクセスしない
メールアドレスや電話番号、氏名が漏えいすると、それらがリスト化されて闇サイトなどで売られ、なりすましメールやSMS、詐欺電話に使われる可能性があります。そのため、突然届くメールやSMSのリンクにはアクセスせず、気になる連絡は公式サイトを調べてから問い合わせましょう。
突然届くメールやSMSは偽物と考えて削除
イープラスやフェスを装って突然届くメールやSMSは、文面にご自身の氏名があっても開かずに削除しましょう。攻撃者が漏えいしたリストの氏名を使えば、本物らしいメールを送れるためです。
イープラスからの連絡が本物かどうか判断できない場合も、メール内のリンクや電話番号は使わず、次の方法で公式窓口へ問い合わせましょう。
本物か確認したい連絡は公式サイトから問い合わせる
メールやSMSに記載のURLや電話番号は、攻撃者が用意したものかもしれません。本物かどうか確認したいときは、イープラスの公式サイトをご自身で検索してアクセスし、掲載されている窓口へ問い合わせましょう。メールやSMSに記載の連絡先を使わないので、偽の問い合わせ先で個人情報を漏えいしてしまう事態を防げます。
パスワードは複数のサービスで共通にしない
今回パスワードは漏えいしていませんが、同じパスワードを複数のサービスで使い回しているなら、長く複雑なものへ個別に変更しておきましょう。サービスごとにパスワードが異なれば、どこか1か所で漏えいしても、他サービスへの不正ログインには使えません。
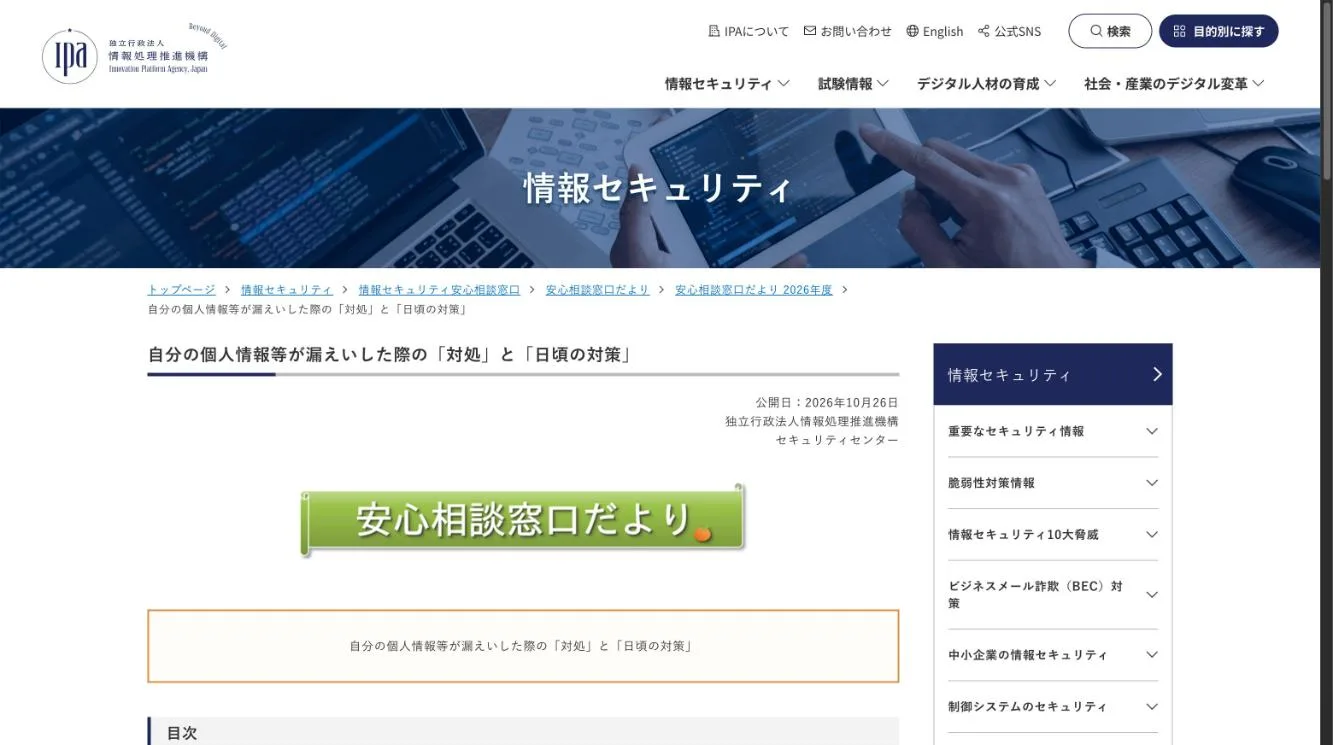
"突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" / "メールの真偽確認をしたい場合は、正規のサイトを調べてそこから問い合わせしてください。" — 「2.4」「3.日頃の対策」より公式情報を見る →
企業として:ログインの認証と保有データを見直す
イベントの申込み情報を管理画面で管理している企業は、同じ手口の標的になり得ます。したがって、管理画面に多要素認証を設定し、ログイン失敗のログを確認し、使い終えた申込み情報は持ち続けないようにしましょう。
運営側のログインに多要素認証を設定
総当たり攻撃でパスワードを割り出されても、スマートフォンに届く確認コードなどが無ければログインできないため、管理画面には多要素認証を設定しましょう。イープラスも、再発防止策として多要素認証などの実装を進めています。
ログイン失敗の回数をログで確認
総当たり攻撃では、パスワードが合わないログインの失敗が短時間に大量に記録されます。管理画面のログにアクセスし、ログイン失敗の件数が普段より急に増えていないかを確認しておきましょう。確認する期間は、まず直近1ヵ月、次に直近3ヵ月へと段階的に広げると、侵入が始まった時期までさかのぼって確認できます。
終わったイベントの申込み情報を削除
今回漏えいしたのは、2021年12月に開催されたフェスの申込み情報でした。イベントが終わって使わなくなった申込み情報は、削除しておきましょう。システムに残っていない情報は、侵入されても持ち出されません。
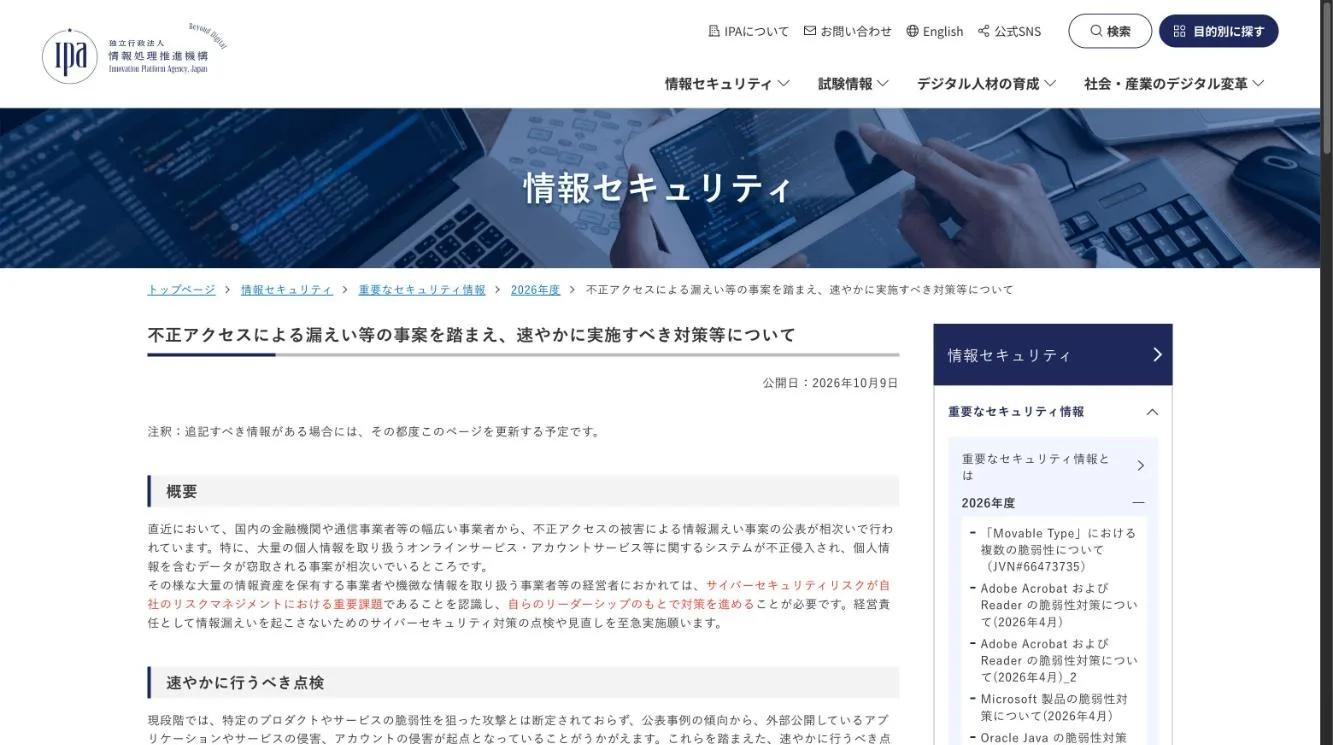
"認証機能(多要素認証・パスワード)の強化" / "不要な情報は持たない、という基本原則のもと、自らが保有する情報資産を正確に把握し、必要最小限にする等" — 「速やかに取り組むべき対策」「保有データの再点検」より公式情報を見る →
FAQ
- イープラスの漏えいでクレジットカード情報は漏えいしましたか?
- 漏えいしていません。不正アクセスを受けた管理システムは、クレジットカード情報も、イープラスのチケット販売システムのログイン用パスワードを含む会員情報も保持していませんでした。漏えいしたのは、前方指定観覧エリアへの申込み時に登録した氏名・電話番号・メールアドレスです。
- ご自身の情報が漏えいの対象かどうかは、どうすれば確認できますか?
- イープラスから届く個別のメールで確認することができます。イープラスは、対象となる申込者へ経緯とお詫び、今後の対応を個別のメールで順次送信しています。対象者には専用のフリーダイヤル窓口も伝えられています。
- 不審なメールや電話が届いたらどうすればいいですか?
- メールやSMSに記載のリンクにはアクセスせず、イープラスのお問合せ窓口へ連絡しましょう。イープラスは、不審なメールや連絡が届いた場合は窓口へ連絡するよう呼びかけています。窓口の連絡先は、メールリンクではなくイープラスの公式サイトから調べるといいでしょう。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。
 CNポイントに不正アクセス、会員1万6,936件の氏名などが流出の可能性「CNポイント」を運営するクラブネッツは、サテライトシステムへの不正アクセスで会員IDと氏名1万6,936件、住所や電話番号まで含む2,857件が流出した可能性があると発表しました。パスワードの流出は確認されていません。停止中の3サービスは11月24日に再開予定です。会員はパスワードを変更し、クラブネッツを装う連絡のリンクは開かないでください。