会員2万4,762件が流出した可能性、カード情報は対象外
ドトールコーヒーは11月6日、公式通販サイト「ドトール オンラインショップ」が外部の第三者から不正アクセスを受け、会員の個人データが流出した可能性があると発表しました。
対象は10月25日までに会員登録した人です。件数は会員情報2万4,762件とお届け先情報9件の合計2万4,771件で、ドトールは人数ではなくデータの件数で公表しています。そのため、該当する人は、氏名や住所、電話番号、メールアドレスが流出した前提で備える必要があります。
流出した可能性がある情報(ドトールコーヒーの発表より)
| 対象 | 件数 | 流出した可能性がある情報 |
|---|---|---|
| 会員情報 | 2万4,762件 | 会員ID・氏名・住所・メールアドレス・電話番号・購買情報(登録した人は会社名・生年月日・性別・職業・My店舗情報も) |
| お届け先情報 | 9件 | 氏名・住所(都道府県のみ) |
| 合計 | 2万4,771件 | ログインパスワードとクレジットカード情報は含まれない |
国内では、通販サイトや会員サービスからの情報流出の公表が相次いでいます。各社が公表した件数と原因は時系列一覧にまとめています。
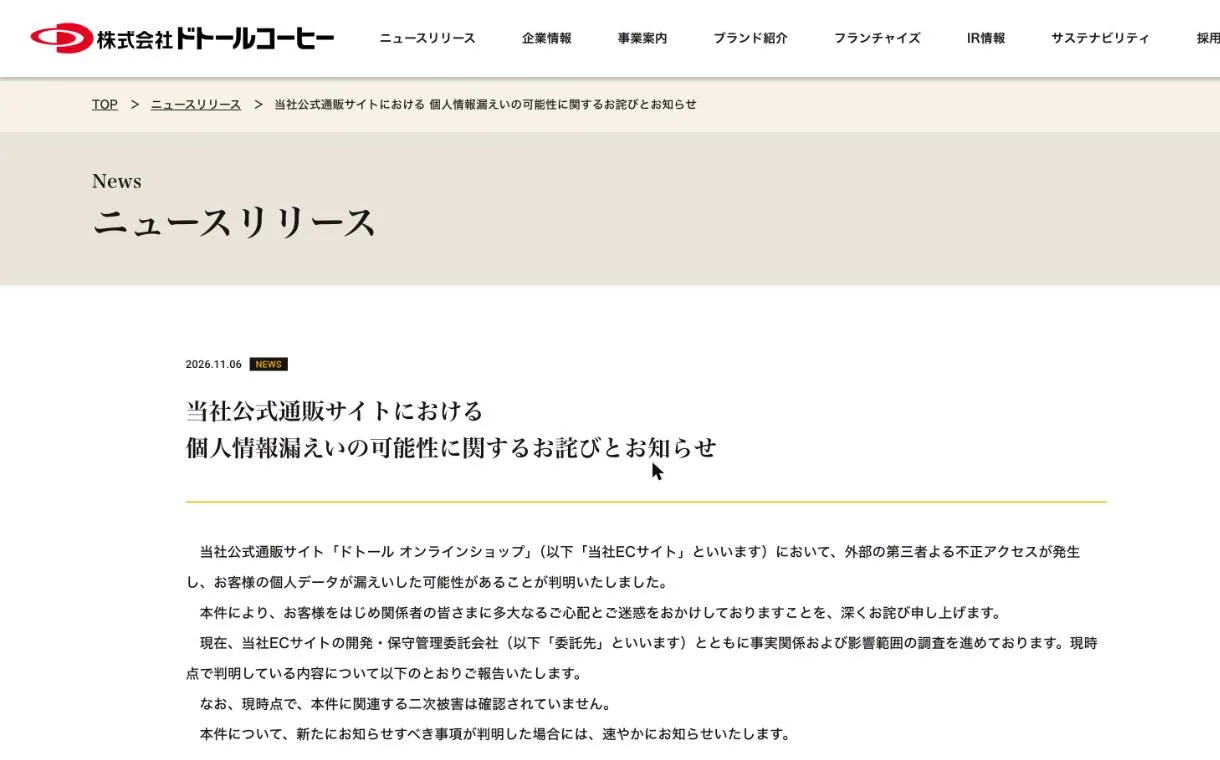
"10月25日までに、「ドトール オンラインショップ」に会員登録いただいたお客様の、以下の個人データの項目が外部に流出した可能性があります。" / "【対象者】「ドトール オンラインショップ」会員情報24,762件およびお届け先情報9件" / "合計24,771件" — 「2.漏えいが発生したおそれがある個人データの項目」より公式情報を見る →
氏名・住所・電話番号・メールアドレスと購買情報が対象
会員情報で流出した可能性があるのは、会員ID・氏名・住所・メールアドレス・電話番号・購買情報の6つ。つまり、流出した可能性があるのは主に連絡先と購買情報で、会員登録で入力した人は生年月日や職業も対象になります。 入力した人だけが該当する情報は、会社名・生年月日・性別・職業・My店舗情報の5つです。お届け先情報9件では、氏名と都道府県までの住所が流出した可能性があるとしています。
ログインパスワードとカード情報は流出していない
ドトールコーヒーは、ログインパスワードとクレジットカード情報が外部へ流出していないことを確認したとしています。したがって、ドトールはカードの停止や再発行を求めておらず、警戒が必要なのは氏名や連絡先を使った詐欺のほうです。 今回の不正アクセスに起因する二次被害も、11月6日の発表時点では確認されていないとのこと。
"※なお、ログインパスワードおよびクレジットカード情報は、外部に漏えいしていないことを確認しております。" — 「2.漏えいが発生したおそれがある個人データの項目」より公式情報を見る →
決済代行会社からの連絡をきっかけに不正アクセスが判明
管理画面は、通販サイトの運営者が商品や会員情報を登録・確認するための画面で、ドトール オンラインショップでは開発と保守を外部の会社に委託しています。
不審な動きに最初に気づいたのは、カード決済を処理する決済代行会社でした。つまり、ドトールは自社では気づかず、決済代行会社からの連絡を受けて委託先が調べたことで、管理画面から会員情報が持ち出されていたとわかりました。 侵入経路と原因は、ドトールと委託先が調べている段階です。
発覚から公表までの流れ(ドトールコーヒーの発表より)
| 日付 | 出来事 |
|---|---|
| 10月24日〜25日 | 第三者が通販サイトの管理画面に不正アクセスし、会員情報を出力・閲覧 |
| 10月28日 | 決済代行会社が、通販サイトで不審な動きがあるとドトールに連絡 |
| 10月30日 | 委託先が調査結果をドトールに報告 |
| 11月6日 | ドトールが流出の可能性を発表 |
"2026年10月28日、決済代行会社より当社に対し、当社ECサイトにおいて不審な動きが確認された旨の連絡がありました。" — 「1.本件の概要及び原因」より公式情報を見る →
第三者が10月24日から25日に会員情報を出力・閲覧
委託先が調査に乗り出した発端は、通販サイトのカード決済などを代わりに処理する決済代行会社から、10月28日に入った不審な動きの連絡です。その結果、管理画面に入った第三者は、2日間で会員情報を画面で見るだけでなくデータとして書き出していたとわかりました。 委託先は10月30日に調査結果をドトールへ報告しています。
"これを受け、委託先において調査を実施した結果、2026年10月24日から25日にかけて、外部の第三者が本件サイトの管理画面に不正アクセスし、会員情報が出力・閲覧されていたことが判明いたしました。" / "当社は2026年10月30日に本件の報告を受け、現在、委託先と協力のもと、原因および影響範囲の詳細調査を進めております。" — 「1.本件の概要及び原因」より公式情報を見る →
通販サイトは停止中で、定期購入も休止している
ドトールは通販サイトを一時停止し、アクセス制限の強化などのセキュリティ対策を進めています。個人情報保護委員会へ報告し、所轄の警察にも相談しました。注文が確定していた商品は届きますが、定期購入は止まっているため、定期便を頼んでいた人は次回分が届かない前提で予定を立てます。
"なお、大変恐縮ではありますが、定期購入は一時休止とさせていただきます。" — 「3.現在の対応」より公式情報を見る →
10月には従業員ら951名分の流出も公表している
通販サイトの件の前、ドトールは10月26日に、社内システムへの不正アクセスで、店舗で働く従業員と退職者の個人データが流出した可能性があると公表しました。つまり、ドトールでは通販サイトより前に社内システムも侵入されており、1か月に2つの不正アクセスが別々に見つかっています。
ドトールが公表した2つの不正アクセス(ドトールコーヒーの発表より)
| 対象 | 公表日 | 件数 | 主な情報 |
|---|---|---|---|
| 社内システム | 10月26日 | 従業員と退職者951名 | 氏名・住所・銀行口座番号など |
| 通販サイト | 11月6日 | 会員情報2万4,762件ほか | 氏名・住所・電話番号・メールアドレスなど |
4店舗の従業員と退職者の口座番号などが対象
ドトールは10月20日に社内システムへの不正アクセスを検知し、保存されていた従業員と退職者の個人データが閲覧された可能性を確認しました。対象は、東京駅八重洲中央口店や石神井公園駅前店、国立大学通り店、西武大泉学園駅店で働いていた計951名です。
社内システムの不正アクセスでは、4店舗で働いた人の銀行口座番号や保護者情報まで流出した可能性があると、ドトールは公表しています。 氏名・生年月日・住所・メールアドレス・電話番号と銀行口座番号に加え、従業員番号・性別・国籍情報なども対象です。
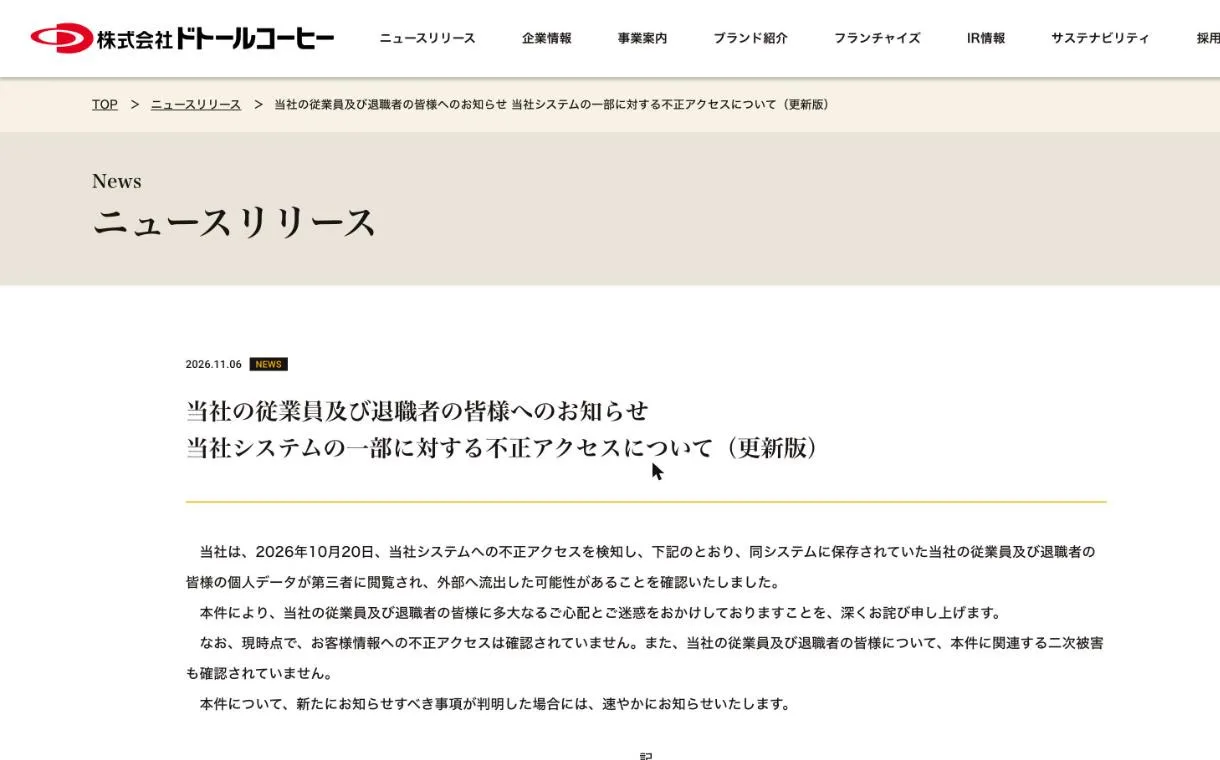
"当社は、2026年10月20日、当社システムへの不正アクセスを検知し" / "【対象者】当社の下記4店舗に勤務していた従業員及び退職者の皆様(計951名)" / "保護者情報<氏名・続柄・住所>" — 冒頭と「2.漏えいが発生したおそれがある個人データの項目」より公式情報を見る →
2つの不正アクセスの関係は公表されていない
社内システムの件について、ドトールはお客様情報への不正アクセスは確認されていないとしています。ただし、2つの不正アクセスが同じ攻撃者によるものかを、ドトールは明らかにしていません。 社内システムは10月20日にドトール自身が検知し、通販サイトは決済代行会社の連絡で発覚しており、発覚のきっかけも異なります。
"なお、現時点で、お客様情報への不正アクセスは確認されていません。" — 冒頭より公式情報を見る →
会員と通販サイトの運営者はそれぞれ何をすればいい?
ドトール オンラインショップの会員には、流出した氏名や連絡先を使ったなりすましメールや詐欺電話が届く恐れがあります。管理画面から会員情報を一括で書き出される手口は、管理画面で会員情報を管理するどの通販サイトにも起こり得るもの。そのため、会員は氏名入りのなりすましメールに備え、通販サイトの運営者は管理画面のアカウントと出力の記録を点検します。
立場ごとの備え(ドトールコーヒーの発表とIPAの資料より)
| 立場 | 備え |
|---|---|
| ドトール オンラインショップの会員 | ドトールを装うメールやSMSのリンクにアクセスせず、パスワードやカード番号を聞く電話・メールには答えない |
| 通販サイトの運営者 | 作った覚えのない管理者アカウントを洗い出し、ログイン元や時間を平時と比較し、外部公開する範囲と多要素認証を見直す |
"しかしながら、漏えいした情報が悪用される可能性がありますので、当社または関係会社を装った不審なメール、SMS、電話等には十分ご注意ください。" — 「4.お客様へのお願い」より公式情報を見る →
会員として:ドトールを装うメールやSMSに注意
IPAは、流出した氏名やメールアドレスがリストにまとめられて闇サイトなどで販売され、詐欺のメールやSMSに使われる可能性を指摘しています。氏名と連絡先が流出した可能性があるため、ドトールを装うメールやSMSは本物と同じ文面でも、リンクからアクセスせずにドトールの問い合わせ窓口で確認しましょう。
氏名入りのメールやSMSでも、リンクにアクセスしない
なりすましメールの文面には、流出した本人の氏名が書かれている場合もあります。今回は購買情報も流出した可能性があるため、氏名や過去に買った商品が合っていても、本物だという根拠にはなりません。突然届くメールやSMSは詐欺と考えて削除し、リンクにはアクセスしないでください。
パスワードやカード番号を聞く電話やメールには答えない
ドトールは、メールや電話でパスワードやクレジットカード番号、セキュリティコードを聞くことはないとしており、これらを聞かれた時点で詐欺と判断できます。通販サイトの会員登録で入力した電話番号にかかってくる詐欺電話にも、同じ基準で対応しましょう。
本物かどうかはドトールの問い合わせ窓口で確認する
届いたメールが本物かどうかを確かめる際は、そのメールに記載の番号ではなく、ドトールが発表したお客様窓口へご自身から問い合わせましょう。電話の窓口0120-840-555は11月11日10時に開設され、平日の10時から17時まで受け付けます。メールの窓口はonline-toiawase@doutor.co.jpです。
"当社がメールや電話でパスワード、クレジットカード番号、セキュリティコード等をお伺いすることはありません。" — 「4.お客様へのお願い」より公式情報を見る →
"メールアドレス、電話番号、住所、氏名等が漏えいすると、それらの情報がリスト化され、闇サイト等で販売される可能性があります。" / "偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
運営者として:管理者アカウントとログイン記録を点検
IPAは10月9日、外部公開しているサービスやアカウントの侵害を起点にした情報流出が相次いでいるとして、事業者に点検を求めました。今回は管理画面から会員情報が書き出されたため、運営者は管理画面に入れる人と、入った記録を先に確認しましょう。
作った覚えのない管理者アカウントが無いか確認する
作った覚えのないアカウントや、無効にしたはずのアカウントが残っていれば、そこから侵入される恐れがあります。退職した社員や、契約を終えた委託先担当者のアカウントも、残っていれば無効にします。委託先が管理画面を運用している場合も、アカウントの一覧を委託先から受け取って確認しましょう。
ログイン元やログイン時間を平時と比較し、異常を探す
ドトールは決済代行会社から連絡を受けるまで気づけませんでした。自社で気づくには、ログインの記録を平時と比較して異常を探す必要があります。IPAが勧める点検は、ログイン失敗の量に加えて、ログイン元のIPアドレスやログイン時間を平時と比較することです。会員情報の書き出しを記録する設定も、あわせて見直しましょう。
外部公開する範囲を見直し、多要素認証を導入
管理画面を社外の誰でもアクセスできる状態にせず、パスワードが盗まれても入れないよう多要素認証を重ねます。IPAも、外部公開範囲の見直しと、多要素認証やパスワードの強化を、点検の後に取り組む対策としています。
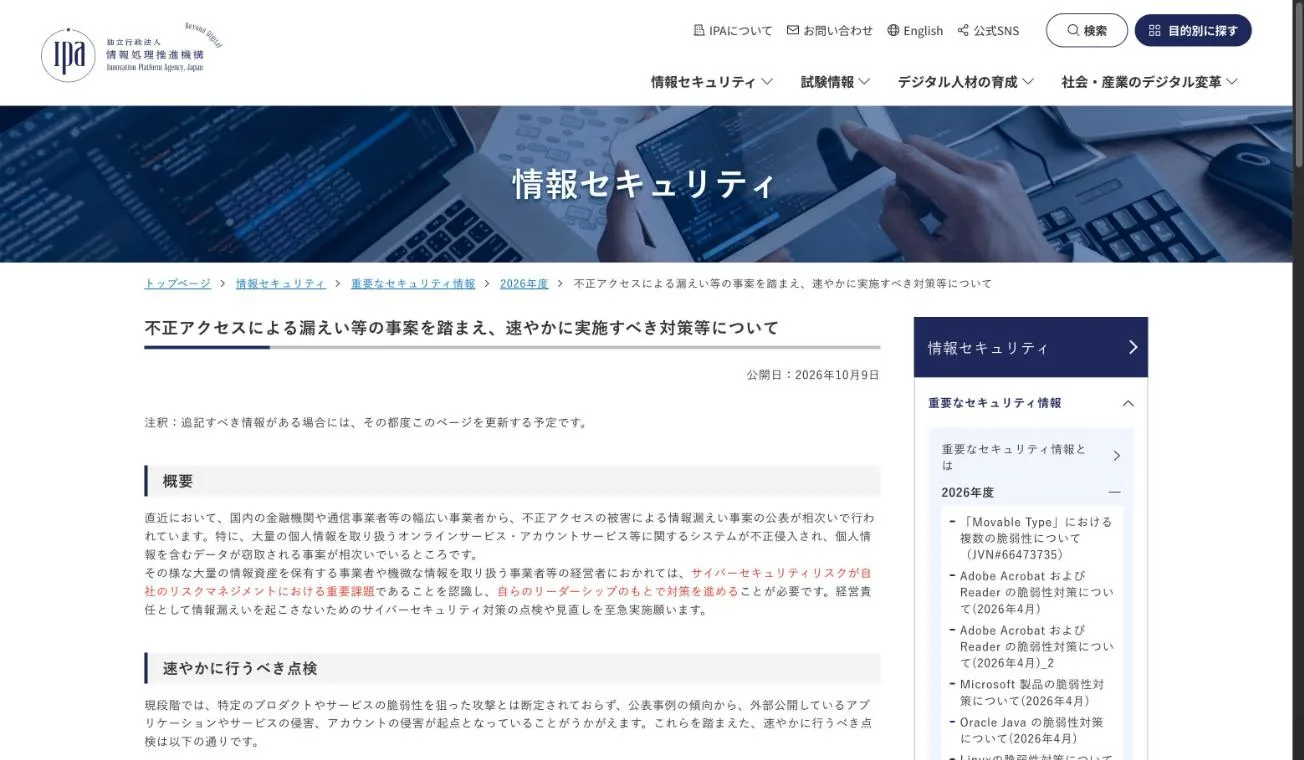
"作ったはずのないアカウントが存在しないか、削除・無効化されているはずのアカウントが有効化されていないか等の異常を確認してください。" / "外部公開範囲の見直し" / "認証機能(多要素認証・パスワード)の強化" — 「速やかに行うべき点検」「速やかに取り組むべき対策」より公式情報を見る →
FAQ
- ドトールの店舗でコーヒーを買っただけの人も対象ですか?
- 対象は、10月25日までに公式通販サイト「ドトール オンラインショップ」に会員登録した人です。ドトールが発表した対象は通販サイトの会員情報2万4,762件とお届け先情報9件で、店舗で買い物をしただけの人は含まれていません。
- クレジットカードの停止や再発行は必要ですか?
- ドトールは、ログインパスワードとクレジットカード情報は外部に流出していないことを確認したとしています。カードの停止や再発行は求められていません。カード番号やセキュリティコードを聞くメールや電話が届いても、ドトールからの連絡ではありません。
- 定期購入はどうなりますか?
- ドトールは通販サイトを一時停止しており、定期購入も一時休止しています。受注が確定していた商品は、随時発送する方針です。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。
 CNポイントに不正アクセス、会員1万6,936件の氏名などが流出の可能性「CNポイント」を運営するクラブネッツは、サテライトシステムへの不正アクセスで会員IDと氏名1万6,936件、住所や電話番号まで含む2,857件が流出した可能性があると発表しました。パスワードの流出は確認されていません。停止中の3サービスは11月24日に再開予定です。会員はパスワードを変更し、クラブネッツを装う連絡のリンクは開かないでください。