メールアドレス約7,700万件、最大約380社に拡大
10月29日と11月2日の発表の違い(アララの発表より)
| 対象 | 10月29日の発表 | 11月2日の発表 |
|---|---|---|
| 流出を確認した範囲 | 共用サーバー1システム | 共用サーバーと、契約企業ごとのサーバー97台 |
| 流出した情報 | メールアドレス | メールアドレスと、氏名などの会員情報(契約企業により異なる) |
| メールアドレスの件数 | 約301万件 | 契約企業ごとのサーバーで約7,700万件(精査中)、共用サーバーで338万6,187件 |
| 原因 | Webサーバーの脆弱性 | Webサーバーの脆弱性と、システムの問題 |
| サービス | 該当するサーバーを切り離し | 10月31日からすべて停止 |
アララは、10月29日時点で流出が確認されたのは複数企業が共同で使う共用サーバーだけで、11月2日には契約企業ごとのサーバーにまで範囲が拡大したとしています。流出した可能性があるメールアドレスは契約企業ごとのサーバーだけで約7,700万件にのぼり、一部の企業では氏名や住所などの会員情報も流出しました。 対象となる契約企業数はまだ精査中で、アララの推計では最大約380社です。
国内では委託先への不正アクセスによる情報流出の公表が継続しています。企業ごとの件数と原因をまとめた時系列一覧も、あわせてご覧ください。
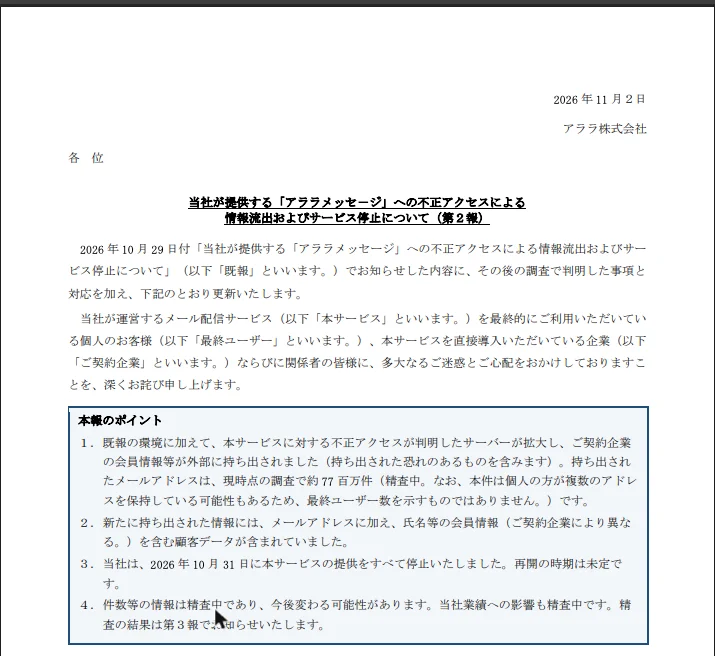
"対象となるご契約企業の数は精査中です(現時点の推計:最大約 380 社)。" — 「3.新たに判明した不正アクセス」より公式情報を見る →
契約企業のサーバー97台から会員情報も流出している
攻撃者はまず、アララメッセージのサーバーに不正にアクセスしました。その後、アララメッセージのサーバーを経由して10月28日から31日にかけて多数のサーバーへ侵入し、データベースの中身を外部へ持ち出しています。
したがって、流出した情報は契約企業が登録していた会員情報によって異なり、氏名・性別・生年月日・電話番号・会員番号・住所などを登録していた企業では、メールアドレス以外の会員情報まで流出しています。 一方で、アララメッセージはもともとクレジットカード番号を保有していないため、カード番号は流出していません。
"メールアドレス、ご契約企業が本サービスに登録した項目(氏名、性別、生年月日、電話番号、会員番号、住所等。ご契約企業により異なります。)ならびに配信の宛先等の記録です。" / "当社のサービスでは、クレジットカード番号は一切保有しておりません。" — 「③ 流出した情報」より公式情報を見る →
約7,700万件は人数ではなく、件数も確定していない
約7,700万件には、流出を確認した件数のほか、攻撃者が読み取ったデータ量から推計した件数も含まれます。ただし、1人が複数のアドレスを持つことがあるため、約7,700万件は被害者の数と一致しません。 アララは件数を精査しており、結果は次回公表する予定です。(2026年11月6日、アララは持ち出されたメールアドレスを約8,100万件〔81,329,467件〕と公表しました。サービスの再開時期は未定です。)
"本件は個人の方が複数のアドレスを保持している可能性もあるため、最終ユーザー数を示すものではありません。" / "「持ち出された恐れ」は、記録の読み取り量から判断したものです。" — 「本報のポイント」と「2.影響の概要」の注記より公式情報を見る →
共用サーバーで338万件、なりすましメール最大約713万通
11月2日に明らかになった3種類の被害(アララの発表より)
| 被害 | 発生した期間 | 対象 | 件数 |
|---|---|---|---|
| 契約企業ごとのサーバーへの侵入 | 10月28日〜31日 | サーバー97台(最大約380社) | 約7,700万件(精査中) |
| 共用サーバーへの侵入 | 10月27日〜28日 | 契約企業61社 | 338万6,187件 |
| なりすましメールの送信 | 10月28日〜30日 | 2つの配信システム | 最大約713万通 |
当初アララは、共用サーバーから流出したのはメールアドレスだけだと公表していました。アララは11月2日、共用サーバーから流出した件数が増えたうえ、攻撃者がアララメッセージを使ってカード会社を装うなりすましメールまで送信していたと公表しました。
"(注)区分の間で同じメールアドレスが重複している可能性があるため、件数は合算しておりません。" — 「2.影響の概要」より公式情報を見る →
当初の約301万件は338万6,187件に修正
攻撃者は10月27日から28日にかけて共用サーバーの管理画面へ不正ログインし、データ出力機能などを悪用して情報を抜き取りました。アララが10月29日に約301万件と公表したメールアドレスは、その後の調査で、重複を除いても338万6,187件にのぼることがわかっています。
さらに共用サーバーからは、5社が登録した氏名や会社名を含む顧客データも最大41万1,827件流出していました。 関係する契約企業は61社です。アララは10月28日16時31分に共用サーバーを緊急停止しました。
"第三者が、2026 年 10 月 27 日から 28 日にかけて、当該環境の管理画面に不正にログインし、データの出力機能等を悪用してデータを持ち出しました。" / "ご契約企業(5社)が登録した、氏名、会社名等を含む顧客データ" — 「4.既報の内容の更新」より公式情報を見る →
news@arara.comのカード会社を装うメールは削除
攻撃者は10月28日から30日にかけてアララメッセージにある2つの配信システムを不正に使い、クレジットカード会社を装うメールを送信しました。送信元は「news@arara.com」で、宛先は攻撃者が独自に用意したメールアドレスです。
10月28日から30日に届いた該当メールは開かずに削除し、リンク先でカード番号を入力してしまった人はすぐにカード発行会社へ連絡しましょう。 アララが送信するメールで、パスワードやカード情報の入力を求めることはありません。
"「利用内容確認のご依頼」「ご利用明細確認のご依頼」等" / "本文中の URL にはアクセスせず、メールを削除してください。" / "当社から、パスワードやクレジットカード情報等の入力をお願いするメールをお送りすることはありません。" — 「5.(2)送信件数と内容」「7.(2)最終ユーザーの皆様へのお願い」より公式情報を見る →
契約企業や総務省によると、会員番号や住所まで流出している
アララは、被害有無と流出した情報を、契約企業と個別に共有しています。11月2日以降、連絡を受けた企業や行政機関がそれぞれのサイトで流出を相次いで公表しました。そのため、登録しているサービスごとに、会員情報が流出したかどうかをお知らせで確認しましょう。
"各社の環境が対象となるかどうか、および流出した情報の内容は、個別にご連絡いたします。" — 「7.(1)ご契約企業へのご連絡」より公式情報を見る →
企業と行政機関が公表した件数と流出した情報
アララメッセージをメール配信に使っていた企業や行政機関は、アララからの報告を受けて流出内容を公表しました。多くの企業や機関で、流出したのはメールアドレスだけでした。ところが、松竹マルチプレックスシアターズと総務省では、メールアドレス以外の情報も流出していました。
日本デジタル研究所(JDL)は、流出したデータの種類をまだ確認しています。岡山県産業振興財団は、SSNニュース(産業支援ネットワークニュース)の申し込み時に企業名と氏名を登録した人について、それらも漏えいした可能性があると公表しました。
企業と行政機関が公表した流出内容(各社・各機関の発表より)
| 企業・機関(サービス) | 件数 | 流出した情報 |
|---|---|---|
| 松竹マルチプレックスシアターズ(SMT Members) | 332万305件 | メールアドレス・会員番号・氏名・性別・生年月日・住所の一部 |
| TKC(TKCシステムを使う顧客へのメール) | 最大223万812件 | メールアドレス |
| ワークマン(オンラインストアのメールマガジン) | 最大約145万件 | メールアドレス |
| キャメル珈琲(カルディの通販) | 82万420件 | メールアドレス |
| ダスキン(DDuet) | 65万7,886件 | メールアドレス |
| 住友不動産(分譲住宅の問い合わせ) | 20万5,208件 | メールアドレス |
| 成城石井(成城石井.com) | 最大16万8,630件 | メールアドレス |
| 両備バス(メールマガジン) | 延べ4万3,221件 | メールアドレス |
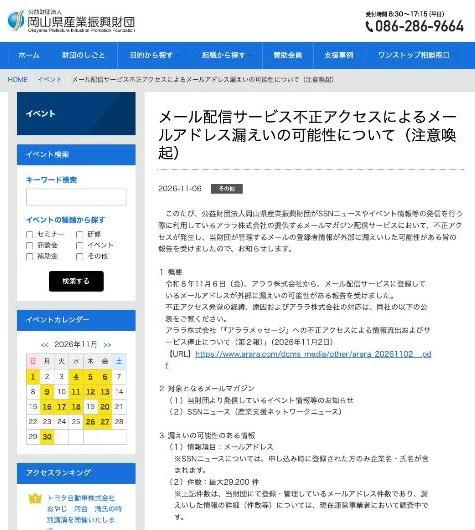
| 岡山県産業振興財団(イベントのお知らせとSSNニュース) | 最大2万9,200件 | メールアドレス(SSNニュースは申込時に登録した人の企業名・氏名も) |
| 日本デジタル研究所(JDL) | 2万8,921件 | メールアドレスなど(詳細は未確定) |
| 総務省(英文ニューズレター) | 775件 | メールアドレス・氏名(21件) |
これらの企業・機関で、カード情報の流出を公表したところはありませんでした。
江戸川区も11月5日、マイナンバーカードの受け取り予約で区が送るメールに、委託先がアララメッセージを使っていたと公表しました。区の事業の情報が流出に含まれるかは、まだわかっていないとのこと。
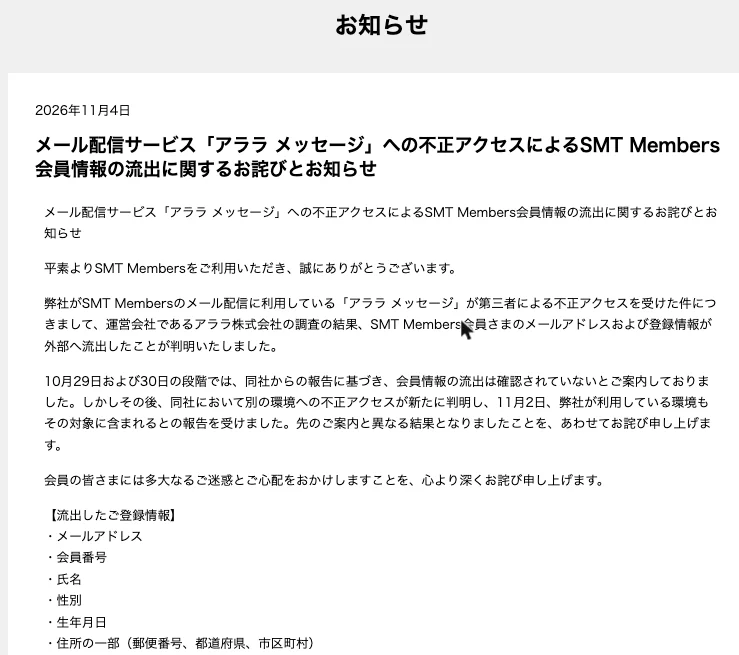
"SMT Membersに登録されていた会員さま情報3,320,305件" / "※電話番号、パスワード、クレジットカード情報は含まれておりません。" — 「対象・件数」「流出したご登録情報」より公式情報を見る →
"※SSNニュースについては、申し込み時に登録された方のみ企業名・氏名が含まれます。" / "※上記件数は、当財団にて登録・管理しているメールアドレス件数であり、漏えいした情報の詳細(件数等)については、現在運営事業者において調査中です。" — 「3 漏えいの可能性のある情報」より公式情報を見る →
アララから対象外と伝えられた後に、流出がわかった企業もある
松竹マルチプレックスシアターズは10月30日、アララから流出対象外と報告を受け、会員へのメール配信を再開すると公表していました。ところが10月31日にアララのサービスが再び停止し、11月2日には、流出対象に含まれていたとアララから報告を受けました。
ワークマンも10月29日に、流出した情報に自社会員のメールアドレスは含まれないとアララから連絡を受けていました。ところが11月2日には、メールマガジンに登録したメールアドレスが最大約145万件流出したと電話で報告を受けています。
したがって、登録先がアララから対象外と伝えられていても、アララが精査の結果を公表するまでは、新しいお知らせが出ていないかを確認し続けましょう。ソラシドエアのメールアドレス流出も、メール配信の委託先を経由していました。報道では、その委託先はアララと伝えられています。
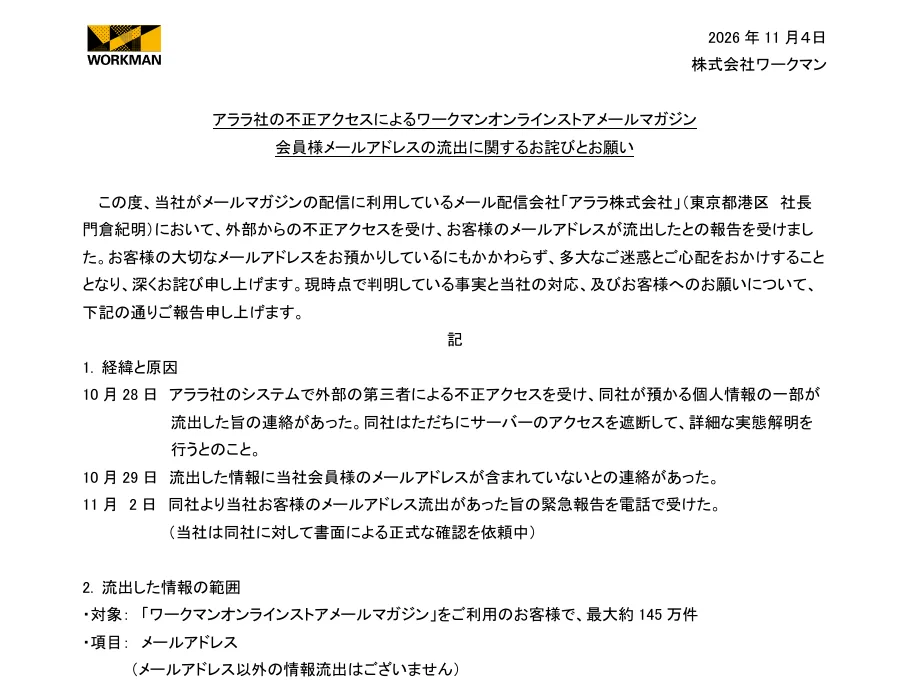
"10月30日 同社より弊社利用環境は流出の対象外との報告を受け、メール配信再開をお知らせ" / "11月2日 同社より、弊社利用環境が流出の対象に含まれるとの報告を受領" — 「これまでの経緯」より公式情報を見る →
"流出した情報に当社会員様のメールアドレスが含まれていないとの連絡があった。" / "同社より当社お客様のメールアドレス流出があった旨の緊急報告を電話で受けた。" — 「1. 経緯と原因」より公式情報を見る →
原因はWebサーバーの脆弱性とシステムの問題
不正アクセスから全面停止までの主な動き(アララの発表より)
| 日時 | 出来事 |
|---|---|
| 10月27日8時36分 | 偵察とみられるアクセス |
| 10月28日16時31分 | 共用サーバーを緊急停止 |
| 10月29日1時36分〜30日2時22分 | 契約企業ごとのサーバーからデータが流出 |
| 10月30日13時32分 | 最後のなりすましメール送信 |
| 10月31日12時58分〜 | 不正に使われたアカウントと鍵を無効化し、通信を遮断 |
| 10月31日19時53分 | サービスを全面停止 |
アララは11月2日、Webサーバーの脆弱性に加えて、システムの問題も原因だったと公表しました。侵入の開始時期と経路はまだ判明しておらず、サービス再開時期も未定です。
"当該脆弱性に加え、システム環境における問題も本事象の発生に関係していたことが判明いたしました。" / "侵入の開始時期および経路については、引き続き調査しております。" — 「4.(3)原因」「2.影響の概要」より公式情報を見る →
10月27日に偵察を受け、31日にサービスを全面停止
アララは攻撃元が共通していることなどから、11月2日に明らかにした一連の不正アクセスも、10月29日に公表した件と同じ攻撃者の犯行とみています。最初に確認されたのは、10月27日8時36分の、偵察とみられるアクセスです。以後、31日に全面停止するまでの4日間に、2種類のサーバーから情報が流出し、なりすましメールも送信されました。
アララは10月31日12時58分から、不正に使われたアカウントと鍵を無効にし、各サーバーとの通信を順に遮断しました。サービスをすべて停止したのは、同日19時53分です。
"一連の不正アクセスは、攻撃元の共通性などから、既報の不正アクセスを行った第三者によるものとみられます。" / "第三者による偵察とみられるアクセス" — 「2.影響の概要」「別表1 経緯(主なもの)」より公式情報を見る →
個人情報保護委員会と警察へ報告、再開時期は未定
アララは10月29日に個人情報保護委員会へ速報を提出し、警察にも通報しました。11月2日に判明した内容も、その日のうちに個人情報保護委員会へ報告するとしています。
侵入経路はアララが外部の専門機関と調べている段階で、再開時には契約企業に管理画面のパスワードやAPIキーの再設定を求める予定です。 再発防止策として、アララは認証情報の全面的な変更やシステムの再構築、監視体制の強化に取り組むとしています。
"再開にあたっては、ご契約企業に管理画面のパスワードや認証情報(API キー等)の再設定をお願いする予定です。" / "認証情報の全面的な変更、システムの再構築、監視体制の強化等の再発防止策に取り組んでまいります。" — 「6.本サービスの停止と再開」「9.今後の対応」より公式情報を見る →
メールの受信者と配信を委託する企業は何をすればいい?
立場ごとの備え(IPAの資料とアララの発表より)
| 立場 | 備え |
|---|---|
| メールマガジンの受信者 | 登録先やアララを装うメール・SMS・電話・郵便物は詐欺を疑い、リンクにアクセスせず、個人情報も伝えない |
| 配信を委託する企業 | 配信サービスに預ける会員情報を必要最小限に減らし、管理画面の認証を強化する |
受信者のもとには、カード会社を装うなりすましメールが10月28日からすでに届いています。委託元の企業にとっては、配信のためだけに預けた会員情報が流出対象になりました。受信者は登録先を装う連絡を疑い、委託元の企業は預ける会員情報と管理画面の認証を見直す必要があります。
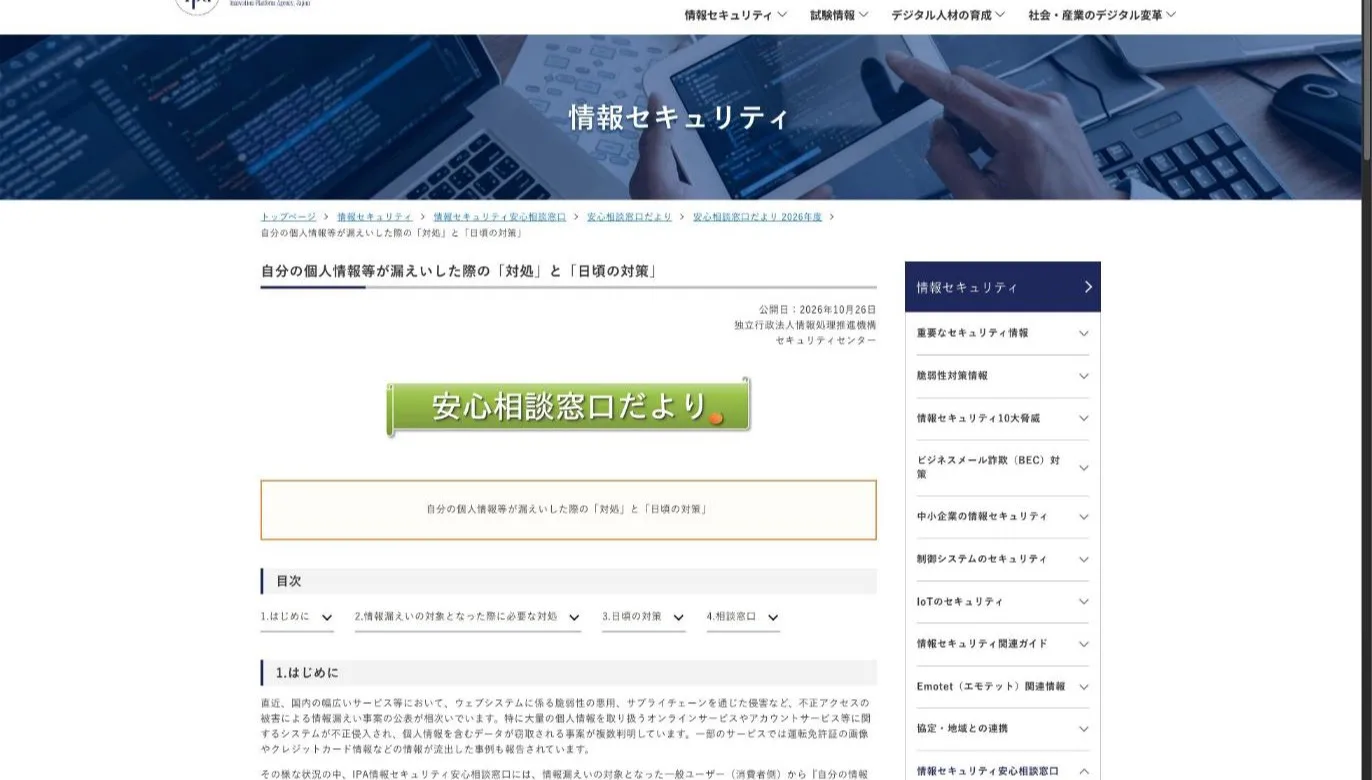
"メールアドレス、電話番号、住所、氏名等が漏えいすると、それらの情報がリスト化され、闇サイト等で販売される可能性があります。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
受信者として:アララなどを装う連絡のリンクにアクセスしない
IPAは漏えいした連絡先がリスト化されて売られ、なりすましメールや詐欺電話、不審な郵便物が届く可能性があるとしています。 アララも、アララや契約企業を装う連絡が次の4種類で届く恐れがあると呼びかけました。
- メール
- SMS
- 電話
- 郵便物
突然届くメールやSMSは詐欺と考えて削除
IPAは突然届くメールやSMSを基本的にすべて詐欺と考え、無視して削除するよう勧めています。登録先の名前で届いたメールやSMSでも、身に覚えのない連絡ならリンクにアクセスせずに削除しましょう。
電話や郵便物で届く連絡にも詐欺の恐れがある
松竹マルチプレックスシアターズの会員情報では、市区町村までの住所も流出しました。住所の一部まで流出したサービスの会員は、登録先を装う電話や郵便物が届いたら、登録先の公式サイトにある窓口へご自身から問い合わせて本物か確認しましょう。
利用しなくなったサービスは退会
IPAは日頃の対策として、使わなくなったアカウントは削除するよう勧めています。キャメル珈琲は、過去に配信したメールマガジン会員のアドレスも流出に含まれていたと公表しました。このように過去の配信先まで流出することもあるため、読まなくなったメールマガジンは今のうちに登録を解除しておきましょう。
"詐欺電話がかかってくる、不審な郵便物が届く、などの可能性があります。" / "突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" / "メールの真偽確認をしたい場合は、正規のサイトを調べてそこから問い合わせしてください。" / "使用しなくなったアカウントは削除するように心がけてください" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」「3.日頃の対策」より公式情報を見る →
委託元として:預けた情報とログイン認証に見直しが必要
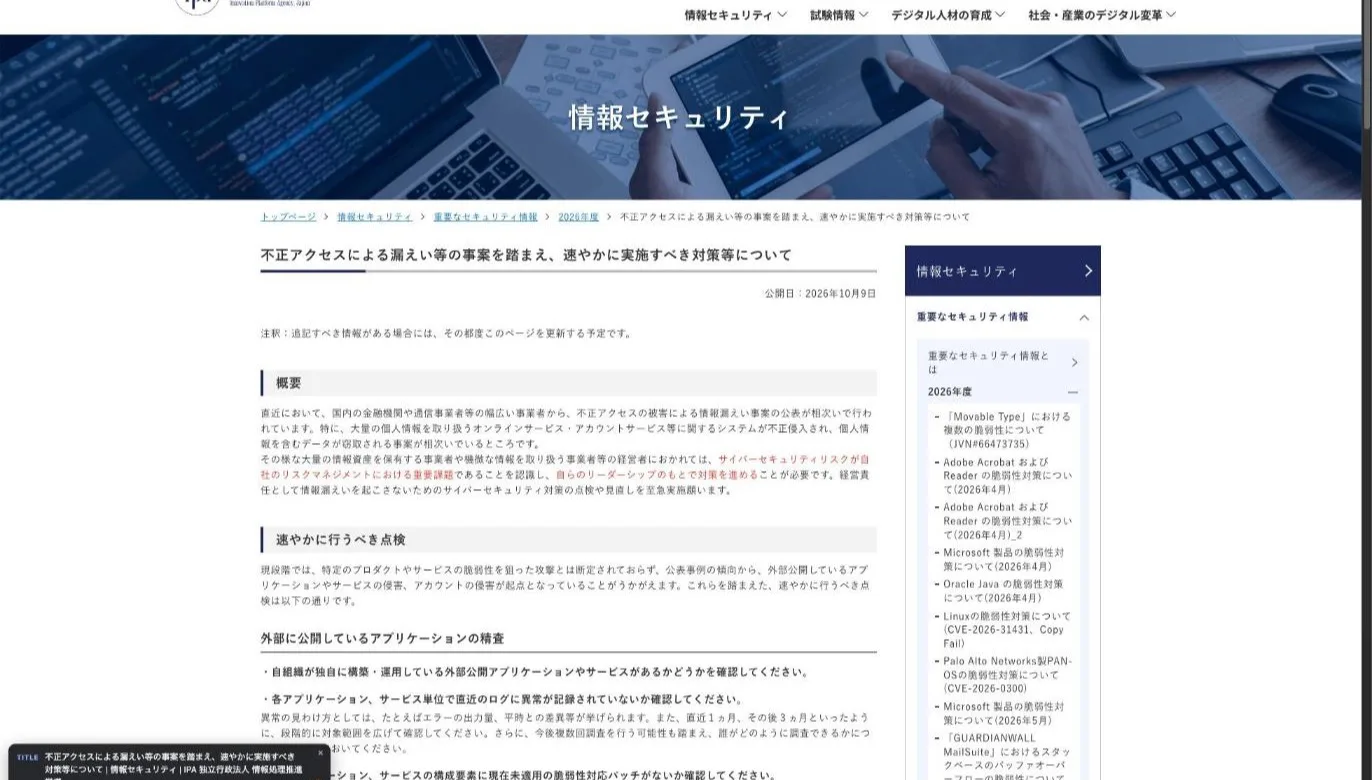
IPAは10月9日の呼びかけで、最近の漏えい事案は外部公開しているサービスへの侵害やアカウントへの侵害がきっかけになっているとみて、保有情報の見直しと認証機能の強化を勧めています。 今回も、共用サーバーでは管理画面に不正ログインされ、データが流出しました。
預ける会員情報を減らせば流出時の被害を抑えられる
流出した情報がメールアドレスだけだった企業もあれば、会員番号や住所の一部まで流出した企業もありました。メール配信に必要なのはメールアドレスだけなので、氏名や住所まで配信サービスに登録していないかを見直しましょう。登録していない情報は、配信サービスに侵入されても流出しません。
外部公開しているサービスのログを点検
IPAは、外部公開しているアプリケーションのログについて、対象期間を段階的に広げて確認するよう勧めています。今回も流出前に偵察とみられるアクセスがあったため、まず直近1か月分、次に3か月分のログに不審な記録が無いかを点検しましょう。
配信サービスのログイン認証を強化
パスワードだけで入れる管理画面は、パスワードを知られた時点で不正ログインを防げません。点検で異常が見つからなかった場合も、配信サービスの管理画面には多要素認証を設定し、パスワードとAPIキーを使い回していないかも点検しましょう。
"不要な情報は持たない、という基本原則のもと、自らが保有する情報資産を正確に把握し、必要最小限にする等、保有情報の再点検も必要です。" / "外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえます。" / "段階的に対象範囲を広げて確認してください。" / "認証機能(多要素認証・パスワード)の強化" — 「保有データの再点検」「速やかに行うべき点検」「速やかに取り組むべき対策」より公式情報を見る →
FAQ
- アララメッセージの流出で、クレジットカード番号は含まれていますか?
- 含まれていません。アララのサービスはもともとクレジットカード番号を保有していないため、カード番号は流出対象になっていません。ただし、なりすましメール内のリンク先でカード情報を入力してしまった場合は、すぐにカード発行会社へ連絡しましょう。
- 約7,700万件は、7,700万人分の情報が流出したということですか?
- 人数ではありません。1人が複数のメールアドレスを持つことがあるため、アララは、件数がそのまま最終ユーザーの人数になるわけではないとしています。件数は精査中で、今後変わる可能性があります。
- 登録しているサービスがアララメッセージを利用していたかは、どうすれば確認できますか?
- アララは、被害有無と流出した情報を、契約企業と個別に共有しています。登録しているサービスの公式サイトで、アララメッセージに関するお知らせが出ていないかを確認しましょう。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。