全ユーザーのパスワードハッシュと有効なトークンが漏えい
Chainalysisは、ブロックチェーン上で暗号資産の取引を分析する会社です。資金の流れをたどる調査ツールのReactorや、取引をリアルタイムで監視するKYTを提供しています。自社サイトによると顧客は1,500以上で、警察などの捜査機関や金融機関、暗号資産の交換業者が含まれます。
Chainalysisが全ユーザーの認証情報の漏えいに気づいたのは、日本時間11月2日午後〜3日午後(米国時間11月2日の月曜日)です。
漏えいした情報は何か
Chainalysisによると、氏名・ユーザー名・パスワードハッシュ・有効なトークンの4種類が、全ユーザー分攻撃者に漏えいしました。
有効なトークンとは、ログインした状態を維持するための情報を指します。ハッシュの計算方式と、漏えいしたトークンの種類は不明です。Chainalysisは全ユーザーに、パスワード再設定と必要に応じたAPIキーの差し替えを呼びかけています。
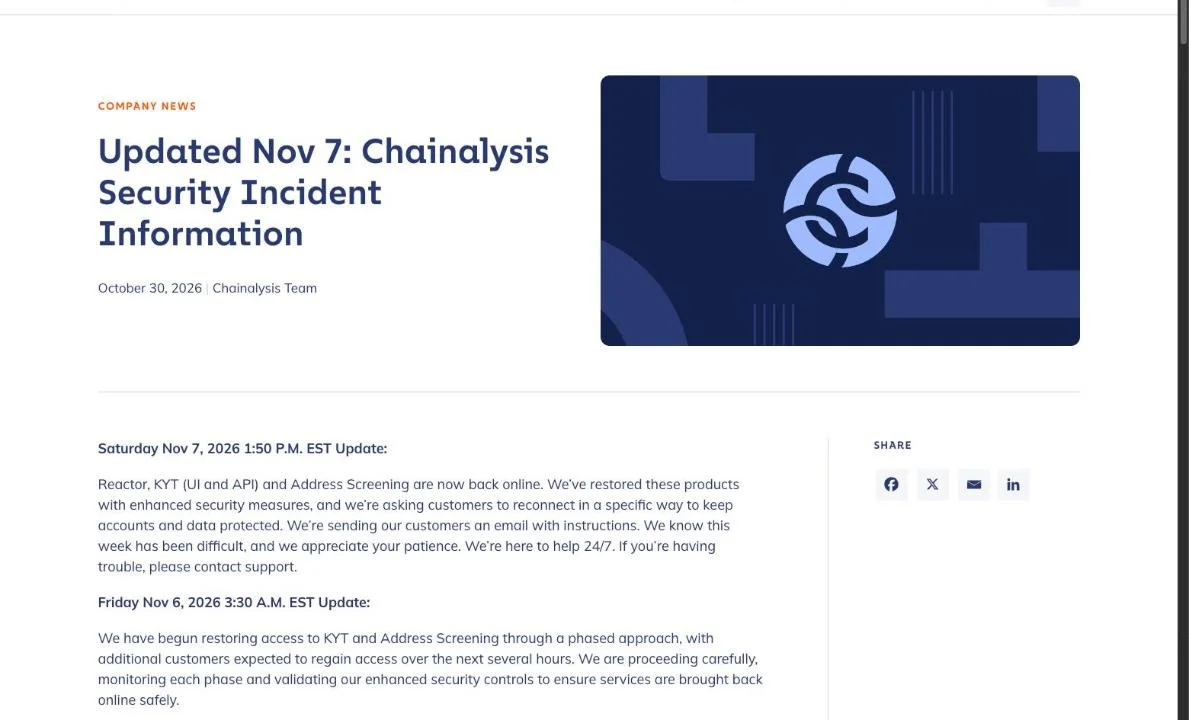
"On Monday, we discovered certain customer information including names, usernames, password hashes and live tokens for all Chainalysis users were exposed to a malicious actor."公式情報を見る →
調査データの閲覧や帰属データの改ざんの証拠はない
Chainalysisによると、顧客の調査データが閲覧された証拠も、帰属データが改ざんされた証拠も、現時点では見つかっていません。 帰属データとは、暗号資産のアドレスがどの組織や人物のものかを記録したデータです。
Chainalysisは、KYTでアカウントに不正アクセスされたとみられる顧客へ個別に連絡しており、対象のアカウント数は非公表です。
"At this time we continue to have no evidence that any investigations data has been accessed or Chainalysis attribution data has been manipulated." / "We are directly notifying customers whose KYT accounts appear to have been accessed without authorization."公式情報を見る →
AIエージェントを悪用した攻撃者が社内システムに侵入
攻撃者はユーザーIDやメールアドレスなどの顧客データに加え、通信途中に割り込む攻撃で一部顧客のパスワードも入手しています。 Chainalysisが、外部攻撃者によるAIエージェントを悪用した不正アクセスを検知したのは10月です。攻撃者は社内システムと内部ツールに侵入しました。
アクセスされた顧客データは4種類
攻撃者がアクセスしたのは、ユーザーIDや氏名、メールアドレス、組織内での各ユーザーの役割でした。 攻撃に使われたAIや、突かれた脆弱性の詳細は不明です。
Chainalysisによると、同じ時期に暗号資産交換業者のBinanceで起きた窃取とは別の事件です。
"This month, Chainalysis detected an external actor using offensive agentic techniques to gain unauthorized access to Chainalysis systems and internal tools." / "Some non-sensitive customer data, such as user IDs, full names, email addresses, and organization role labels for users provisioned on our platform were accessed"公式情報を見る →
通信への割り込みで一部顧客のパスワードが漏えい
Chainalysisによると、通信途中に割り込む「on-path attack」で、一部顧客のパスワードが漏えいしました。そこでChainalysisは、この攻撃経路を塞ぎ、対象顧客のアカウントをロックしました。
Chainalysisは対象顧客に、パスワード再設定を求めるメールを送付しました。対象顧客は、メールリンクではなく公式のログインページから再設定します。同じパスワードを他サービスで使い回している場合は、そちらも変更が必要になります。
"Today, we confirmed that as a part of this incident, an “on-path attack” exposed a subset of customer passwords, including yours. This attack vector has been contained and remediated." / "If you used this same password for any other non-Chainalysis service, we recommend resetting it there as well and choosing a unique password."公式情報を見る →
停止した取引監視や調査ツールは日本時間11月8日に再開
Chainalysisは防御策を強化したうえで、日本時間11月8日にReactor・KYT・Address Screeningを再開しました。 日本時間11月2日午後〜3日午後(米国時間11月2日)には、調査ツールのReactorや、脅威情報を提供するData Solutionsなどを停止していました。
日本時間11月5日には、追加した監視の仕組みが不審な挙動を検知したため、取引監視のKYTとログインページも停止しています。
Address Screeningは、ウォレットのリスクを判定するサービスです。KYTとAddress Screeningは、日本時間11月6日の夕方から段階的に再開し始めていました。
サービスの停止と再開(日本時間・Chainalysisの発表より)
| 日時 | 停止・再開の対象 |
|---|---|
| 11月2日午後〜3日午後 | ReactorとData Solutionsなどを停止 |
| 11月5日午前0時30分 | KYT(画面とAPI)、他のアドレス照合製品、ログインページを停止 |
| 11月6日午後5時30分 | KYTとAddress Screeningを段階的に再開し始める |
| 11月8日午前3時50分 | Reactor、KYT(画面とAPI)、Address Screeningが再開 |
3つのサービスの顧客には、指定の手順で再接続するよう、メールで個別に連絡しています。
"Reactor, KYT (UI and API) and Address Screening are now back online. We’ve restored these products with enhanced security measures, and we’re asking customers to reconnect in a specific way to keep accounts and data protected."公式情報を見る →
再開後に利用するには何が必要か
KYTも日本時間11月8日に再開しています。ただし、KYTで取引を登録できるのは、信頼できるIPアドレスを許可リストに追加し、パスワードを再設定して、必要に応じてAPIキーを差し替えた後に限られます。 許可リストは、接続してよいIPアドレスを前もって登録しておく方式です。登録するIPアドレスは、サポート窓口か担当チームへ送付します。
パスワード再設定とAPIキーの差し替えは全ユーザーが対象で、再接続の具体的な手順は顧客ごとのメールに記載されています。
"Once access is granted, all users will be required to reset their passwords and rotate API keys, as applicable, before registering transactions."公式情報を見る →
侵入経路と攻撃者はまだ公表されていない
Chainalysisによると、調査は現在も継続しています。ただし、侵入経路や攻撃者、Data SolutionsとChain(Beta)の再開時期は、いずれも非公表です。
on-path attackによるパスワードの漏えいと、全ユーザー分のハッシュやトークンの漏えいが同じ経路なのかも不明です。
"Our investigation is ongoing, and we will update this blog as new information becomes available."公式情報を見る →
業務用サービスのユーザーと運営企業が備えること
Chainalysisの件では、全ユーザーのパスワードハッシュに加え、ログインした状態を保つトークンまで攻撃者に漏えいしました。そこで、業務用のクラウドサービスを利用するユーザーは漏えいしたパスワードをすぐ変更し、ログイン機能を持つサービスの運営企業は、トークンや鍵の有効期間とログ監視を見直しておきましょう。
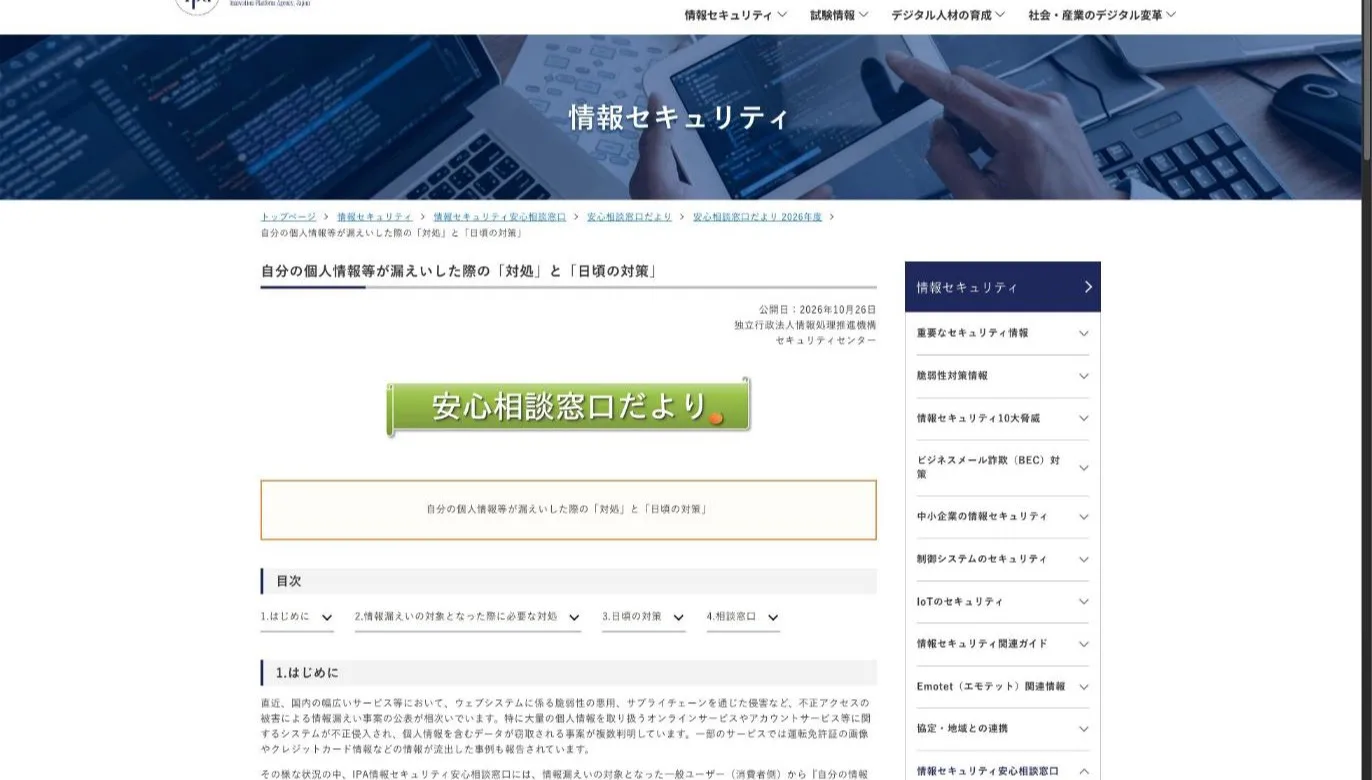
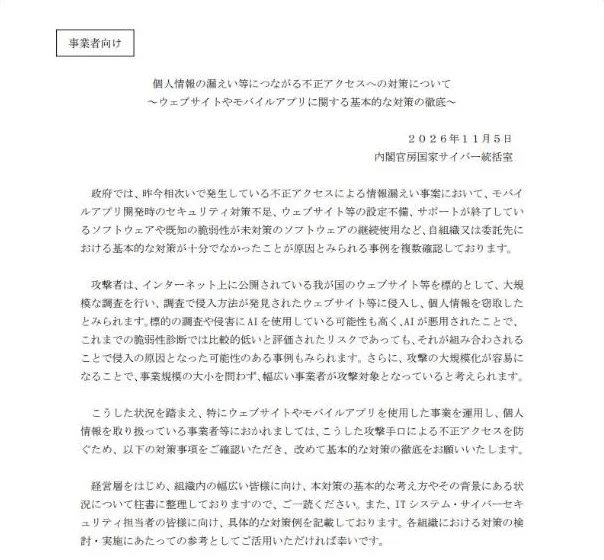
日本でも、IPA(情報処理推進機構)が10月26日に漏えい時の対処をまとめたページを公開しています。11月5日には内閣官房の国家サイバー統括室が、不正アクセスへの対策を事業者向けに公表しました。
ユーザーとして:連絡を受けたらすぐパスワードを変更
IPAによると、IDとパスワードが漏えいした場合、他人にアカウントへ不正ログインされる恐れがあります。そこで、利用中のサービスから漏えいの連絡を受けたら、そのサービスのパスワードを変更し、同じパスワードを設定していた他サービスも変更しておきましょう。
同じパスワードを設定した全サービスで変更
新しいパスワードは長く複雑な文字列にし、サービスごとに別のものを設定しておきましょう。1つのサービスで漏えいしたパスワードを他でも使い回していると、使い回し先のサービスにも不正ログインされます。解読にかかる時間は、桁数と文字の種類によって変わります。
再設定を促すメールリンクは押さない
漏えい後にパスワード再設定のメールが届いても、メールリンクは押さず、ブラウザで公式のログインページにアクセスしてから再設定しましょう。Chainalysisの件では、メールアドレスや氏名も攻撃者に漏えいしています。攻撃者はそれらを使って、本物と見分けにくい再設定メールを作ることができます。ブックマークや公式アプリからアクセスしたログインページなら、メールリンクが偽物でも偽のページへ誘導されません。
多要素認証やパスキーを設定
SMS認証や認証アプリなど、パスワードとは別の要素を求める設定にしておけば、IDとパスワードを盗まれてもログインされにくくなります。パスキーは、パスワードの代わりにスマートフォンやPCの指紋認証や顔認証などでログインする方式です。設定できるサービスでは、どちらかを有効にしておきましょう。
"漏えいしたサービスにて、速やかにパスワードを変更してください。" / "パスワードは長く複雑にすること、使い回さないこと" / "同じパスワードを他のサービスでも使いまわしている場合は、これらのサービスについても同様にパスワードを変更"公式情報を見る →
運営企業として:トークンや鍵が盗まれた後の被害を抑える
顧客がログインするサービスを運営する企業は、認証情報が盗まれる前提で、盗まれた後に使える期間と範囲を小さくしておきましょう。 国家サイバー統括室の資料にある対策は、APIキーやトークンの持ち方、ログの監視、管理機能の守り方の3つです。
APIキーやトークンに有効期間を設けて定期的に更新
APIキーやアクセストークンには有効期間を設け、定期的に新しいものへ切り替えておきましょう。権限を必要最小限に限定しておけば、トークンが盗まれても、使える範囲と時間の両方を小さく抑えられます。鍵やトークンはプログラムに直接書かず、シークレットマネージャーのような専用の保管サービスで管理します。
不審な認証や大量のデータ取得をログで監視
認証基盤やAPIゲートウェイの記録を1か所に集め、権限の不正使用や異常な量のデータ取得がないかを確認しましょう。Chainalysisも、追加した監視の仕組みで日本時間11月5日に不審な挙動を検知し、KYTを停止しました。
管理機能はアクセス元制限と多要素認証で保護
管理画面のようにインターネットから接続できる機能は、許可したIPアドレスからだけ接続できる設定にし、パスワードとは別の認証も求めましょう。Chainalysisも再開にあたり、顧客のIPアドレスを許可リストに載せる方式を取っています。使っていない機能は、公開せずに停止しておきます。
"認証情報には必要最小限の権限のみを付与するとともに、漏えい時の影響を低減するため、有効期間の設定や定期的なローテーションを実施する。" / "不審な認証、権限の不正使用、大量のデータ取得等を継続的に監視する。" / "管理上必要な機能についても、アクセス元制限、多要素認証等を組み合わせて保護する。"公式情報を見る →
FAQ
- Chainalysisと同じパスワードを他サービスでも使っていたら、どうすればよいですか?
- そのサービスでもパスワードを変更し、サービスごとに別のパスワードを設定します。Chainalysisは、パスワードが漏えいした顧客に対し、Chainalysis以外で同じパスワードを使っていれば変更するよう勧めました。全ユーザーのパスワードハッシュが漏えいしているため、使い回し先が残っていると、そこから不正ログインされる恐れがあります。
- KYTやReactorは現在利用できますか?
- 日本時間11月8日午前3時50分に、Reactor、KYT(画面とAPI)、Address Screeningが再開しました。利用するには、信頼できるIPアドレスを許可リストに登録し、パスワードを再設定して、必要に応じてAPIキーを差し替えます。Data SolutionsとChain(Beta)は、再開時期が不明です。
- 多要素認証を設定していれば、漏えいしたパスワードを変更しなくてもよいですか?
- 変更は必要です。IPAは、IDとパスワードが漏えいしたら、そのサービスで速やかにパスワードを変更するよう勧めています。多要素認証やパスキーは、変更とは別に日頃から設定しておく対策です。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。