会員約432万件の氏名や住所、緊急連絡先が流出した可能性
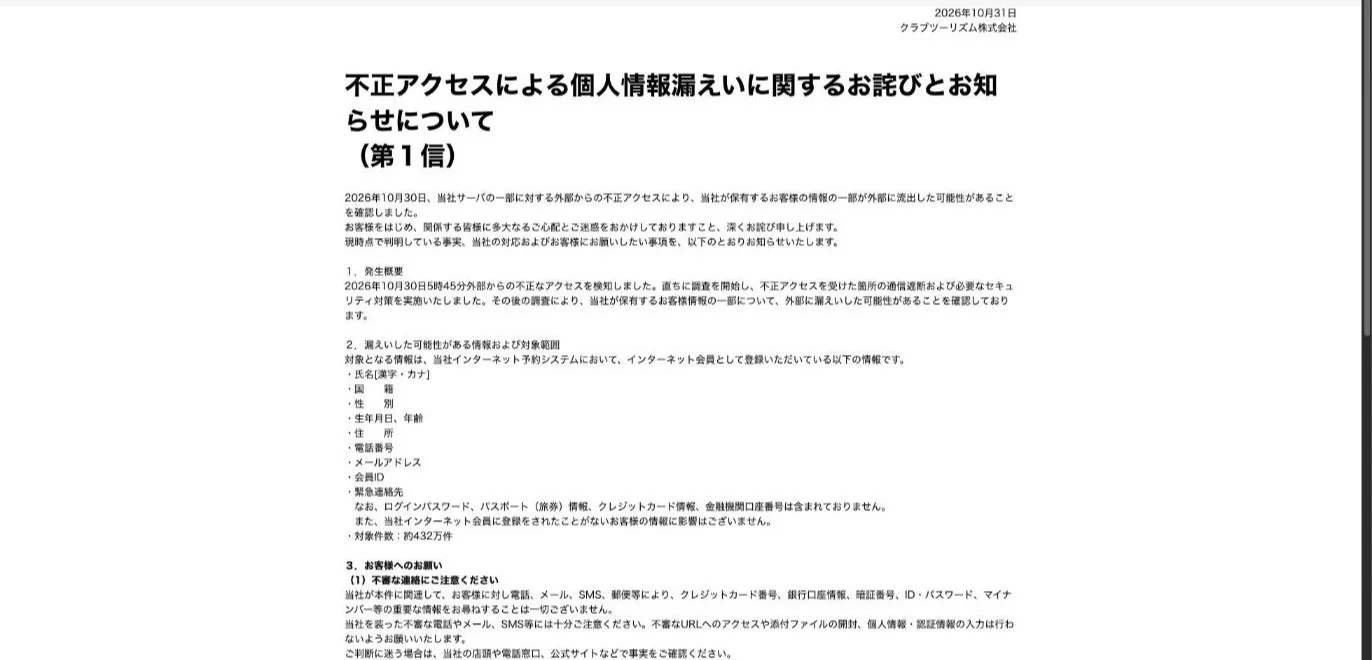
対象はインターネット会員として登録した人の連絡先や生年月日など9つの情報で、パスワードやカード、パスポートの情報は含まれていません。 旅行会社のクラブツーリズムは2026年10月31日に「第1信」と題した発表で、外部からの不正アクセスにより顧客情報の一部が流出した可能性があると明らかにしました。
対象は、クラブツーリズムの予約サイトで旅行を申し込むために会員登録をした人の情報で、件数は約432万件にのぼります。クラブツーリズムは旅行大手KNT-CTホールディングスのグループ会社です。
旅行予約サービスでは10月にも、スカイチケットが顧客情報の流出を公表しました。国内企業が公表した情報漏えいの件数と原因は、時系列一覧にまとめています。
流出した可能性があるのはどの情報?
氏名や住所に加えて国籍や緊急連絡先も含まれ、会員本人だけでなく緊急連絡先に書いた家族の情報まで対象になりえます。 9つの情報は次のとおりです。
流出した可能性がある情報(クラブツーリズムの発表より)
| 分類 | 情報 |
|---|---|
| 本人を特定する情報 | 氏名(漢字・カナ)・国籍・性別・生年月日と年齢 |
| 連絡先 | 住所・電話番号・メールアドレス |
| 会員情報 | 会員ID |
| 本人以外の情報 | 緊急連絡先 |
緊急連絡先は、旅行中に何かあったときの連絡先として申込者が登録する家族などの情報です。緊急連絡先として登録した名前や電話番号のどこまでが含まれるのかは、第1信には記載されていません。予約の履歴や旅行の日程が対象かどうかについても、クラブツーリズムは触れていません。
パスワードやカード、パスポートの情報は含まれない
クラブツーリズムによると、ログインパスワードや口座番号も対象外で、インターネット会員に登録したことがない人の情報に影響はないとのこと。 対象外とされたのは次の4つです。
- ログインパスワード
- パスポートの情報
- クレジットカード情報
- 金融機関の口座番号
約432万件は流出した可能性がある件数で、流出が確定した件数ではありません。クラブツーリズムで旅行をしたことがあっても、インターネット会員に登録していなければ対象外です。
"なお、ログインパスワード、パスポート(旅券)情報、クレジットカード情報、金融機関口座番号は含まれておりません。" / "また、当社インターネット会員に登録をされたことがないお客様の情報に影響はございません。" / "対象件数:約432万件" — 「2.漏えいした可能性がある情報および対象範囲」より公式情報を見る →
10月30日早朝に不正アクセスを検知、ホームページは停止中
クラブツーリズムは侵入経路と手段を特定して修正まで完了したとしていますが、ホームページを再開する時期は示していません。 クラブツーリズムが外部からの不正アクセスに気づいたのは、10月30日の5時45分です。すぐに原因を調査し、不正アクセスを受けた箇所の通信を遮断しました。
その後の調査で、顧客情報の一部が外部に漏えいした可能性が判明しました。被害拡大の防止と原因調査に向けて、クラブツーリズムはホームページを停止しています。安全性を確認したうえで再開するとしていて、具体的な日付は発表していません。
サーバーを隔離し、侵入経路と手段は特定済み
クラブツーリズムは、どこからどのように侵入されたのかや、誰による不正アクセスなのかを第1信で明らかにしていません。 不正アクセスを受けたサーバーは他の機器から切り離し、攻撃元からの通信も遮断したとしています。
クラブツーリズムは侵入された経路と手段を特定し、問題を修正しました。影響範囲を調査し、同じような被害が他に発生していないかも点検したとのこと。警察には相談済みで、個人情報保護委員会と監督官庁への報告も完了しています。
"2026年10月30日5時45分外部からの不正なアクセスを検知しました。" / "あわせて、侵入経路および手段を特定し、問題点の修正、影響範囲および同様の事象の点検等の是正対応を実施済みです。" / "また、本件の被害拡大防止及び調査のために、当社のホームページを現在停止しております。" — 「1.発生概要」「4.発生後の対応について」より公式情報を見る →
予約サイトのマイページやカード決済は利用できる?
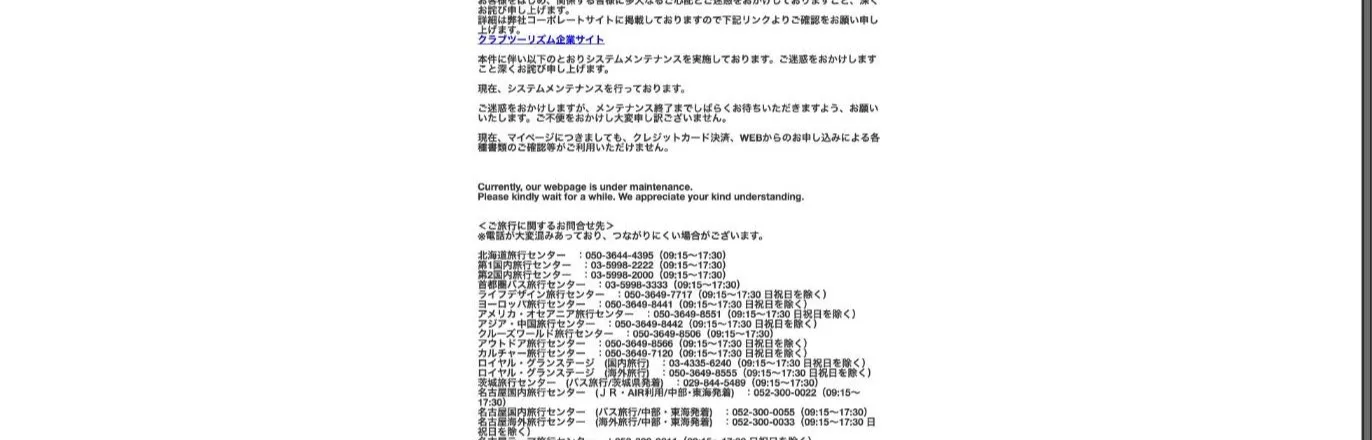
予約サイトのトップページは不正アクセスのお詫びとメンテナンスのお知らせに切り替わっていて、Webから申し込んだ旅行の書類も閲覧することができない状態です。 11月1日時点で、予約サイト「club-t.com」のトップにはシステムメンテナンス中と表示されています。
お知らせによると、マイページとクレジットカード決済も利用できないとのこと。詳しい内容はコーポレートサイトの発表に掲載されています。
"現在、マイページにつきましても、クレジットカード決済、WEBからのお申し込みによる各種書類のご確認等がご利用いただけません。" — 予約サイトのトップより公式情報を見る →
会員はクラブツーリズムを装ったメールやSMSに注意
二次被害はまだ確認されていませんが、流出した可能性のある会員にはクラブツーリズムから順次連絡が届くため、本物と偽物を見分ける必要があります。 今回の不正アクセスが原因とみられる被害について、クラブツーリズムは発表の時点で把握していないとしています。
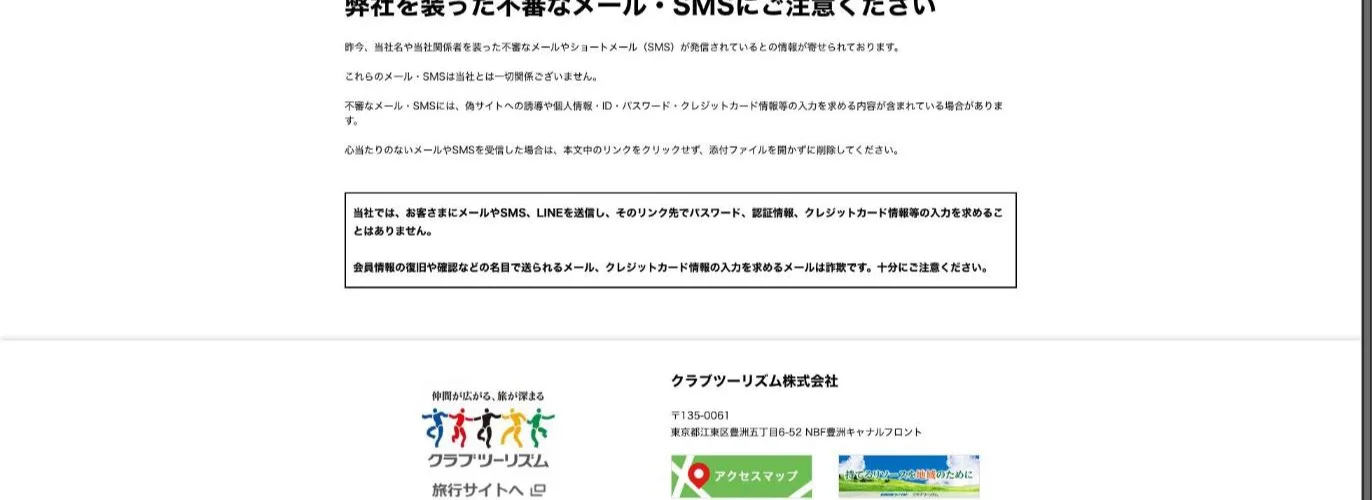
一方で11月1日には社名や関係者を装った不審なメールやSMSが届いているとの情報を受けて、新たに注意を呼びかけました。心当たりのないメールやSMSを受け取ったら、本文のリンクにアクセスせず、添付ファイルも開かずに削除しましょう。
カード番号やパスワードを聞く連絡は偽物
会員情報を復旧する、確認するといった名目でパスワードやカード番号の入力を求めるメールは、クラブツーリズムを装っていても詐欺です。 クラブツーリズムは、今回の件に関連して次の情報を電話やメール、郵便などで聞くことは一切ないとしています。
- クレジットカード番号
- 銀行の口座番号
- 暗証番号
- IDとパスワード
- マイナンバー
メールやSMS・LINEで送信したリンクの先で、パスワードやカード情報を入力させることはないとしています。本物かどうか判断できないときは、店頭か電話窓口、公式サイトで事実を確認しましょう。
クラブツーリズムと同じパスワードを他サービスで使っている人は、パスワードを変更するのが安全です。多要素認証(パスワードに加えて、SMSで届くコードなどでも本人かどうかを確認する仕組み)を使うことができるサービスでは、設定しておきましょう。
"当社では、お客さまにメールやSMS、LINEを送信し、そのリンク先でパスワード、認証情報、クレジットカード情報等の入力を求めることはありません。" / "会員情報の復旧や確認などの名目で送られるメール、クレジットカード情報の入力を求めるメールは詐欺です。" — 本文より公式情報を見る →
クラブツーリズムへの問い合わせ先は?
お客様特設窓口はフリーダイヤル0120-335-255で、11月中は土日祝日も9時30分から17時まで受け付けています。 不審なメールやSMSを受け取ったときや、今回の件が原因と思われる被害に気づいたときは、この窓口に問い合わせます。
問い合わせ先(クラブツーリズムの発表より)
| 窓口 | 電話番号 | 受付時間 |
|---|---|---|
| クラブツーリズム お客様特設窓口 | 0120-335-255(フリーダイヤル) | 平日(月〜金)9時30分〜17時。11月中は土曜・日曜・祝日も同じ時間 |
電話をかけるときは、メールやSMSに記載された番号ではなく、発表に掲載された番号を使いましょう。メールやSMSに記載された番号は、詐欺グループが用意した番号である場合もあるためです。
"当社が本件に関連して、お客様に対し電話、メール、SMS、郵便等により、クレジットカード番号、銀行口座情報、暗証番号、ID・パスワード、マイナンバー等の重要な情報をお尋ねすることは一切ございません。" / "なお、現時点において、本件に起因すると考えられる具体的な二次被害は確認されておりません。" — 「3.お客様へのお願い」より公式情報を見る →
会員データを預かる事業者と会員が見直すこと
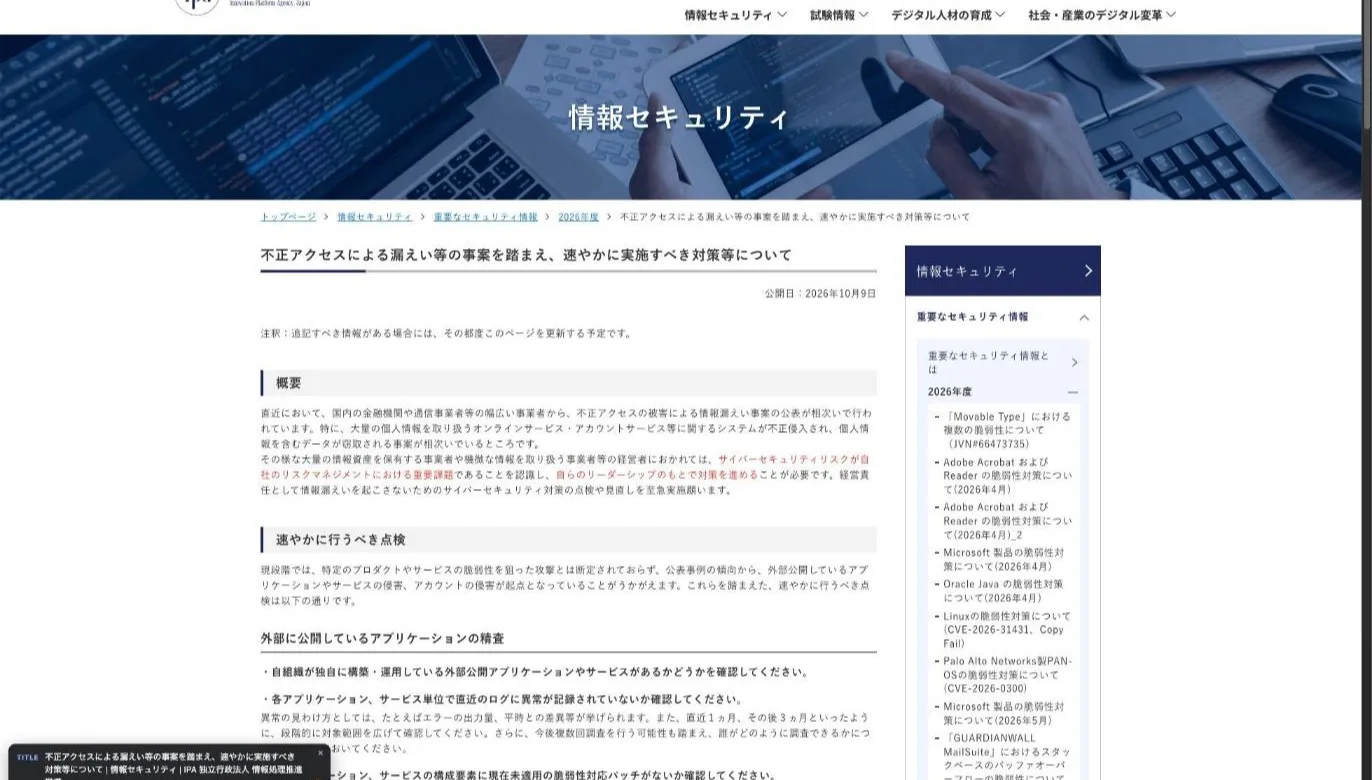
IPA(情報処理推進機構)は事業者に外部公開システムのログ点検と保有データの見直しを求め、個人には突然届くメールやSMSを詐欺と考えて削除するよう呼びかけています。 国内では最近、不正アクセスによる情報漏えいの公表が相次いでいるとIPAは指摘しています。IPAは10月9日に事業者向け、10月26日に個人向けの注意喚起を公開しました。
今回は、数百万件の会員情報を持つサーバーに外部から侵入された事案です。会員データをWebの仕組みで預かる事業者と、予約サイトに登録した会員のそれぞれに、見直しておきたいことがあります。
事業者側:外部公開しているシステムのログを点検
IPAは、外部公開しているアプリケーションのログを直近1か月から段階的に点検し、不要な個人情報は持たないよう勧めています。 最近の公表事例では、外部公開しているアプリケーションやサービス、アカウントへの侵害が起点になっている傾向があるとIPAは分析しています。
予約サイトや会員ページのように、インターネットから利用できる仕組みを自社で運用している会社は、まずその一覧を作りましょう。そのうえでエラーの量など普段との違いがないかを、直近1か月から始め、3か月へと範囲を広げながらログで確認します。使わなくなった会員情報など必要のないデータを減らしておけば、万一侵入されたときに流出する件数も少なくなります。
"外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえます。" / "不要な情報は持たない、という基本原則のもと、自らが保有する情報資産を正確に把握し、必要最小限にする等、保有情報の再点検も必要です。" — 「速やかに行うべき点検」「保有データの再点検」より公式情報を見る →
会員側:突然届くメールやSMSはリンクにアクセスせず削除
流出した氏名・住所・電話番号はなりすましメールや詐欺電話に悪用されることがあり、文面にご自身の氏名が入っていても本物とは限りません。 流出した情報は一覧にまとめられ、闇サイトなどで売買されることもあります。
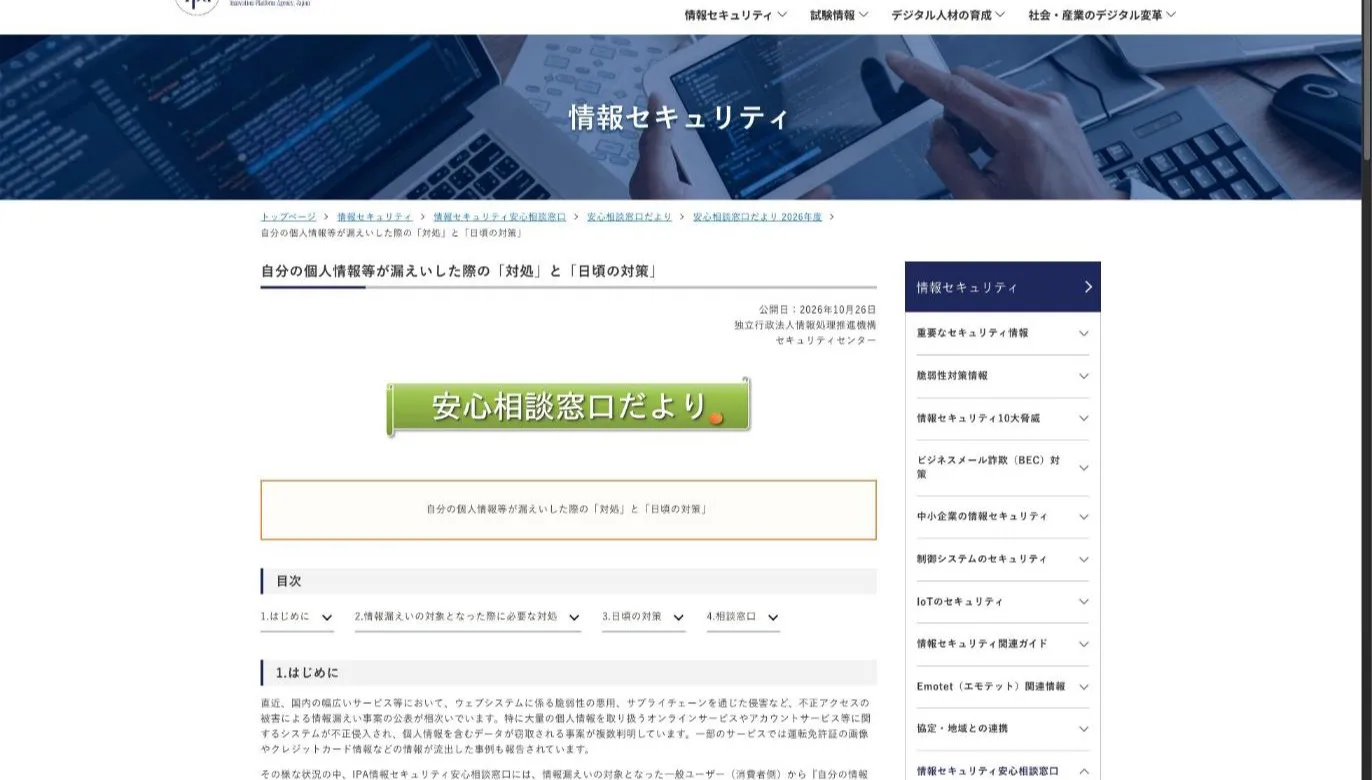
IPAは、突然届くメールやSMSは基本的にすべて詐欺だと考え、リンクにアクセスせずに削除するよう呼びかけています。住所も対象に含まれるため、身に覚えのない着払いの荷物は受け取らないようにしましょう。緊急連絡先として名前や電話番号を登録した家族にも、同じ注意を伝えておくといいでしょう。
"偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" / "突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
FAQ
- クラブツーリズムの情報流出でパスワードやカード情報は含まれていますか?
- 含まれていません。クラブツーリズムは、ログインパスワード・パスポートの情報・クレジットカード情報・金融機関の口座番号を対象外としています。流出した可能性があるのは、氏名・国籍・性別・生年月日・住所・電話番号・メールアドレス・会員ID・緊急連絡先です。
- インターネット会員に登録していない人も対象ですか?
- 対象ではありません。クラブツーリズムは、インターネット会員に登録したことがない人の情報に影響はないとしています。店頭や電話で旅行を申し込んだことがあっても、インターネット会員に登録していなければ対象外です。
- クラブツーリズムを装い、会員情報の再登録を求めるメールが届いたらどうすればよいですか?
- リンクにアクセスせずに削除してください。クラブツーリズムは、会員情報を復旧する・確認するといった名目のメールや、クレジットカード情報の入力を求めるメールは詐欺だとしています。気になるときは、メールに記載された連絡先ではなく、お客様特設窓口(0120-335-255)に問い合わせましょう。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。