会員ID・氏名1万6,936件などが流出した可能性
CNポイントは、株式会社クラブネッツが運営する共通ポイントで、エネルギー事業会社をはじめ、さまざまな業種の加盟店で貯めたり使ったりできます。クラブネッツは10月29日、ポイント本体と連携するCNエクスチェンジ、CNコンテンツ、CNモニターの3サービスを載せたサテライトシステムに、外部から不正アクセスがあったと公表しました。流出した可能性がある会員情報は1万6,936件と2,857件です。
つまり、流出した可能性があるのは別々のデータベースにあった2種類の会員情報で、クラブネッツは対象会員へ順次個別に連絡するとしています。
流出した可能性がある会員情報(クラブネッツの発表より)
| 件数 | 含まれる情報 |
|---|---|
| 1万6,936件 | CN会員ID・氏名 |
| 2,857件 | CN会員ID・氏名・メールアドレス・電話番号・住所 |
| パスワード | 流出は確認されていない |
国内では、不正アクセスによる情報流出の公表が相次いでいます。各社が公表した件数と原因は、時系列一覧にまとめています。
"※上記は、それぞれ異なる会員情報のデータベースに基づく件数です。" / "※対象となるお客様へは、順次個別にご案内を差し上げます。" — 「2. 流出した可能性のある情報」より公式情報を見る →
2,857件は住所・電話番号・メールアドレスまで含む
2,857件には、CN会員IDと氏名に加え、メールアドレス、電話番号、住所も含まれており、漏えいした氏名や住所などはリストにまとめられ、闇サイトなどで販売される場合があります。氏名と連絡先がそろったこの2,857件は、本人の名前を書いたなりすましメールや詐欺電話、不審な郵便物に使われる恐れがあります。
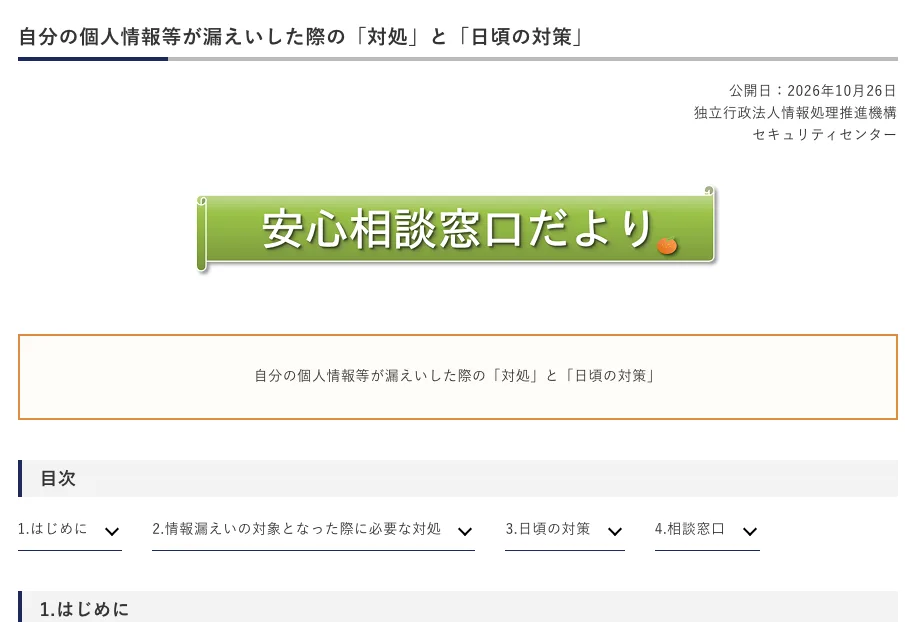
"偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
パスワードの流出は確認されていない
クラブネッツが10月29日に公表した時点で、パスワード情報の流出は確認されていません。ただし念のため、クラブネッツは対象会員にCNポイント会員サイトのパスワードを変更するよう勧めています。 11月4日の公表でも、確実に安全を確保する措置として、パスワード変更を引き続き求めました。
"本件において、お客様の「パスワード」の流出は確認されておりませんが、より確実に安全を確保するための措置として、対象となるお客様には引き続きCNポイント会員サイトのパスワード変更をお願いしております。" — 「4. CNポイント会員様および加盟店様へのお願い」より公式情報を見る →
原因はアプリケーションの脆弱性を突いた攻撃
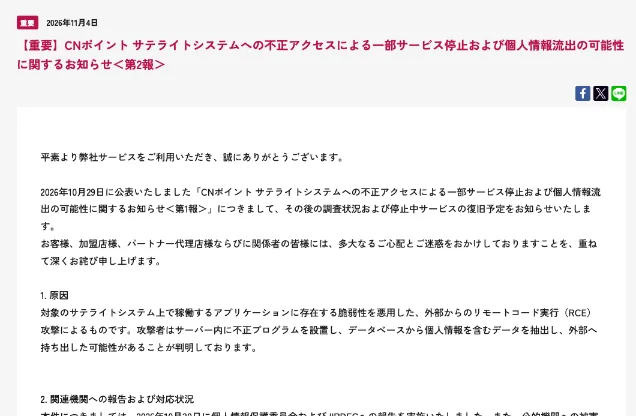
原因は、サテライトシステム上で動作するアプリケーションの脆弱性を悪用した、リモートコード実行による攻撃だと、クラブネッツは11月4日に公表しました。つまり、攻撃者は外部からサーバー上でプログラムを動作させ、データベースから個人情報を抜き出した可能性があります。 サーバー内には不正プログラムが設置されていました。脆弱性があったアプリケーションの名前は、11月4日時点で非公表です。
"対象のサテライトシステム上で稼働するアプリケーションに存在する脆弱性を悪用した、外部からのリモートコード実行(RCE)攻撃によるものです。" / "攻撃者はサーバー内に不正プログラムを設置し、データベースから個人情報を含むデータを抽出し、外部へ持ち出した可能性があることが判明しております。" — 「1. 原因」より公式情報を見る →
10月29日にCNエクスチェンジなど3サービスを停止
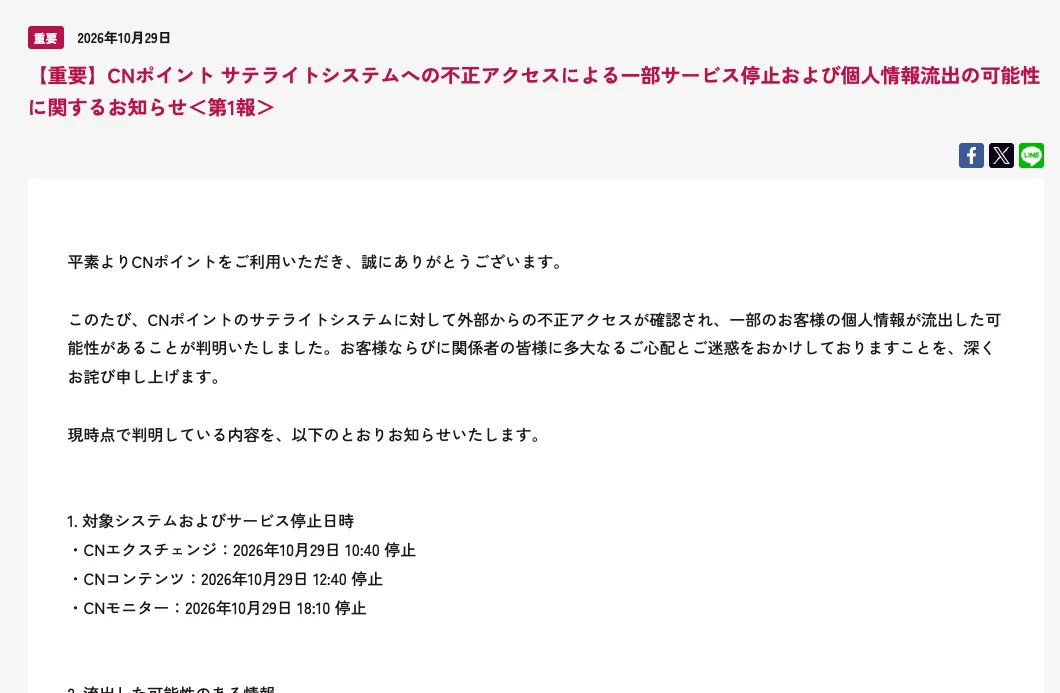
不正アクセスが確認されたのは10月29日です。そのため、クラブネッツは不正アクセスを確認した当日のうちに、関係する3サービスを順次停止しました。 停止はCNエクスチェンジが10時40分と最も早く、続いてCNコンテンツが12時40分、最後のCNモニターは18時10分でした。11月4日時点でも、3サービスとも停止が継続しています。
"CNエクスチェンジ:2026年10月29日 10:40 停止" / "CNコンテンツ:2026年10月29日 12:40 停止" / "CNモニター:2026年10月29日 18:10 停止" — 「1. 対象システムおよびサービス停止日時」より公式情報を見る →
10月30日、個人情報保護委員会などへ報告し被害届も検討
不正アクセスを確認した翌日の10月30日、クラブネッツは個人情報保護委員会と日本情報経済社会推進協会(JIPDEC)の2か所へ報告しました。さらに、攻撃者特定に向けた捜査への協力と、公的機関への被害届提出も検討しています。
"本件につきましては、2026年10月30日に個人情報保護委員会およびJIPDECへの報告を実施いたしました。" / "また、公的機関への被害届の提出およびサイバー攻撃者の特定に向けた捜査協力につきましても、現在検討を進めております。" — 「2. 関連機関への報告および対応状況」より公式情報を見る →
3サービスは11月24日に再開予定、ポイント本体は稼働中
クラブネッツは11月4日、停止中の3サービスを11月24日(火)に復旧させる予定だと説明しました。再開前に、確認された脆弱性への対策を完了させるとしています。一方、ポイントを貯める・使う仕組みは稼働を継続しており、停止しているのは周辺の3サービスと、加盟店サイトでのポイント残高表示など3サービスと連動する機能です。 再開日が変わる場合は、同じお知らせのページで改めて公表する方針です。
"上記サービスは、2026年11月24日(火)の復旧を予定しております。" — 「3. 停止中のサービスおよび復旧予定」より公式情報を見る →
一部加盟店のサイトでポイント残高を確認できない
山陰酸素工業はCNエクスチェンジが止まった影響で、自社のマイページでCNポイント残高を確認できない状態だと告知しました。 CNポイント加盟店のなかには、このように会員向けの機能が使えなくなったところもあります。山陰酸素工業は10月30日時点で復旧まで1週間程度を見込んでいましたが、クラブネッツが公表したCNエクスチェンジの再開予定は11月24日です。
"この影響で現在「CNポイント残高(マイページ)」はシステム点検及び安全対策の実施に伴いご利用いただけません。" — 本文より公式情報を見る →
10月21日にはPHPの脆弱性に備えて複数サービスを緊急停止
クラブネッツは10月21日夜にCNポイントを含むサービスを予防的に一時停止して修正を適用しましたが、今回悪用された脆弱性との関係については説明がありません。 この一時停止は、今回の不正アクセスが確認される前の出来事です。
10月22日に公表した内容では、プログラミング言語PHPの重大な脆弱性への予防措置で、その時点で被害は確認されなかったとしています。10月26日にも、アクセスログを点検した結果、10月21日時点で不正アクセスと情報漏えいの被害は無かったと公表しました。
"セキュリティパッチの適用が完了するまでの間、予防的措置として対象サービスの緊急停止を実施いたしました。" — 「弊社の対応方針」より公式情報を見る →
"調査の結果、現時点(2026年10月21日現在)において、不正アクセスおよび情報漏洩等の被害は確認されておりません。" — 「対象サービスと調査結果」より公式情報を見る →
CNポイント会員と加盟店はそれぞれ何をすればいい?
CNポイント会員には、流出した可能性がある氏名や連絡先を使って、クラブネッツを装う連絡が届く恐れがあります。加盟店には会員からの問い合わせが届き、自社サイトのポイント残高表示などにも影響が出ています。そのため、会員はパスワードを変更してクラブネッツを装う連絡に注意すること、加盟店は会員からの問い合わせをクラブネッツの窓口へつなぎ、停止中のサービスを自社サイトで伝えることが当面の対応です。
立場ごとの備え(クラブネッツの発表とIPAの資料より)
| 立場 | 備え |
|---|---|
| CNポイント会員 | パスワードを変更し、使い回し先も変更する。クラブネッツを装う連絡のリンクにはアクセスせず、不審な着払いは受け取らない |
| CNポイント加盟店 | 問い合わせはクラブネッツの会員向けフォームへつなぎ、再開予定日を自社サイトに掲載する。連携する自社のアカウントを点検する |
"弊社を装った不審な電話・メール・SMSにはご注意ください。" — 「4. CNポイント会員様および加盟店様へのお願い」より公式情報を見る →
会員として:パスワードを変更し、クラブネッツを装う連絡に注意
クラブネッツは10月29日に公表した段階から、対象会員にパスワード変更と、不審な電話・メール・SMSへの警戒を呼びかけています。氏名や連絡先が悪用される可能性があるため、クラブネッツやCNポイントを装う連絡が届いたら、中のリンクではなく正規のサイトから確認しましょう。
CNポイント会員サイトと同じパスワードは他サービスでも変更
最初に変更するのはCNポイント会員サイトです。同じパスワードを他サービスでも使っていると、CNポイントから流出した場合にそのまま不正ログインに使われるため、使い回し先もあわせて変更してください。パスワードが後から流出していたとわかった場合でも、使い回し先を先に変更しておけば、他サービスへの不正ログインを防げます。新しいパスワードは長く複雑にし、サービスごとに別のものにします。
クラブネッツを装う連絡のリンクにはアクセスしない
クラブネッツは、電話やメールで会員のパスワードを聞くことは絶対に無いと明言しています。心当たりのない連絡が届いたら、記載のリンクにはアクセスせず、正規のサイトをご自身で調べてから問い合わせると確実です。
住所も流出した会員は不審な着払いの郵便物を受け取らない
クラブネッツは、2,857件の会員について住所まで流出した可能性があると公表しています。住所が流出した可能性がある2,857件の会員には、メールだけでなく郵便物で詐欺が届く恐れがあり、心当たりのない着払いは受け取らないことが備えになります。偽の郵便物にも本人の氏名が書かれている場合があるため、宛名が正しくても中身を確かめるまで支払わないでください。
"弊社からお客様のパスワードをお電話・メールでお伺いすることは絶対にございません。" — 「4. お客様へのお願い」より公式情報を見る →
"同じパスワードを他のサービスでも使いまわしている場合は、これらのサービスについても同様にパスワードを変更してください。" / "不審な着払いは受け取らない" — 本文より公式情報を見る →
加盟店として:問い合わせ先をそろえ、停止中のサービスを伝える
クラブネッツは11月4日に公表した際、会員だけでなく加盟店にもお願いを出しました。つまり、CNポイントを外部サービスとして使う加盟店が問い合わせ先と停止の範囲を正しく伝えれば、会員はクラブネッツを装う連絡にだまされにくくなります。
会員の問い合わせはクラブネッツの会員向けフォームへ
クラブネッツは加盟店に、会員から本件の問い合わせがあれば会員向けのお問い合わせフォームを伝えるようお願いしています。中島商事のように、クラブネッツの連絡と問い合わせ先を自社サイトにそのまま掲載する方法もあります。
自社サイトで停止中のサービスと再開予定日を周知
IPAは、メールが本物か確認したいときは正規のサイトを調べて問い合わせるよう勧めています。会員がメールリンクを開かずに正規のサイトで確認できるよう、加盟店のサイトに11月24日に再開する予定を掲載しておくことが詐欺への備えになります。山陰酸素工業も、使えなくなった機能と復旧の見込みを自社サイトに掲載しました。
CNポイントと連携する自社システムとアカウントを点検
IPAは事業者に、自社が利用している外部サービスをすべて洗い出し、サービスごとのログとアカウントに異常がないか確認するよう呼びかけています。CNポイントにつながる自社の管理画面やアカウントを洗い出し、作った覚えのないアカウントやログの異常が無いかを確認しましょう。あわせて、不要な会員情報を自社システムに残さず、保有する情報を必要最小限に抑えることも、IPAが求める対策です。
"お客様から本件に関するお問い合わせがございました場合は、お手数ですが、下記のお客様向けのお問い合わせフォームをご案内いただきますようお願いいたします。" — 「4. CNポイント会員様および加盟店様へのお願い」より公式情報を見る →
"自組織が利用している外部サービスをすべて洗い出してください。" / "作ったはずのないアカウントが存在しないか" — 「速やかに行うべき点検」より公式情報を見る →
FAQ
- CNポイントの流出で、パスワードは含まれていますか?
- クラブネッツは、パスワード情報の流出は確認されていないとしています。ただし念のため、対象会員にはCNポイント会員サイトのパスワードを変更するよう勧めています。同じパスワードを他サービスでも使っている場合は、そちらも変更しておくと安全です。
- CNポイントは今も貯めたり使ったりできますか?
- ポイントを貯める・使うCNポイントシステム本体は、通常どおり使うことができます。停止しているのはCNエクスチェンジ、CNコンテンツ、CNモニターの3サービスで、11月24日に再開する予定です。
- クラブネッツからパスワードを聞く電話やメールが届いたらどうすればいいですか?
- クラブネッツは、電話やメールでパスワードを聞くことは無いとしています。パスワードを求める連絡は偽物と判断し、記載のリンクにはアクセスしないでください。本物か確認したいときは、正規のサイトをご自身で調べて問い合わせます。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。