IDCFクラウドの障害はランサムウェア攻撃が原因
IDCFクラウドで発生した障害の原因は第三者によるランサムウェア攻撃だと、IDCフロンティアが明らかにしました。IDCFクラウドは、ソフトバンクの子会社であるIDCフロンティアが企業や自治体に提供するクラウドサービスです。ランサムウェアはデータを暗号化して使うことができない状態にしたうえで、元に戻すことと引き換えに金銭を要求する不正なプログラムを指します。
IDCFクラウドのリージョンはデータセンターを置く地域の分け方で、ゾーンはそのリージョンの中をさらに分けた区画のことです。今回の攻撃は東日本リージョン1の一部のゾーンで発生しました。
東日本リージョン1のクラウド障害はいつ始まったのか
障害が始まったのは2026年10月7日の午前3時40分頃で、場所は東日本リージョン1です。 IDCフロンティアは同日、第三者からの不正アクセスによってサービスの一部に障害が出ていると発表しました。
対象の利用企業には個別に連絡しています。最初に発表した時点では、IDCフロンティアは不正アクセスの中身も影響の大きさもまだ明らかにしていませんでした。
IDCフロンティアは10月7日に原因をランサムウェアと公表
IDCフロンティアは同じ10月7日のうちに、障害の原因がランサムウェア攻撃だと判明したと公表しました。二次被害やデータの漏えいを防ぐため、東日本リージョン1をネットワークから切り離してシステムを停止しています。
侵入経路の特定と遮断はこの時点で対応中とされていました。 IDCフロンティアの発表の流れは次のとおりです。
IDCフロンティアの発表(2026年10月7日〜27日)
| 時期 | 出来事 |
|---|---|
| 10月7日(1回目) | 不正アクセスによる障害の発生を公表 |
| 10月7日(2回目) | 原因がランサムウェア攻撃と判明し、影響は495の企業や自治体と公表 |
| 10月8日 | 4ゾーンのデータは取り出しや復元が困難な見通しと公表 |
| 10月9日 | 緊急対策本部とソフトバンクとの対応体制を公表 |
| 10月14日 | 外部へのデータ流出はなかったと判断し、194社のバックアップを取り出せると公表 |
| 10月18日 | IDCFクラウド バックアップの提供を再開 |
| 10月27日 | 侵入経路はIDCFクラウドポータル認証システムの脆弱性と公表し、調査完了を報告 |
"調査の結果、東日本リージョン1で障害が発生しており、第三者からのランサムウェア攻撃によるものであることが判明しました。" — 冒頭より公式情報を見る →
被害は495の企業・自治体に、206社はバックアップを取り出せる
ランサムウェア攻撃の影響は、IDCFクラウドを契約している495の企業や自治体に及んでいます。 495は、10月7日と10月8日にIDCフロンティアが公表した数です。IDCフロンティアはどの企業や自治体が含まれるのかを公表しておらず、対象の利用企業へ個別に連絡しています。
障害と被害が出たのはtesla・henry・pascal・joule
被害が出たのは、東日本リージョン1にある4つのゾーン(tesla・henry・pascal・joule)です。10月8日の発表によると、この4ゾーンでは仮想サーバーが停止し、再起動もできなくなっています。仮想サーバーとは、利用企業がクラウド上に借りて自社システムやサイトを動作させるサーバーのことです。
同じ東日本リージョン1でも、radianゾーンとnewtonゾーンは対象に入っていません。 IDCフロンティアが被害を公表したゾーンは4つだけです。
ランサムウェアの被害後にデータを戻せるのはバックアップだけか
4ゾーンに保管されたデータは取り出しや復元が難しい見通しだと、IDCフロンティアは10月8日に発表しました。 IDCフロンティアの見解では、利用企業が自社で持っているバックアップからしかデータは戻せません。ここでいうバックアップは、利用企業がIDCFクラウドとは別に取っておいたデータの複製を指します。
IDCフロンティアは4ゾーンの利用企業に、別の環境を用意してシステムを作り直すよう連絡しています。IDCフロンティアの見解どおりなら、バックアップを取っていなかった企業には4ゾーンのデータを戻す手段がありません。
その後の調査で、IDCFクラウドに残っていたバックアップを取り出せる企業が出てきました。 IDCフロンティアは10月14日、IDCFクラウドのスナップショット機能を使っていた194社のバックアップデータを取り出せると公表しました。10月27日には、取り出せる企業が206社に増えています。
495の企業や自治体は従来の環境では復旧が難しい見通しで、IDCフロンティアはソフトバンクと連携して代替環境への移行やバックアップデータの取り出しを支援しています。
東日本リージョン1以外も被害拡大防止で管理コンソールを停止
東日本リージョン1以外のリージョンでも、利用企業が外からアクセスする管理コンソールが止まっています。 管理コンソールとは、利用企業がサーバーの起動や停止などを操作する画面のことで、IDCフロンティアは安全性を確認でき次第、管理コンソールを再開する予定です。
IDCフロンティアが10月8日の発表で、不正アクセスは確認されていないとした範囲は次のとおりです。
- 東日本リージョン1のradianゾーンとnewtonゾーン
- 東日本リージョン2と東日本リージョン3
- 西日本リージョン1
これらの利用企業も、データが失われた時に戻せるよう、バックアップを自社で取っておく必要があります。管理コンソールを使うことができない間は、利用企業の求めに応じてIDCフロンティアが仮想サーバーの起動や停止を代わりに行います。なお、今回はIDCFクラウドTypeSとIDCFプライベートクラウドが対象外です。
IDCFクラウド バックアップは10月18日に提供を再開
IDCフロンティアは10月18日、安全性の確認が終わったため、停止していたIDCFクラウド バックアップの提供を再開しました。対象は、次の範囲で仮想サーバーを使い続けている利用企業です。
- 東日本リージョン1のradianゾーンとnewtonゾーン
- 東日本リージョン2
- 東日本リージョン3
- 西日本リージョン1
再開したことで、利用企業はすぐにバックアップデータを取れるようになり、取ったデータはIDCFクラウド以外のクラウドや自社の設備にも戻せます。 スナップショット機能は安全性を確認するため、10月18日時点でも停止しています。
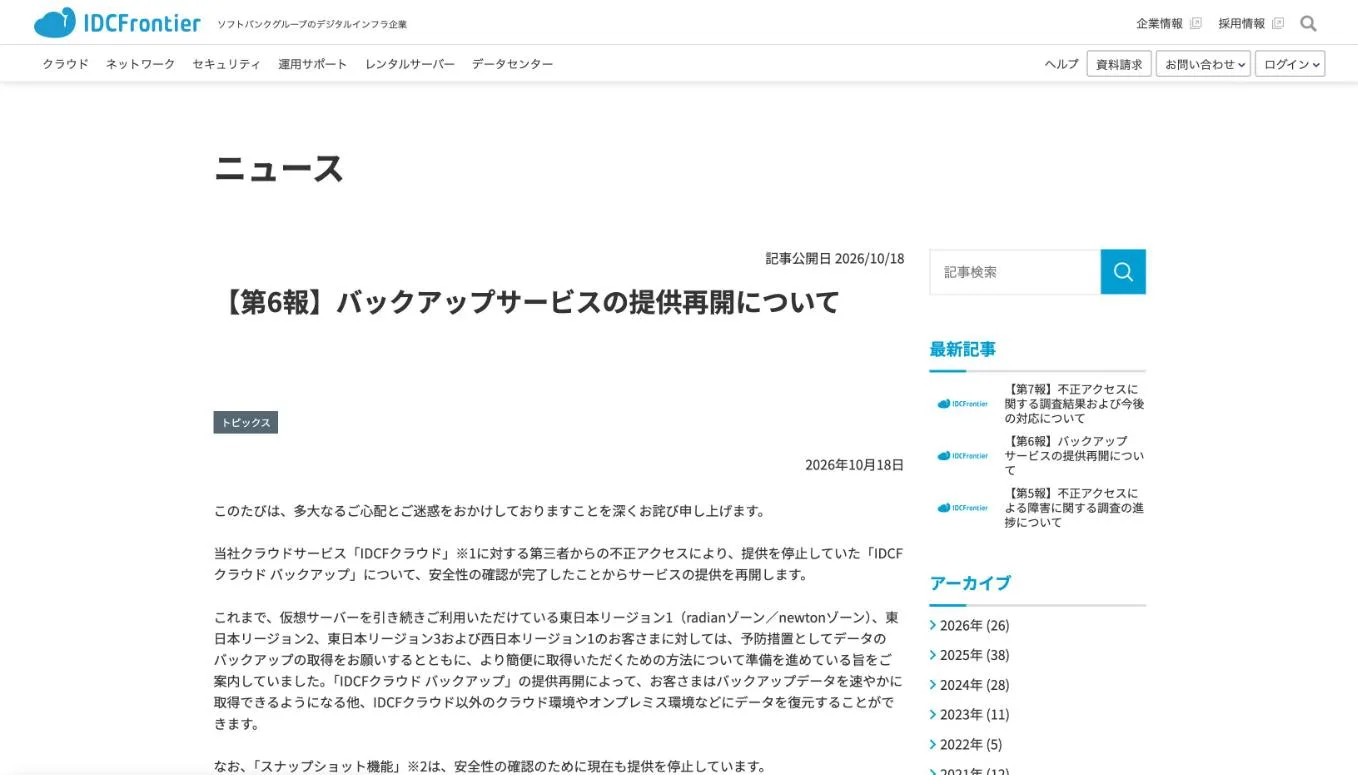
"対象である東日本リージョン1の一部(teslaゾーン/henryゾーン/pascalゾーン/jouleゾーン)に保管されているお客さまデータについては、取り出しや復元が困難な見通しです。" — 「■現在の調査状況」より公式情報を見る →
"障害の影響を受けた495の企業・自治体のうち、IDCFクラウドの「スナップショット機能」※2をご利用いただいていた194のお客さまについて、バックアップデータの取り出しが可能であることを確認しました。" — 「2.バックアップによるデータの取り出し・復元の見通しについて」より公式情報を見る →
"なお、「スナップショット機能」※2は、安全性の確認のために現在も提供を停止しています。"公式情報を見る →
クラウド障害の影響と情報漏えいの可能性を公表した企業
IDCFクラウドの障害を受けた利用企業の側からも影響の公表が出ています。 企業が自社のサイトで公表した内容を確認できた3社をここで取り上げます。
| 企業・サービス | 公表された影響 |
|---|---|
| JR東日本(えきねっと・大人の休日倶楽部) | 会員向けメールの配信が一部停止。10月15日、メールアドレスなどの漏えいはなかったと発表 |
| 日水物流(ニッスイのグループ会社) | システム障害で止まった入出荷を10月9日に一部再開 |
| シックス・アパート(Movable Typeクラウド版) | 31台のサーバーをさくらのクラウドへ移して復旧 |
えきねっと会員の個人情報は漏えいなしとJR東日本が発表
JR東日本は10月15日、えきねっと会員(最大約167万件)と大人の休日倶楽部会員(最大約39万件)について、個人情報の漏えいはなかったと発表しました。 判断したのは、IDCフロンティアから報告を受けたメール配信用の外部サービス会社です。
会員へのメール配信に利用していた外部のサービスは、IDCフロンティアへの不正アクセスで一部が使えなくなりました。JR東日本は10月9日、メールアドレスを含むメールの記録などを閲覧されたり取得されたりした可能性を否定できないと発表しています。
対象は最大でえきねっと会員が約167万件、大人の休日倶楽部会員が約39万件です。JR東日本は2つを合算した件数を公表していません。
| 会員 | 対象件数(最大) | 10月9日に漏えいの可能性があるとされた情報 |
|---|---|---|
| えきねっと会員(ビジネスえきねっと会員を除く) | 約167万件 | メールアドレス |
| 大人の休日倶楽部会員 | 約39万件 | メールアドレス・会員番号・クレジットカードの有効期限・生年月日 |
氏名・住所・電話番号・クレジットカード番号に漏えいの可能性はないと、JR東日本は10月9日に発表しました。準備でき次第、対象会員へメールで個別に連絡するとのこと。
クラウド障害による日水物流の入出荷停止【被害サーバーに個人情報なし】
ニッスイのグループ会社である日水物流では、委託先のIDCフロンティアへの不正アクセスによるシステム障害が継続しています。 止まっていた入出荷の業務は10月9日から一部を再開しました。
被害を受けたサーバーにはグループで管理している個人情報も顧客情報も入っていなかったと、ニッスイは確認しています。全面的な復旧の時期はあらためてアナウンスするとのこと。
Movable Typeクラウド版は障害の31台を別のクラウドへ移行
Movable Typeクラウド版を提供するシックス・アパートでは、IDCFクラウドプランで運用していたサーバー31台に影響が出ました。 31台は管理画面にもウェブサイトにもアクセスできず、IDCFクラウドの上では復旧できる見込みがありません。
シックス・アパートはすべてのサーバーについて、毎日取るバックアップ7世代分をIDCFクラウドとは別のGoogle Cloudに保管していました。このうち10月7日午前1時の時点のデータを使い、31台を「さくらのクラウド」へ移して順に復旧させています。別の基盤にバックアップを持っていたため、データを戻す手段が残りました。
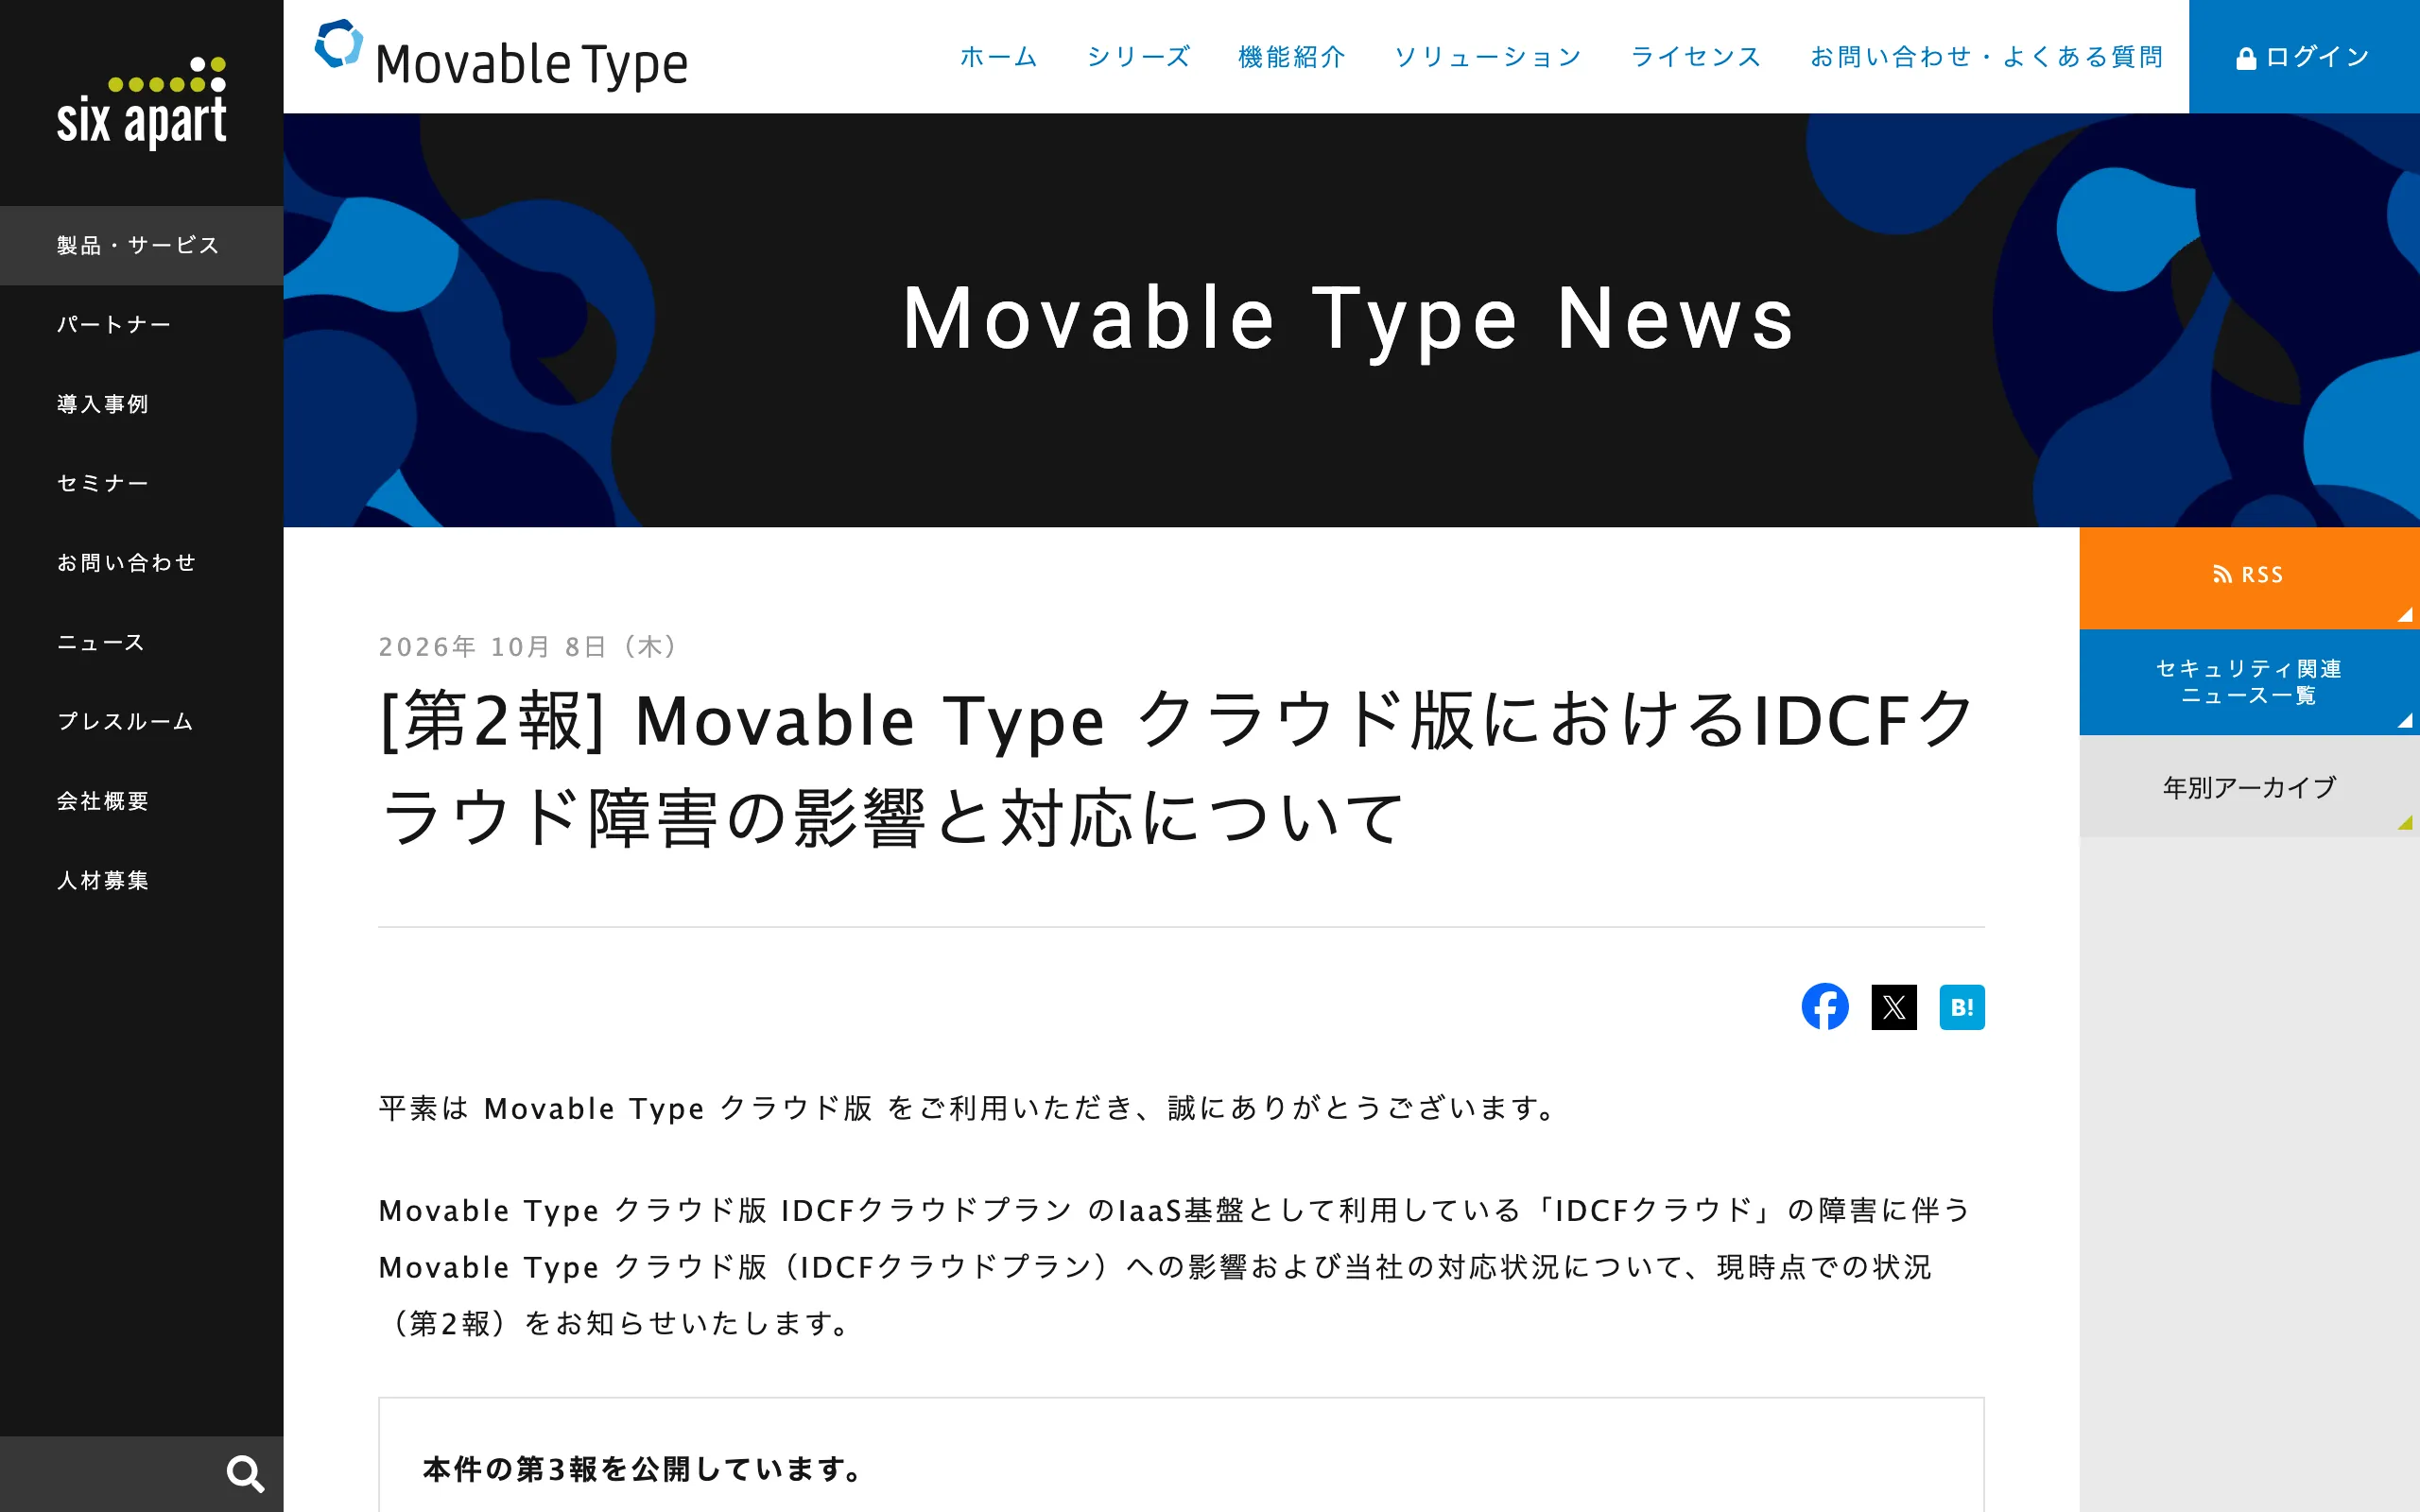
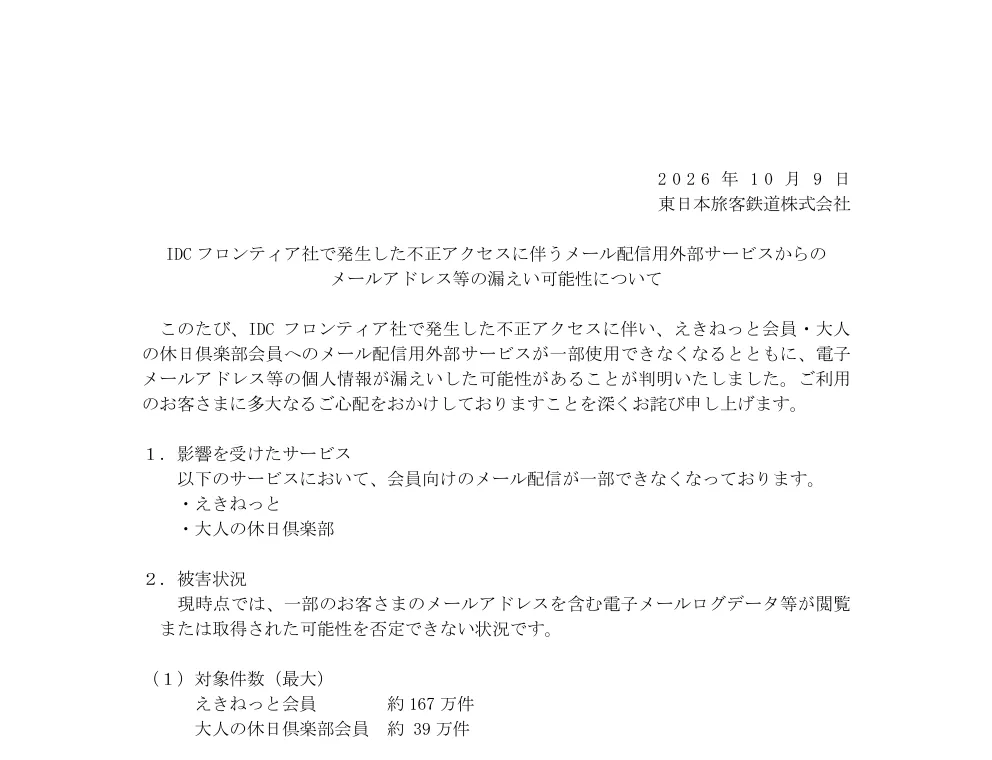
"えきねっと会員・大人の休日倶楽部会員の個人情報の漏えいがなかったと判断したとの報告を受けております。" — 「10月15日更新」より公式情報を見る →
"対象の31台については、IDCFクラウド上で復旧できる見込みがないことが判明しています。"公式情報を見る →
IDCフロンティアとソフトバンクの対応
IDCフロンティアは10月7日午前9時に緊急対策本部を置き、親会社のソフトバンクと連携して対応しています。そのうえで、被害を調べて復旧する作業と利用企業への対応は、両社で役割を分けて進めています。
IDCフロンティア利用企業の窓口はソフトバンクのどの部門か
利用企業からの問い合わせはソフトバンクの法人部門が受け付けています。法人部門が行う対応は次の3つです。
- バックアップの取り方の説明
- 移行先となる環境の提案
- 仮想サーバーの起動や停止の代行
被害の解析と復旧はIDCフロンティアの技術部門が中心になり、ソフトバンクの技術部門が支えています。 外部のセキュリティ専門企業とも連携して、東日本と西日本の両リージョンでネットワークやサーバー、ストレージの被害を解析しています。
侵入経路はIDCFクラウドポータル認証システムの脆弱性
第三者は、IDCFクラウドポータルの認証システムで使っていたオープンソースソフトウェアの脆弱性を突いて侵入しました。IDCフロンティアが10月27日、調査完了とあわせて公表しています。
IDCFクラウドポータルは、利用企業が仮想サーバーの起動や請求情報の確認に使う画面です。そのため、侵入口になったポータルは外部から切り離して停止しており、IDCフロンティアは安全性を十分に確認してから再開する予定です。
仮想サーバー内のデータが外部へ流出したことはなかったと、IDCフロンティアは判断しています。 攻撃を受けた4ゾーンで、データを持ち出した痕跡も、それを裏付ける事実も見つかっていません。IDCフロンティアは攻撃者と接触しておらず、身代金の支払いや交渉もしていないとしています。監督省庁や警察などの関係機関には報告済みで、相談を進めているところです。
再発防止策として、IDCフロンティアはセキュリティ管理を専門とする独立組織を置きました。脆弱性診断の対象をオープンソースソフトウェアにも広げ、部署ごとに分かれていたソフトウェアの構成情報を、全社で一元管理します。
ポータル登録情報への不正照会は最大71社
IDCFクラウドポータルでは最大71社の登録情報が不正に照会され、そのうち最大31社(31件)分には個人名などが入っていました。 10月14日時点の48社から、その後の調査で71社に増えています。照会された情報は、個人名や、個人名を含む可能性があるメールアドレスなどです。
照会された情報を外部へ持ち出した痕跡は見つかっていません。最大4件のログインパスワードが不正に変更されており、IDCフロンティアはリセットしたうえで、対象の利用企業へ個別に連絡しています。
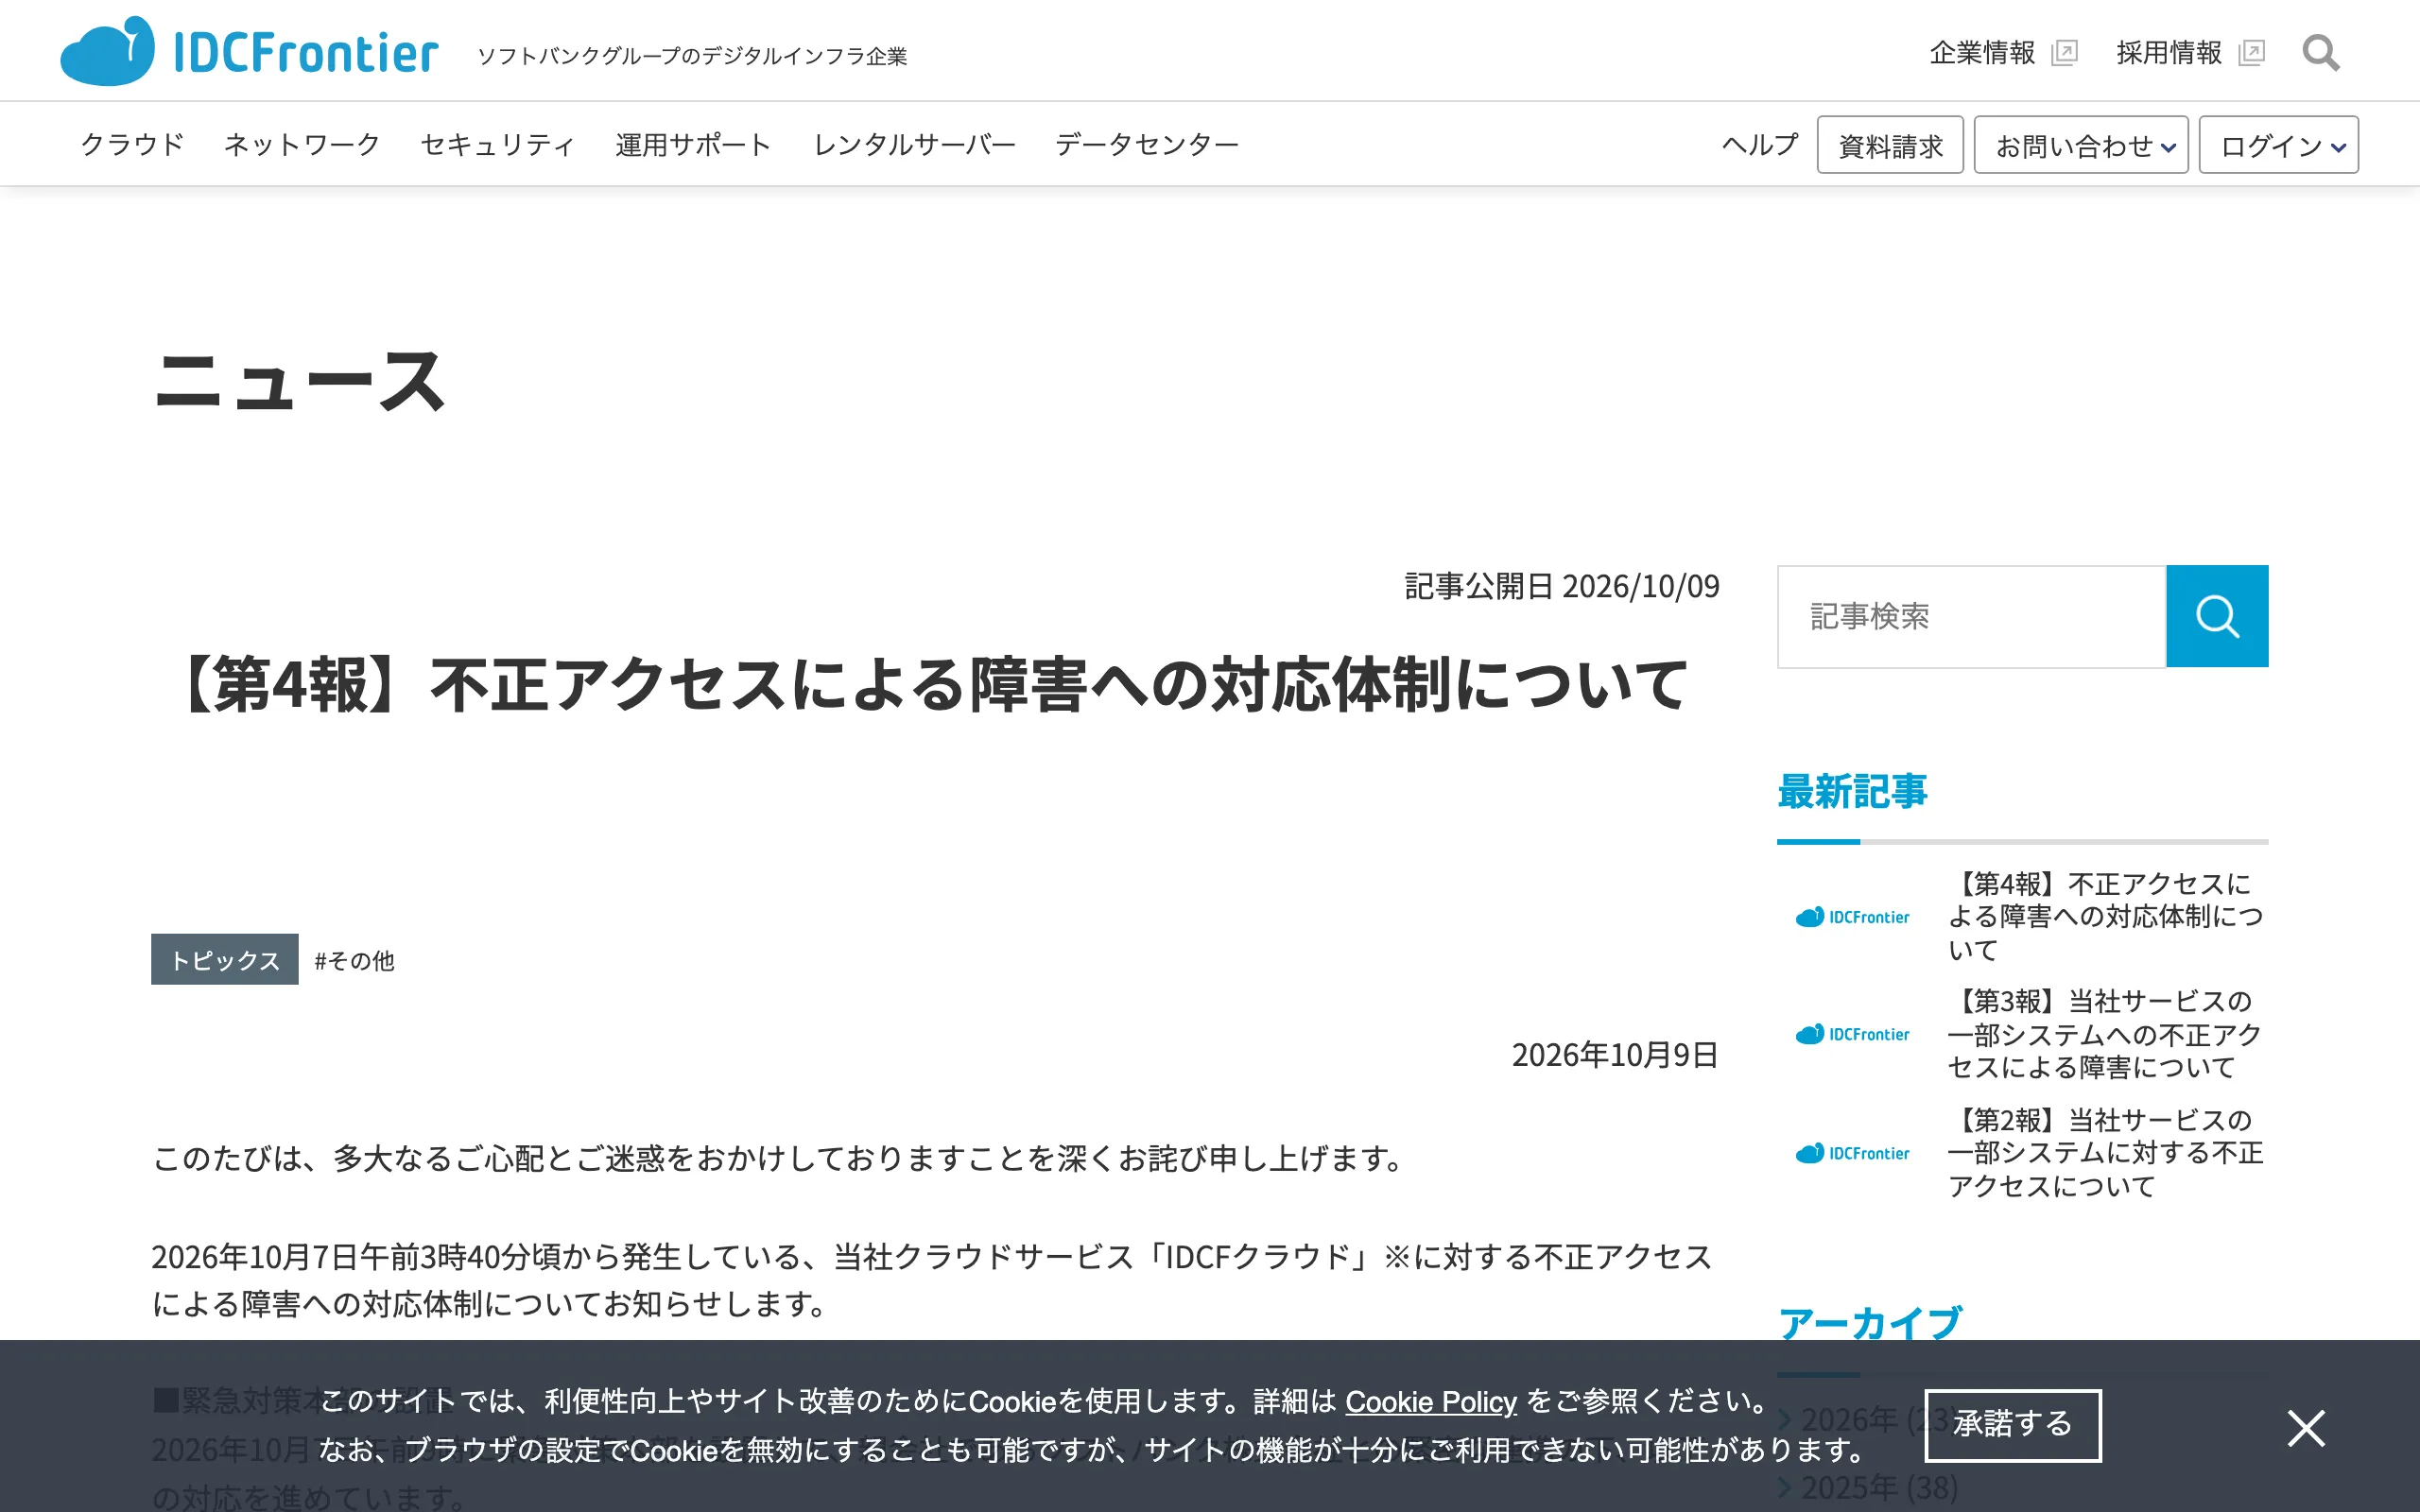
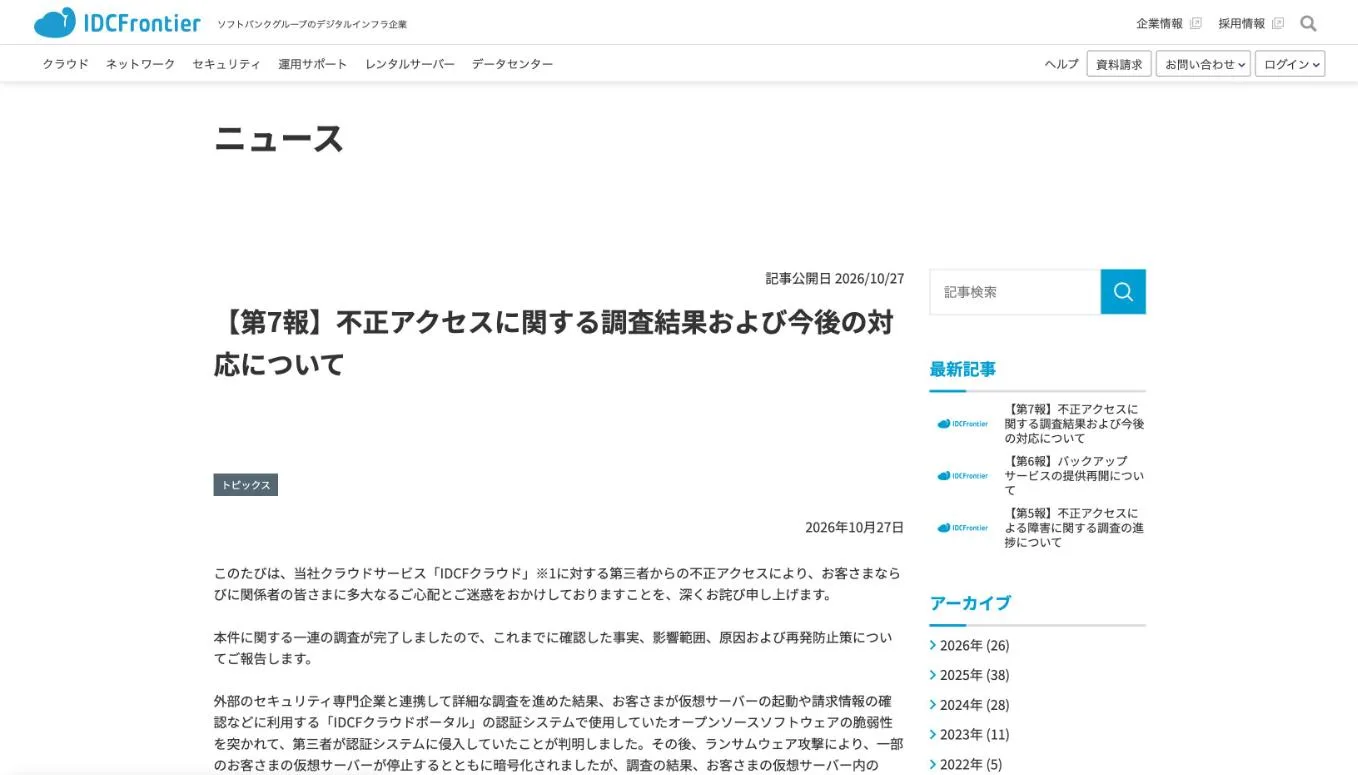
"2026年10月7日午前9時に緊急対策本部を設置して、親会社であるソフトバンク株式会社との緊密な連携の下、以下の対応を進めています。" — 「■緊急対策本部の設置」より公式情報を見る →
"第三者による不正アクセスは、「IDCFクラウドポータル」で採用しているオープンソースソフトウェアの脆弱性が悪用されたことにより発生しました。" — 「(2)原因」より公式情報を見る →
IDCFクラウドのランサムウェア被害と復旧の見通し
IDCFクラウドのランサムウェア攻撃では495の企業や自治体に障害が出ました。4ゾーンは従来の環境での復旧が難しい見通しで、バックアップを取り出せる企業は206社です。Movable Typeクラウド版のように別の基盤に複製を持っていた企業は、別のクラウドへ移行して復旧を進めています。
侵入経路はIDCFクラウドポータル認証システムの脆弱性で、仮想サーバー内データの外部流出はなかったと、IDCフロンティアは公表しました。 ポータルでは最大71社の登録情報が不正に照会されています。JR東日本によると、えきねっと会員などの個人情報の漏えいはなかったといいます。
FAQ
- IDCFクラウドに保存していたデータは戻りますか?
- tesla・henry・pascal・jouleの4ゾーンは、従来の環境での復旧が難しい見通しです。ただし、IDCフロンティアは10月27日、206社のバックアップデータを取り出せると発表しました。代替環境への移行やバックアップデータの取り出しは、IDCフロンティアがソフトバンクと連携して支援しています。
- IDCFクラウドへの侵入経路は何でしたか?
- IDCFクラウドポータルの認証システムで使っていた、オープンソースソフトウェアの脆弱性です。IDCフロンティアが10月27日に公表したもので、仮想サーバー内のデータが外部へ流出したことはなかったとしています。
- えきねっと会員の個人情報は漏えいしたのですか?
- 漏えいはなかったと、JR東日本は10月15日に発表しました。メール配信用の外部サービス会社が、IDCフロンティアからの報告を受けて判断したものです。
- IDCFクラウドのすべてのサービスが停止しているのですか?
- 止まっていません。不正アクセスが確認されたのは東日本リージョン1の4ゾーンで、IDCFクラウドTypeSとIDCFプライベートクラウドは対象外です。ただし、利用企業が外から使う管理コンソールは、安全性を調べるために東日本リージョン1以外でも止まっています。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。