最大1万5,128件が漏えいの可能性、受講者のIDも対象
11月6日、JNSAは不正アクセスの事実と、漏えいしたと見込まれる情報をPDFのお知らせで公表しました。漏えいした可能性があるのは、サービスを申し込んだ管理者の氏名や企業名、メールアドレスと、受講者のIDとハッシュ化されたパスワードです。 対象者は最大1万5,128件と見込まれています。
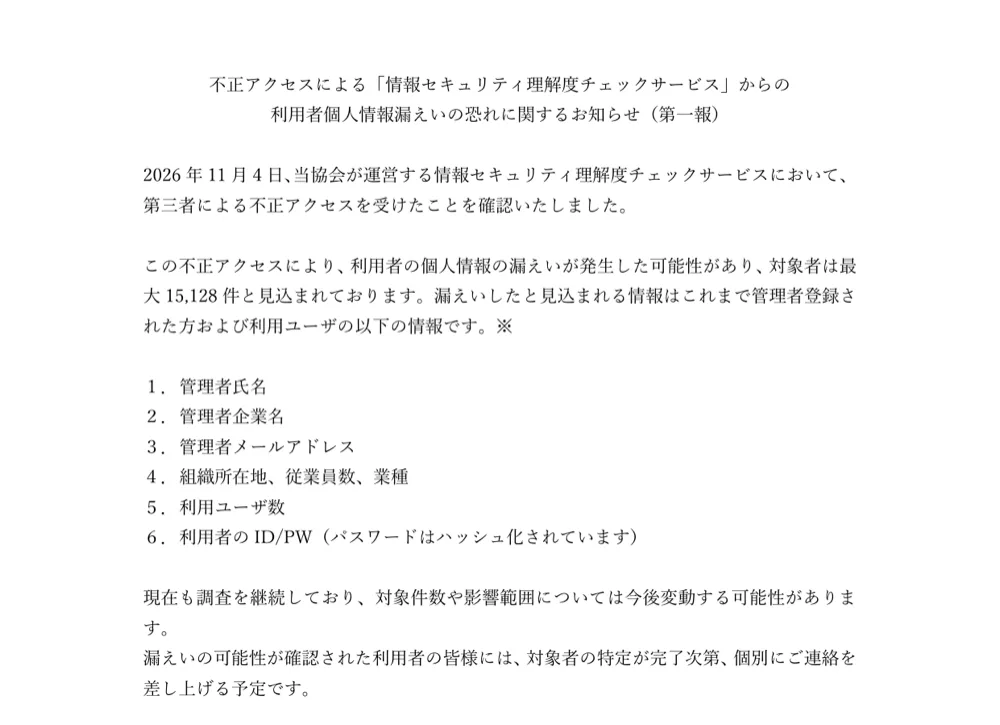
ただし、最大1万5,128件という数字は確定値ではありません。JNSAは調査を継続中で、対象件数や影響範囲が今後変わる可能性があるとしています。
国内企業が公表した情報漏えいの件数と原因は、時系列一覧にまとめています。
漏えいした可能性があるのはどんな情報?
JNSAが公表した情報は6種類で、管理者の連絡先と組織情報に加え、受講者がログインに使うIDとパスワードが含まれます。 パスワードは、ハッシュ化(元の文字列に戻せない形へ変換すること)された状態で保存されていました。
漏えいした可能性がある情報(JNSAの発表より)
| 誰の情報か | 漏えいした可能性がある情報 |
|---|---|
| サービスを申し込んだ管理者 | 氏名・企業名・メールアドレス |
| 管理者が所属する組織 | 所在地・従業員数・業種・利用ユーザー数 |
| サービスのユーザー | IDとパスワード(ハッシュ化済み) |
管理者と受講者それぞれの件数や、パスワードをどの方式でハッシュ化していたかは、お知らせからは読み取れません。
"漏えいしたと見込まれる情報はこれまで管理者登録された方および利用ユーザの以下の情報です。" / "利用者の ID/PW(パスワードはハッシュ化されています)" — 1ページ目の本文より公式情報を見る →
情報セキュリティ理解度チェックサービスとは?
情報セキュリティ理解度チェックサービスは、社員や職員のセキュリティに対する意識と知識を高め、組織全体の知識レベルを客観的に把握するために、企業や団体が申し込むサービスです。つまり、組織管理者が社員を登録して情報セキュリティの問題に回答させ、結果を分析できる仕組みで、受講者は個人名を使わずIDで管理できます。
受講者は、管理者が事前に登録したIDでサイトに入り、問題に回答します。そのため、JNSAが公表した6種類の情報に受講者の氏名は入っておらず、受講者の情報で対象になるのはIDとパスワードです。
"組織の管理者が事前に受講者(社員・職員)を登録し、サイト上で情報セキュリティに関する問題を受講させて、結果を分析できるサービスです。" / "管理者以外の受講者は、個人名を使わずに「受講者 ID」などで管理できます。" — 2ページ目の参考より公式情報を見る →
10月30日夜から侵入の可能性、11月4日にサービス停止
JNSAのお知らせは、これまでの調査をもとに、不正アクセスが10月30日夜ごろから行われた可能性を指摘しています。その後、JNSAが11月4日に不正アクセスを確認してサービスを停止し、2日後の11月6日に公表しました。
侵入から公表までの流れ(JNSAの発表より)
| 日付 | 起きたこととJNSAの対応 |
|---|---|
| 10月30日夜ごろ | 不正アクセスが始まった可能性(調査で判明) |
| 11月4日 | 不正アクセスを確認し、サービスを停止 |
| 11月6日 | お知らせを公開し、個人情報保護委員会への報告予定を公表 |
侵入経路はまだ調査中
侵入経路や攻撃者、サービス再開時期は、11月6日時点でまだ分かっていない段階です。 JNSAは外部専門事業者の協力を得て、原因究明と影響範囲の特定を進めています。
また、JNSAは、国内のセキュリティ水準を高める立場にありながら被害を受けたとして、ユーザーと関係者に謝罪しました。調査で新たな事実が判明すれば、協会のWebサイトで速やかに公表する方針です。
"本件の発覚後、被害拡大防止のため対象サービスを停止するとともに、外部専門事業者の協力のもと、原因究明および影響範囲の特定を進めております。" — 1ページ目の本文より公式情報を見る →
個人情報保護委員会へ報告、対象者には個別に連絡
個人情報保護委員会は、個人情報の漏えいについて事業者から報告を受ける国の機関です。JNSAは11月6日付のお知らせで、同日に報告する予定だと説明しました。Security NEXTの11月9日の記事によると、JNSAは11月6日に報告しています。
漏えいの可能性がある人を特定する作業はまだ続いていて、JNSAは特定が完了し次第、対象者へ個別に連絡する予定です。 連絡の手段や時期は、現時点で公表されていません。
問い合わせ先は、JNSAのメール窓口(sec@jnsa.org)です。
"漏えいの可能性が確認された利用者の皆様には、対象者の特定が完了次第、個別にご連絡を差し上げる予定です。" — 1ページ目の本文より公式情報を見る →
JNSAを装うメールに注意
JNSAは、漏えいしたメールアドレスに、JNSAや関係機関になりすましたメールが届く可能性があると注意を呼びかけています。そのため、JNSAや関係機関の名前で届いたメールは、リンクや添付ファイルを開く前に送信元を確認しましょう。 今回は管理者の氏名と企業名もそろって漏えいの対象になったため、宛名や社名の入ったなりすましメールが届くことも考えられます。
JNSAを装うメールを受け取ったときの対応(JNSAの発表より)
| 届いたメール | 取るべき対応 |
|---|---|
| 差出人や本文にJNSA・関係機関の名前がある不審なメール | 本文のリンクと添付ファイルを開かず、送信元を確認する |
| 本文のURLからIDやパスワードの入力・変更を求めるメール | JNSAのメールではないと判断し、入力しない |
"なお、メールアドレス等の情報が漏えいした場合、当協会や関係機関になりすましたメールが送信される可能性があります。" — 1ページ目の本文より公式情報を見る →
JNSAがメールでIDやパスワードの入力を求めることはない
JNSAは、IDやパスワードの入力・変更をメール本文中のURLリンクから求めることはないと明言しています。つまり、メール本文のリンクからパスワードの入力や変更を求めてくる時点で、JNSAを装った偽物と判断できます。
しかも、理解度チェックサービスは現在停止しているため、サービスへのログインを促すメールはそれだけで不自然です。
判断に迷うメールには返信せず、JNSAのメール窓口(sec@jnsa.org)へ問い合わせましょう。
"また、当協会がメール本文中で URL リンクを示して、ID やパスワードの入力や変更を求めることはありません。" — 2ページ目の本文より公式情報を見る →
同じパスワードを他サービスでも利用していれば変更しよう
同じパスワードを他サービスでも設定しているなら、ハッシュ化されていても、そのサービスのパスワードを変更しておくのが安全です。 IPA(情報処理推進機構)は、ID・パスワードが漏えいすると、第三者にアカウントへ不正ログインされるリスクがあるとしています。同じパスワードを使い回していれば、漏えいしたIDとパスワードで他サービスにも不正ログインされる恐れがあります。
JNSAはハッシュ化方式を公表していないため、漏えいしたパスワードがどこまで守られているかは外から判断できません。
理解度チェックサービスは停止中なので、まずは同じパスワードを設定している他サービスから変更を進めましょう。新しいパスワードは、長く複雑なものにするのが基本です。
"ID・パスワードが漏えいすると、悪意ある第三者に自分のアカウントへ不正ログインされるリスクがあります。" / "同じパスワードを他のサービスでも使いまわしている場合は、これらのサービスについても同様にパスワードを変更してください。" — 「2.2.ID・パスワードが漏えいした場合」より公式情報を見る →
社員教育に外部サービスを利用する担当者と受講者が取るべき対策
研修担当者は社外サービスに登録した社員情報とログを確認し、受講者は研修で使ったパスワードを他サービスで使わないようにしましょう。 今回、漏えいの可能性があるのは、会社がサービスを申し込む際に登録した管理者情報と、社員に割り当てられたIDとパスワードです。
研修担当者は登録先の外部サービスとログを点検しよう
社員教育のサービスもメールやクラウドと同じく会社情報を社外に預けるので、洗い出しとログ確認の対象に入れておきましょう。 IPAは、利用している外部サービスを洗い出し、ログを直近1か月から3か月へ広げて確認する手順を勧めています。
研修や検定を含む外部サービスを一覧にする
外部サービスはクラウドやVPNなど種類がさまざまで、部署単位で契約しているものもあります。人事や研修の担当部署が申し込んだ社員教育のサービスも、一覧に加えておきましょう。
ログイン失敗やログイン元の変化をログで確認する
ログで見るのは、ログイン失敗の量やログイン元のIPアドレスなど、普段との差です。確認する期間は直近1か月から始め、その後3か月へ広げます。
社員の登録は個人名よりIDを優先
外部の研修サービスに社員を登録する際は、個人名の代わりにIDで管理できるかを確認しておきましょう。漏えいが起きても、社外へ出る情報を減らせます。
"自組織が利用している外部サービスの洗い出し" / "直近1ヵ月、その後3ヵ月といったように、段階的に対象範囲を広げて確認してください。" — 「速やかに行うべき点検」より公式情報を見る →
受講者はパスワードを長く複雑にし、多要素認証も設定しよう
IDとパスワードが盗まれても、SMSや認証アプリの確認コードが無ければログインされないよう、研修以外のサービスでも多要素認証かパスキーを設定しておきましょう。
研修のパスワードは他サービスと分ける
研修サービスが多要素認証にもパスキーにも対応していなくても、他サービスと異なるパスワードにしておけば、漏えいの影響を研修サービスの中だけにとどめられます。長く複雑なパスワードを作るときは、パスワード生成ツールが便利です。
多要素認証を設定できるサービスは有効にする
多要素認証は、パスワードに加えてSMSや認証アプリに届く確認コードでも本人かどうかを確かめる仕組みです。パスワードが漏えいしても、確認コードを持たない第三者はログインしにくくなります。
パスキーに対応したサービスは切り替える
パスキーは、パスワードの代わりにスマートフォンの生体認証などでログインする仕組みです。入力するパスワードそのものが無いため、推測や漏えいの対象になりません。
"パスワードは長く複雑にすること、使い回さないこと" / "各種インターネットサービスにおける不正ログイン対策として、多要素認証(SMS認証、認証アプリ、ハードウェアトークン等)やパスキーの設定が可能なサービスは積極的に利用することを推奨します。" — 「3.日頃の対策」より公式情報を見る →
FAQ
- JNSAの理解度チェックサービスで漏えいした可能性がある情報は何ですか?
- 管理者の氏名・企業名・メールアドレス、組織の所在地・従業員数・業種・利用ユーザー数と、ユーザーのIDとパスワードの6種類です。パスワードはハッシュ化された状態で、対象者は最大1万5,128件と見込まれます。
- ご自身の情報が漏えいの対象かどうかは、どうすれば確認できますか?
- JNSAからの連絡を待ちましょう。JNSAは対象者の特定が完了し次第、個別に連絡する予定です。問い合わせ先は、JNSAのメール窓口(sec@jnsa.org)とされています。
- JNSAを装ってパスワードの変更を求めるメールが届いたらどうすればよいですか?
- リンクにアクセスせず、パスワードも入力しないようにしましょう。JNSAは11月6日のお知らせで、IDやパスワードの入力・変更をメール本文中のURLリンクから求めることはないと明言しました。そうしたメールは、JNSAを装った偽物と判断できます。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。