KDDIの顧客情報2万2,541件が漏えいした可能性
対象は氏名・郵便番号・電話番号・メールアドレス・会員識別子の組み合わせで、パスワードやクレジットカード情報は含まれていません。 KDDIとライフネット生命は2026年10月30日に連名で、KDDIが持つ顧客情報の一部が外部に漏えいした可能性があると発表しました。件数は6種類の組み合わせを合わせて2万2,541件です。
漏えいした可能性があるのは、KDDIのシステムが持つ顧客情報です。ライフネット生命のシステムが入口になり、KDDI側のシステムにある情報が取得された可能性があるとのこと。
10月には良品計画も、MUJIアプリの顧客情報が流出した可能性を公表しました。国内企業が公表した情報漏えいの件数と原因は、時系列一覧にまとめています。
漏えいした可能性がある情報は6種類の組み合わせに分かれる
最も多いのは氏名・郵便番号・メールアドレス・会員識別子の組み合わせで、8,434件にのぼります。 両社は漏えいした可能性がある情報を6種類の組み合わせに分け、それぞれの件数を公表しています。
漏えいした可能性がある情報と件数(KDDI・ライフネット生命の発表より)
| 漏えいした可能性がある情報 | 件数 |
|---|---|
| 氏名・郵便番号・電話番号・メールアドレス・会員識別子 | 4,524件 |
| 氏名・郵便番号・電話番号・会員識別子 | 226件 |
| 氏名・郵便番号・メールアドレス・会員識別子 | 8,434件 |
| 氏名・郵便番号・会員識別子 | 3,662件 |
| メールアドレス・会員識別子 | 4,888件 |
| 会員識別子 | 807件 |
| 合計 | 2万2,541件 |
漏えいした可能性がある情報の組み合わせは人によって異なります。会員識別子だけの人もいれば、5つの情報すべてを含む人もいます。このほか一部の人については、性別と生年月日も漏えいした可能性があるとのこと。
パスワードやカード情報、保険契約の情報は含まれない
両社によると、パスワードやカード・口座情報に加え、運転免許証などの本人確認情報も対象外とのこと。 ライフネット生命が持つ保険契約に関する情報も、漏えいした可能性がある情報には含まれないとのこと。
2万2,541件は「漏えいした可能性」がある件数で、漏えいが確定した件数ではありません。両社は調査を継続し、新しい事実が判明した場合は改めて報告するとしています。
"※上記各項目に加え、一部のお客さまについて、性別および生年月日も漏えいした可能性があります。" / "※パスワードやクレジットカード情報、口座情報、運転免許証などの本人確認情報は含まれておりません。" / "※漏えいした可能性のある情報に、ライフネット生命が保有する保険契約に関する情報は含まれていません。" — 「2.漏えいした可能性のあるお客さま情報および件数」より公式情報を見る →
ライフネット生命の連携システムに不正アクセス
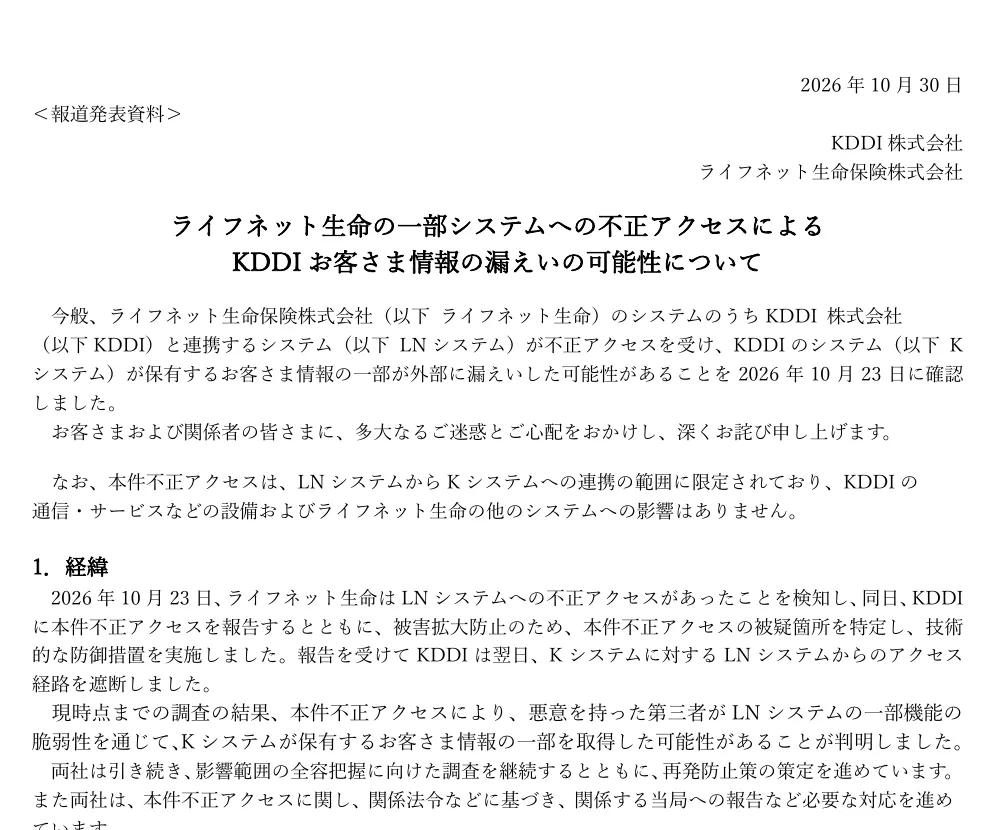
両社によると、悪意を持った第三者がライフネット生命側にある一部機能の脆弱性を通じて、KDDI側が持つ顧客情報の一部を取得した可能性があるとのこと。 不正アクセスを受けたのは、ライフネット生命がKDDIとの連携に使っているシステムです。両社はこのシステムを「LNシステム」、顧客情報を持つKDDI側を「Kシステム」と呼んでいます。
LNシステムのどの機能にどんな弱点があったのかは不明です。誰が不正アクセスをしたのかについても、両社は触れていません。
10月23日に検知し、翌日にアクセス経路を遮断
ライフネット生命は検知した当日にKDDIへ報告しており、両社は発表までの1週間の調査で、影響は連携の範囲に限られるとしています。 不正アクセスの検知から発表までの流れは、次のとおりです。
- 10月23日:ライフネット生命がLNシステムへの不正アクセスを検知し、同日にKDDIへ報告した。不正アクセスを受けた疑いのある箇所を特定して、技術的な防御措置をとった
- 10月24日:KDDIが、LNシステムからKシステムへのアクセス経路を遮断した
- 10月30日:両社が連名で発表した
両社は影響が及んだ範囲の全体をつかむ調査を続けながら、再発防止策づくりを進めています。関係法令にもとづく当局への報告なども行っているとのこと。
「auの生命ほけん」は一部の機能をメンテナンス中
「auの生命ほけん」は新規の申し込みの受け付けも休止しており、再開時期は不明となっています。 auの生命ほけんは、KDDIとライフネット生命が組んで提供している生命保険です。LNシステムを利用するこの保険について、ライフネット生命は申し込みの受け付けを含む一部の機能をメンテナンス中です。
一方で、両社は不正アクセスがLNシステムからKシステムへの連携の範囲に限られるとしています。KDDIの通信・サービスの設備と、ライフネット生命の他のシステムに影響はないとのこと。auの携帯電話を使った通話や通信は、今回の件で影響を受けていないことになります。
"報告を受けて KDDI は翌日、K システムに対する LN システムからのアクセス経路を遮断しました。" / "悪意を持った第三者が LN システムの一部機能の脆弱性を通じて、K システムが保有するお客さま情報の一部を取得した可能性があることが判明しました。" / "LN システムを利用する「au の生命ほけん」について、お申し込みの受け付けを含む一部の機能をメンテナンスしています。" — 「1.経緯」より公式情報を見る →
対象者は不審なメールやSMS、電話に注意
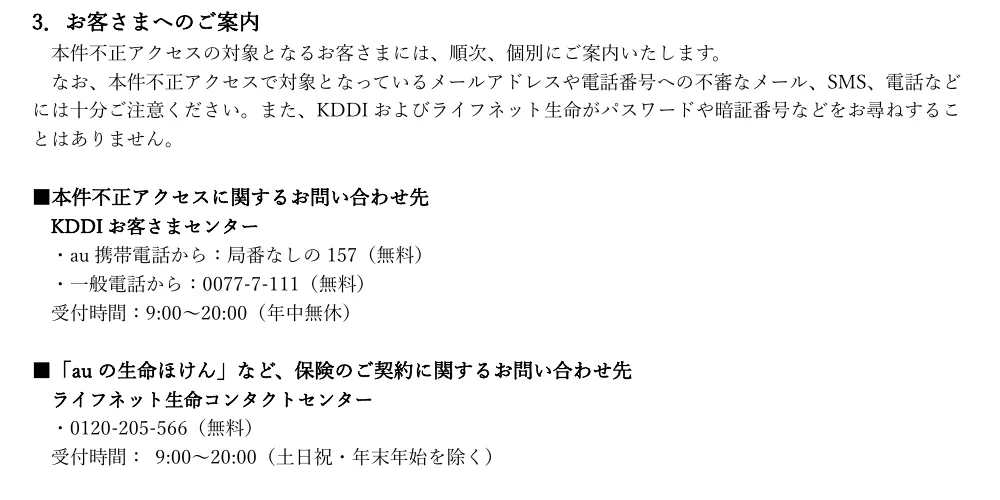
発表時点で二次被害は確認されていませんが、対象顧客には両社から順次個別に連絡が届くため、本物と偽物の見分けが必要になります。 両社は、対象のメールアドレスや電話番号に届く不審なメール・SMS・電話に注意するよう呼びかけています。
漏えいした可能性がある情報にはメールアドレスや電話番号を含むものがあり、メールだけでなくSMSや電話にも注意が必要です。両社の名前でメールやSMSが届いたら、本文のリンクや電話番号は使わず、発表に掲載された窓口に電話して内容を確認しましょう。
KDDIとライフネット生命はパスワードを聞かない
電話やSMSでパスワードや暗証番号を聞かれたら、KDDIやライフネット生命の社名が出ていても偽物と判断できます。 両社は、自社からパスワードや暗証番号などを聞くことはないと明言しています。
漏えいした可能性がある情報には、氏名と電話番号の両方を含むものもあります。電話で名前を呼ばれても、パスワードや暗証番号を聞かれた時点で電話を切り、メールやSMSのリンクにもアクセスしないようにしましょう。
問い合わせはKDDIお客さまセンターへ
KDDIお客さまセンターはau携帯電話から局番なしの157で、9時から20時まで年中無休で受け付けています。 今回の不正アクセスの問い合わせ先として、発表に掲載されている窓口です。保険の契約については、ライフネット生命コンタクトセンターが受け付けています。
問い合わせ先(KDDI・ライフネット生命の発表より)
| 内容 | 窓口 | 電話番号 | 受付時間 |
|---|---|---|---|
| 今回の不正アクセス | KDDIお客さまセンター | au携帯電話から157(無料)/一般電話から0077-7-111(無料) | 9時〜20時(年中無休) |
| 「auの生命ほけん」など保険の契約 | ライフネット生命コンタクトセンター | 0120-205-566(無料) | 9時〜20時(土日祝と年末年始を除く) |
電話をかけるときは、届いたメールやSMSに記載の番号ではなく、発表に掲載されている番号を使いましょう。ライフネット生命の窓口は土日祝が休みなので、週末に保険の件で連絡が来たらその場で答えず、平日に窓口へ問い合わせると安全です。
"本件不正アクセスで対象となっているメールアドレスや電話番号への不審なメール、SMS、電話などには十分ご注意ください。" / "KDDI およびライフネット生命がパスワードや暗証番号などをお尋ねすることはありません。" / "本件不正アクセスの対象となるお客さまには、順次、個別にご案内いたします。" — 「3.お客さまへのご案内」より公式情報を見る →
連携先への不正アクセスから提携企業とユーザーが見直すこと
提携先のシステムが入口になると自社の対策だけでは顧客情報を守れないため、提携企業は連携先の対策まで確認し、ユーザーは事業者からのメールやSMSでもフィッシングを疑うことが大切です。 今回はKDDIのシステムそのものではなく、連携していた提携先のシステムが入口になりました。自社の対策を固めても、連携先のシステムに弱点があれば、その弱点を通じて顧客情報を取られる恐れがあります。
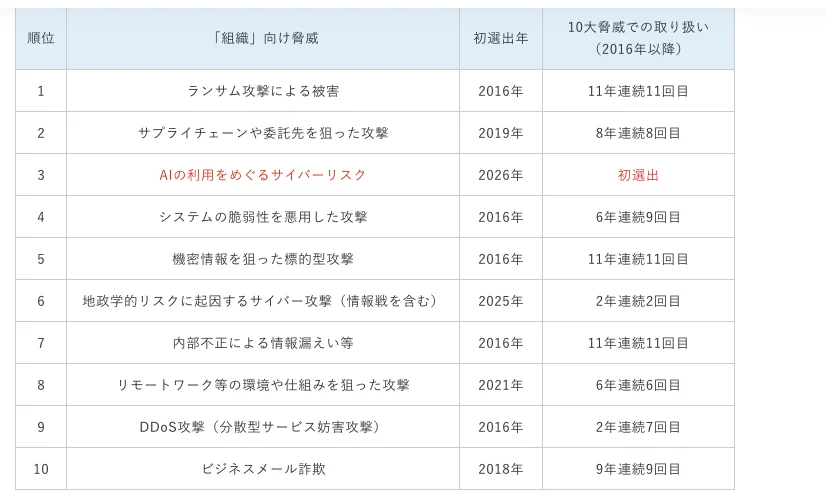
IPA(情報処理推進機構)は「情報セキュリティ10大脅威 2026」の組織向けで、「サプライチェーンや委託先を狙った攻撃」を2位に選びました。2026年1月29日に公開された順位で、1位はランサム攻撃による被害です。
提携企業側:連携先のセキュリティ対策まで調べる
自社システムが無事でも、連携している提携先の弱点から自社の顧客情報が取られうるため、連携先の対策状況まで確認しておく必要があります。 他社のサービスとシステムを連携させて顧客情報をやり取りしている会社は、契約の前後で連携先の対策を確認しておきましょう。
連携先から自社システムへアクセスできる範囲を、必要な情報だけに限定しておくことも大切です。範囲を限定しておけば、連携先が不正アクセスを受けたときに取られる情報も少なくなります。
"サプライチェーンや委託先を狙った攻撃" — 「情報セキュリティ10大脅威 2026 [組織]」より公式情報を見る →
ユーザー側:警察庁推奨アプリで詐欺電話を防ぐ
消費者庁は、詐欺電話を自動でブロックする機能などを持つ警察庁推奨アプリの利用を勧めています。 電話番号が知られていると、企業を装った詐欺電話の標的になりやすくなります。
消費者庁は10月29日、事業者への不正アクセスで個人情報の漏えいが発生しているとして注意喚起を出しました。その中で、消費者ができる対策として次の2つを勧めています。
- 警察庁推奨アプリをインストールし、詐欺電話を自動でブロックする
- 事業者からのSMSやメールでもフィッシングを疑い、記載されたURLにはアクセスせず、ブックマークした正規のサイトや正規のアプリからアクセスする
不安なときは、消費者ホットライン188か最寄りの消費生活センターに相談しましょう。届いたメールやSMSが本物かどうか判断できないときの相談先にもなります。
"詐欺電話を自動でブロックする機能など、特殊詐欺被害防止に有効な「 警察庁推奨アプリ 」をインストールすること" / "事業者や公的機関などのSMSやメールを見る時には、フィッシングを疑い、記載されているURLにはアクセスせず、事前にブックマークした正規のサイト や正規のアプリからアクセスすること" — 本文より公式情報を見る →
FAQ
- KDDIの顧客情報の漏えいでパスワードやカード情報は含まれていますか?
- 含まれていません。KDDIとライフネット生命によると、パスワード・クレジットカード情報・口座情報・運転免許証などの本人確認情報は対象外とのこと。漏えいした可能性があるのは氏名・郵便番号・電話番号・メールアドレス・会員識別子の組み合わせで、一部の人は性別と生年月日も含まれます。
- ライフネット生命で保険を契約している人の情報も対象ですか?
- ライフネット生命が持つ保険契約に関する情報は、漏えいした可能性がある情報に含まれていません。対象はKDDIのシステムにある顧客情報です。両社によると、ライフネット生命の他のシステムにも影響はないとのこと。
- ご自身が対象かどうかを確認する方法はありますか?
- 対象の方には、KDDIとライフネット生命から順次、個別に連絡が届く予定です。今回の件はKDDIお客さまセンターに問い合わせることもでき、au携帯電話からは局番なしの157、一般電話からは0077-7-111にかけられます。受付は9時から20時まで、年中無休です。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。