全会員185万5,578人のメールアドレスとパスワードが流出
シグナルトークは、運営するオンライン麻雀ゲーム「Maru-Jan」の会員へ、直前にセキュリティ対策を説明したばかりでした。ところが11月7日の発表で、メールアドレスを登録していなかった会員も含め、全会員のパスワードが流出したことを明らかにしました。
流出の概要(シグナルトークの発表より)
| 対象 | 内容 |
|---|---|
| 人数 | 185万5,578人(全会員) |
| 流出した情報 | メールアドレス・パスワード |
| 含まれない情報 | クレジットカード番号 |
| 持ち出された時期 | 2026年11月4日15時頃まで |
| サービスの状況 | 2026年11月7日16時に再開 |
不正アクセスによる情報流出の公表は国内で相次いでいます。各社が発表した件数と原因は、時系列一覧にまとめています。
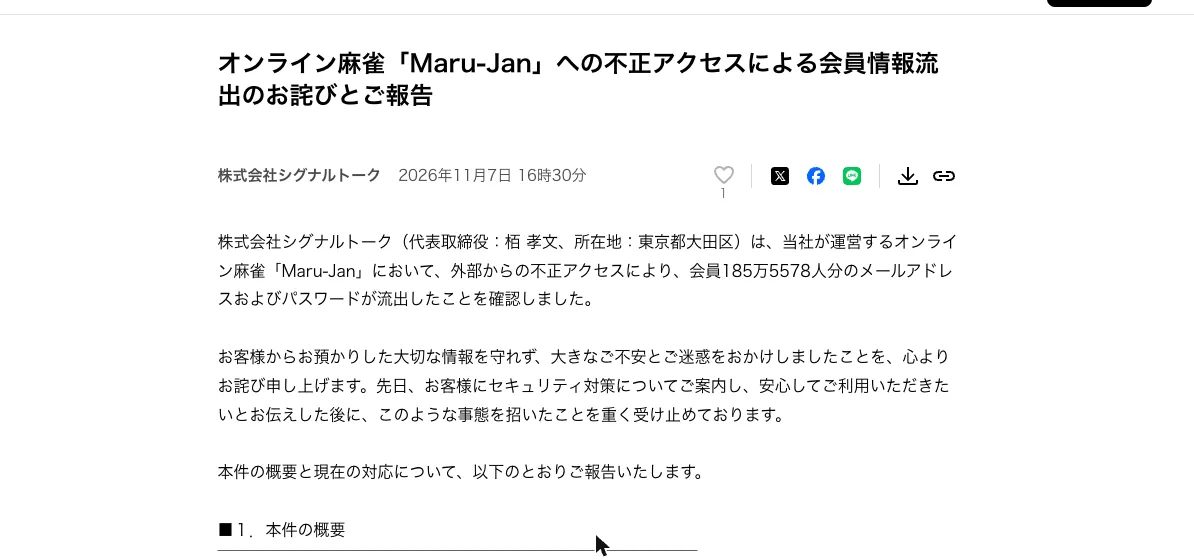
"外部からの不正アクセスにより、会員185万5578人分のメールアドレスおよびパスワードが流出したことを確認しました。" — 冒頭より公式情報を見る →
流出した情報はメールアドレスとパスワードの2種類
シグナルトークによると、流出したのはメールアドレスとパスワードの2種類です。したがって、Maru-Janへのログインに使う情報が、第三者に知られた恐れがあります。 メールアドレスを登録していなかった会員は、パスワードだけが流出しました。氏名や住所は流出しておらず、悪用の被害が出ているかどうかも公表されていません。
"●対象となるお客様:Maru-Janの全会員" / "●流出が確認された情報:メールアドレスおよびパスワード" / "※メールアドレスは、ご登録いただいている場合に対象となります。" — 「2.対象となるお客様と流出した情報」より公式情報を見る →
クレジットカード番号は保存されておらず流出していない
シグナルトークは、クレジットカード番号を自社では保有していないとしています。したがって、ポイントの購入にカードを使った会員でも、カード番号の流出を心配する必要はありません。 Maru-Jan公式サイトのお詫びでも、シグナルトークはカード番号を預かっていないと説明しました。
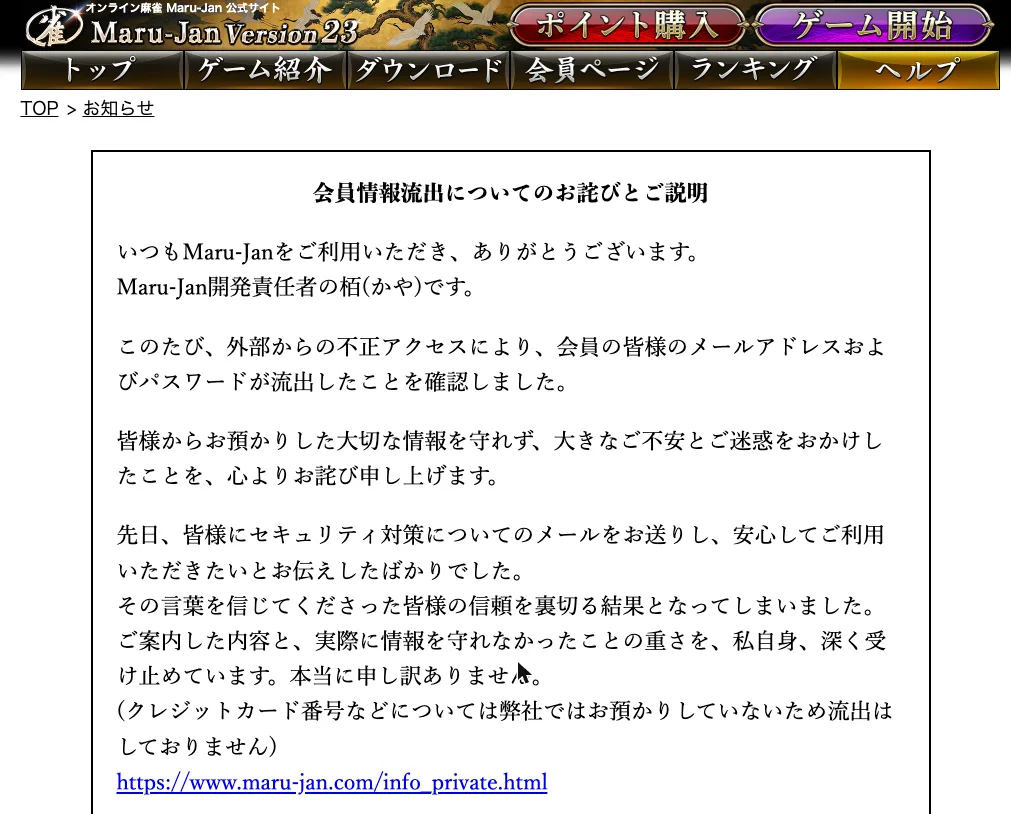
"(クレジットカード番号などについては弊社ではお預かりしていないため流出はしておりません)" — 本文より公式情報を見る →
管理システムの機能が悪用され、サービスは11月7日に再開
シグナルトークによると、流出原因は社内管理システムの機能を悪用した不正アクセスです。侵入経路を特定できたため、シグナルトークは対策を実施し、緊急メンテナンスで停止していたゲームへのログインと会員ページを11月7日16時に再開しました。 パスワードは一斉にリセットされていないため、会員自身で変更する必要があります。
"侵入経路は特定しており、今回悪用された箇所への対策を実施し、2026年11月7日(土)16時にサービスを再開しています。" — 「1.本件の概要」より公式情報を見る →
会員情報は11月4日15時頃までに持ち出されている
シグナルトークは調査で、会員データがいつまでに外部へダウンロードされたかを確認しています。その結果、攻撃者は管理システムの機能を悪用し、11月4日の午後3時頃までに会員データを盗み出していました。 攻撃が始まった時期や、悪用された機能の詳細は、11月8日時点でも不明です。
"調査により、当社の管理システムの機能を悪用した不正アクセスがあり、2026年11月4日(水)15時頃までに、会員情報を含むデータが外部へダウンロードされたことを確認しました。" — 「1.本件の概要」より公式情報を見る →
パスワードの保存形式は公表されていない
パスワードを安全に保存する代表的な方法に「ハッシュ化」があります。一方で、流出したパスワードがハッシュ化されていたかどうかは公表されていないため、元のパスワードが読み取られる前提で備えましょう。
シグナルトークは点検を継続し、3,000ポイントを配布
サービスは再開したものの、シグナルトークの調査はまだ途中です。したがって、再開後も調査と再発防止を継続し、会員1人につき3,000円分のお詫びポイントを配布するとのこと。 調査で判明した事実や対策の進捗は、公式サイトで随時公表されます。
シグナルトークの対応(発表より)
| 対応 | 内容 |
|---|---|
| 再発防止 | サーバー・管理システム・業務用PCの点検、監視強化、管理体制の見直し、ほかに弱点が無いかの調査 |
| お詫び | 会員1人につき3,000ポイント(3,000円分) |
| 受け取り期限 | 11月20日(金)深夜24時 |
| 情報の公表 | 調査結果と対策の進捗を公式サイトで公表 |
"サービスの再開をもって、本件への対応が終了するものではありません。" — 「4.継続する調査と再発防止への取り組み」より公式情報を見る →
サーバーや業務用PCの点検と監視強化を継続している
シグナルトークの再発防止策は4つで、そのうち2つはサーバーと管理システム、業務用PCの点検と、不正アクセスの監視強化です。さらに、情報管理体制の見直しと、今回とは別の弱点が無いかの調査も継続します。
"・サーバー、管理システムおよび業務用PCの点検" / "・不正アクセスの監視強化" / "・情報の管理体制の見直しと強化" — 「4.継続する調査と再発防止への取り組み」より公式情報を見る →
お詫びの3,000ポイントは11月20日まで受け取れる
お詫びポイントは、Maru-Janの会員ページにある受け取りページから受け取ることができます。ただし、受け取れるのは11月20日(金)の深夜24時までなので、会員は早めに受け取りましょう。 代表取締役で開発責任者の栢孝文氏は、直前に会員へセキュリティ対策を説明していたなかで流出を招いたとして謝罪しました。
"今回のお詫びとして、会員の皆様に、お一人につき3,000ポイント(3,000円分)をご用意しました。" / "※11月20日(金)深夜24時までお受け取り可能です。" — 「5.会員の皆様へのお詫び」より公式情報を見る →
会員と、会員情報を管理する企業は何をすればいい?
まず対応が必要なのは、パスワードが流出したMaru-Janの会員です。会員情報を社内の管理システムに置いている企業にとっても、今回の手口は他人事ではありません。そのため、会員はすぐにパスワードを変更し、会員情報を管理する企業は管理システムのアカウントと認証を点検しましょう。
立場ごとの備え(シグナルトークの発表とIPAの資料より)
| 立場 | 備え |
|---|---|
| Maru-Janの会員 | Maru-Janと使い回し先のパスワードを変更し、Maru-Janを装うメール内のリンクにアクセスしない |
| 会員情報を管理する企業 | 管理システムに入れるアカウントとログを点検し、ログインに多要素認証を設定する |
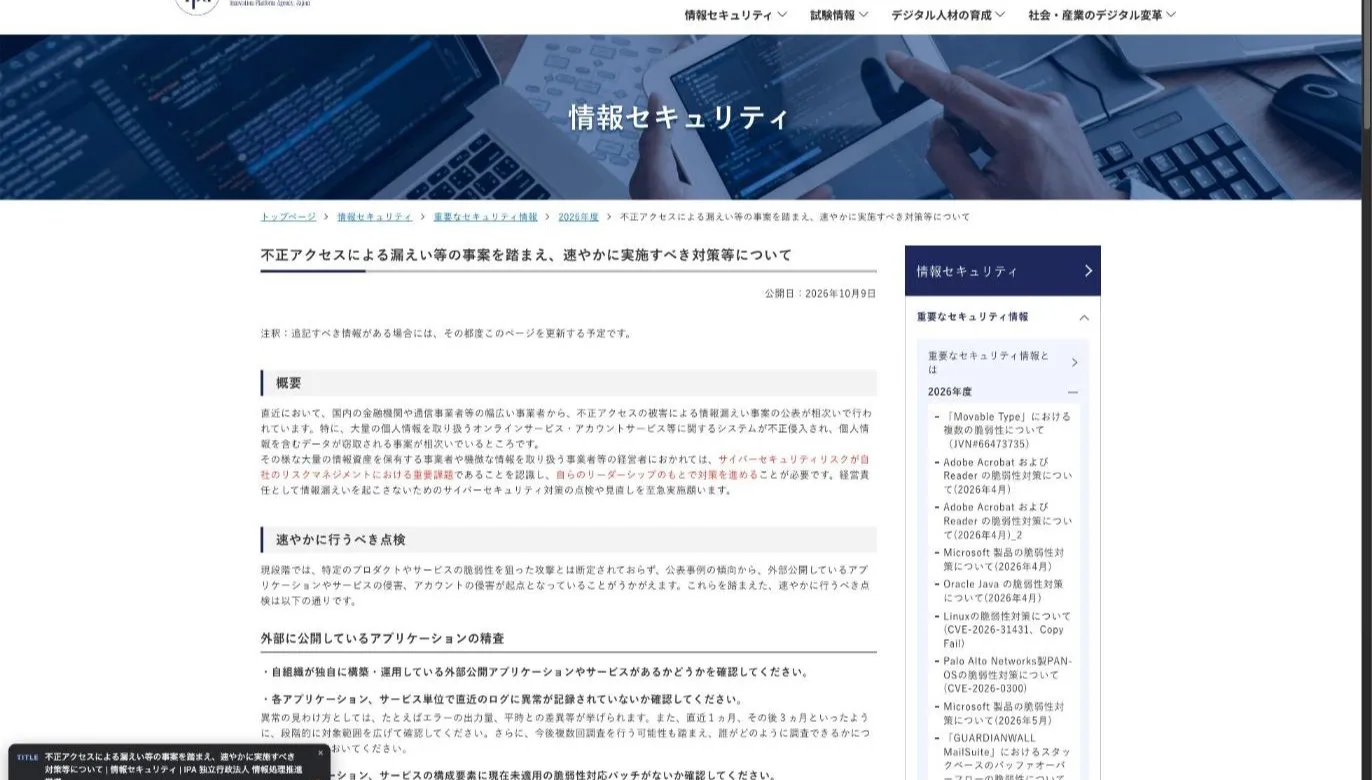
"外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえます。" — 「速やかに行うべき点検」より公式情報を見る →
会員として:パスワードを今すぐにでも変更
シグナルトークは会員に、旧パスワードを使い続けず、速やかに変更するようお願いしています。旧パスワードのままでもログインできるため、会員はその状態を今すぐにでも解消しましょう。
Maru-Janのパスワードは公式サイトから変更
パスワードは、Maru-Jan公式サイトの会員ページで変更できます。新しいパスワードは、Maru-Jan専用の長く複雑な文字列にし、ブックマークから開いた会員ページで登録しましょう。文字数を増やすほど、また英字・数字・記号を混ぜるほど、破られるまでの時間は延びます。
同じパスワードを登録しているサービスも変更
メールや通販サイトでMaru-Janと同じメールアドレスとパスワードを使い回していると、それらのサービスにもそのままログインされる恐れがあります。該当するサービスのパスワードも変更しましょう。なかでもメールのアカウントは、通販サイトなどでパスワードを再設定するときの確認メールの通知先になるため、最初にパスワードを変更してください。
Maru-Janを装うメール内のリンクにアクセスしない
流出したメールアドレスには、Maru-Janを装った不審なメールが届く恐れがあります。差出人がMaru-Janになっていても、公式サイトにはメール内のリンクからではなく、ブックマークや検索からアクセスしましょう。
"メールや通販サイトなど、他のサービスで同じパスワードを使用している場合は、そちらも速やかに変更をお願いします。" / "パスワード変更などの操作は、不審なメール内のリンクを経由せず、普段ご利用の公式サイトから行ってください。" — 「3.お客様へのお願い」より公式情報を見る →
"漏えいしたサービスにて、速やかにパスワードを変更してください。" / "同じパスワードを他のサービスでも使いまわしている場合は、これらのサービスについても同様にパスワードを変更" — 「2.2.ID・パスワードが漏えいした場合」より公式情報を見る →
企業として:管理システムのアカウントと認証を点検
IPAは、最近の漏えいの多くが、インターネットに公開しているサービスへの侵入やアカウントの乗っ取りから始まっているとみています。そのため、会員情報を管理システムに置いている企業は、管理画面に入れるアカウントとログイン時の認証を点検しましょう。 点検で異常が見つかった場合は、すぐにインシデントとして対応するようIPAは勧めました。
管理システムに入れるアカウントを棚卸し
まず、管理システムにログインできるアカウントを洗い出し、不要なアカウントの削除と権限の見直しをしましょう。IPAは、作った覚えのないアカウントや、止めたはずのアカウントが有効になっていないかを確認するよう勧めています。
インターネットに公開しているシステムのログを確認
次に、インターネットに公開しているシステムのログを、直近1か月、続いて3か月と範囲を広げながら見直しましょう。エラーの量や平常時との違いを確認すると、異常を見分ける手がかりになります。
管理システムのログインに多要素認証を設定
さらに、管理画面へ入る時にはパスワードに加えてスマートフォンの認証アプリなどで本人であることを確かめる仕組みを入れましょう。会員のデータを暗号化しておけば、持ち出されても中身を読まれにくくなります。保有する必要のないデータを削除すれば、流出する量自体を減らせます。
"作ったはずのないアカウントが存在しないか、削除・無効化されているはずのアカウントが有効化されていないか等の異常を確認してください。" / "段階的に対象範囲を広げて確認" / "認証機能(多要素認証・パスワード)の強化" — 「速やかに行うべき点検」「速やかに取り組むべき対策」より公式情報を見る →
FAQ
- Maru-Janの流出で、クレジットカード番号は含まれていますか?
- 含まれていません。シグナルトークはクレジットカード番号をもともと保有しておらず、今回の流出対象にも入っていないとしています。流出したのはメールアドレスとパスワードの2種類です。
- Maru-Janの旧パスワードのままでもログインできますか?
- ログインはできます。ただしシグナルトークは、そのまま使い続けず、Maru-Jan専用のパスワードへすぐに変更するよう呼びかけています。変更は公式サイトの会員ページから行います。
- お詫びの3,000ポイントはいつまでに受け取ればいいですか?
- 11月20日(金)の深夜24時までです。会員1人につき3,000ポイント(3,000円分)が用意され、Maru-Janの会員ページにあるポイント受け取りページから受け取れます。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。