松屋公式アプリの管理システムから約238万件が漏えい
漏えいが確認されたのは、モバイルオーダーなどのユーザー237万7,127件とアプリ登録者2,000件の情報で、クレジットカード情報は含まれていません。 松屋フーズホールディングス(牛丼チェーン「松屋」を運営)は2026年10月30日、松屋公式アプリの管理システムが第三者から不正アクセスを受け、アプリに登録された会員情報などが漏えいしたと発表しました。漏えいが判明したのは10月28日です。
2つの対象を合わせると、件数は約238万件になります。対象ごとに漏えいした情報と件数は次のとおりです。
漏えいが確認された情報と件数(松屋フーズホールディングスの発表より)
| 対象 | 漏えいした情報 | 件数 |
|---|---|---|
| 松弁ネット・モバイルオーダー・松弁デリバリーのユーザー | 氏名・電話番号・お届け先住所・会員ID・松屋ポイント | 237万7,127件 |
| 松屋公式アプリの登録者 | 氏名・電話番号・メールアドレス・生年月日・都道府県・会員ID・松屋ポイント・暗号化されたパスワード | 2,000件(最大3,000件の可能性) |
10月には焼肉きんぐの公式アプリでも、会員情報の漏えいが公表されています。国内企業が公表した件数と原因は、時系列一覧にまとめていますので、あわせてご確認ください。
モバイルオーダーなどの237万件には住所と電話番号が含まれる
松弁ネット・モバイルオーダー・松弁デリバリーを使った人は、会員IDとお届け先の住所・氏名・電話番号・松屋ポイントの5つが漏えいしました。 件数は237万7,127件で、約238万件のうちアプリ登録者の2,000件を除いた分が、この3つのサービスのユーザーです。3つのサービスの中身は次のとおりです。
- 松弁ネット:お弁当の事前予約
- 松弁デリバリー:宅配
- モバイルオーダー:スマートフォンから先に注文しておくサービス
237万7,127件という数は「漏えいの可能性」ではなく、松屋フーズが「漏えいが確認された」として発表した数です。注文の届け先として登録した住所と電話番号が含まれるので、メールアドレスだけが漏えいした場合と異なり、電話やSMSで連絡を受ける可能性も考えておく必要があります。
アプリ登録者の2,000件は暗号化されたパスワードも対象
松屋公式アプリに登録した人の分は件数こそ少ないものの、生年月日・メールアドレス・暗号化されたパスワードまで含む8つの情報が漏えいしました。 件数は2,000件で、最大3,000件に増加する可能性があるとのこと。
パスワードは暗号化して保存されていました。暗号化されていても、松屋アプリと同じパスワードを他サービスで使い回している人は、そのサービスのパスワードを変更しておくといいでしょう。
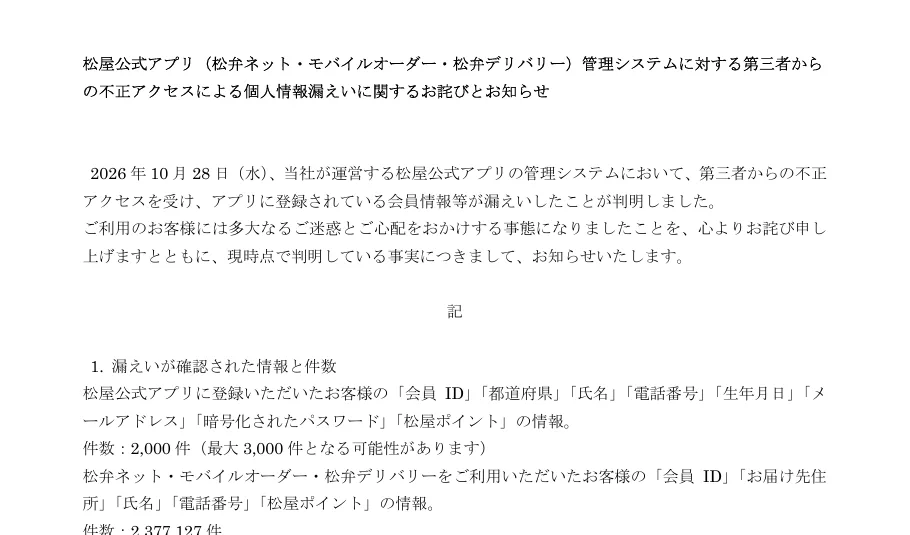
"件数:2,000 件(最大 3,000 件となる可能性があります)" / "件数:2,377,127 件" / "尚、クレジットカード情報については当社で保持しておりません。" — 「1. 漏えいが確認された情報と件数」より公式情報を見る →
松屋フーズの対応と、まだ分かっていないこと
松屋フーズは、個人情報保護委員会に報告するなどの対応を進めていて、情報が漏えいしたユーザーへは順に連絡するとしています。 発表で今後の対応とされているのは次の4つです。
- 関係する会社と協力し、システムの早期復旧に取り組んでいる
- 国の個人情報保護委員会に報告するなど、必要な対応を進めている
- 情報が漏えいしたユーザーには、順に連絡する予定
- アプリ会員には、利用が止まっている期間の補償をする予定(詳しい内容は別のお知らせで発表する)
ご自身の情報が対象に含まれるかどうかは、松屋フーズから届く連絡で確認できます。ただ、同じ時期には松屋を装った連絡も届きうるので、本物かどうかを見分ける必要があります。
アプリとWebサイトは停止中で、アプリ会員には補償を予定
松屋フーズは再開時期をまだ公表しておらず、その間はアプリクーポンの代わりに、公式Xで券売機用のクーポンを公開しています。 松屋の公式アプリとWebサイトは停止中で、松屋フーズは早期の復旧を目指すとのこと。(2026年11月6日、松屋フーズは公式アプリの復旧を公表しました。利用には再ログインが必要です。松弁ネットと松屋フーズのホームページは、同日時点で復旧作業中です。出典:Impress Watch)
松屋フーズは10月29日から、松屋と松のやの公式Xアカウントで割引クーポンの画像を公開しています。画像のQRコードを店舗の券売機で読み取ると、アプリクーポンと同じような割引を受けることができる仕組みです。アプリ会員に補償する内容は、別のお知らせで発表される予定です。
不正アクセスの原因はまだ公表されていない
松屋フーズが確認しているのは、10月28日に第三者の不正アクセスがあったことまでで、詳しい原因は公表していません。 管理システムのどこが狙われたのか、なぜ会員情報まで持ち出されたのかは、10月30日に発表した時点では分かっていません。
アプリ登録者の件数も「最大3,000件となる可能性」とされていて、まだ確定していません。原因が判明すれば、件数や対象が今後の発表で変わる場合があります。
"現時点では、第三者による不正アクセスによるものと確認しており" / "また、個人情報保護委員会への報告など、必要な対応を進めております。" / "アプリ会員の皆様には利用停止期間中の補償をさせていただく予定でございます。" — 「2. 原因」「3. 今後の対応」より公式情報を見る →
松屋を装ったメール・SMS・電話に気をつける
松屋フーズは、漏えいした情報がなりすましなどに悪用される恐れがあるとして、不審なメール・SMS・電話に注意するよう呼びかけています。 なりすましとは、実在する会社やサービスのふりをして連絡し、偽サイトへ誘ったり、パスワードやカード番号を聞き出したりする手口のことです。
今回はモバイルオーダーなどのユーザーの電話番号と住所が漏えいしたため、メールだけでなく、SMSや電話で連絡が来ることも考えられます。松屋フーズも漏えいしたユーザーへ順に連絡するとしているので、本物の連絡と、松屋を装ったメールやSMSが同じ時期に届く可能性があります。
松屋がメールや電話でパスワードやカード情報を聞くことはない
パスワードやクレジットカード情報を聞くメールや電話が松屋を装って届いても、松屋からの連絡ではありません。 松屋フーズは、メールや電話でパスワードやクレジットカード情報などを聞くことはないと発表しています。
補償やアプリの再開を理由にして、パスワードやカード番号を入力させようとするメールやSMSが届いても、応じないようにしましょう。アプリとWebサイトは発表時点で止まっているので、メールやSMSのURLから「松屋アプリのログイン画面」へ誘導された場合も、偽サイトを疑ったほうが安全です。
不安なときは松屋フーズの個人情報お問い合わせ窓口へ
松屋フーズの窓口には電話0422-38-1121とメールがあり、電話は平日10時から16時まで受け付け、土日祝日は休みです。 今回の不正アクセスに関する問い合わせ先として、松屋フーズの発表に掲載されている専用の窓口です。
- 窓口:株式会社松屋フーズホールディングス 個人情報お問い合わせ窓口
- 電話:0422-38-1121(音声ガイダンスのあと「1」を押す)
- メール:contact_information@matsuyafoods.net
- 受付時間:平日10時〜16時(土日祝日は休み)
電話をかけるときは、届いたメールやSMSに記載された番号ではなく、松屋フーズの発表に掲載されている番号を使いましょう。メールで問い合わせる場合は、届いたメールに返信するのではなく、上のアドレスを手で入力して送信すると安全です。
"今回漏えいした個人情報が、なりすまし等に悪用される恐れがございます。" / "当社からメールや電話で、" / "パスワードやクレジットカード情報等をお尋ねすることはありませんので" — 「4. お客様へのお願い」より公式情報を見る →
管理システムへの不正アクセスから会社と個人が見直すこと
公的機関は、会社には管理システムを使う人の認証と不正アクセスの早期検知を、個人には電話やSMSの詐欺への備えを勧めています。 今回狙われたのはアプリそのものではなく、会員情報をまとめて管理するシステムでした。管理システムに不正にログインされると、今回のように1回の不正アクセスで約238万件の情報が外へ出ることがあります。
10月には個人情報保護委員会が事業者向けに、消費者庁が消費者向けに、それぞれ不正アクセスへの備えを求める文書を公表しています。会社側の備えは前者に、個人側の備えは後者に記載されています。
会社側:管理システムの権限と認証、不正アクセスの早期検知
個人情報保護委員会は10月7日、個人データを管理する情報システムについて、使う人が正当な権限を持つかを認証することと、不正アクセスを早く検知する仕組みを平時から備えることを求めました。 大量の個人情報を持つ事業者が外部から不正アクセスを受ける事案が続いたことを受けた文書で、見直しを予定している技術的安全管理措置の中身を先に公表したものです。見直しの確定は2027年4月の予定とされています。
松屋フーズがアクセス制御や認証などの措置を怠っていたとは、今回の発表からは言えません。そのうえで、会員情報を管理システムで保管している会社が点検しておきたいポイントは次の3つです。
会員データにアクセスできる担当者とシステムを限定
個人情報保護委員会は、個人データを管理する担当者と情報システムの範囲を限定するために、適切なアクセス制御を行うよう定めています。管理画面にログインできる担当者の数と、それぞれが見ることのできるデータの範囲を最小限にしておけば、1つのアカウントが乗っ取られたときに外へ出る情報を減らすことができます。
管理システムにログインする人を識別して認証
管理システムを使う人が正当なアクセス権を持つ人かを、識別した結果に基づいて認証することも求められています。担当者ごとにアカウントを分けておけば、どの担当者がいつログインしたのかを後から区別することができます。共用のアカウントを複数の担当者で使っていると、不正なログインと担当者のログインを見分けにくくなるでしょう。
不正アクセスを早く見つける仕組みを平時から備える
個人情報保護委員会は不正アクセスに早く気づき、組織内のネットワークで被害が拡大するのを防げるよう、平時から備えておくことも定めています。普段とは異なる時間帯のログインや、大量のデータの書き出しに気づくことができる仕組みがあれば、被害が大きくなる前にシステムを停止する判断ができます。
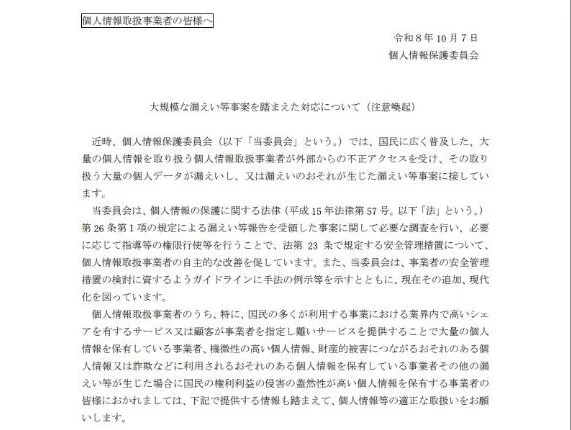
"担当者及び個人データを取り扱う情報システムの範囲を限定するために、適切なアクセス制御を行わなければならない。" / "個人データを取り扱う情報システムを使用する者が正当なアクセス権を有する者であることを、識別した結果に基づき認証しなければならない。" — 別紙「10-6 技術的安全管理措置」より公式情報を見る →
個人側:電話番号が漏えいした前提で詐欺電話とSMSに備える
消費者庁は、SMSやメールのURLは開かずに正規のサイトやアプリから確認することと、詐欺電話を防ぐアプリの導入を勧めています。 今回は2つの対象とも電話番号が漏えいしているので、メールだけでなく電話とSMSへの備えが必要です。
SMSやメールのURLからではなく公式サイトやアプリで確認
消費者庁は、事業者や公的機関から届くSMSやメールはまずフィッシングを疑い、ブックマークした正規のサイトから確認するよう勧めています。松屋のアプリとWebサイトは発表時点で止まっているので、再開をアナウンスするような連絡が届いたときも、本文のリンクにはアクセスしないようにしましょう。松屋フーズの公式サイトやアプリストアから、ご自身で開いて確認するのが確実です。
詐欺電話は警察庁推奨アプリで防ぐ
電話番号が漏えいした人は、詐欺電話を自動でブロックする機能などを持つ警察庁推奨アプリをインストールしておくと、不審な電話に出る前に防ぐことができます。消費者庁は、特殊詐欺の被害を防ぐのに役立つアプリとして「警察庁推奨アプリ」のインストールを勧めています。
モバイルオーダーなどのユーザーは、電話番号と一緒に氏名と住所も漏えいしました。名前と住所を言い当てる電話がかかってきても、相手が名前と住所を知っていることだけで、本物の松屋からの連絡だと判断しないようにしましょう。
松屋アプリと同じパスワードを他サービスで設定していたら変更
暗号化されたパスワードが漏えいしたのはアプリ登録者の2,000件で、消費者庁はログインIDの変更と、安全なパスワードを設定したうえでの使い回しの回避を勧めています。松屋アプリと同じメールアドレスとパスワードの組み合わせを他サービスで使っているなら、そちらのパスワードを先に変更しておきましょう。
新しいパスワードは、大文字と小文字の英字・数字・記号を混ぜて作るのが基本です。SOKUFUのパスワード生成ツールなら、条件に合うパスワードをブラウザの中だけで作ることができます。カードの利用明細もこまめに確認し、不安なときは消費者ホットライン188に相談しましょう。
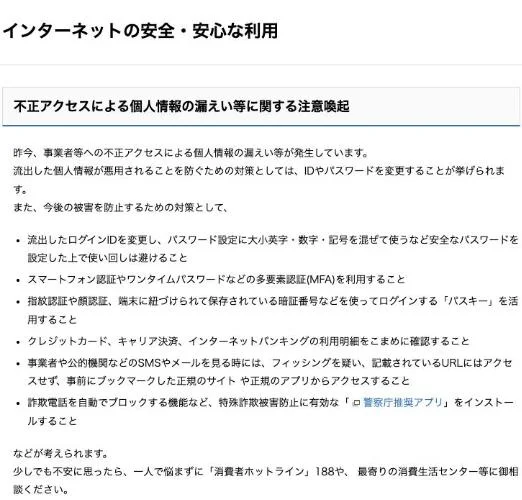
"事業者や公的機関などのSMSやメールを見る時には、フィッシングを疑い、記載されているURLにはアクセスせず、事前にブックマークした正規のサイト や正規のアプリからアクセスすること" / "詐欺電話を自動でブロックする機能など、特殊詐欺被害防止に有効な「警察庁推奨アプリ」をインストールすること" — 本文より公式情報を見る →
FAQ
- 松屋の情報漏えいでクレジットカード情報は漏えいしましたか?
- 漏えいしていません。松屋フーズホールディングスは、クレジットカード情報をもともと保持していないと発表しています。漏えいしたのは会員ID・氏名・電話番号・松屋ポイントなどで、モバイルオーダーなどのユーザーはお届け先の住所も含まれます。
- 情報が漏えいしたかどうかは、どうすれば確認できますか?
- 松屋フーズから届く連絡で確認することができます。松屋フーズは、情報が漏えいしたユーザーへ順に連絡するとしています。不安なときは、個人情報お問い合わせ窓口(0422-38-1121・平日10時〜16時)に電話で問い合わせることもできます。
- 松屋アプリを利用できない間の補償はありますか?
- アプリ会員には、利用が止まっている期間の補償をする予定だと松屋フーズは発表しています。補償の中身は、今後別のお知らせで公表されるとのこと。その間、松屋の公式Xでは券売機で読み取るQRコードのクーポンが公開されています。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。