約700万件の会員情報が漏えい、カード情報は対象外
ノジマは2026年11月2日、ECサイトの会員管理システムが第三者に不正アクセスされ、登録されている会員情報が漏えいしたと発表しました。その対象は、ノジマオンラインと中古スマホ買取サイトの会員約700万件で、ログインIDと暗号化されたパスワードまで含まれますが、クレジットカード情報は含まれません。
ノジマは11月4日にお知らせを更新し、店頭の「ノジマモバイル会員」の情報は流出していないとしています。約700万件に退会した人の情報は含まれないとのこと。
漏えいの対象(ノジマの発表より)
| 対象 | 内容 |
|---|---|
| サイト | ノジマオンライン(EC専門サイト)、中古スマホ買取サイト |
| 件数 | 約700万件(退会した人は含まない) |
| クレジットカード情報 | 2サイトとも保持していないので対象外 |
| 店頭のノジマモバイル会員 | 影響を受けていない(11月4日更新のお知らせ) |
不正アクセスによる情報漏えいの公表は、国内で4月以降も相次いでいます。国内企業が公表した件数と原因は、時系列一覧にまとめています。
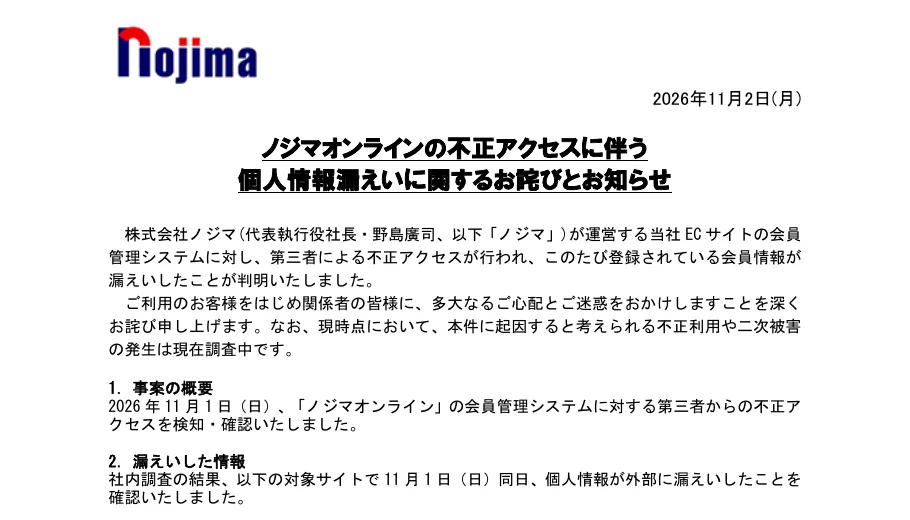
"管理システムに対し、第三者による不正アクセスが行われ、このたび登録されている会員情報が" — 冒頭より公式情報を見る →
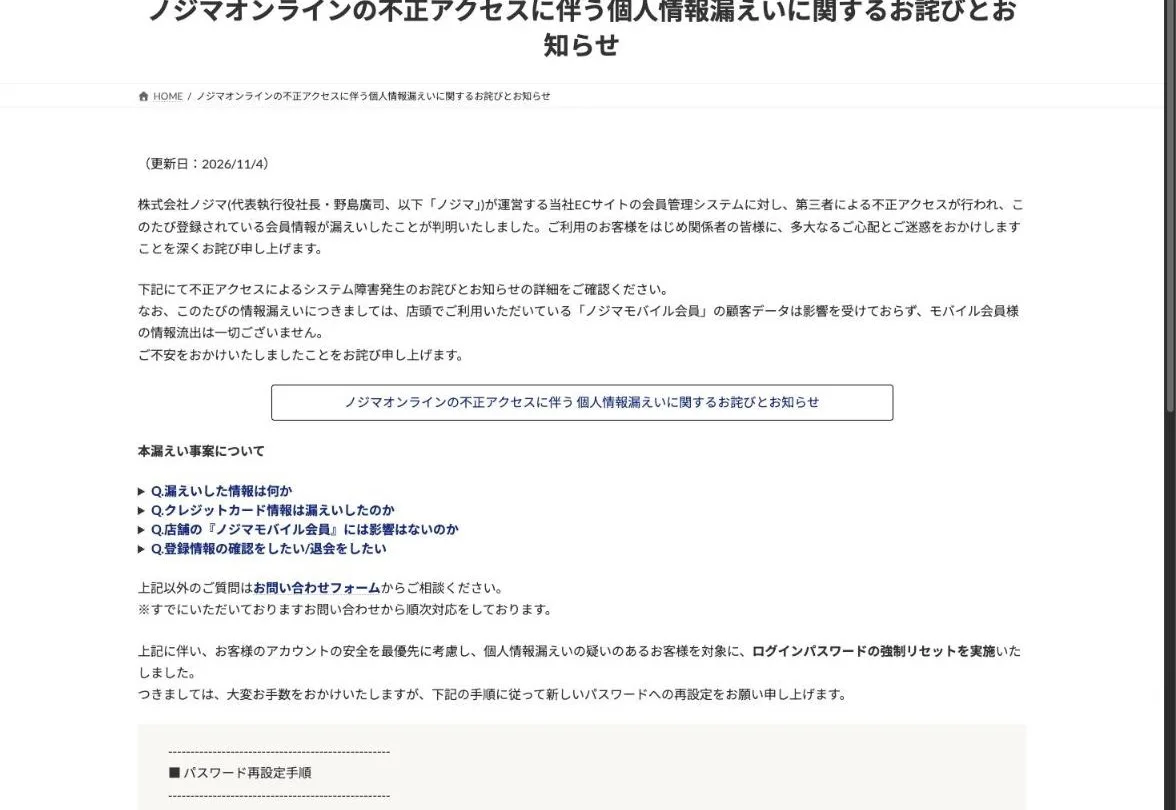
"「ノジマモバイル会員」の顧客データは影響を受けておらず、モバイル会員様の情報流出は一切ございません。" — 冒頭より公式情報を見る →
漏えいしたのは氏名や住所、暗号化されたパスワードなど9種類
ノジマの発表によると、漏えいした情報は本人を特定する情報と連絡先、ログインに使う情報の計9種類です。このうち、住所や電話番号に加えてログインIDと暗号化されたパスワードも流出したため、なりすましの連絡と不正ログインの恐れがあります。
漏えいした情報(ノジマの発表をもとに分類)
| 漏えいした情報 | 分類 |
|---|---|
| 氏名(漢字・カナ) | 本人を特定する情報 |
| 生年月日 | 本人を特定する情報 |
| 性別 | 本人を特定する情報 |
| 郵便番号 | 連絡先 |
| 住所 | 連絡先 |
| 電話番号 | 連絡先 |
| メールアドレス | 連絡先 |
| ログインID | ログインに使う情報 |
| 暗号化されたパスワード | ログインに使う情報 |
暗号化されたパスワードは、元のパスワードをそのままでは読み取れない状態に変換して保存したものです。ノジマはどのように暗号化していたかを明らかにしていません。
"・氏名(漢字・カナ)、生年月日、性別、郵便番号、住所、電話番号" / "・ログイン ID・暗号化されたパスワード、メールアドレス" / "※退会された方は含まれておりません。" — 「2.漏えいした情報」より公式情報を見る →
クレジットカード情報が含まれないのはなぜ?
ノジマは決済情報の非保持化に対応していると発表しています。つまり、ノジマは2つのサイトでカード情報をそもそも預かっていなかったので、漏えいした情報にカード番号は含まれていません。 会員管理システムが侵入されても、2つのサイトはカード情報を保持していないので、カード番号は流出しません。
"※当社では決済情報の非保持化に対応しており、上記 2 つのサイトにおいて、" / "クレジットカード情報は保持しておりません。" — 「2.漏えいした情報」より公式情報を見る →
11月1日に検知し、2サイトを一時休止
ノジマは11月1日に不正アクセスを検知し、同日のうちに個人情報が外部へ漏えいしていたことも確認しました。そして、2日に公表して2サイトのサービスを一時休止しており、再開時期は未定です。
検知から公表までの流れ(ノジマの発表より)
| 日付 | ノジマの対応 |
|---|---|
| 11月1日 | 会員管理システムへの不正アクセスを検知し、同日に漏えいを把握 |
| 11月2日 | 公式ホームページで公表 |
| 11月4日 | お知らせを更新し、漏えいの疑いがある会員のログインパスワードを強制リセットしたと掲載 |
| 対応 | 2サイトのサービスを一時休止 |
| 再開時期 | 安全だとわかり次第、当該サイトでアナウンスする |
"「ノジマオンライン」の会員管理システムに対する第三者からの不正ア" / "・対象サイト(「ノジマオンライン」「中古スマホ買取サイト」)のサービス一時休止" / "※サイトの再開時期につきましては、安全性の確認が取れ次第、改めて当該サイトにてお知らせ" — 「1.事案の概要」「3.当社の対応および今後の再発防止策」より公式情報を見る →
"(更新日:2026/11/4)" / "ログインパスワードの強制リセットを実施" — 冒頭と「パスワード再設定手順」より公式情報を見る →
検知の翌日に公表し、警察にも相談している
ノジマは外部からのアクセスを遮断して監視体制を強化し、所轄警察署に相談したうえで、個人情報保護委員会へ報告する準備を進めています。 報告は速やかに提出する予定とのこと。ノジマは公式ホームページのほか、公式SNSにもお知らせを掲載しました。
"・外部アクセス遮断を含むセキュリティ対策および監視体制の強化" / "・所轄警察署への相談" / "・個人情報保護委員会をはじめとする関係機関への報告準備(速やかに提出予定)" / "・公式ホームページおよびサイト、公式 SNS での告知・注意喚起" — 「3.当社の対応および今後の再発防止策」より公式情報を見る →
原因と二次被害有無は明らかにしていない
ノジマの発表によると、今回の漏えいが原因とみられる不正利用や二次被害が出ているかは、まだ確かめている最中です。さらに、原因も調査を継続している段階で、ノジマは侵入した人物や手口を明らかにしていません。
影響範囲と原因について新たな事実が判明すれば、ノジマは速やかに公表するとしています。対象者へ個別に連絡するかどうかは、発表で触れていません。
"なお、現時点において、本件に起因すると考えられる不正利用や二次被害" / "引き続き、影響範囲および原因の調査・分析を進め、新たにお知らせすべき内容が判明した際" — 冒頭と本文末尾より公式情報を見る →
ノジマを装うメールや電話に気をつけよう
漏えいした氏名や住所、電話番号はなりすましメールやフィッシング詐欺に使われる恐れがあり、ノジマから連絡が届いたら、公式窓口に問い合わせて本物かを見分けましょう。 ノジマは不審なメールやSMS、電話に気をつけるよう発表の中で会員に呼びかけています。今回はメールアドレスと電話番号、住所がそろって流出したため、メールだけでなくSMSや郵便物にも備えておくといいでしょう。
連絡の種類ごとの対処(情報処理推進機構の資料より)
| 連絡の種類 | 対処 |
|---|---|
| メール | 突然届いたものはなりすましメールだと考え、無視して削除する |
| SMS | 記載されたURLからサイトにアクセスしない |
| 郵便物 | 不審な着払いは受け取らない |
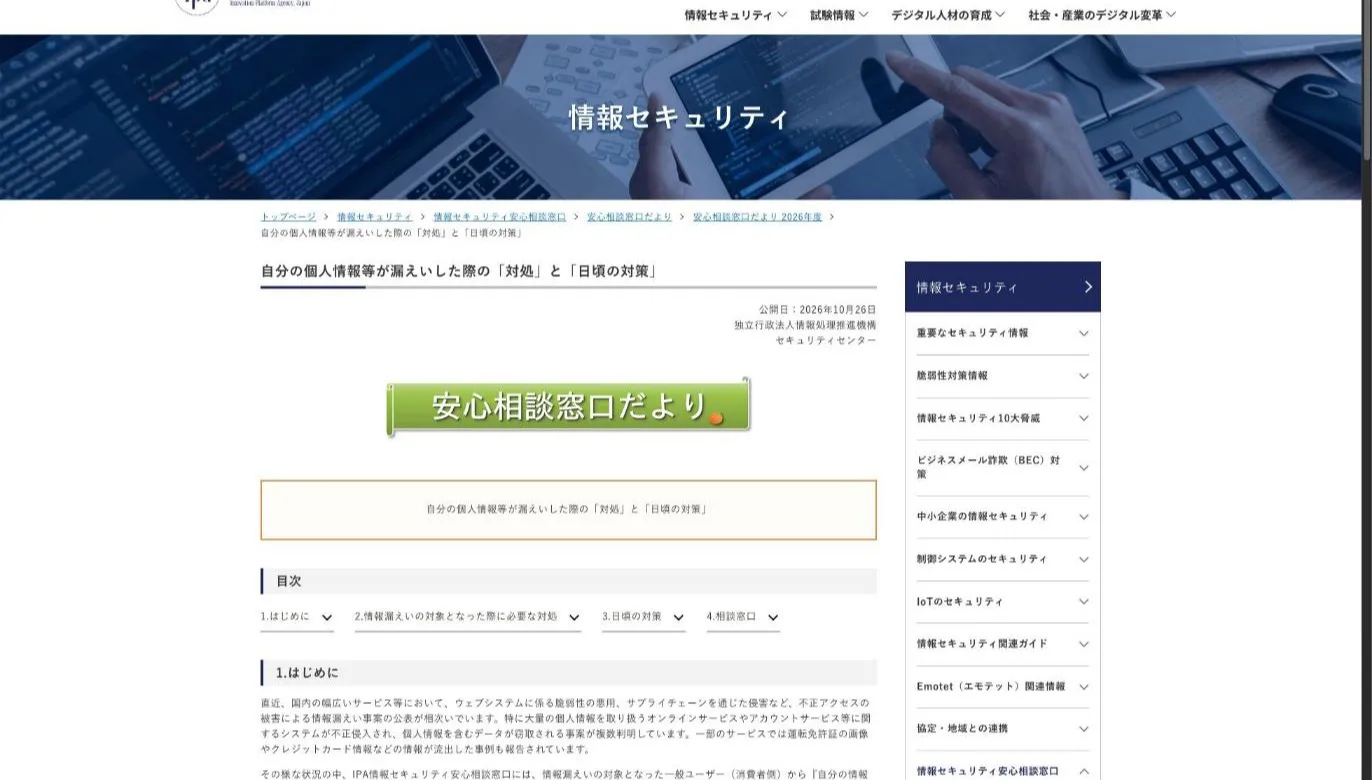
"今回漏えいした個人情報が、なりすましメールやフィッシング詐欺等に悪用される恐れがござい" / "不審なメール、SMS、お電話等には十分ご注意いただき、身に覚えのないリンクや添付ファ" — 「4.お客様へのお願い」より公式情報を見る →
"URLからサイトにアクセスして、情報を入力したり、アプリをインストールしないでください。" / "不審な郵便物に注意してください(不審な着払いは受け取らない。)" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
不審なメールやSMSのリンク先にアクセスしない
IPA(情報処理推進機構)は、突然届くメールやSMSを基本的にすべて詐欺のなりすましだと考え、無視して削除するよう勧めています。そのため、身に覚えのないメールやSMSは、リンクにアクセスせず、添付ファイルも開かずに削除するのが確実です。
宛名がご自身の氏名になっていても、本物のメールとは限りません。なりすましメールの文面に、漏えいした本人の氏名が記載されている場合もあります。
"突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" / "偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
問い合わせはノジマカスタマーセンターへ
メールに記載された電話番号が、ノジマが公表している番号とは限りません。したがって、届いたメールにある番号ではなく、ノジマの発表に記載された0120-574-853(受付9:30〜19:00)へかけましょう。
メールが本物かを見分けたいときは、正規のサイトから問い合わせれば、なりすましメールに記載された連絡先へ誘導されにくくなります。メール内のリンクにはアクセスせず、ノジマの公式ホームページから発表を開いて番号をチェックするといいでしょう。
"ノジマカスタマーセンター 電話番号:0120-574-853(受付時間:9:30~19:00)" — 「本件に関するお問い合わせ先」より公式情報を見る →
"メールの真偽確認をしたい場合は、正規のサイトを調べてそこから問い合わせしてください。" — 「3.日頃の対策」より公式情報を見る →
ノジマ会員の対策と顧客データを持つ企業の対策
会員は同じパスワードを使い回した他サービスでもパスワードを変更し、顧客データを持つ企業は預かる情報を必要最小限にしておきましょう。 今回はログインIDと暗号化されたパスワードまで流出したため、会員は不正ログインに備えておく必要があります。企業に向けてはIPAが2026年10月9日に、不正アクセスによる漏えいが相次いでいるとして保有データの再点検を呼びかけました。
立場ごとの備え(IPAの資料より)
| 立場 | 備え |
|---|---|
| ノジマの会員 | 同じパスワードを設定した他サービスでもパスワードを変更する |
| 顧客データを持つ企業 | 保有する情報を把握して必要最小限にし、多要素認証などの認証機能を強化する |
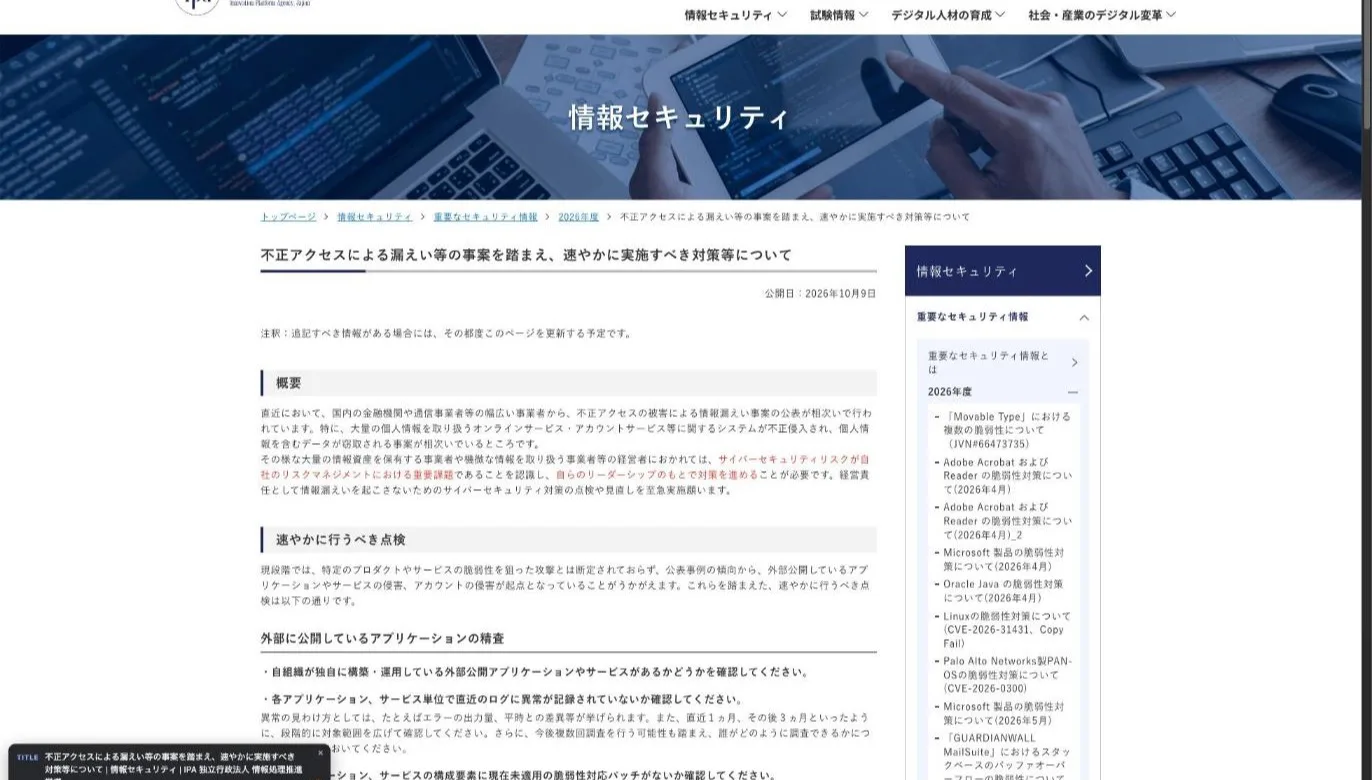
"個人情報を含むデータが窃取される事案が相次いでいるところです。" — 「概要」より公式情報を見る →
会員として:同じパスワードを設定した他サービスも変更
ノジマオンラインは11月2日の発表時点で休止中なので、同じパスワードを設定した通販サイトやSNSなどのほうを先に変更しておきましょう。 流出したパスワードは暗号化されていますが、IPAはIDとパスワードが漏えいすると不正ログインされる恐れがあると指摘しています。
ノジマが漏えいの疑いがある会員のパスワードを強制リセットしたため、対象会員はパスワード再設定が必要です。再設定画面でメールアドレスを入力すると、再設定用のURLがメールで届く仕組みです。身に覚えのないメールは本物かなりすましか見分けにくいので、リンクにアクセスせず、ご自身でノジマオンラインのサイトから再設定画面を開きましょう。
ノジマ以外のサービスでもパスワードを変更
漏えいしたサービスで速やかにパスワードを変更し、使い回している他サービスでも同様に変更すれば、流出したパスワードでの不正ログインを防げます。ノジマオンラインと同じパスワードを設定した通販サイトやSNSなどを洗い出し、1つずつ変更しましょう。
パスワードは長く複雑なものにする
新しいパスワードを長く複雑なものにすれば、総当たりで破られる危険を下げられます。サービスごとに別のパスワードを設定しておけば、1つが漏えいしても他サービスまで不正ログインされる心配は少なくなります。
多要素認証やパスキーを設定
多要素認証は、パスワードに加えてSMSや認証アプリで本人かを照合する仕組みを指します。IPAは、多要素認証やパスキーを設定できるサービスなら積極的に利用するよう勧めていて、設定しておけばパスワードが漏えいしても不正ログインされにくくなります。
"ID・パスワードが漏えいすると、悪意ある第三者に自分のアカウントへ不正ログインされるリスクがあります。" / "漏えいしたサービスにて、速やかにパスワードを変更" / "パスワードは長く複雑なもの" / "同じパスワードを他のサービスでも使いまわしている場合は、これらのサービスについても同様にパスワードを変更してください。" / "多要素認証(SMS認証、認証アプリ、ハードウェアトークン等)やパスキーの設定が可能なサービスは積極的に利用することを推奨します。" — 「2.2.ID・パスワードが漏えいした場合」「3.日頃の対策」より公式情報を見る →
"個人情報漏えいの疑いのあるお客様を対象に、" / "ログインパスワードの強制リセットを実施" / "ご入力いただきましたメールアドレスに再設定用のURLが届きます。" — 「パスワード再設定手順」より公式情報を見る →
企業として:預かる顧客データを必要最小限に
ノジマがカード情報を持たなかったことで漏えいの範囲が狭まったように、企業は預かる顧客データを見直し、不要な情報は持たないようにしましょう。 IPAは2026年10月9日の発表で、保有データの再点検と認証機能の強化を企業に勧めています。
保有する顧客データを把握して必要最小限にする
不要な情報は持たないという基本原則のもとで保有する情報資産を正確に把握し、必要最小限にすれば、漏えいしたときの被害を小さくできます。ノジマのように決済情報の非保持化に対応すれば、カード番号を自社で保存しなくなります。
多要素認証などで認証機能を強化
外部公開しているアプリケーションと利用している外部サービスの両方で、多要素認証やパスワードといった認証機能を強化するようIPAは勧めています。管理画面にパスワードだけでログインできる状態なら、多要素認証を設定しておきましょう。
外部公開する範囲とログの保存期間を見直す
アプリケーションを外部公開する範囲や、取得するログの内容と保持期間も見直して、侵入経路を減らすのが効果的です。ログを長く残しておけば、不正アクセスに気づいた時点から過去にさかのぼって記録を見直せます。
"不要な情報は持たない、という基本原則のもと、自らが保有する情報資産を正確に把握し、必要最小限にする等、保有情報の再点検も必要です。" / "認証機能(多要素認証・パスワード)の強化" / "外部公開範囲の見直し" / "ログ取得内容、保持期間の見直し" — 「保有データの再点検」「速やかに取り組むべき対策」より公式情報を見る →
FAQ
- ノジマオンラインの情報漏えいでクレジットカード情報は含まれていますか?
- 含まれていません。ノジマは決済情報の非保持化に対応していて、ノジマオンラインと中古スマホ買取サイトではクレジットカード情報をもともと保持していないと発表しました。漏えいしたのは氏名や住所などの連絡先と、ログインIDや暗号化されたパスワードです。
- ノジマオンラインを退会した人の情報も漏えいしていますか?
- 退会した人の情報は対象外です。漏えいした約700万件は2サイトに登録されている会員情報で、退会者は含まないとノジマは発表しています。今も会員である人は、同じパスワードを使い回している他サービスでパスワードを変更しておくといいでしょう。
- ノジマオンラインのパスワードは再設定が必要ですか?
- 漏えいの疑いがある会員は再設定が必要です。ノジマオンラインは11月4日に更新したお知らせで、該当する会員のログインパスワードを強制リセットしたと掲載しました。そのお知らせの手順どおり再設定画面でメールアドレスを入力すると、再設定用のURLがメールで届きます。新しいパスワードは、他社で流出したパスワードでログインされないよう、他サービスと別のものにしておくといいでしょう。
- ノジマオンラインの情報漏えいについて、問い合わせ先はどこですか?
- ノジマカスタマーセンター(0120-574-853)が問い合わせを受け付けていて、受付時間は9:30〜19:00とのこと。ノジマを装うメールに記載された番号は偽物の恐れがあるので、ノジマの発表に記載された番号へかけましょう。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。