メールアドレス約49万件が漏えい、氏名やカード情報は含まず
ソラシドエアは2026年11月4日、利用している外部のメールシステムが第三者による不正アクセスを受け、個人情報が漏えいしたと発表しました。その個人情報は利用客のメールアドレスで、名前や住所と結びつく情報は含まれていないとのこと。 ソラシドエアによると個人情報保護委員会への報告は完了しており、お詫びのページは11月5日に更新されています。
漏えいの概要(ソラシドエアの発表より)
| 対象 | 内容 |
|---|---|
| 漏えいした情報 | メールアドレス |
| 件数 | 約49万件 |
| 含まれない情報 | 氏名・住所・電話番号・クレジットカード情報など |
| 原因 | 委託先が運営するメール配信サービスへの不正アクセス |
| 現在の状況 | 不正アクセスは遮断済み、原因と影響を調査中 |
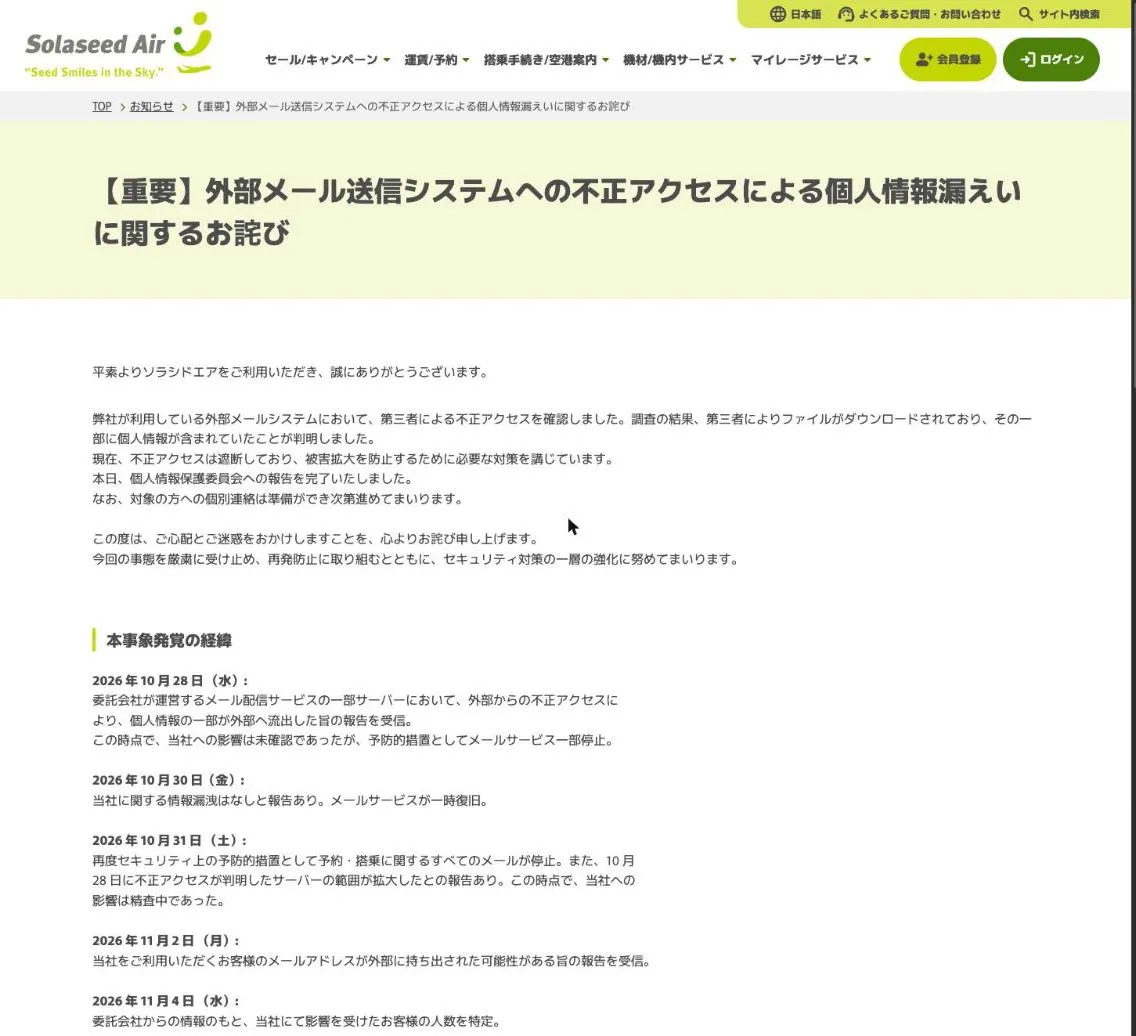
"弊社が利用している外部メールシステムにおいて、第三者による不正アクセスを確認しました。" / "現在、不正アクセスは遮断しており、被害拡大を防止するために必要な対策を講じています。" — 冒頭より公式情報を見る →
漏えいしたのは利用客のメールアドレスだけ
ソラシドエアが調べたところ、第三者がファイルをダウンロードしていたことがわかりました。そのファイルの一部に、利用客のメールアドレス約49万件が含まれていたとのこと。 不正アクセスはすでに遮断されています。
ソラシドエアは、氏名・住所・電話番号・クレジットカード情報などは漏えいしていないとしています。氏名や住所が一緒に流出していなくても、ソラシドエアの利用客だと知られたうえでなりすましメールが届く恐れはあります。
"調査の結果、第三者によりファイルがダウンロードされており、その一部に個人情報が含まれていたことが判明しました。" / "・メールアドレス" / "※氏名・住所・電話番号・クレジットカード情報などの個人情報は漏えいしておりません" / "・約490,000件" — 冒頭と「対象件数」より公式情報を見る →
委託先の社名は非公表、報道は「アララ」と伝える
ソラシドエアは、メール配信を任せている相手を「委託会社」と呼ぶだけで、社名を公表していません。一方、共同通信や日本経済新聞などの報道は、メール配信サービスを提供するアララが不正アクセスを受けたと伝えています。
国内企業が公表した漏えいの件数と原因は、時系列一覧にまとめていますので、あわせてご確認ください。
一覧では、アソビューやビックカメラグループも、アララのサービスへの不正アクセスで漏えいを公表した企業として挙がっています。アララが11月2日に公表した内容では、流出した可能性があるメールアドレスが約7,700万件に増加しました。
"委託会社が運営するメール配信サービスの一部サーバーにおいて、外部からの不正アクセスに" — 「本事象発覚の経緯」より公式情報を見る →
委託先は30日に影響なしと報告、その後に一転
ソラシドエアは、委託先から報告を受けた日付ごとの流れを記載しています。その流れを見ると、10月28日に最初の報告を受けてから利用客の人数を特定するまでに7日かかり、その間に被害の範囲が拡大していました。
報告を受けてから人数を特定するまで(ソラシドエアの発表より)
| 日付 | 委託先からの報告とソラシドエアの対応 |
|---|---|
| 10月28日 | 一部サーバーへの不正アクセスと流出の報告を受け、予防としてメールを一部停止 |
| 10月30日 | 自社に関わる漏えいは無いと報告を受け、メールが一時復旧 |
| 10月31日 | 予約・搭乗のメールをすべて停止。不正アクセスを受けたサーバーの範囲が拡大したとの報告も受けた |
| 11月2日 | 利用客のメールアドレスが持ち出された可能性があると報告を受けた |
| 11月4日 | 影響を受けた利用客の人数を特定し、個人情報保護委員会へ報告 |
"当社に関する情報漏洩はなしと報告あり。メールサービスが一時復旧。" / "再度セキュリティ上の予防的措置として予約・搭乗に関するすべてのメールが停止。" — 「本事象発覚の経緯」より公式情報を見る →
10月28日にメールを止め、30日に一時再開
10月28日時点で、ソラシドエアは自社の利用客に影響があるかをまだつかめていませんでした。そのため、ソラシドエアは予防としてメールを一部停止し、30日に自社に関わる漏えいは無いと報告を受けていったん再開しました。 ところが31日にはすべてのメールが再び停止しています。同日には、不正アクセスを受けたサーバーの範囲が拡大したとの報告もあったとのこと。
31日時点でも、ソラシドエアは自社への影響を精査している途中でした。メールアドレスが持ち出された可能性があると伝えられたのは、11月2日になってからです。
"この時点で、当社への影響は未確認であったが、予防的措置としてメールサービス一部停止。" / "当社をご利用いただくお客様のメールアドレスが外部に持ち出された可能性がある旨の報告を受信。" — 「本事象発覚の経緯」より公式情報を見る →
11月4日に人数を特定し、個人情報保護委員会へ報告
11月4日、ソラシドエアは委託先から受け取った情報をもとに、影響を受けた利用客の人数を特定しました。そして、ソラシドエアは個人情報保護委員会への報告を完了しましたが、対象者への個別連絡と問い合わせ先の公表はまだ準備している段階です。
ソラシドエアは原因と影響の調査を継続していて、新たな事実がわかれば速やかに公表するとしています。侵入手口については明らかにしていません。
"本日、個人情報保護委員会への報告を完了いたしました。" / "個別連絡は準備ができ次第進めてまいります" / "本件については現在も調査を継続しており" / "お問い合わせ先につきましては、準備ができ次第ご案内いたします。" — 冒頭と「本件に関するお問い合わせ先」より公式情報を見る →
予約や搭乗のメールは停止中、再開は未定
外部のメールシステムが予防として緊急停止された影響で、ソラシドエアのメールサービスはすべて止まっています。このことから、予約・運航・搭乗券に関するメールは利用客に届かず、予約番号を控えたうえで公式サイトのページから予約内容や運航状況を調べる必要があります。
止まっているメール(ソラシドエアの発表より)
| 種類 | 止まっているメール |
|---|---|
| 予約内容 | 航空券の予約・購入・変更・払い戻しのメール |
| 運航状況 | 遅延や欠航を含む運航のメール |
| 搭乗 | 搭乗券(2次元バーコード)の送付メール、オンラインチェックインのお知らせ |
| ソラシド スマイルクラブ | 入退会・登録情報の変更・マイルプーリング(家族などでマイルを合算する登録)のメール |
| その他 | マイル残高のお知らせ、搭乗のお礼メール |
ソラシドエアは、メールの配信を再開する時期を未定としています。ソラシド スマイルクラブの入退会や登録情報の変更、マイルプーリングの登録も、改めて公表があるまで控えるようソラシドエアは呼びかけました。
(続報) ソラシドエアは2026年11月11日から、一部のメールの配信を順次再開しています(2026年11月12日更新、ソラシドエア公式お知らせ)。すべてのメールが通常どおり届く状態への復旧は、引き続き段階的に進めるとしています。
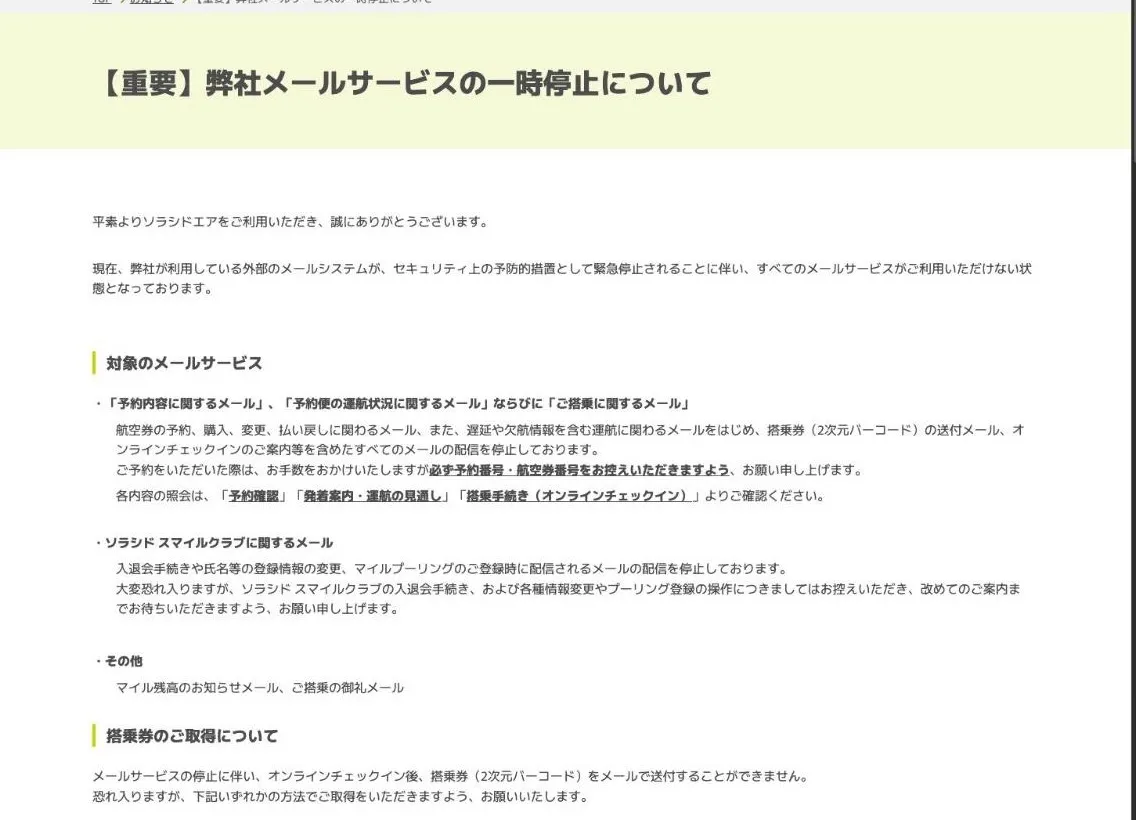
"現在、弊社が利用している外部のメールシステムが、セキュリティ上の予防的措置として緊急停止されることに伴い" / "航空券の予約、購入、変更、払い戻しに関わるメール、また、遅延や欠航情報を含む運航に関わるメールをはじめ、搭乗券(2次元バーコード)の送付メール、オンラインチェックインのご案内等を含めたすべてのメールの配信を停止しております。" / "ソラシド スマイルクラブの入退会手続き、および各種情報変更やプーリング登録の操作につきましてはお控えいただき" / "現在のところ再開時期は未定" — 冒頭と「対象のメールサービス」、末尾より公式情報を見る →
予約番号と航空券番号を必ず控えておく
予約を完了したときに届くはずのメールが、11月5日時点では届きません。したがって、予約を完了した直後に予約番号と航空券番号を書き留め、予約内容や運航状況は公式サイトのページで確認しましょう。
ソラシドエアの公式サイトには、予約内容の照会・発着状況・オンラインチェックインのページがあります。遅延や欠航の連絡をメールで受け取れないので、搭乗の前日と当日は運航状況のページにアクセスして確認するといいでしょう。
"ご予約をいただいた際は、お手数をおかけいたしますが必ず予約番号・航空券番号をお控えいただきますよう、お願い申し上げます。" / "各内容の照会は、「予約確認」「発着案内・運航の見通し」「搭乗手続き(オンラインチェックイン)」よりご確認ください。" — 「対象のメールサービス」より公式情報を見る →
搭乗券はApple Walletへの追加か印刷で受け取る
ソラシドエアのオンラインチェックインでは、これまで搭乗券がメールで届いていました。ところが、現時点では搭乗券がメールで届かないので、iPhoneならApple Walletへ追加し、Androidなら印刷するか空港の自動チェックイン機を使いましょう。
iPhoneでは「搭乗券の発行」画面で「Apple Walletに追加する」を押し、右下の「Appleウォレットに追加」、右上の「追加」の順に押せば完了です。Androidでは「印刷する」を選んで表示されたPDFを紙に印刷するか、搭乗日に予約番号を持って空港の自動チェックイン機でチェックインする方法があります。
ソラシドエアは、過去の日付で配信する予定だったメールが大幅に遅れて届く場合もあるとしています。古い日付の予約メールが届いても、公式サイトで予約を呼び出して内容を確認すると確実です。
"メールサービスの停止に伴い、オンラインチェックイン後、搭乗券(2次元バーコード)をメールで送付することができません。" / "①「搭乗券の発行」画面から「Apple Walletに追加する」を選択。" / "②右下の「Appleウォレットに追加」を選択。" / "③右上の「追加」を選択。" / "過去日において配信予定のメールが大幅に遅れて配信される場合がございますので、予めご了承ください。" — 「搭乗券のご取得について」と末尾より公式情報を見る →
ソラシドエアの利用客とメール配信を委託する企業が取るべき対策
今回の漏えいを受けて備えておきたいのは、メールアドレスが漏えいした利用客と、同じようにメール配信を外部の会社に任せている企業です。つまり、利用客はソラシドエアを装うメール内のリンクにはアクセスせず、メール配信を外部に任せている企業は委託先の対策まで見直しておきましょう。
立場ごとの備え(IPAの資料とソラシドエアの発表より)
| 立場 | 備え |
|---|---|
| ソラシドエアの利用客 | 突然届くメール内のリンクにはアクセスせず、公式サイトにアクセスして予約内容を調べる |
| メール配信を委託する企業 | 自社システムに限らず、委託先と連携して対策を進める |
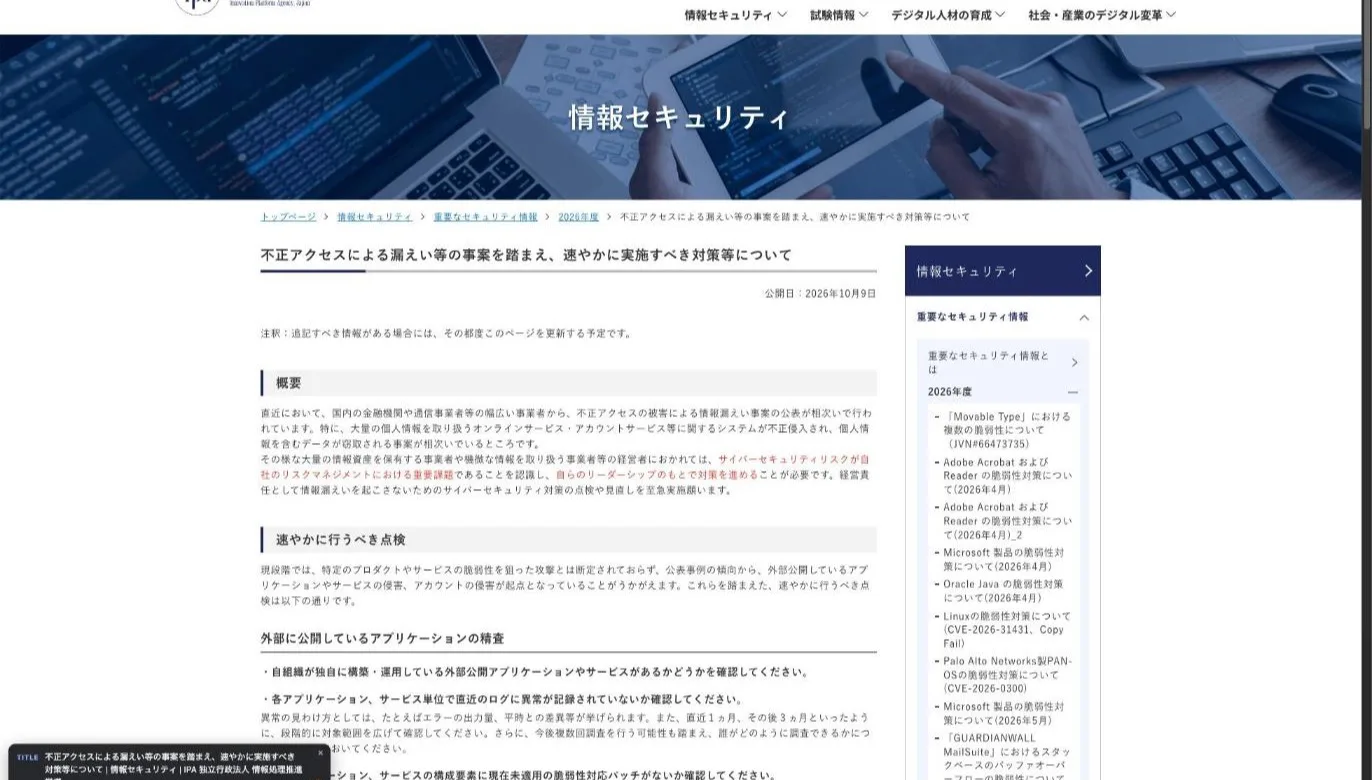
"メールアドレス、電話番号、住所、氏名等が漏えいすると、それらの情報がリスト化され、闇サイト等で販売される可能性があります。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
利用客として:メール内のリンクにはアクセスしない
IPA(情報処理推進機構)は、漏えいしたメールアドレスがリスト化されて販売され、詐欺を狙ったなりすましメールの宛先に使われる可能性を指摘しています。そのため、配信が停止している間に届くメールは本物か見分けにくいので、メール内のリンクにはアクセスせず、ブラウザから公式サイトにアクセスして予約内容を調べるのが確実です。
突然届くメールは詐欺と考えて削除
ソラシドエアのメールは11月5日時点で配信が停止しているので、予約の変更や払い戻しを促すメールが届いたら、まずなりすましを疑いましょう。IPAは、突然届くメールやSMSは基本的にすべて詐欺だと考え、リンクにアクセスせずに削除するよう勧めています。
メールが本物か分からないときは公式サイトから問い合わせる
IPAは、メールが本物かを見分けたいときは正規のサイトにアクセスして問い合わせるよう呼びかけています。ソラシドエアの問い合わせ先は11月5日時点で準備中なので、公式サイトのお知らせを開き、公表された窓口へ問い合わせましょう。
利用しなくなったアカウントは削除
IPAは日頃の対策として、サービスに登録する個人情報を本当に必要な分に限定し、使わなくなったアカウントは削除するよう勧めています。メールアドレスを登録したサービスが少ないほど、どこかで漏えいが発生したときにご自身のアドレスが含まれる可能性も低くなります。
"そのリストを悪用し、様々な詐欺を狙った偽メールや偽SMSが送られてくる" / "突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" / "メールの真偽確認をしたい場合は、正規のサイトを調べてそこから問い合わせしてください。" / "本当に必要なサービスに対し、必要最小限の情報に絞るように" / "使用しなくなったアカウントは削除するように心がけてください" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」「3.日頃の対策」より公式情報を見る →
企業として:メール配信の委託先まで対策を見直す
ソラシドエアは、メール配信を外部の会社に任せていました。この事例を踏まえ、委託先のサーバーから流出する場合に備えて、メール配信を任せる企業は、委託先とともに対策を進める体制を整えておきましょう。
委託先と連携して対策に取り組む
IPAは2026年10月9日、取引先や委託先を経由した侵入への対策として、自社システムだけを対象にせず、委託先などと連携して取り組むよう事業者に呼びかけました。ソラシドエアは委託先からの報告内容が変わる中で、予防としてメールの配信を2度停止しています。委託先から連絡を受けたとき、配信を一時停止するメールの種類を前もって選んでおけば、同じ状況になってもすぐに配信を一時停止できます。
利用している外部サービスをすべて洗い出す
IPAは、自社が利用している外部サービスをすべて洗い出すよう勧めています。メール配信のほか、クラウドサービスや部署ごとに契約したサービスも一覧にしておけば、委託先から不正アクセスの報告を受けたとき、自社に関係するデータの範囲をすぐに調べられます。
外部サービスの認証機能を強化
外部サービスの管理画面にも多要素認証を設定すれば、パスワードが流出しただけではログインされません。メール配信サービスの管理画面にパスワードだけでログインできる状態なら、多要素認証を設定しておきましょう。
"サプライチェーンを通じた侵害への対策については、自社のシステムのみを対象として考えるのではなく、情報を共有する取引先や委託先等と連携した取り組みが必要です。" / "自組織が利用している外部サービスをすべて洗い出してください。" / "認証機能(多要素認証・パスワード)の強化" — 「サプライチェーンを通じた侵害への対策」「速やかに取り組むべき対策」より公式情報を見る →
FAQ
- ソラシドエアの情報漏えいでクレジットカード情報は含まれていますか?
- 含まれません。ソラシドエアの発表によると、漏えいがわかったのはメールアドレスだけで、氏名・住所・電話番号・クレジットカード情報などは含まれていないとのこと。メールアドレスを使ったなりすましメールには気をつけておきましょう。
- ソラシドエアのメールが届かないとき、搭乗券はどう受け取ればいいですか?
- オンラインチェックインを完了させたあと、iPhoneならApple Walletへ追加し、Androidなら表示されたPDFを印刷します。搭乗日に予約番号を持って、空港の自動チェックイン機でチェックインする方法もあります。
- ソラシドエアの情報漏えいについて、問い合わせ先はどこですか?
- 11月5日時点で、ソラシドエアは問い合わせ先をまだ公表していません。準備ができ次第公表するとのこと。届いたメールに記載された連絡先は使わず、公式サイトでお知らせを開くと確実です。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。