顧客621名分が流出、4名は住所や口座番号まで
デジタル証券は、ブロックチェーンなどの技術を使って発行・管理する有価証券で、ソニー銀行は委託先Securitize Japanのシステムを利用して提供しています。ところが、ソニー銀行は10月30日、デジタル証券の委託先が不正アクセスを受け、同行の顧客621名分の情報が外部に流出したと発表しました。
流出が確認された情報(ソニー銀行の発表より)
| 対象 | 人数 | 流出した情報 |
|---|---|---|
| 顧客 | 4名 | 氏名・住所・生年月日・口座番号 |
| 顧客 | 617名 | 氏名 |
| 合計 | 621名 | — |
国内では、委託先を経由した情報流出の公表が相次いでいます。各社が公表した件数と原因は時系列一覧にまとめています。
"お客さま4名:氏名、住所、生年月日、口座番号" / "お客さま617名:氏名" — 「2.漏洩が確認されたお客さま情報の範囲」より公式情報を見る →
617名は氏名だけが流出している
ソニー銀行は、住所や生年月日、口座番号の流出を4名分として公表しており、617名については氏名だけを流出した情報として記載しています。つまり、住所や生年月日、口座番号まで第三者に渡ったのは、621名のうち4名にとどまります。
不正な取引やネットでの拡散は確認されていない
ソニー銀行によると、今回の不正アクセスに起因する不正な取引は見つかっておらず、流出した情報がネット上で公開・拡散された事実も、現時点では確認されていないといいます。ただし、流出した氏名や口座番号は、今後なりすましなどに悪用される恐れがあります。
"対象のお客さまに個別にご連絡し、本件についてご説明し、必要な対応を実施します。" / "なお、本件に起因する不正な取引は確認されておりません。" — 「3.お客さまへのご連絡と対応」より公式情報を見る →
委託先は10月29日に不正アクセスを特定
Securitize Japanは異常を検知した当日のうちにソニー銀行へ報告し、その後のログ調査で顧客情報の流出を確認しました。 ソニー銀行によると、Securitize Japanは10月29日(木)に自社システムの異常に気づいて調査を始め、同日中に外部からの不正アクセスだと突き止めています。侵入経路や原因は、ソニー銀行が11月4日時点で明らかにしていない状況です。
"Securitizeによるログ調査の結果、当社のお客さま情報(氏名、住所、生年月日、口座番号:4名、氏名:617名)が外部に漏洩したことが確認されました。" — 「1.発生経緯とSecuritizeからの説明」より公式情報を見る →
デジタル証券の取引は停止中で、他サービスは対象外
今回の不正アクセスはSecuritize Japanが提供するデジタル証券向けのシステムで起きたもので、預金など、ソニー銀行が提供するデジタル証券以外のサービスに影響はありません。そのため、ソニー銀行はデジタル証券の取引を停止しており、復旧後に公表するとしています。 再開見通しも、11月4日時点では公表されていない状況です。
"当社のデジタル証券以外のサービスに関係するものではございません。" / "なお本件発生に伴い、現在デジタル証券のお取引を停止しております。" — 冒頭と「3.お客さまへのご連絡と対応」より公式情報を見る →
対象顧客にはソニー銀行から個別に連絡が届く
流出対象の621名には、ソニー銀行が個別に連絡し、今回の不正アクセスについて説明したうえで必要な対応を取る方針です。一方、ソニー銀行は土日祝日も受け付ける不正利用緊急ダイヤルを、今回の不正アクセスに関する問い合わせ窓口にしています。 番号はフリーダイヤル0120-365-738と通話料有料の03-6731-1340で、9時から17時まで受け付けます。
"0120-365-738(フリーダイヤル)、03-6731-1340(通話料有料)" / "受付時間:9:00~17:00(土日祝日を含む)" — 「3.お客さまへのご連絡と対応」より公式情報を見る →
同じ委託先を利用する丸井やNTTデータも流出を公表
Securitize Japanは、デジタル証券や社債の発行と管理に使うシステムを、銀行や証券会社、社債を発行する企業へ提供する会社です。ところが、Securitize Japanのシステムを利用していたのはソニー銀行だけではなく、NTTデータや丸井グループ、スターツ証券も相次いで流出を公表しています。
報道によると、Securitize Japanは11月4日時点で、自社サイトに本件のお知らせを出していなかったといいます。
流出を公表した主な会社(Securitize Japanのシステムへの不正アクセス、各社の発表より)
| 会社 | 公表日 | 人数 | 流出した情報 |
|---|---|---|---|
| ソニー銀行 | 10月30日 | 621名 | 4名は氏名・住所・生年月日・口座番号、617名は氏名 |
| スターツ証券 | 10月31日 | 公表なし | 氏名・保有口数(流出の懸念) |
| NTTデータ | 11月2日 | 111名と2,678名ほか | 社債購入者の氏名・住所・メールアドレスなど、システム利用担当者の氏名・メールアドレス |
| 丸井グループ | 11月2日 | 最大9,086名 | 銀行口座番号・投資口数のほか、氏名・生年月日・性別と連絡先(住所・電話番号・メールアドレス) |
"その後の調査により、当社の委託先であるSecuritize JapanのSaaSサービスへの不正アクセスにより、社債購入者などの個人情報の一部が漏えいしたことを確認しましたので、お知らせいたします。" — 冒頭より公式情報を見る →
認証機能の脆弱性を悪用した管理者権限の不正取得
NTTデータの説明では、攻撃者はログイン時の認証機能にあった脆弱性を突いて管理者権限を手に入れ、システムに保存されていた情報を外へ持ち出しています。管理者権限はシステム全体を操作できるため、ソニー銀行だけでなく、システムを利用する各社の顧客情報や担当者情報まで持ち出されました。
Securitize Japan側はすでにサービス提供を停止し、侵入に使われた経路を遮断したうえで、不正取得された管理者権限も無効にしています。
"システムの認証機能の脆弱性を悪用して管理者権限が不正に取得され、システム内の情報が持ち出されたことを確認しています。" — 「1.事案の概要と対応状況」より公式情報を見る →
丸井は最大9,086名、スターツ証券にも流出の懸念がある
なかでも丸井グループは、デジタル社債の申し込み用にアカウントを登録した顧客のうち最大9,086名の情報が流出し、54名は銀行口座番号まで流出した可能性があるとしています。 丸井グループは11月2日、社債の管理を任せていたSecuritize Japanのサーバーが攻撃を受け、顧客の個人情報が一部流出したと発表しました。
スターツ証券も10月31日、不動産を裏付けとするデジタル証券を購入した顧客氏名と保有口数に流出の懸念があると公表しています。
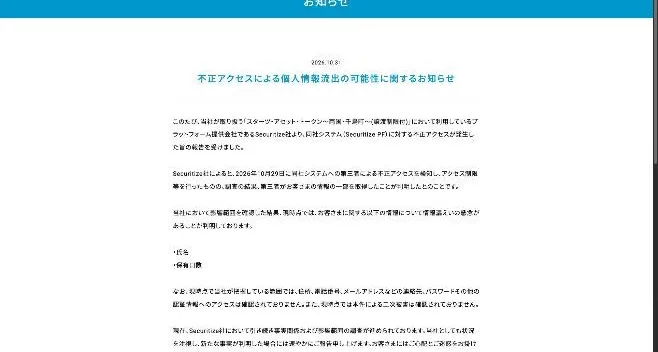
"・対象となる情報は、お客さまの氏名、住所、電話番号、メールアドレス、生年月日、性別、銀行口座番号および投資口数です。" — 「(2)対象となる情報」より公式情報を見る →
"当社において影響範囲を確認した結果、現時点では、お客さまに関する以下の情報について情報漏えいの懸念があることが判明しております。" — 本文より公式情報を見る →
顧客と会社はそれぞれ何をすればいい?
ソニー銀行の顧客には、流出した氏名を使ったなりすましメールが届いたり、詐欺電話がかかってきたりする恐れがあります。Securitize Japanに顧客情報を預けていた会社では、担当者の氏名とメールアドレスまで流出しています。そのため、ソニー銀行の顧客は同行を装う連絡のリンクにアクセスせず、委託する会社は担当者宛ての偽連絡に備えたうえで委託先に渡す情報を見直しましょう。
立場ごとの備え(ソニー銀行・各社の発表とIPAの資料より)
| 立場 | 備え |
|---|---|
| ソニー銀行の顧客 | ソニー銀行を装う連絡のリンクにアクセスせず、製造番号10ケタ・デビットカード番号・身に覚えのない認証コードは入力しない |
| 業務を委託する会社 | 担当者宛ての偽連絡は正規窓口に確認し、委託先に渡す顧客情報を必要な範囲に限定し、流出した顧客へ自社からも注意を呼びかける |
"今回漏えいした情報が、なりすましや不審なメール・SMSなどに悪用される可能性があります。" — 「(5)お客さまへのお願い」より公式情報を見る →
顧客として:ソニー銀行を装う連絡のリンクにアクセスしない
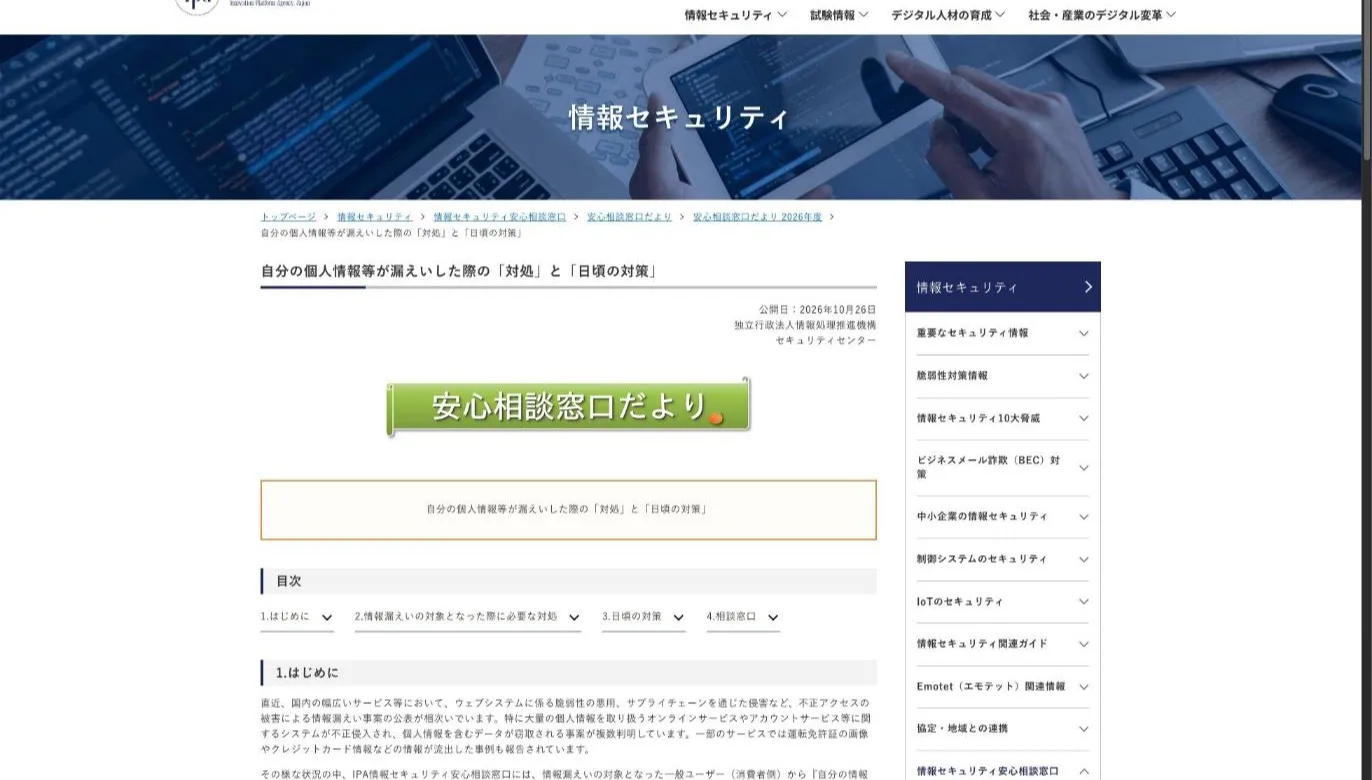
IPAは、流出した氏名やメールアドレスがリストにまとめられて闇サイトなどで販売され、詐欺のメールやSMSに使われる可能性を指摘しています。なりすましメールの文面に、流出した本人の氏名が書かれている場合もあると注意を促しました。氏名が流出した以上、文面に本人の氏名がある連絡でも本物とは限らないため、ソニー銀行を装うメールやSMSのリンクにはアクセスしないでください。
キャッシュカードの製造番号やデビットカード番号は入力しない
ソニー銀行は製造番号10ケタすべてやデビットカード番号16ケタの入力を求めないため、入力を求められた時点で偽物と判断できます。製造番号は、キャッシュカードの裏面にある10ケタの数字です。デビットカードの有効期限やセキュリティコードも、ソニー銀行が入力を求めることはありません。
身に覚えのない取引の認証コードは入力しない
ログインパスワードなどを盗まれると、身に覚えのない振込の追加認証を求められる場合があります。振込などの出金は、ワンタイムパスワードなどを入力した時点で完了してしまうため、ご自身で操作していない振込の認証には何も入力しないでください。ソニー銀行アプリに振込確認が届いたときも、心当たりがなければ承認は控えましょう。
偽サイトに入力したらすぐパスワードを変更
偽サイトにパスワードなどを入力してしまったら、ソニー銀行アプリか正規サイトにログインし、ただちにパスワードを変更しましょう。金銭的な被害が出た場合やログインできない場合は、不正利用緊急ダイヤルへ連絡し、警察署にも被害を届けてください。ソニー銀行は、正規サイトのURLをhttps://sonybank.jp/としています。
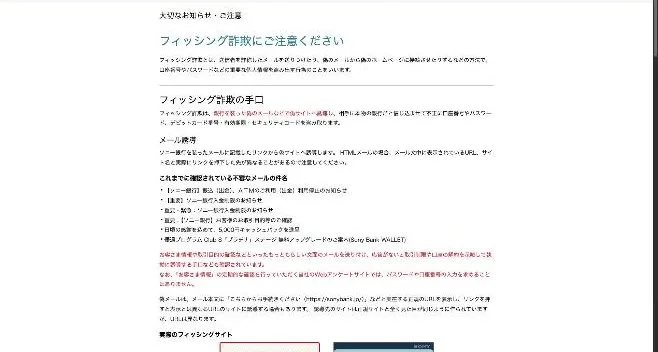
"ソニー銀行では、10ケタすべての入力を求めることはありません。" / "振込などの出金取引が完了してしまうため、絶対に入力しないでください。" / "ソニー銀行 アプリや正規のソニー銀行のウェブサイトにログインが可能な場合は、ただちにパスワードなどを変更してください。" — 「お客さまに注意いただきたいポイント」「偽サイトにパスワードなどを入力してしまったら」より公式情報を見る →
"メールアドレス、電話番号、住所、氏名等が漏えいすると、それらの情報がリスト化され、闇サイト等で販売される可能性があります。" / "偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
会社として:担当者宛ての偽連絡に備え、委託先に渡す情報を限定
NTTデータによると、社債を発行する企業や金融機関でシステムを利用していた担当者の氏名とメールアドレスも流出しており、人数は調査中です。委託先が攻撃されると、顧客情報だけでなく自社の担当者情報まで流出することがあるため、会社は担当者を狙う偽連絡に備え、委託先に渡す情報を必要な範囲に限定しましょう。
システム担当者の氏名とメールアドレスも流出している
担当者のメールアドレスが流出すると、委託先や取引先を装ったなりすましメールが担当者に届く恐れがあります。メールでログイン情報を求められたら、正規窓口に確認してから対応する手順を、担当者と共有しておきましょう。
委託先には業務に必要な顧客情報だけを渡す
丸井グループでは最大9,086名分の顧客情報が流出しましたが、クレジットカード情報はSecuritize Japanに委託していなかったため、流出した情報に含まれませんでした。NTTデータと丸井グループは、委託先の管理や監督を見直して再発防止に取り組むとしています。
流出した顧客へ個別に連絡し、なりすましへの注意を呼びかける
丸井グループは個別連絡に加えて専用の電話とメールの窓口を設け、不審なメールやSMSのURLへのアクセスや、個人情報の入力に注意するよう呼びかけています。委託先から流出の報告を受けた会社も、流出した顧客へ個別に連絡し、自社を装うメールやSMSへの注意を自社から呼びかけましょう。
"なお、セキュリタイズ社にはクレジットカードに関する情報は委託をしていないため、今回漏えいはございません。" / "・該当のお客さまには当社より順次、個別にご連絡を差し上げます。" — 「(2)対象となる情報」「(3)対象となるお客さま」より公式情報を見る →
"社債発行に関係する企業(発行体、金融機関)のシステム利用担当者の情報" / "また、調査結果を踏まえ、委託先におけるセキュリティ対策の確認や当社の委託先管理の見直しを含め、再発防止に取り組みます。" — 「2.情報漏えいの状況」「3.今後の対応」より公式情報を見る →
FAQ
- ソニー銀行の流出で、口座番号まで流出したのは何名ですか?
- 4名です。この4名は、氏名・住所・生年月日・口座番号が流出しました。残る617名は氏名だけが流出しています。不正な取引は、ソニー銀行の発表時点で確認されていません。
- ソニー銀行の預金など、デジタル証券以外のサービスは影響を受けますか?
- ソニー銀行は、デジタル証券以外のサービスには関係しないとしています。今回の不正アクセスはデジタル証券向けの委託先システムで起きたもので、デジタル証券の取引だけが停止中です。
- ソニー銀行を装うSMSが届いたら、どうすればいいですか?
- SMSのリンクにはアクセスしないでください。ソニー銀行は、SMSからサイトへ誘導して暗証番号の入力を求めることは無いとしています。不審に感じたら、ソニー銀行のカスタマーセンターへ連絡するよう同行は呼びかけています。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。