従業員や応募者など約10万人分が漏えい、カード情報は含まず
2026年11月2日、サントリーホールディングスはサントリービバレッジ&フードと連名で、グループで使っている外部のクラウドサービスが不正アクセスを受けたと発表しました。何者かが持ち出したファイルの中に、個人情報が混ざっていたとのこと。
サントリーが発表した漏えいは合わせて約10万人分で、クレジットカードなどの決済情報は含まれていません。 サントリーは、個人情報が悪用された事実も現時点では確認していないとしています。
11月1日までに漏えいがわかった個人情報(サントリーの発表より)
| 対象 | 漏えいした情報 | 人数 |
|---|---|---|
| サントリーグループとパートナー企業などの従業員 | 氏名・メールアドレス | 約9万人 |
| 「マル・デ・シャイン」に2023年末時点で登録していた人 | メールアドレス | 7,323人 |
| 2026年新卒採用(ビジネス部門オープン選考)の応募者 | 氏名・メールアドレス・電話番号など | 7,173人 |
| サントリービバレッジソリューションが使う社用携帯電話(2台)の連絡先にあった従業員など | 氏名・電話番号 | 1,097人 |
| モンテ物産とパートナー企業の従業員 | 氏名・メールアドレス・電話番号 | 324人 |
| 井筒まい泉の宅配を注文した人と、配送した従業員 | 氏名・お届け先の位置情報 | 96人 |
| サントリー(株)取引先の従業員 | 氏名・役職 | 25人 |
「11月1日までに漏えいがわかった個人情報(サントリーの発表より)」の人数を合計すると10万6,038人です。対象同士で同じ人が重なっているかについて、サントリーは触れていません。
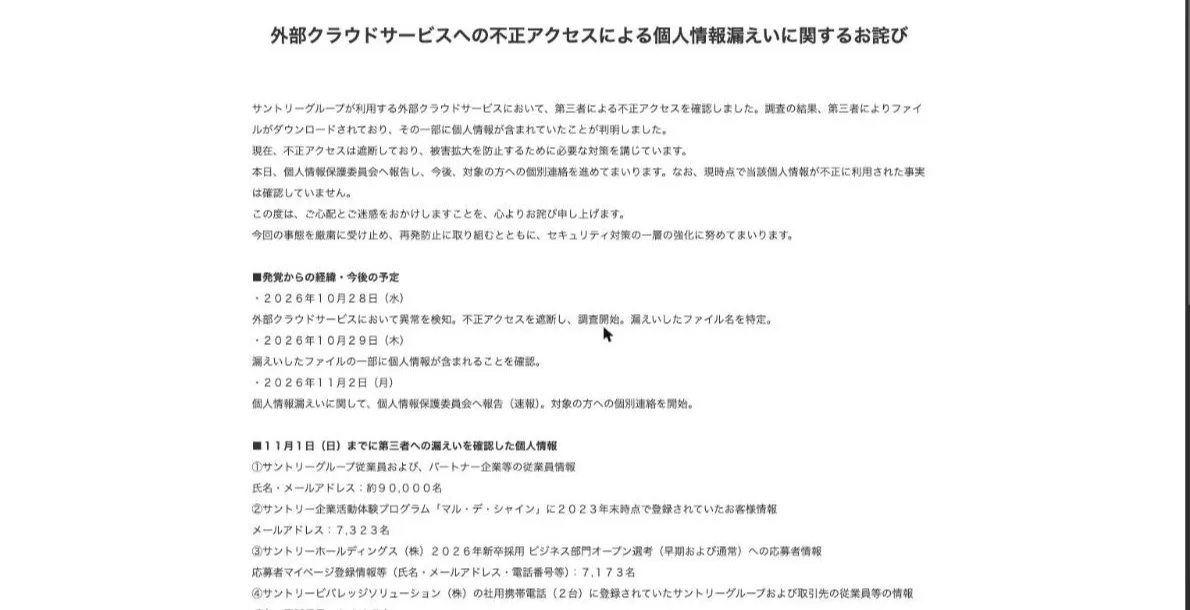
"サントリーグループが利用する外部クラウドサービスにおいて、第三者による不正アクセスを確認しました。" / "第三者によりファイルがダウンロードされており、その一部に個人情報が含まれていた" / "※上記の個人情報にクレジットカード等の決済情報は含まれていません" — 冒頭と「11月1日(日)までに第三者への漏えいを確認した個人情報」より公式情報を見る →
従業員約9万人は氏名とメールアドレスが漏えい
人数が最も多いのは、サントリーグループとパートナー企業などの従業員です。つまり、グループとパートナー企業などで働く約9万人が、全体の10万6,038人の8割以上を占めます。 漏えいしたのは氏名とメールアドレスで、電話番号は含まれていません。
取引先の従業員を含む情報も、ほかに2種類あります。サントリービバレッジソリューションが使う社用携帯電話(2台)の連絡先にあった1,097人分の氏名と電話番号、サントリー(株)取引先で働く25人の氏名と役職です。サントリーの社員だけでなく、取引先の担当者も漏えいの対象になりました。
"①サントリーグループ従業員および、パートナー企業等の従業員情報" / "氏名・メールアドレス:約90,000名" / "⑦サントリー(株)の取引先の従業員情報" / "氏名・役職:25名" — 「11月1日(日)までに第三者への漏えいを確認した個人情報」より公式情報を見る →
応募者の漏えい情報には電話番号も含まれる
サントリーの企業活動体験プログラム「マル・デ・シャイン」の登録者と新卒採用の応募者も、漏えいの対象に含まれます。このうち、2026年新卒採用のビジネス部門に応募した7,173人は、氏名とメールアドレスに加えて電話番号なども漏えいしました。 応募者について漏えいしたのは、採用のマイページに登録した情報です。
「マル・デ・シャイン」に2023年末の時点で登録していた7,323人については、漏えいしたのはメールアドレスのみです。グループ会社の井筒まい泉では、宅配を注文した人と配送した従業員の氏名とお届け先の位置情報96人分が漏えいしました。モンテ物産でも、従業員などの氏名・メールアドレス・電話番号324人分が対象に含まれています。
"③サントリーホールディングス(株)2026年新卒採用 ビジネス部門オープン選考(早期および通常)への応募者情報" / "応募者マイページ登録情報等(氏名・メールアドレス・電話番号等):7,173名" / "②サントリー企業活動体験プログラム「マル・デ・シャイン」に2023年末時点で登録されていたお客様情報" — 「11月1日(日)までに第三者への漏えいを確認した個人情報」より公式情報を見る →
サントリーは10月28日に異常を検知し、5日後に発表
サントリーは10月28日に、外部クラウドサービスの異常を検知しました。そして、検知した当日のうちに不正アクセスを遮断し、翌日には個人情報が含まれることを確認しています。 発表したのは検知から5日後の11月2日です。
異常の検知から発表まで(サントリーの発表より)
| 日付 | サントリーの対応 |
|---|---|
| 10月28日 | 外部クラウドサービスで異常を検知。不正アクセスを遮断し、漏えいしたファイル名を特定 |
| 10月29日 | 持ち出されたファイルに個人情報が含まれていると判明 |
| 11月2日 | 個人情報保護委員会へ速報し、対象者へ個別に連絡。お詫びのページを公開 |
"外部クラウドサービスにおいて異常を検知。不正アクセスを遮断し、調査開始。漏えいしたファイル名を特定。" / "漏えいしたファイルの一部に個人情報が含まれることを確認。" — 「発覚からの経緯・今後の予定」より公式情報を見る →
28日にアクセスを遮断、29日に個人情報が含まれると判明
サントリーは10月28日時点で、持ち出されたファイルの名前まで特定していました。翌29日にはそのファイルの一部に個人情報が含まれることを確認しています。そして、11月2日には個人情報保護委員会へ速報を出し、対象者へ個別に連絡しているとのこと。
被害が拡大しないよう、サントリーは必要な対策を講じているとしています。現時点で、漏えいした個人情報が不正に利用された事実は見つかっていません。流出した情報をもとにした脅迫も、サントリーは受けていないと明らかにしました。
"個人情報漏えいに関して、個人情報保護委員会へ報告(速報)。対象の方への個別連絡を開始。" / "なお、現時点で当該個人情報が不正に利用された事実は確認していません。" / "現在、不正アクセスは遮断しており、被害拡大を防止するために必要な対策を講じています。" — 「発覚からの経緯・今後の予定」と冒頭より公式情報を見る →
サントリーは手口を明らかにせず、対象はマイクロソフト365
お詫びのページは、不正アクセスを受けたサービスを「サントリーグループが利用する外部クラウドサービス」とだけ記載しています。ただし、対象のサービスは社員が業務で使う「マイクロソフト365」でした。 サービス名は、サントリーが報道機関へ説明したものです。 サントリーは侵入手口を11月6日時点で明らかにしていませんが、同じサービスを業務に使う企業は、自社の設定を見直すきっかけにできます。
サントリーは今後も詳細を究明し、新たな事実が判明すれば速やかに公表するとしています。11月6日時点で、サントリーは新たな事実を公表していません。
国内企業が公表した漏えいの件数と原因は、時系列一覧にあります。メール配信の委託先が不正アクセスを受けたソラシドエアの漏えい事案は、別の記事で詳しくまとめています。
"本件については現在も調査を継続しており、新たに公表すべき事実が判明した場合には速やかにお知らせいたします。" — 本文末尾より公式情報を見る →
"サントリーHDによると、10月28日に社員が使っている業務ソフト「マイクロソフト365」への第三者による不正アクセスを検知した。"公式情報を見る →
対象かを知りたい人は専用の窓口へ
サントリーは漏えいの対象者へ個別連絡を進めており、問い合わせを受け付ける専用の窓口も設けました。したがって、個別連絡を待つ間にご自身が対象か知りたい場合は、フォームか電話で問い合わせられます。 どちらの窓口も、サントリーが公開したお詫びのページの末尾に掲載されています。
問い合わせの窓口(サントリーの発表より)
| 窓口 | 受付の時間 |
|---|---|
| お問い合わせフォーム | 24時間 |
| フリーダイヤル0120-050-310(オペレーターが応対) | 平日9時30分〜17時(土日祝日と年末年始は休み) |
"本日、個人情報保護委員会へ報告し、今後、対象の方への個別連絡を進めてまいります。" / "▽本件に関するお問い合わせ先" — 冒頭と末尾より公式情報を見る →
問い合わせフォームは24時間受け付ける
平日の日中に電話できない人や土日に問い合わせたい人は、フォームを使いましょう。 フォームは、お詫びのページにあるリンクから開くと確実です。
漏えいしたメールアドレスや電話番号には、サントリーを装ったなりすましメールやSMSが届く恐れがあります。届いたメッセージのリンクから問い合わせ先を開くのは避けましょう。
"お問い合わせフォーム(24時間受付)" — 「本件に関するお問い合わせ先」より公式情報を見る →
フリーダイヤルは平日9時30分から17時まで
電話の窓口では、オペレーターが問い合わせに応じています。また、オペレーターと直接話したい人は、土日祝日と年末年始を除いてフリーダイヤル0120-050-310へ電話しましょう。 受付は9時30分から17時までです。
祝日の11月3日は例外として電話を受け付けていました。番号はお詫びのページにあるものだけを使い、届いたメールやSMSの本文にある番号には電話しないようにしましょう。
"フリーダイヤル(オペレーター対応)" / "0120-050-310" / "受付時間 9:30-17:00(土・日・祝日及び年末年始休業期間を除く)" / "※11月3日(火・祝)は受付いたします" — 「本件に関するお問い合わせ先」より公式情報を見る →
情報が漏えいした人と、外部クラウドを利用する企業の備え
今回の漏えいを受けて備えが必要なのは、氏名・メールアドレス・電話番号が漏えいした人と、同じように業務のファイルを外部クラウドに置いている企業です。したがって、漏えいした人はサントリーを装うメールやSMS内のリンクにアクセスせず、外部クラウドを業務に使う企業は利用中のサービスと認証の設定を見直しておきましょう。
立場ごとの備え(IPAの資料とサントリーの発表より)
| 立場 | 備え |
|---|---|
| 情報が漏えいした人 | 突然届くメールやSMS内のリンクにはアクセスせず、公式サイトをご自身で調べて問い合わせる |
| 外部クラウドを利用する企業 | 利用中の外部サービスをすべて洗い出し、多要素認証などで認証を強化する |
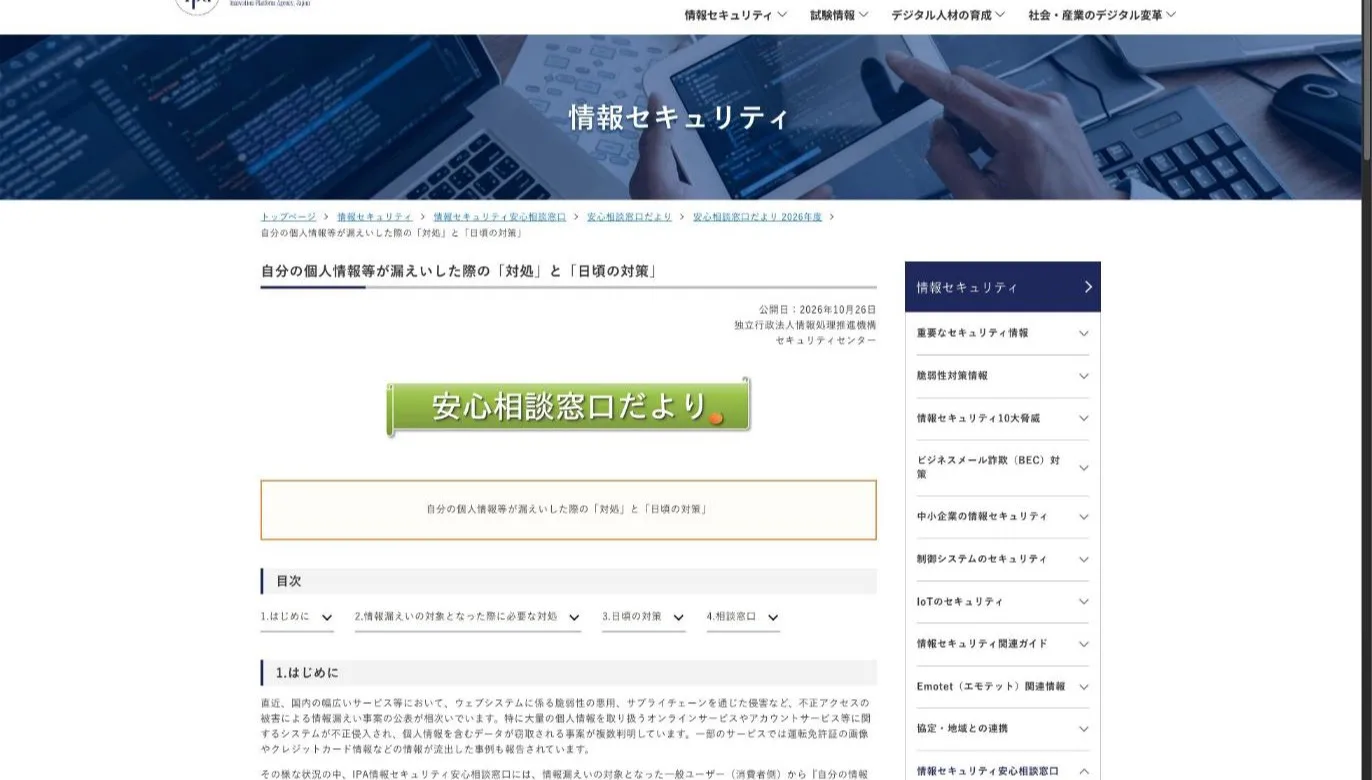
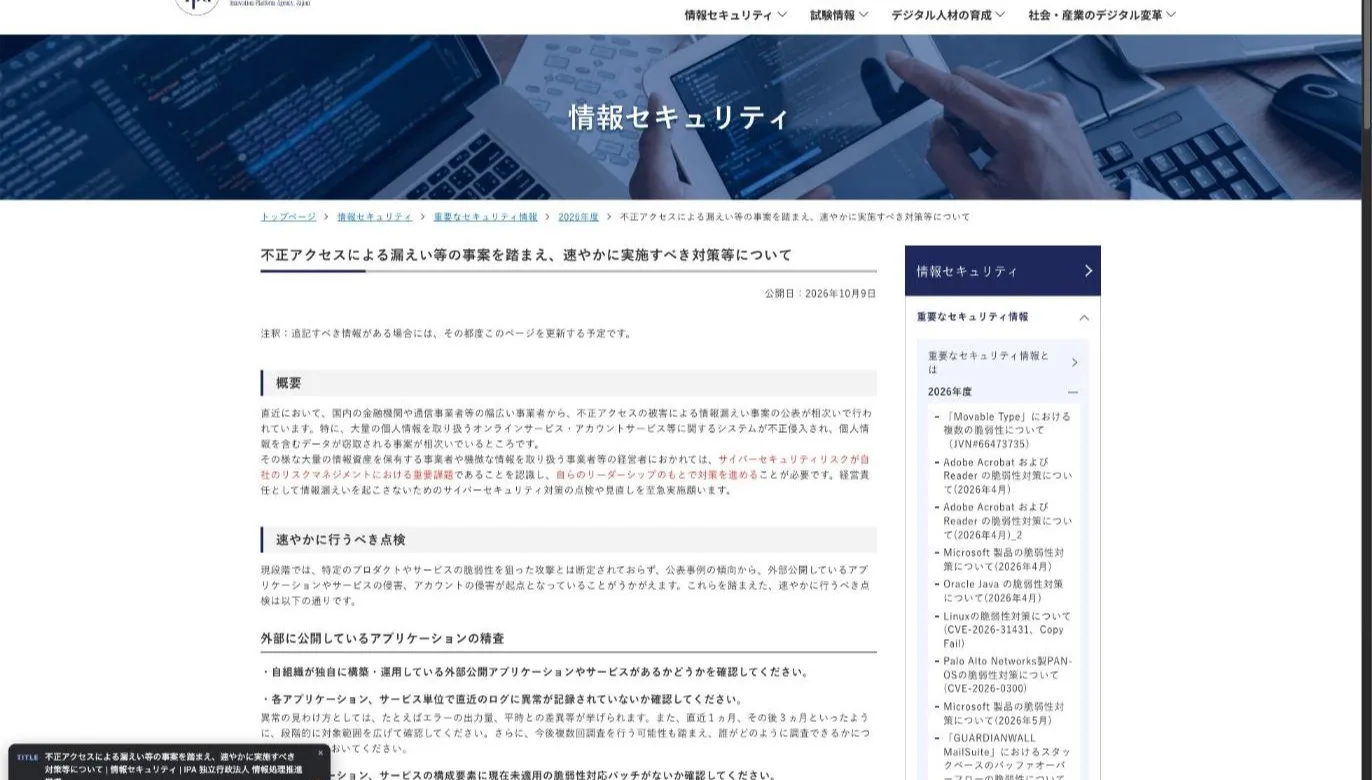
"メールアドレス、電話番号、住所、氏名等が漏えいすると、それらの情報がリスト化され、闇サイト等で販売される可能性があります。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
個人として:サントリーを装う連絡のリンクにアクセスしない
IPA(情報処理推進機構)は漏えいしたメールアドレスや電話番号がリスト化されて販売され、フィッシングなどの詐欺を狙ったなりすましメールやSMSの宛先に使われる可能性を指摘しています。そのため、サントリーを装うメールやSMSが突然届いたら、メール内のリンクにはアクセスせず削除し、気になるときは公式サイトをご自身で調べて問い合わせましょう。
突然届くメールやSMSは詐欺と考えて削除
IPAは突然届くメールやSMSを基本的にすべて詐欺と考え、無視して削除するよう勧めています。今回は応募者の電話番号も漏えいしたため、選考の連絡を装ったSMSにも気をつけましょう。
本物か分からないときは公式サイトから問い合わせる
IPAは本物の連絡かどうかを見分けたいときは正規のサイトをご自身で確認し、その窓口へ問い合わせるよう勧めています。サントリーの場合は、お詫びのページにあるフォームかフリーダイヤルを使うと確実です。
利用しなくなったアカウントは削除
日頃の対策として、IPAはサービスに登録する個人情報を本当に必要な分に限定し、利用しなくなったアカウントは削除するよう呼びかけています。登録先が少ないほど、どこかで漏えいが発生したときに巻き込まれる可能性も低くなります。
"そのリストを悪用し、様々な詐欺を狙った偽メールや偽SMSが送られてくる" / "突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" / "メールの真偽確認をしたい場合は、正規のサイトを調べてそこから問い合わせしてください。" / "本当に必要なサービスに対し、必要最小限の情報に絞るように" / "使用しなくなったアカウントは削除するように心がけてください" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」「3.日頃の対策」より公式情報を見る →
企業として:利用中の外部クラウドを洗い出し、認証を強化
サントリーの事例では社員だけでなく取引先や応募者、顧客情報まで同じ外部クラウドから漏えいしました。この事例を踏まえ、業務に外部クラウドを使う企業は、利用中のサービスをすべて洗い出し、ログインに多要素認証を設定しておきましょう。
利用している外部サービスをすべて洗い出す
IPAは2026年10月9日、自社が利用している外部サービスをすべて洗い出すよう事業者に呼びかけました。部署ごとに契約したクラウドストレージやファイル共有サービスも一覧にしておけば、異常を検知したときに関わるデータをすぐに調べられます。
外部サービスの認証機能を強化
外部サービスでも、多要素認証やパスワードといった認証機能を強化しておきます。パスワードだけでログインできる管理画面が残っているなら、多要素認証を設定しておきましょう。
不要な情報は持たず、保有する情報を必要最小限にする
不要な情報は持たないという原則のもと、保有する情報を必要最小限にします。企業は外部クラウドに置いたファイルに過去の応募者名簿や取引先の連絡先が残っていないか、点検しておくといいでしょう。
"自組織が利用している外部サービスをすべて洗い出してください。" / "認証機能(多要素認証・パスワード)の強化" / "不要な情報は持たない、という基本原則のもと、自らが保有する情報資産を正確に把握し、必要最小限にする等、保有情報の再点検も必要です。" — 「速やかに取り組むべき対策」より公式情報を見る →
FAQ
- サントリーの情報漏えいでクレジットカード情報は含まれていますか?
- 含まれていません。サントリーの発表によると、漏えいがわかったのは氏名・メールアドレス・電話番号などで、クレジットカードなどの決済情報は対象外とのこと。現時点で、個人情報が不正に利用された事実も確認されていません。
- サントリーの新卒採用に応募した人の情報も漏えいしましたか?
- 2026年新卒採用のビジネス部門オープン選考では、応募した7,173人の情報が漏えいしました。応募者がマイページに登録した氏名・メールアドレス・電話番号などが対象です。選考の連絡を装ったSMSやメール内のリンクにはアクセスしないようにしましょう。
- サントリーの情報漏えいについて、問い合わせ先はどこですか?
- 24時間送信できる問い合わせフォームと、フリーダイヤル0120-050-310の2つです。電話は平日の9時30分から17時までオペレーターが応じます。どちらもサントリーが公開したお詫びのページにあるので、届いたメールにある連絡先は使わないようにしましょう。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。