69件のうち3件はカード番号とセキュリティコードまで漏えい
漏えいした69件のうち63件は氏名やメールアドレスなどの連絡先で、カードで買い物ができる情報まで盗まれたのは3件にとどまります。 ライフカードは2026年11月2日、Visaのプリペイドカード「Vプリカ」の委託先で発生した個人情報の漏えいについて、盗まれた情報の種類と件数を公表しました。
ライフカードは、委託先のシステムから顧客情報の一部が実際に盗まれたと認めています。
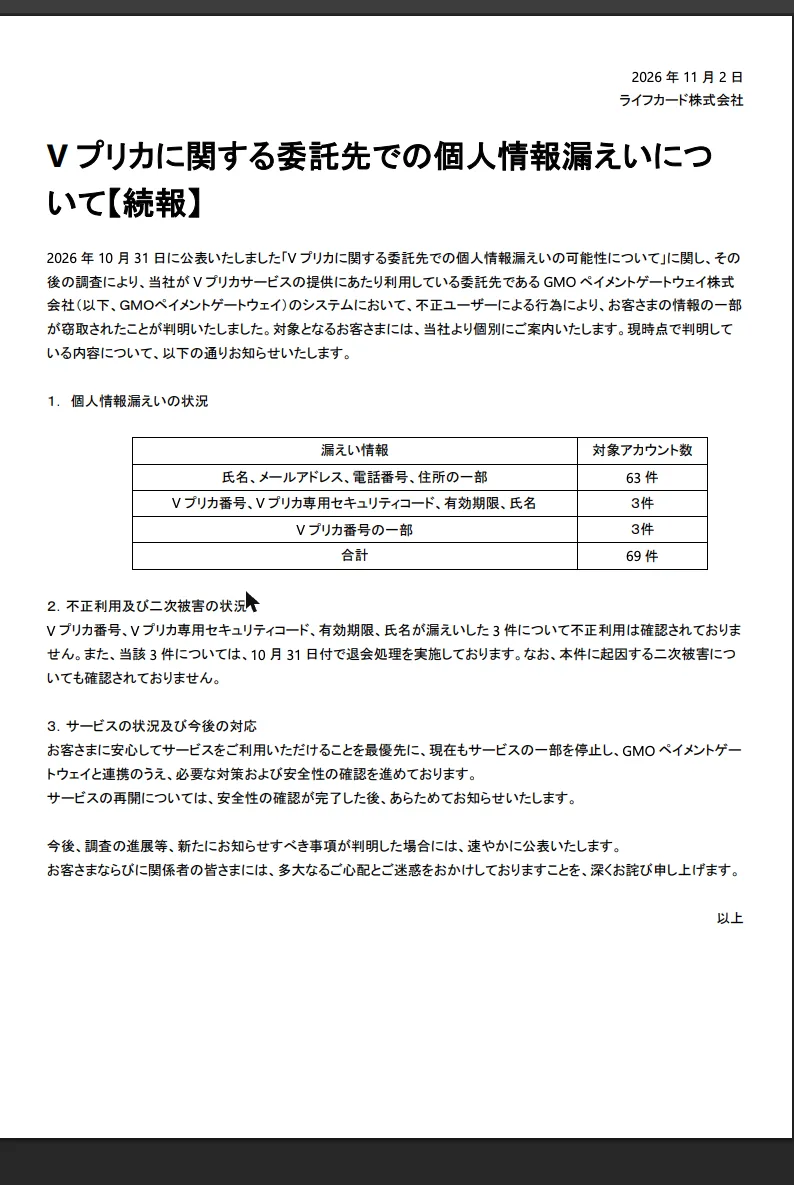
漏えいした情報と件数の内訳
漏えいは計69件で、最も多いのは氏名と連絡先がそろった63件です。 件数は対象になったアカウントの単位で、内訳は下の「漏えいした情報と件数」のとおりです。
漏えいした情報と件数(ライフカードが2026年11月2日に公表)
| 漏えいした情報 | 対象アカウント数 |
|---|---|
| 氏名・メールアドレス・電話番号・住所の一部 | 63件 |
| Vプリカ番号・Vプリカ専用セキュリティコード・有効期限・氏名 | 3件 |
| Vプリカ番号の一部 | 3件 |
| 合計 | 69件 |
63件の情報にカード番号は含まれていません。カード番号がすべて漏えいした3件では、セキュリティコードと有効期限まで盗まれていました。
残る3件で漏えいしたのは、カード番号の一部だけです。委託先のGMOペイメントゲートウェイも同日に同じ内訳を公表しています。
"お客さまの情報の一部が窃取されたことが判明いたしました。"公式情報を見る →
カード番号が漏えいした3件は不正利用が無く退会処理済み
3件のアカウントは10月31日付で退会処理が完了しており、不正な利用も二次被害も見つかっていません。 ライフカードによると、カード番号とセキュリティコードまで漏えいした3件で、不正な利用は確認されていないとのこと。今回の件による二次被害も、11月2日時点では確認されていないとしています。
漏えいの対象になった人には、ライフカードから個別に連絡が届きます。対象は69件のアカウントに限られ、Vプリカを使うすべての人の情報が盗まれたわけではありません。
"対象となるお客さまには、当社より個別にご案内いたします。" / "なお、本件に起因する二次被害についても確認されておりません。"公式情報を見る →
10月30日に委託先のGMOペイメントゲートウェイで漏えい
情報が盗まれたのはライフカードのシステムではなく、Vプリカの運営を支えるGMOペイメントゲートウェイのライフカード専用機能でした。 GMOペイメントゲートウェイは11月2日、ライフカードに提供している「イシュイングサポートサービス」(カード発行会社の業務を支えるサービス)の個別機能で、10月30日に不正なユーザーによる行為が発生したと発表しました。
侵入経路や情報を盗んだ人物は、11月2日時点で不明です。ライフカードは10月28日にもメール配信の委託先を通じた別の漏えいの可能性を公表していますが、今回の件と原因が同じかどうかは明らかにしていません。
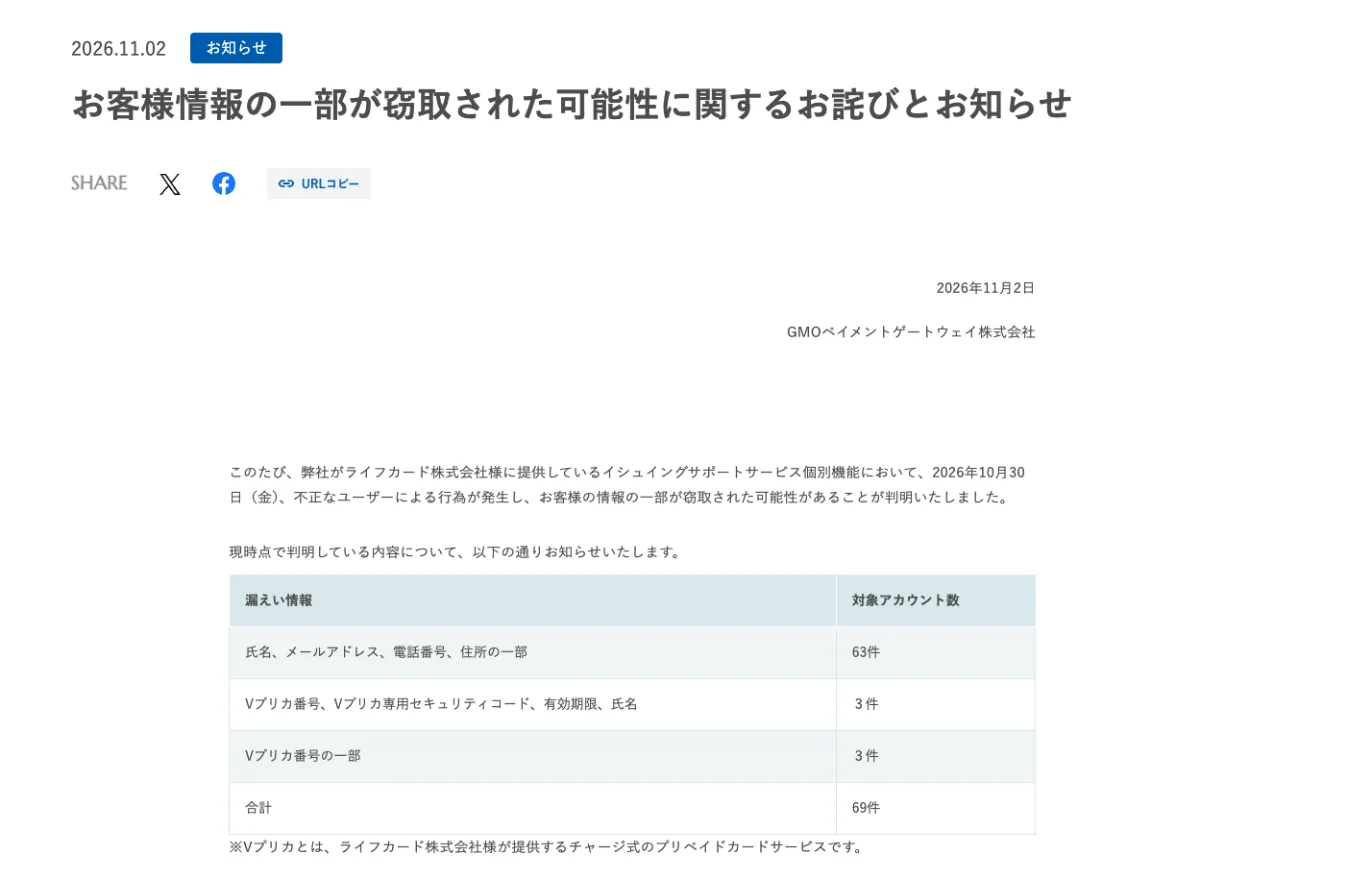
"このたび、弊社がライフカード株式会社様に提供しているイシュイングサポートサービス個別機能において、2026年10月30日(金)、不正なユーザーによる行為が発生し、お客様の情報の一部が窃取された可能性があることが判明いたしました。"公式情報を見る →
11月2日に新たにわかったことは?
11月2日には、委託先がGMOペイメントゲートウェイであることと、漏えいした情報の種類と件数が明らかになりました。 ライフカードが10月31日に、Vプリカの提供に使う委託先のシステムが不正アクセスを受けたと公表した段階では、漏えいの有無も、対象の情報や件数も調査中でした。
ライフカードは11月2日、顧客情報の一部が実際に盗まれたことも認めました。
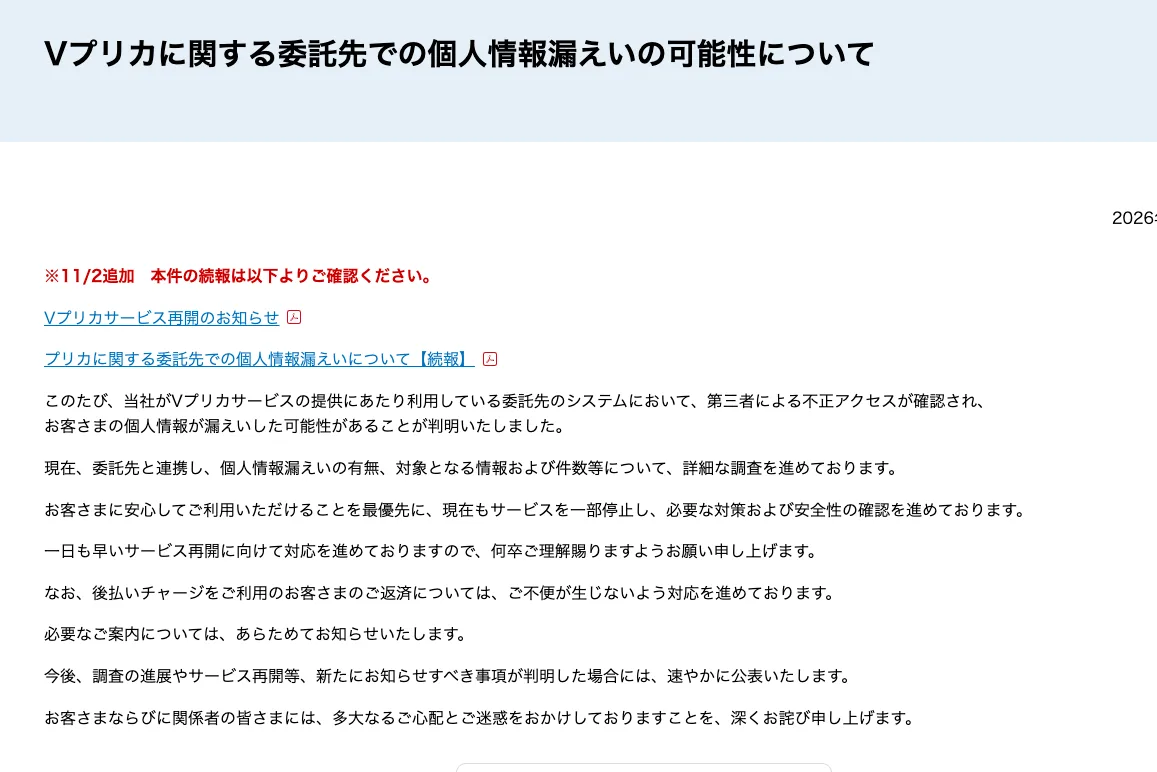
"現在、委託先と連携し、個人情報漏えいの有無、対象となる情報および件数等について、詳細な調査を進めております。"公式情報を見る →
ライフカード以外の顧客にも被害は及ぶ?
被害が出たのはライフカード専用に作られた機能で、GMOペイメントゲートウェイは他社向けの機能や決済代行サービスに影響は無いとしています。 この機能は、他社向けのイシュイングサポートサービスとは別システム基盤で運用しているとのこと。
ネットショップなどの支払いを取り次ぐ決済代行サービスも、この機能とは別システム基盤で運用されています。
"当該機能は、他のお客様向けのイシュイングサポートサービスとは異なるシステム基盤で運用しており、他のお客様への影響はありません。" / "また、弊社における決済代行サービスを含む他のサービスも異なるシステム基盤で運用しており、決済代行サービスを含む他のサービスへの影響はありません。"公式情報を見る →
Vプリカのサービスは11月2日に再開
ライフカードは11月2日、GMOペイメントゲートウェイと連携して安全性を確認する作業と対策が完了したとして、10月31日から一部を停止していたサービスを元に戻しました。 11月2日に公表したお知らせによると、安全性が確認できたため停止していたサービスを再開したとのこと。
停止中は新規アカウントの登録も、Vプリカアプリやブラウザのマイページへのログインもできない状態でした。再開した後は、アプリやマイページから利用履歴を確認することができます。
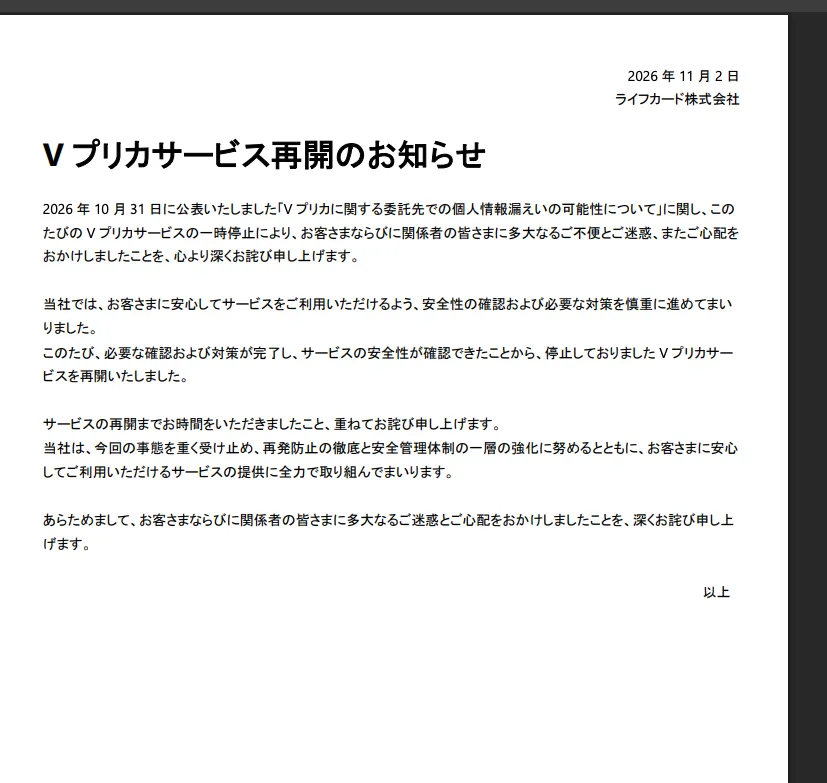
"このたび、必要な確認および対策が完了し、サービスの安全性が確認できたことから、停止しておりました V プリカサービスを再開いたしました。"公式情報を見る →
停止中も買い物での利用は可能
緊急メンテナンス中も買い物には影響が無く、例外はメンテナンス前にセキュリティロックをかけていた人だけでした。 停止中のサポートページによると、ショッピングでVプリカを使うことに影響は出ていないとのこと。持っていたVプリカは、停止中もこれまでと同じように支払いに使うことができました。
ただし、メンテナンスが始まる前にセキュリティロックをかけていた人は、停止中は買い物にも使うことができませんでした。サービスは11月2日に再開しています。
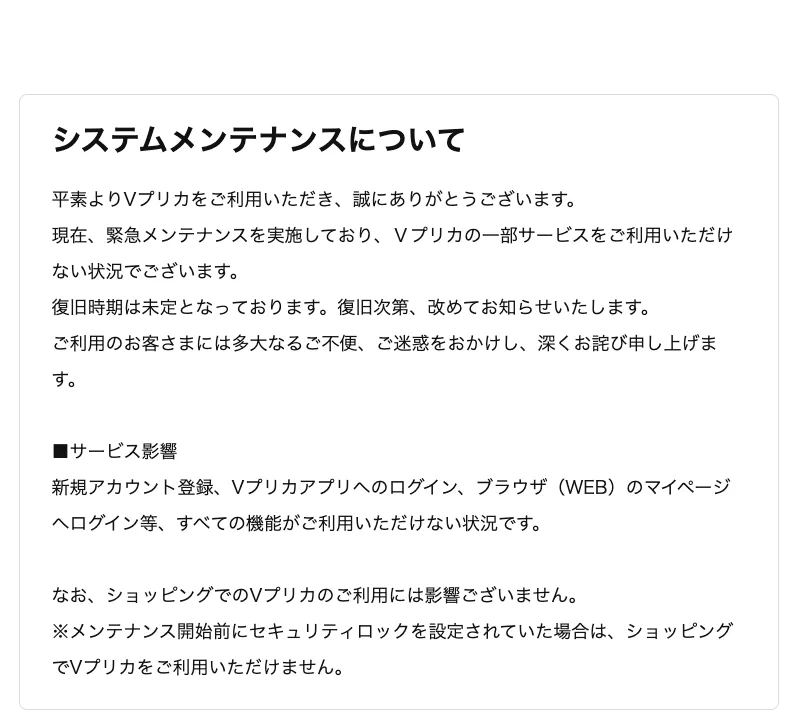
"ショッピングでのVプリカのご利用には影響ございません。" / "※メンテナンス開始前にセキュリティロックを設定されていた場合は、ショッピングでVプリカをご利用いただけません。"公式情報を見る →
後払いチャージの返済はどうなる?
後払いチャージを返済する期日や方法は、11月2日時点でまだ公表されていません。 後払いチャージは、チャージした分の代金をあとから支払う仕組みです。ライフカードは10月31日、後払いチャージを使う人の返済に不便が出ないよう対応を進めているとし、必要な情報は改めて公表するとしました。
返済の予定がある人は、Vプリカの公式サイトで新しいお知らせを確認しておきましょう。
"なお、後払いチャージをご利用のお客さまのご返済については、ご不便が生じないよう対応を進めております。" / "必要なご案内については、あらためてお知らせいたします。"公式情報を見る →
決済を外部に任せる会社とVプリカのユーザーが見直すこと
委託先で発生した漏えいは委託元から確認しにくいため、会社は委託先と調査できる範囲を事前に取り決め、ユーザーはご自身の明細と届く連絡を点検しておく必要があります。 今回の件では、カード会社が業務を任せた先のシステムから顧客情報が盗まれました。IPA(情報処理推進機構)は10月9日に事業者向けの注意喚起を、10月26日には個人向けの注意喚起を公表しています。
委託元の会社:委託先と一緒にログとアカウントを点検
委託先を通じた被害を防ぐため、IPAは自社が使う外部サービスまで広げてログとアカウントを点検し、多要素認証を有効にするよう勧めています。 取引先や委託先を通じた被害は自社システムの外で起きるため、対策は情報を共有する相手と連携して進める必要があります。決済や会員管理を外部のサービスに任せている会社が点検すべきことは、次の4つです。
利用している外部サービスと委託先をすべて洗い出す
クラウドサービスやVPNサービスのように部署単位で契約されることもあるものまで、できる限り網羅的に把握する必要があります。決済や会員管理のように業務の中心になるサービスだけでなく、部署ごとに導入したツールも一覧に追加しておきます。どの情報をどのサービスに預けているかを把握していないと、委託先で漏えいが発生したときに自社への影響を判断することができません。
誰がどのログを見られるかを委託先と整理しておく
サービスごとにログの保有期間が違い、提供者とユーザーで確認できるログにも違いがありうるため、誰がいつどのように確認するかを前もって委託先と取り決めておきます。委託先のシステムに記録されたログは、委託元から見ることができない場合もあります。
ログの保有期間はサービスごとに異なるため、保存するログと期間の整理が必要です。どのログをどれだけの期間保存するのかも含めて、平常時のうちに委託先と話し合っておきましょう。
作った覚えのないアカウントが残っていないか調べる
IPAが勧めているのは、作ったはずのないアカウントや削除したはずなのに有効に戻ったアカウントが見つかったら、速やかにセキュリティ事故として対応を進めることです。外部サービスの管理画面にあるアカウント一覧と、アカウントを作成・削除した記録をあわせて確認しておきましょう。IPAは、異常が見つかった場合には専門のセキュリティ会社に詳しい調査を任せるよう強く勧めています。
多要素認証とパスワードを強くする
点検で異常が見つからなかった場合でも、外部サービスにはより強固な対策を講じる必要があり、その1つ目が認証機能の強化となります。多要素認証は、パスワードとスマートフォンに届くコードなどを組み合わせて本人かどうかを確認する仕組みです。
外部サービスの管理者アカウントで多要素認証を使うことができるなら、設定しておきましょう。パスワードは長くして、複数のサービスで使い回さないようにします。
"サプライチェーンを通じた侵害への対策については、自社のシステムのみを対象として考えるのではなく、情報を共有する取引先や委託先等と連携した取り組みが必要です。" / "自組織が利用している外部サービスをすべて洗い出してください。" / "サービス提供者と利用者で確認できるログにも違いがある可能性があります。誰がいつどのように確認できるかについて整理してください。" / "作ったはずのないアカウントが存在しないか、削除・無効化されているはずのアカウントが有効化されていないか等の異常を確認してください。" / "前述の点検で異常がなかったとしても、外部公開アプリケーション、外部から利用可能なサービス、保有するデータについては、以下に示すような、より強固な対策を取ることを検討してください。"公式情報を見る →
Vプリカのユーザー:漏えいした情報を悪用した詐欺に備える
漏えいした情報の多くは氏名や連絡先で、詐欺に悪用される恐れがあるため、IPAは利用明細と届くメールやSMS、郵便物をチェックするよう勧めています。 漏えいした連絡先は、なりすましメールや詐欺の電話などに悪用されることがあります。
不審な郵便物が届くこともあります。対象の69件に含まれているかどうかにかかわらず、Vプリカのユーザーは次の4つを習慣にしておきましょう。
身に覚えのない決済が無いか利用明細を見る
カード番号が漏えいした3件は退会処理が完了していますが、IPAはカード情報が漏えいした後は当面のあいだ明細を定期的に確認するよう勧めています。Vプリカの利用履歴は、再開したアプリやマイページで確認しておきましょう。覚えのない支払いが見つかったときは、Vプリカのサポートに相談します。
突然届くメールやSMSのリンクにアクセスしない
突然届くメールやSMSは、基本的にすべて詐欺と考えて無視してください。漏えいを口実にしたなりすましメールでは、差出人がライフカードやVプリカになっていたり、本文にご自身の氏名が書かれていたりすることもあります。本文のリンクにはアクセスしないようにしましょう。
不審な郵便物や着払いは受け取らない
今回は住所の一部も漏えいしているため、メールや電話だけでなく郵便物にも気を付けます。注文した覚えのない荷物が着払いで届いたときは、IPAが勧めるとおり受け取らないようにしましょう。
本物か迷う連絡は公式サイトから問い合わせる
IPAは、届いた連絡が本物かどうか分からないときはメール内のリンクにアクセスせず、ご自身で探した正規のサイトから問い合わせるよう勧めています。ライフカードの名前でメールやSMSが届いたら、本文のリンクや電話番号は使わずに、検索やブックマークから開いたVプリカの公式サイトかサポートページを通して問い合わせましょう。どちらのページでも、今回の件についての発表とサービスの状況を確認できます。
"当面の間、クレジットカードの利用明細に身に覚えのない決済がないか定期的に確認してください。" / "偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" / "突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" / "不審な郵便物に注意してください(不審な着払いは受け取らない。)" / "メールの真偽確認をしたい場合は、正規のサイトを調べてそこから問い合わせしてください。"公式情報を見る →
FAQ
- Vプリカの情報漏えいで、ご自身が対象かどうかはどう確認すればよいですか?
- ライフカードから個別に連絡が届くかどうかで確認することができます。ライフカードは、漏えいの対象になった69件のアカウントの持ち主に、個別に連絡するとしています。Vプリカを使うすべての人の情報が盗まれたわけではありません。
- サービスが停止していた間、Vプリカで買い物はできましたか?
- できました。Vプリカのサポートページによると、緊急メンテナンス中もショッピングでの利用には影響がありませんでした。ただし、メンテナンスが始まる前にセキュリティロックをかけていた人は、買い物にも使うことができませんでした。
- GMOペイメントゲートウェイを使っている他のお店にも、影響はありますか?
- GMOペイメントゲートウェイは、影響は無いとしています。今回の被害はライフカード向けの個別機能で発生したもので、決済代行サービスなどGMOペイメントゲートウェイの各サービスは、異なるシステム基盤で運用しているとのこと。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。