ブックオフの会員情報が最大約643万件流出した恐れ
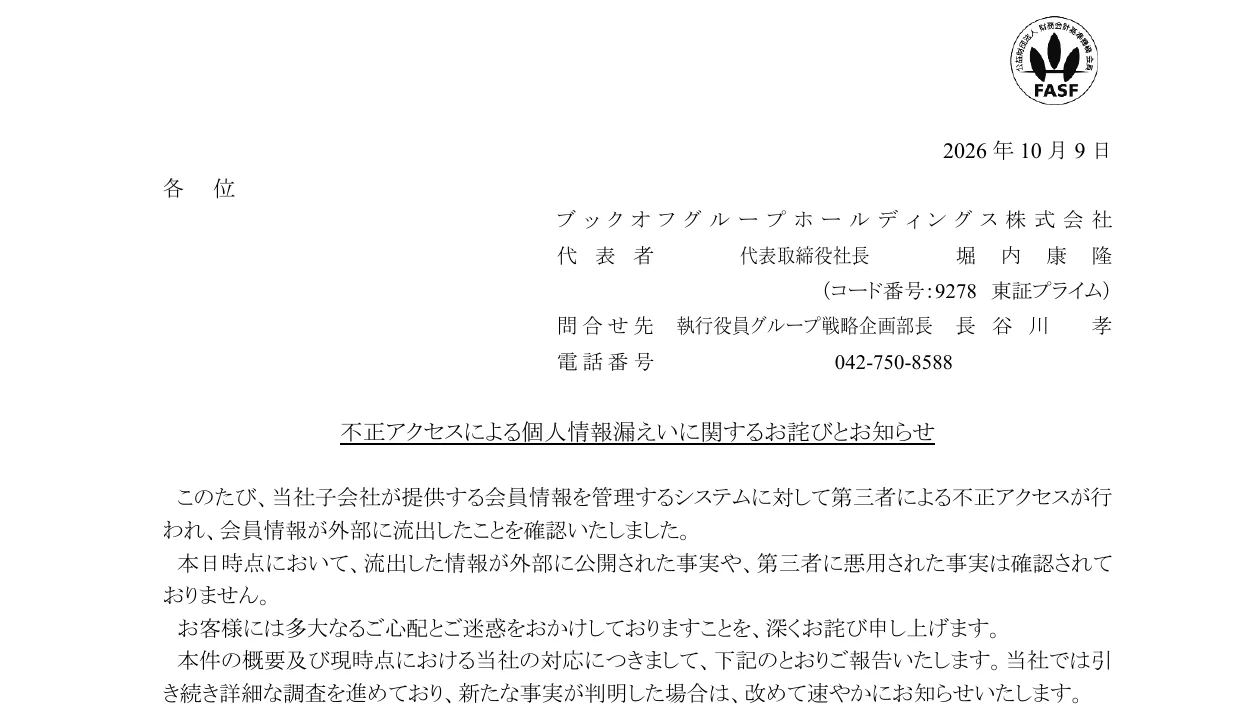
ブックオフの子会社が運営する会員管理システムが不正アクセスを受け、会員情報が流出しました。 不正アクセスを確認したのは10月6日です。
その後、システムに保管していた会員情報が外部へ流出したとわかりました。ブックオフグループホールディングスは10月9日に適時開示で発表し、ブックオフの公式サイトでも同じお知らせを公開しています。
発表の要点を表にまとめました。子会社の社名や、どのサービスの会員が対象かは公表されていない状況にあります。
不正アクセスの概要(ブックオフグループホールディングスの発表より)
| 事実 | 内容 |
|---|---|
| 不正アクセスを確認した日 | 2026年10月6日 |
| 公表した日 | 2026年10月9日 |
| 対象のシステム | 子会社の会員管理システム |
| 漏えいの恐れがある件数 | 最大約643万件(会員番号の件数) |
同じ週には、旅行予約サイトのスカイチケットも不正アクセスによる顧客情報の流出を公表しています。流出内容はスカイチケットの情報漏えいは約1,464万件、3件の不正アクセスが判明にまとめています。
約643万件は会員番号の件数で、実際の人数ではない
最大約643万件は漏えいの恐れがある会員番号をカウントしたもので、対象になる人数ではありません。 何人分の情報なのかは、公表時点ではわかっていませんでした。(2026年10月13日の第2報で、ブックオフは対象者を6,383,279人と公表しました。内訳は有効会員6,170,908人、退会会員212,371人で、同じメールアドレスの会員データは1人として数えています。11月6日の第3報では、原因は会員情報を扱うシステムの一部機能のアクセス制御の問題だったとしています。出典:ブックオフグループホールディングス適時開示、ScanNetSecurity)
ブックオフは当時、対象者の人数と、漏えいの恐れがある情報の中身を引き続き調べており、詳しいことがわかり次第あらためて公表する方針でした。
"2026 年 10 月 6 日(火)、当社子会社の会員管理システムへの第三者による不正アクセスを確認いたしました。" / "最大 約 643 万件" / "漏洩した可能性のある会員番号の件数であり、対象となる方の実際の人数ではありません。" — 「1. 本件の概要」「2. 影響範囲」より公式情報を見る →
漏えいの恐れがある会員情報は何か
漏えいの恐れがある情報は氏名や住所、パスワードのハッシュ値など9種類で、クレジットカード情報は含まれていません。対象の情報は次のとおりです。
漏えいの恐れがある会員情報(ブックオフグループホールディングスの発表より)
| 分類 | 内容 |
|---|---|
| 本人の情報 | 氏名・生年月日・性別 |
| 連絡先 | メールアドレス・電話番号・郵便番号と住所 |
| ログイン情報と会員情報 | パスワードのハッシュ値・ポイントカード番号・会員番号 |
また、クレジットカード情報などの決済情報は、不正アクセスを受けたシステムにもともと保存されていないので、今回の対象外です。 会員情報の書き換えも、10月9日時点では見つかっていません。流出した情報がネット上に公開されたり、第三者に悪用されたりした事実も確認されていないとしています。
パスワードはハッシュ値で、そのままでは読み取れない
漏えいの恐れがあるパスワードはハッシュ値で、そのままでは元の文字列として読むことができない状態です。ハッシュ値とは、パスワードを一定の計算で別の文字列に置き換えたものです。また、ブックオフは「暗号化されたパスワード」としています。
"氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所、パスワードのハッシュ値" / "暗号化されたパスワードであり、そのままでは読み取りできない情報です。" — 「2. 影響範囲」より公式情報を見る →
ブックオフによる通信の遮断と再発防止策
ブックオフは不正アクセスを確認したあと、攻撃元からの通信を断ち、外部から対象システムに入れないようにしました。 あわせて、システムの脆弱性も修正しています。今わかっている不正取得の経路はふさぎ終えていて、監視を継続しているとのこと。
全システムを対象にした緊急の総点検も進めています。ネットワークとアプリケーションの両方で、追加の安全対策と再発防止策に取り組むとしています。
個人情報保護委員会への報告をはじめ、必要な対応も進めています。対象となる会員には、順次個別に連絡する予定です。
"当社は、不正アクセスの確認後、攻撃元からの通信を遮断し、脆弱性を是正し、対象システムへの外部からのアクセスを遮断する措置を講じました。" — 「4. 当社の対応及び今後について」より公式情報を見る →
ブックオフを装う不審なメール・SMS・電話に気をつける
流出した情報が悪用されると、ブックオフや関係先を装うメール・SMS・電話が届く恐れがあります。 ブックオフは会員に、次の3つを守るよう呼びかけています。
- ブックオフグループや関係先を装った不審なメール・SMS・電話に気をつける
- 身に覚えのない連絡に記載されたURLや添付ファイルは開かない
- そうした連絡では、個人情報やログインに使う情報を入力しない
ブックオフからとされる連絡でも、次の情報を聞かれたら本物ではないと判断できます。ブックオフのグループ会社が、メール・SMS・電話でこれらを聞くことはないためです。
- パスワードや認証コード
- クレジットカード情報
- 銀行の口座番号
問い合わせ先は専用フォームと電話(0570-01-2902)
今回の不正アクセスについての問い合わせは、ブックオフグループホールディングスの専用フォームと電話で受け付けています。 電話は0570-01-2902(ナビダイヤル)で、受付時間は10:00〜18:30です。フォームは専用の問い合わせページから開けます。
不審なメール・SMS・電話が届いたときや、身に覚えのない利用に気づいたときも、この窓口へ連絡してください。ブックオフは詳しい状況を調べ続けていて、新しい事実がわかれば公表するとしています。
"当社グループから、メール、SMS、電話等により、パスワード、認証コード、クレジットカード情報、銀行口座情報等をお尋ねすることはありません。" — 「3. お客さまへのお願い」より公式情報を見る →
FAQ
- ブックオフの約643万件は643万人分ということですか?
- いいえ。約643万件は漏えいの恐れがある会員番号の件数で、対象者の実人数ではありません。人数は当初精査中でしたが、ブックオフは10月13日の第2報で、対象者は6,383,279人(会員データ6,427,735件)と公表しました。
- ブックオフのクレジットカード情報は漏えいしましたか?
- 漏えいの対象に含まれていません。不正アクセスを受けた会員管理システムは、クレジットカード情報などの決済情報をもともと保有していないと説明されています。
- ブックオフの情報漏えいに関する問い合わせ先はどこですか?
- 専用の問い合わせフォームと、電話の0570-01-2902(ナビダイヤル)で受け付けています。電話の受付時間は10:00〜18:30です。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。