ローソンIDとアプリ予約への不正アクセスを10月8日に公表
ローソンIDとローソンアプリ予約が第三者の不正アクセスを受け、ローソンIDの215万5,345件で個人情報が漏えいしたとローソンが2026年10月8日に公表しました。また、ローソンIDはローソンアプリやローソンのWebサービスにログインするときに使うアカウントです。ローソンは公表文でお詫びしています。
焼肉チェーンの公式アプリでも同じ週に会員情報の漏えいが公表されています。経緯は焼肉きんぐの情報漏えいは公式アプリ会員1,078万件、パスワードは対象外にまとめています。
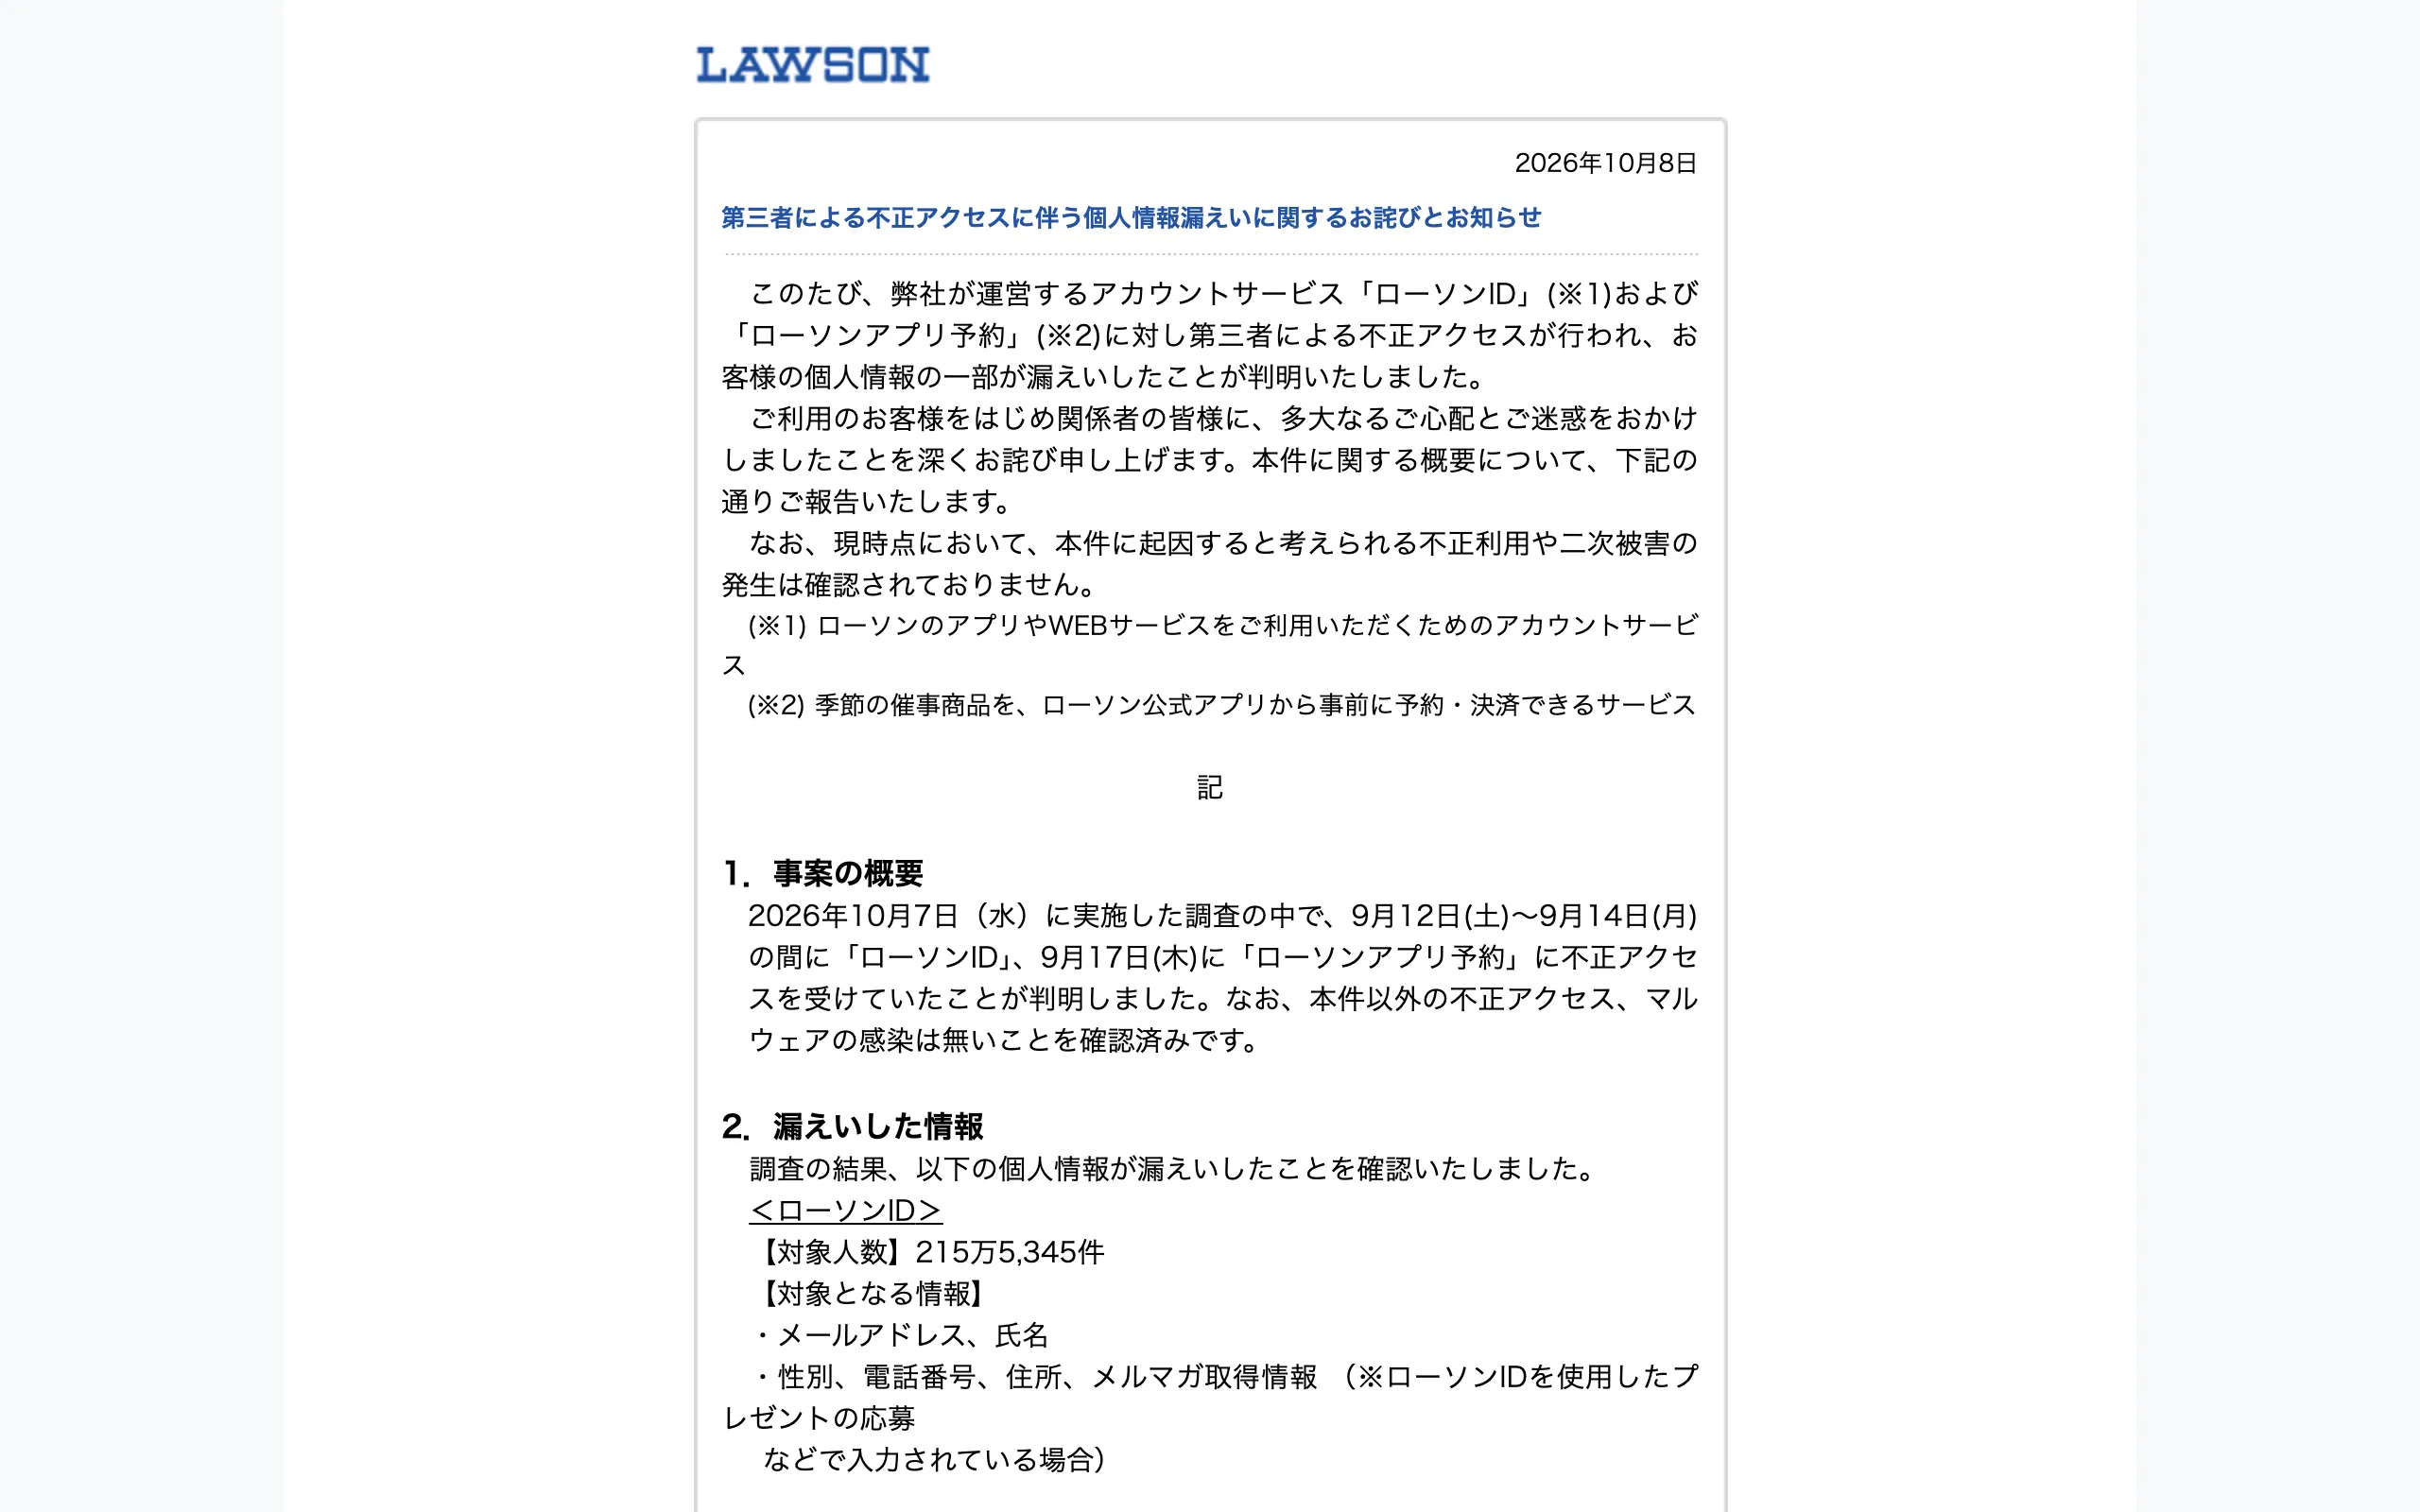
10月7日に調べて9月中旬の不正アクセスと情報漏えいが判明
ローソンが不正アクセスに気づいたのは10月7日に調べたときで、実際の不正アクセスは公表の3週間ほど前でした。 今回の件以外に、不正アクセスやマルウェアへの感染は無いことを、ローソンは調べ終えているとのこと。日付ごとの動きは次のとおりです。
不正アクセスから公表までの流れ(ローソンの公表より)
| 時期 | 出来事 |
|---|---|
| 9月12日(土)〜14日(月) | ローソンIDへの不正アクセス |
| 9月17日(木) | ローソンアプリ予約への不正アクセス |
| 10月7日(水) | ローソンが調べて不正アクセスが判明 |
| 10月8日(木) | 公式サイトでお詫びと経緯を公表 |
"2026年10月7日(水)に実施した調査の中で、9月12日(土)~9月14日(月)の間に「ローソンID」、9月17日(木)に「ローソンアプリ予約」に不正アクセスを受けていたことが判明しました。" — 「1.事案の概要」より公式情報を見る →
ローソンIDの漏えいは何件で、アプリ予約では何件か
漏えいの件数と中身はローソンIDとローソンアプリ予約で大きく異なります。 2つの違いは次のとおりです。
| サービス | 件数 | 漏えいした情報 |
|---|---|---|
| ローソンID | 215万5,345件 | 氏名・生年月日の可能性(性別・電話番号・住所は入力していた場合のみ) |
| ローソンアプリ予約 | 26件 | クレジットカード番号の一部・氏名・電話番号 |
漏えいは氏名と生年月日の可能性で住所や電話番号は入力者のみ
ローソンIDで漏えいしたのは氏名で、生年月日も漏えいした可能性があるとローソンは発表しました。ただし、性別・電話番号・住所も対象ですが、ローソンIDを使ってプレゼントに応募したときなどに入力していた人に限られます。プレゼントに応募しておらずこれらを登録していない人は、氏名と生年月日の可能性だけが対象です。
"※2026年10月24日追記:その後の詳細な調査により、「メールアドレス」「メルマガ取得情報」の漏えいはされておらず、「生年月日」の情報漏えいの可能性があることが判明したため、上記のとおり訂正いたしました。" — 「2.漏えいした情報」<ローソンID>の10月24日追記より公式情報を見る →
アプリ予約の26件はクレジットカード番号の一部も漏えい
ローソンアプリ予約は、季節の催事商品をローソンの公式アプリで事前に予約して、支払いまで完了できるサービスです。 このサービスで漏えいした26件には、氏名と電話番号のほか、クレジットカード番号の一部も含まれます。ローソンIDの215万5,345件については、漏えいした情報にクレジットカード番号は入っていません。
"【対象人数】26件/【対象となる情報】氏名、電話番号、クレジットカード番号の一部" — 「2.漏えいした情報」<ローソンアプリ予約>より公式情報を見る →
原因はローソンアプリのどの仕組みへの不正アクセスか
ローソンは、ローソンアプリに関わるシステムを不正に使われたことが原因とみています。 アプリの画面にユーザー本人の情報を表示するためのセキュリティの仕組みが、第三者の不正アクセスを受けました。どのような手口で情報が取り出されたのかをローソンは明らかにしていません。
"本来、アプリ上で利用者本人に対し情報を表示するためのセキュリティ機構が第三者による不正アクセスを受け、情報漏えいしたことを確認しております。" — 「3.調査結果および原因」より公式情報を見る →
ローソンは不審なアクセス元を遮断して個人情報保護委員会に報告
ローソンは不正アクセスが分かったあと、不審なアクセス元をブロックし、ローソンアプリ予約の機能を停止しました。 個人情報保護委員会は個人情報の保護を監督する国の機関で、ローソンはこの委員会を含む関係機関にも報告を完了しています。
ローソンは再発防止策として対象システムの監視とセキュリティ対策を拡充し、インシデントへの対応体制も強化する方針です。10月19日に停止していたアプリ予約の機能は、10月24日に再開されました。ただしローソンは10月26日に店舗検索サービスの委託先で不正アクセスを検知し、安全を優先して店舗検索機能を停止したため、ユーザーは新たに店舗を選んで予約できなくなっています。
"・不審なアクセス元のブロック/・ローソンアプリ予約機能の停止/・関係機関等への連絡、報告(個人情報保護委員会へも報告済み)" — 「4.弊社の対応」より公式情報を見る →
10月1日にはメールサーバーの不正利用も公表
ローソンは今回の公表より1週間早い10月1日にも、メールサーバーが第三者に不正利用されたと公表しています。また、9月25日15時ごろから27日17時15分ごろまでに、ローソンのメールサーバーから不審な英文メールが約70万件送信されました。
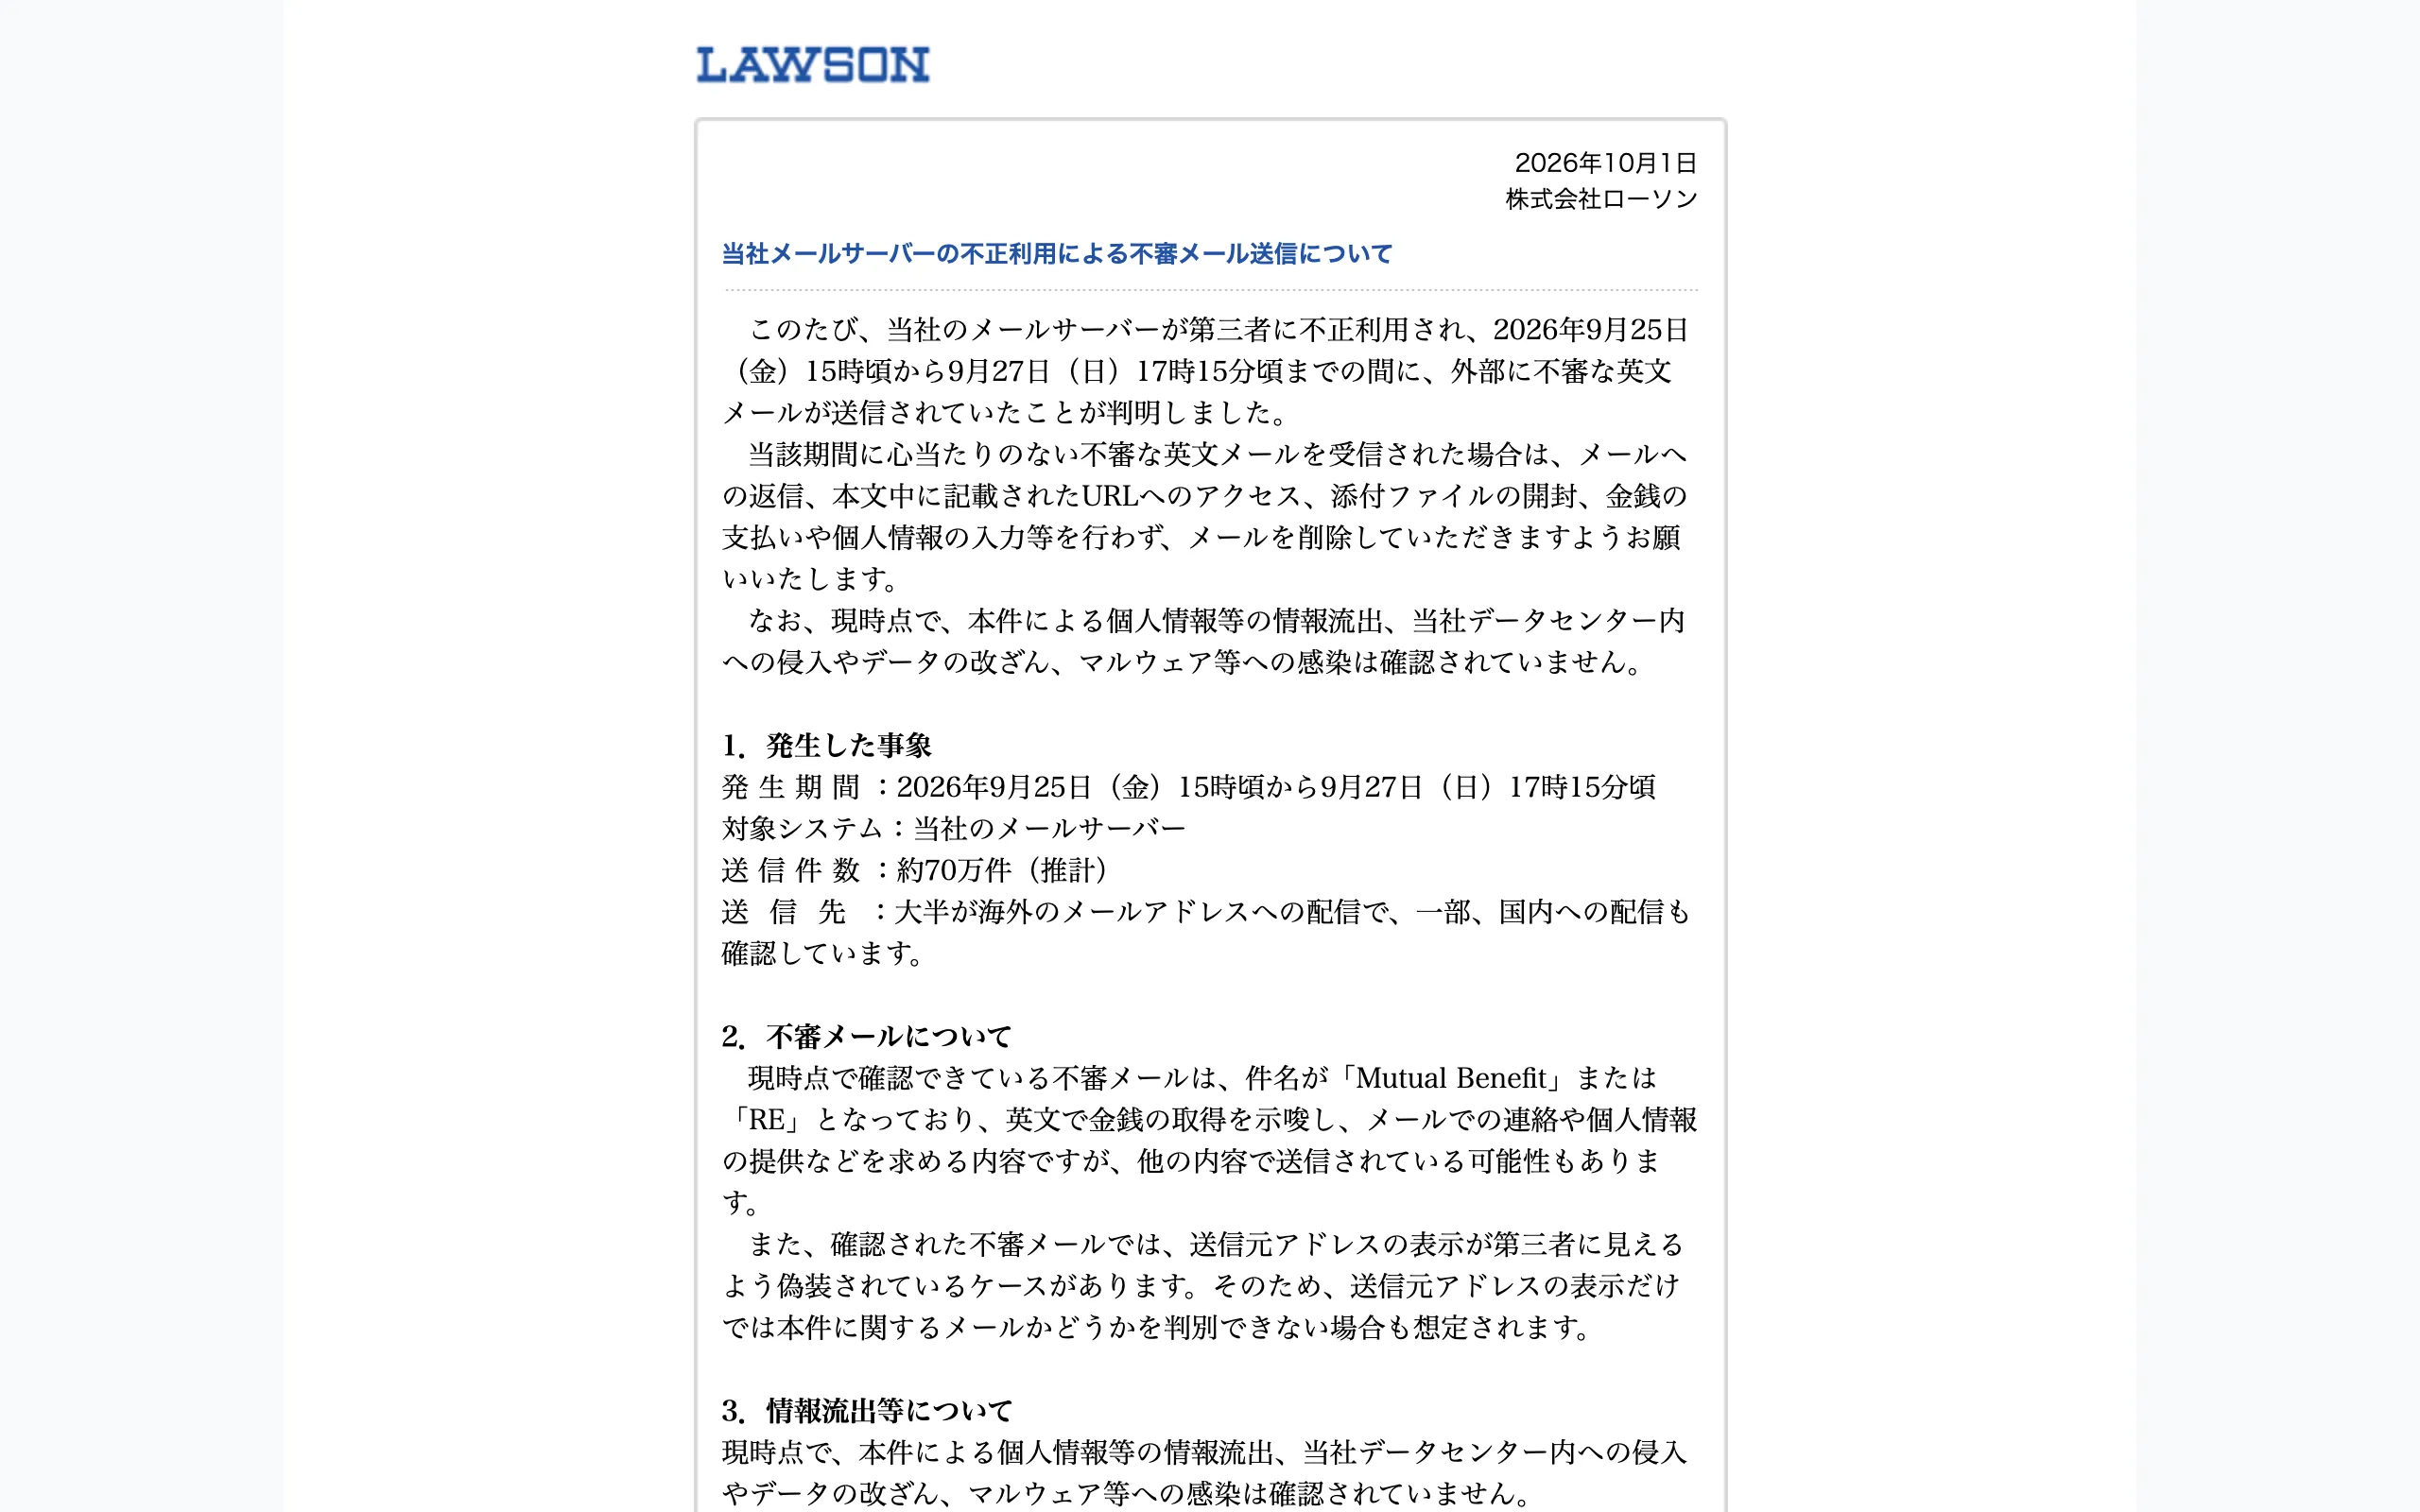
メールサーバーの件について、ローソンは個人情報の漏えいを確認していないと説明しました。10月8日の公表はメールサーバーの不正利用との関係に触れていません。
"送信件数:約70万件(推計)" — 「1.発生した事象」より公式情報を見る →
ローソンIDユーザーは不審なメールやフィッシングに注意
今回の漏えいによる不正利用や二次被害は公表の時点で確認されていません。 ローソンは、ローソンIDに登録した宛先に届く不審なメール・SMS・電話に、十分注意するよう呼びかけています。メールやSMSはフィッシングの入り口になります。
"本件で対象となっているローソンIDにご登録いただいた宛先への不審なメール、SMS、電話等には十分ご注意ください。" — 「6.お客様へのお願い」より公式情報を見る →
対象者には「ローソンIDメール」から個別に連絡が届く
ローソンは対象のユーザーへ順次個別にメールで連絡を送信しています。 送信元の表示は「ローソンIDメール」で、メールアドレスはlawson_id@mailservice.lawson.jpです。今回の漏えいについての問い合わせは、ローソンカスタマーセンターの専用受付フォームで受け付けます。
ローソンID漏えいでユーザーが気をつけることは、ローソンを装う不審なメールやSMSを疑うことです。連絡のメールが届いたら送信元のアドレスを見て、分からないことは専用受付フォームで問い合わせてください。
"対象のお客様に、以下のメールアドレスから順次、個別にご案内" — 「4.弊社の対応」より公式情報を見る →
FAQ
- ローソンIDを使っている人は住所や電話番号も漏えいしていますか?
- 全員が対象ではありません。ローソンIDで漏えいしたのは氏名で、ローソンは生年月日も漏えいした可能性があると発表しました。性別・電話番号・住所の情報が対象になるのは、ローソンIDを使ってプレゼントに応募したときなどに入力していた場合だけです。メールアドレスとメルマガ取得情報は漏えいしていません。
- クレジットカードの番号は流出しましたか?
- ローソンアプリ予約の26件ではクレジットカード番号の一部が漏えいしました。ローソンIDの215万5,345件については、漏えいした情報にクレジットカード番号は含まれていません。
- ご自身が対象かどうかはどうすれば知ることができますか?
- 対象のユーザーにはローソンから順次個別にメールで連絡が届きます。メールは「ローソンIDメール」という送信元からローソンIDに登録したメールアドレスに送信されます。分からないことは、ローソンカスタマーセンターの専用受付フォームで問い合わせできます。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。