焼肉きんぐ公式アプリに不正アクセス、物語コーポレーションが10月5日公表
焼肉きんぐの情報漏えいは、公式アプリの会員管理システムが第三者から不正アクセスを受けたことで発生しました。 焼肉きんぐ公式アプリは、焼肉チェーン「焼肉きんぐ」を運営する物語コーポレーションの会員向けアプリです。物語コーポレーションは10月5日に、公式サイトでお詫びとともに経緯を公表しました。
アンケートサイトのinfoQでも、不正アクセスによる個人情報の持ち出しが同じ10月5日に公表されています。infoQの経緯と会員への影響はinfoQ不正アクセスで約95万件の個人情報漏えい、ポイントも不正交換にまとめています。
不正アクセスの発覚から漏えい判明まで【10月2日〜3日】
物語コーポレーションは、不正アクセスに気づいた翌日に会員情報が流出したことを確認しています。 漏えいした情報が不特定多数に公開されたり不正に使われたりした事実は、公表の時点では確認していないとのこと。公表された日付ごとの動きは次のとおりです。
不正アクセスから公表までの流れ(物語コーポレーションの公表より)
| 時期 | 出来事 |
|---|---|
| 10月2日(金) | 会員管理システムへの第三者からの不正アクセスを確認し、通信の遮断と防御措置を実施 |
| 10月3日(土) | 会員情報の漏えいが判明 |
| 10月5日(月) | 公式サイトでお詫びと経緯を公表 |
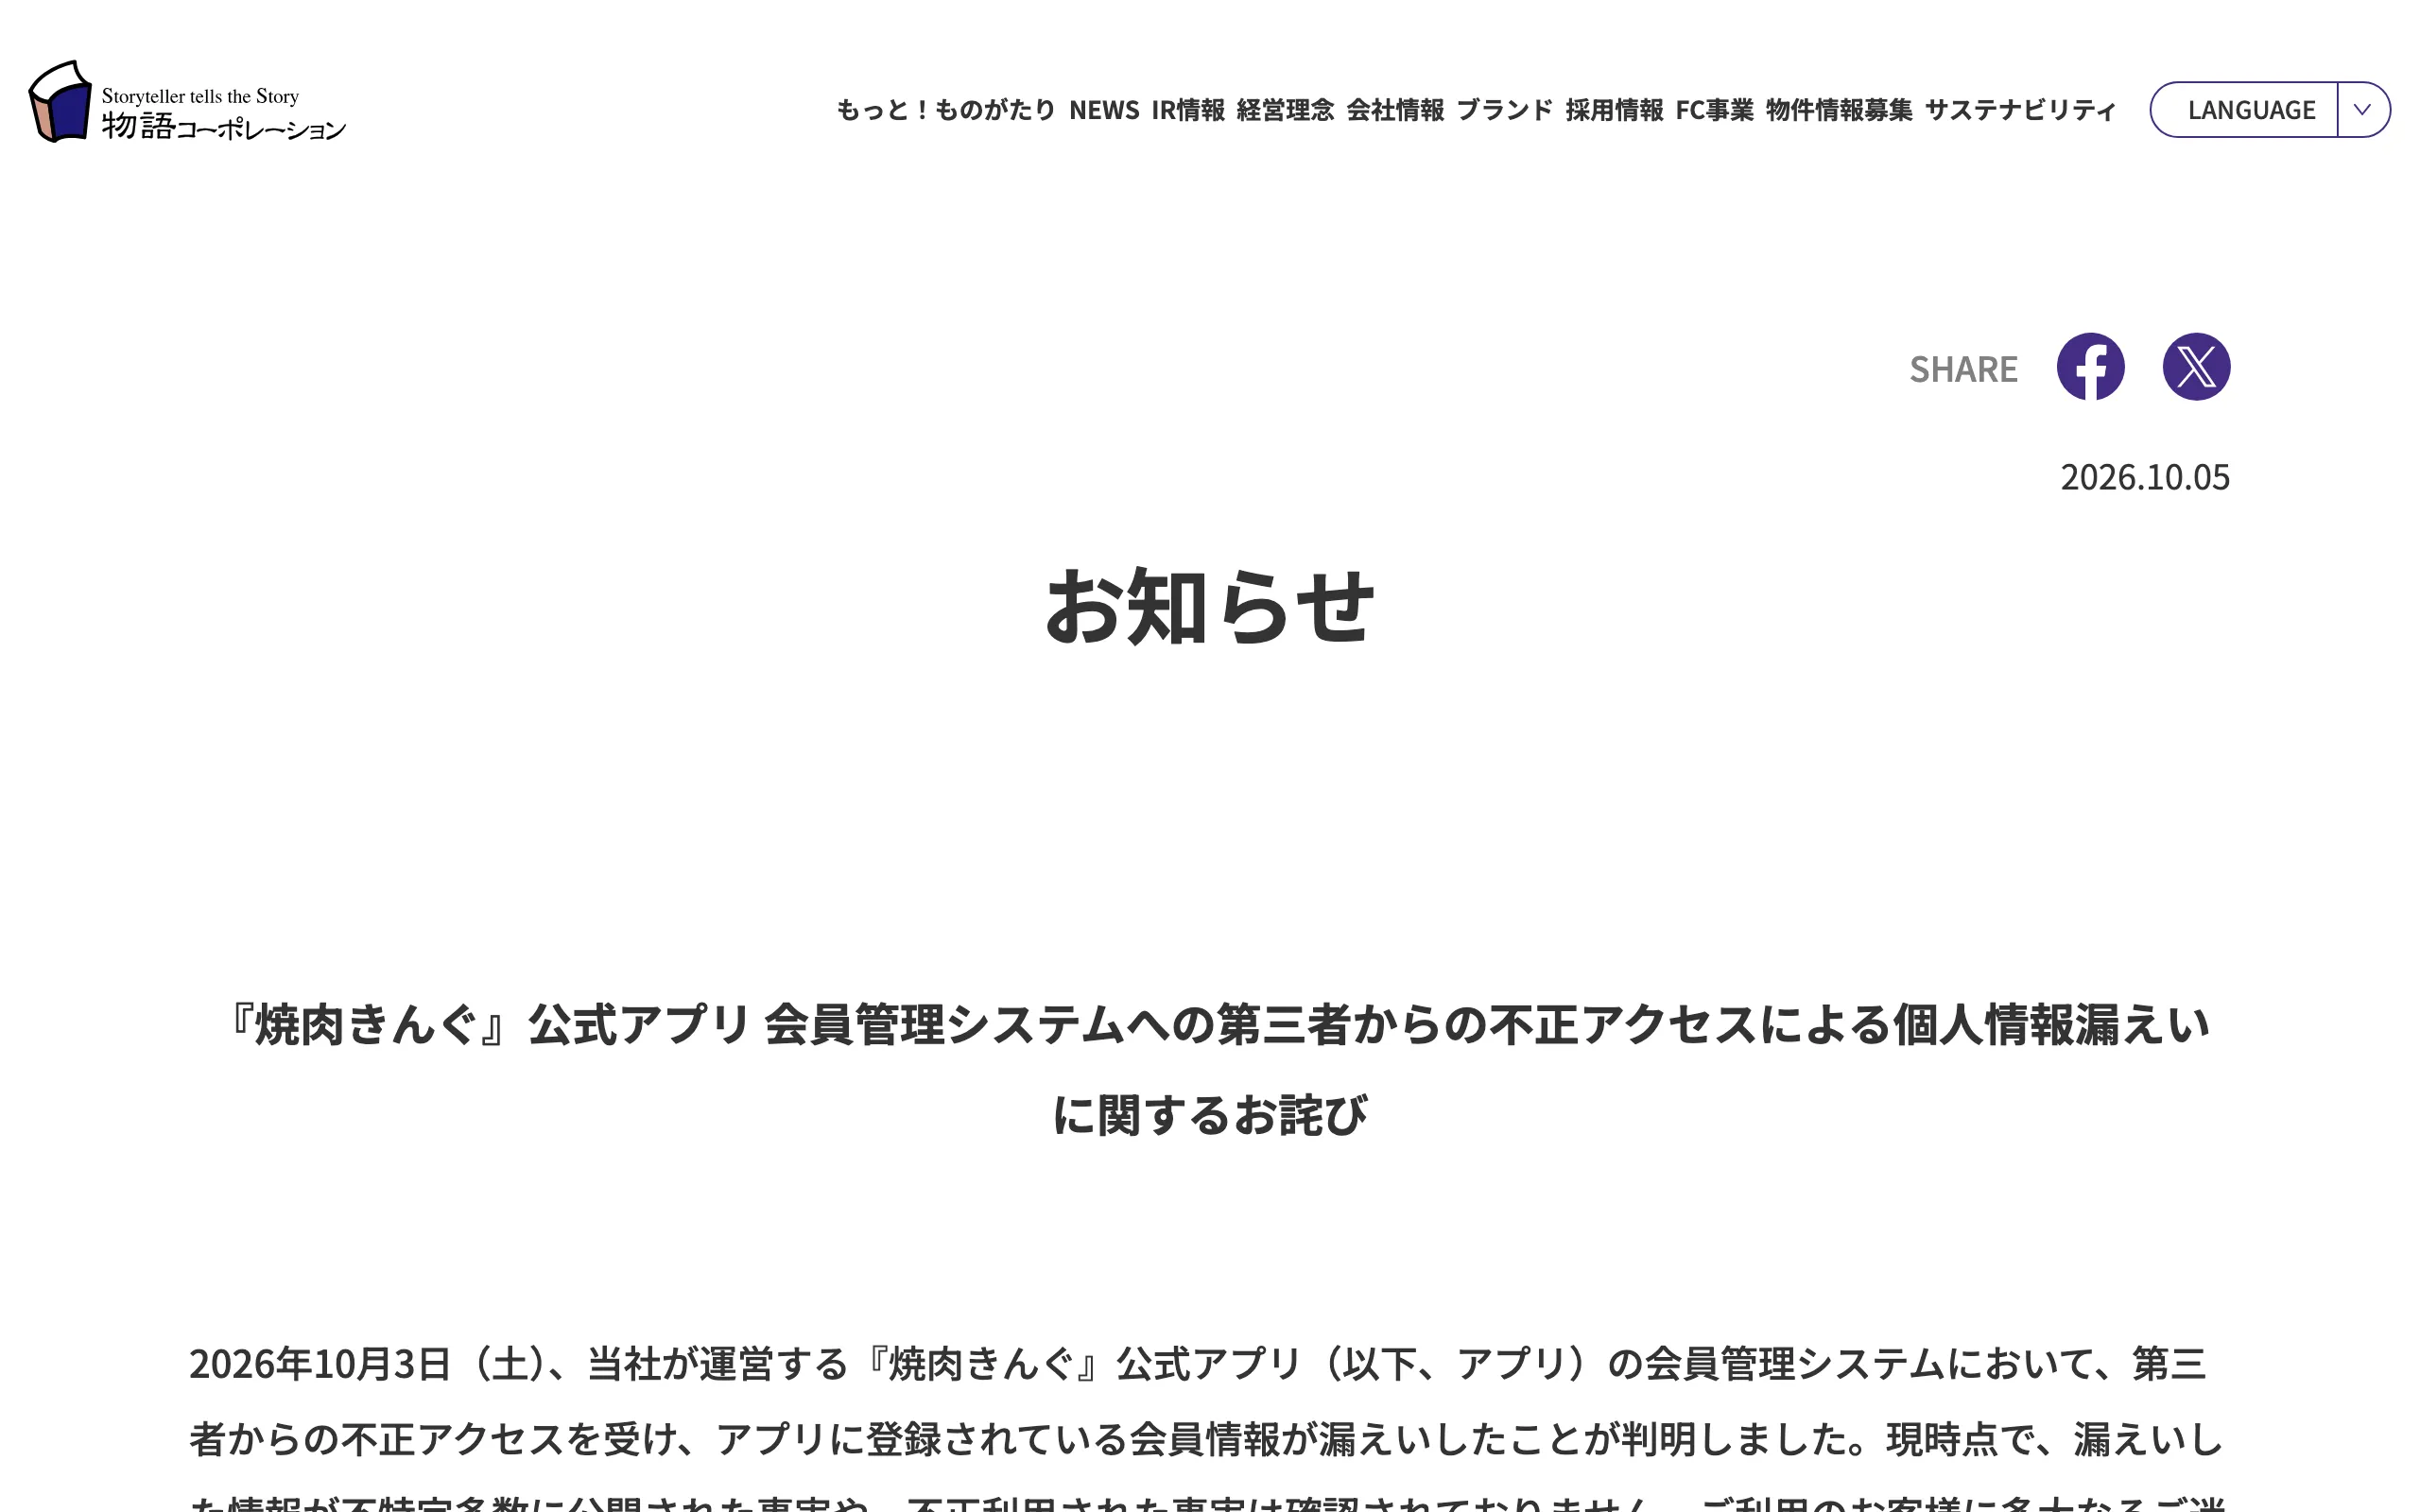
"2026年10月2日(金)、『焼肉きんぐ』公式アプリの会員管理システムにおいて、第三者からの不正アクセスが確認されました。確認後、通信遮断および防御措置を実施いたしましたが、会員情報が漏えいしたことを10月3日(土)に確認しております。" — 「1.経緯」より公式情報を見る →
焼肉きんぐのアプリ会員1,078万8,963件で個人情報が漏えい
アプリの登録1,080万8,784件に対して漏えいは1,078万8,963件で、割合にすると約99.8%です。 一部の会員だけの話ではありません。焼肉きんぐのアプリに登録している人は、ご自身も対象に含まれていると考えておく必要があります。
漏えいした個人情報は会員番号・氏名・メールアドレス・電話番号
流出したのは氏名・メールアドレス・電話番号・会員番号の4つです。氏名はアプリに登録した名前のことで本名とは限りません。また、名前と連絡先がそろって流出したため、情報を手にした第三者は本人の名前を入れた連絡を送信できます。
パスワードや決済情報など対象外の個人情報
アプリに登録された他の情報はログインパスワードも含めて漏えいしていません。 漏えいした情報と漏えいしていない情報を分けると以下のようになります。
| 種類 | 内容 |
|---|---|
| 漏えいした情報 | 氏名(アプリ登録名)・メールアドレス・電話番号・会員番号 |
| 漏えいしていない情報 | ログインパスワード・性別・生年月日・郵便番号・店舗利用履歴(保有ポイントを含む) |
| もともと保持していない情報 | クレジットカードなどの決済情報 |
物語コーポレーションはクレジットカードの番号をそもそも預かっていません。今回漏えいした氏名・メールアドレス・電話番号・会員番号に、カードの番号は入っていません。
"漏えいした情報には、会員番号、氏名(アプリ登録名)、メールアドレス、電話番号が含まれます。" — 「2.漏えいした情報の内容」より公式情報を見る →
原因は調査中で、公式アプリは提供を継続している
不正アクセスがどのような経緯で可能になったのかを、物語コーポレーションはまだ公表していません。 現時点で確認できているのは第三者による不正アクセスがあったことだけです。どのような手口が使われたのかも明らかにしていません。
物語コーポレーションは外部からの不正アクセスへの防御措置を講じたうえでアプリの提供を継続しており、焼肉きんぐの公式アプリは今も使うことができます。開発会社・関係会社の協力を得て、セキュリティ対策と監視体制をさらに強化するとしています。
個人情報保護委員会へ報告し警察に被害届、他ブランドのアプリは漏えいなし
物語コーポレーションは、個人情報保護委員会への報告と警察への被害届提出を進めています。 個人情報保護委員会は企業による個人情報の管理を監督する国の機関です。
物語コーポレーションは、運営する他のブランドの公式アプリにも同じ防御措置を講じました。他のブランドのアプリで情報が漏えいした事実はないとしており、対象は焼肉きんぐ公式アプリの会員に限られるとのこと。
"現在、原因および不正アクセスが可能となった経緯について詳細な調査を進めております。現時点では、第三者による不正アクセスによるものと確認しております。" — 「3.原因」より公式情報を見る →
アプリ会員はなりすましメールやフィッシングにどう備えるか
会員がいちばん気をつけたいのは、焼肉きんぐや物語コーポレーションを装った不審なメール・SMS・電話です。 名前とメールアドレスと電話番号がそろって流出したため、本人の名前を入れた本物に見せかけた連絡が届く恐れがあります。実在の会社を装って偽サイトへ誘い、パスワードやカード番号を入力させる詐欺をフィッシングと呼びます。
物語コーポレーションは流出した情報がなりすましメールや詐欺に使われる恐れがあるとして、身に覚えのないリンクにアクセスしたり添付ファイルを開いたりしないよう呼びかけています。お詫びやクーポンを名目にした連絡でもメールやSMS内のリンクにアクセスせず、ご自身で公式サイトやアプリにアクセスしてお知らせなどを確認するのが安全です。
物語コーポレーションはパスワードを求めない【窓口の電話番号】
物語コーポレーションが、パスワードやクレジットカード情報の入力を求めることはありません。 パスワードやカード情報を求めてくる連絡があれば、物語コーポレーションを装ったものと判断できます。
今回の漏えいについては、公式アプリ専用コールセンターが問い合わせを受け付けています。電話番号は0120-795-775で、受付時間は土日祝日を含む10時から18時です。
焼肉きんぐの情報漏えいで会員がすることは2つです。物語コーポレーションを装ったメールやSMSを疑うことと、リンクにアクセスせずに公式窓口やお知らせで確認することです。原因調査の結果をいつ公表するかも、物語コーポレーションは明らかにしていません。
"今回漏えいした個人情報が、なりすましメールやフィッシング詐欺等に悪用される恐れがございます。/また、当社からパスワードやクレジットカード情報等をお伺いすることはございません。" — 「5.お客様へのお願い」より公式情報を見る →
FAQ
- 焼肉きんぐのアプリに登録していれば、漏えいの対象ですか?
- 対象と考えておくのが妥当です。アプリのユーザー登録数1,080万8,784件のうち、漏えいしたのは1,078万8,963件で、登録のほぼすべてが対象です。物語コーポレーションは漏えいの対象に含まれない会員の内訳を公表していません。
- アプリのパスワードは変更したほうがいいですか?
- ログインパスワードは漏えいしていないと物語コーポレーションは発表しています。漏えいしたのは氏名・メールアドレス・電話番号・会員番号の4つです。パスワード変更よりも、流出した連絡先に届く不審なメールやSMSに気をつけてください。
- クレジットカード情報は流出していませんか?
- 流出していません。物語コーポレーションは、クレジットカードなどの決済情報をそもそも保持していないとしています。物語コーポレーションがパスワードやカード情報の入力を求めることもないので、そうした連絡は本物ではありません。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。