北朝鮮の8グループのうち3つは作戦全体にAIを導入
分析された8グループは、すべてが実際の攻撃にAIを利用していました。 Microsoftのセキュリティ研究チームMicrosoft Threat Intelligenceは2026年10月29日(米国時間)、北朝鮮の攻撃グループがAIをどこまで取り入れたかを分析したブログを公開しています。
北朝鮮の攻撃グループ全体について、MicrosoftはAI導入の度合いを「高い」と分析しました。Microsoftは、北朝鮮の攻撃グループを「Sleet」で終わる名前で呼び分けています。今回の対象は影響の大きい8グループで、生成AIやエージェントAI(指示を受けると手順を自律的に進めるAI)の使い方から、各グループがAI導入のどの段階にあるかを判定しました。
"Microsoft Threat Intelligence assesses the overall adoption of AI across North Korean threat actors as high" / "Based on identified AI use, Microsoft Threat Intelligence assesses high-impact North Korean threat actors across four stages of adoption: emerging, expanding, accelerating, and operationalized."公式情報を見る →
4段階の評価で最上位はJade Sleetなど3グループ
残る5グループも、加速の段階にDiamond Sleetなど4グループ、拡大の段階にEmerald Sleetが分類されました。 最上位の運用定着と判定されたのは、Jade Sleet・Coral Sleet・Jasper Sleetの3グループです。4段階それぞれの定義と該当するグループは、下の「MicrosoftによるAI導入の4段階と該当するグループ」のとおりです。
MicrosoftによるAI導入の4段階と該当するグループ
| 段階 | Microsoftの定義 | 該当するグループ |
|---|---|---|
| 運用定着 | AIを日常業務に組み込み、いつもの手順として使っている | Jade Sleet・Coral Sleet・Jasper Sleet |
| 加速 | 複数の業務で急速にAIを取り入れている | Diamond Sleet・Onyx Sleet・Pearl Sleet・Sapphire Sleet |
| 拡大 | 一部の業務でAIの利用を広げているが、業務全体には組み込んでいない | Emerald Sleet |
| 萌芽 | AIの利用が限られているか、試験的な段階 | 該当なし |
運用定着の3グループの作戦には、相手をだまして別人になりすます攻撃が多く含まれます。狙う相手に合わせておとりの文面や人物像をAIで作れば、相手をだます攻撃を速く進めることができるとMicrosoftはみています。拡大と判定されたEmerald Sleetは、一部の作業でAIを使った形跡があるものの、他のグループほどの導入と影響は確認されていないとのこと。
"Microsoft Threat Intelligence assesses that the North Korean threat actors Jade Sleet, Coral Sleet, and Jasper Sleet have operationalized AI across their entire operations, which frequently encompass identity-based attacks built on deceptive social engineering." / "Microsoft Threat Intelligence assesses that Diamond Sleet, Onyx Sleet, Pearl Sleet, and Sapphire Sleet are at the accelerating stage of AI adoption." / "At this time, Microsoft Threat Intelligence has not assessed any North Korean threat actors as operating at the emerging stage."公式情報を見る →
AIで作業を速めても、作戦は今も人間が主導
北朝鮮の目的は外貨の獲得や情報収集のままで、AIは同じ目的を達成するための作業を、より速く、より大きな規模で進めるために使われています。 北朝鮮は国際的な制裁を受けるなかで、政権の資金になる収入と戦略的な情報を得ることを主な目的にサイバー攻撃を継続しています。一部では、政治的な目的で相手のシステムを妨害したり破壊したりすることも目的の1つです。
Microsoftは、AI導入は北朝鮮の目的や標的を変更するものではなく、従来の目的を支えるものだと分析しています。標的になりやすいのは次の4分野の組織です。
- 暗号資産や金融の組織
- IT企業とソフトウェアのサプライチェーン
- 政府機関
- 教育関係の組織
手口の中心も、人の心理的なすきを突いてだますソーシャルエンジニアリングとマルウェアの配布、正規ソフトウェアの悪用で変わっていません。さらにMicrosoftは、AIを使った作戦は今も人間が指示しており、完全に自律して動作する段階には達していないと分析しました。
"AI adoption by North Korean threat actors therefore largely supports existing goals and targeting priorities rather than representing a shift in actor motivations." / "Despite threat actors’ adoption of AI, Microsoft Threat Intelligence assesses that AI-enabled operations remain human-directed and have not become fully autonomous."公式情報を見る →
北朝鮮の攻撃グループは偽求人と偽の応募者づくりにAIを悪用
AIで求人の文面や履歴書から面接での回答まで用意し、求職者と採用する企業の両方をだまそうとしています。 Microsoftによると、Sapphire Sleet・Jade Sleet・Coral Sleetは求人や採用選考を装って個人や組織を標的にし、Jasper Sleetは偽の身元で正規のリモートワークの職を得ているとのこと。
どのグループも、相手をだます文面や偽の人物像をAIで作り、やり取りの途中で見破られないようにしています。Microsoftが公表した、各グループによるAIの主な利用目的は次の5つです。
- フィッシングや求人、投資を装うおとりの文面を相手に合わせて作成する
- 外国語でなりすますための翻訳と、自然な語調への調整
- 履歴書や経歴の作成と、選考で使う回答の準備
- コーディング試験や業務の支援と、複数の偽の労働者の管理
- 顔写真・動画・声・背景の加工
"For example, Sapphire Sleet, Jade Sleet, and Coral Sleet use employment- and interview-themed social engineering to target users and organizations, while Jasper Sleet uses fraudulent identities to obtain legitimate remote employment." / "Produce tailored phishing, recruiter, and investment lures" / "Translate content and adjust tone to support foreign-language impersonation and more natural communications" / "Build resumes, biographies, and realistic interview responses" / "Support coding assessments, job-related tasks, and the management of multiple worker personas" / "Alter profile images, video, voice, and backgrounds"公式情報を見る →
Jade Sleetは1週間で架空企業3社の求人を偽装
標的になったのは、サイバーセキュリティやAI・ブロックチェーン・人材紹介を手がける企業の従業員でした。 Microsoftは2026年6月8日から12日にかけて、Jade Sleetが求人を装って個人に接触する攻撃を確認しています。Jade Sleetは、AIを使ったブロックチェーン分析をうたう架空企業の採用担当者を装い、ソフトウェアエンジニアの求人で声をかけました。
Jade Sleetは架空企業に合わせたドメインやSNSのプロフィールを用意し、業界の知識も使って実在する企業のように装っていました。反応した相手とは選考の日程まで組んでいたとのこと。
同じ短い期間に、Jade Sleetはほかに2つの架空企業でも同じような接触を行っています。Microsoftは、1週間で3つの架空企業を使い分けた速さと広さについて、生成AIで業界の知識を素早く身につけ、声をかける相手を広げている表れだと分析しました。
架空の会社を使う手口は、Jade Sleetに限りません。Diamond Sleetは2026年8月以降、ウェブサイトと人物像まで用意した架空の通信技術企業を作り、取引先を装って通信会社に近づいています。
"For example, between June 8 and June 12, 2026, Microsoft Threat Intelligence identified Jade Sleet conducting job-themed targeting against individuals across various organizations, including those involved in cybersecurity, AI, blockchain, and talent recruitment companies." / "Within this short time frame, Jade Sleet conducted similar job-themed targeting using two additional front companies, supported by comparable infrastructure and relevant domain knowledge." / "Further, Diamond Sleet has created fake communications technology companies, complete with supporting websites and tailored personas, to target telecommunications companies under the guise of legitimate business partnerships."公式情報を見る →
Jasper Sleetは生成AIで履歴書を作り就職を狙う
Jasper Sleetはこの1年で偽の人物像を用意する速さと量を高め、偽の身元でリモートワークの職を得ています。 Microsoftによると、Jasper Sleetは生成AIを使って、オンラインで活動するための偽の人物像を作り続けているとのこと。履歴書の作成にも生成AIやエージェントAIを使っているとみられ、人物像を求人の内容に合わせる精度もこの1年で向上しました。
Jasper Sleetは同じ手順を繰り返し利用できるように自動化して大量に応募し、採用選考に向けて本物の応募者らしい回答も用意しています。採用された後も、AIで複数の偽の労働者を管理し、どの人物でもメッセージの文面と仕事の質に差が出ないようにしていました。
"The actor’s suspected use of generative and agentic AI-assisted resume workflows demonstrates an improvement in the speed, scale, and relevance of persona preparation over the past year." / "For example, Jasper Sleet’s AI tooling helps maintain consistent communication and performance across multiple fraudulent worker personas."公式情報を見る →
マルウェアもAI開発ツールで作ったとMicrosoftが分析
AI開発ツールで攻撃用のプログラムを素早く作り直すことができるので、防御側が手口を見つけて防いでも、攻撃グループはすぐに手口を変更してきます。 Microsoftは、北朝鮮の攻撃グループがAIを使ったソフトウェアでマルウェアの開発を進めている証拠を確認しました。
AIを使った開発では作り直しが容易になるので、検知やブロックを回避しやすくなるとMicrosoftは分析しています。Jade Sleet・Coral Sleet・Pearl Sleet・Sapphire Sleetは、Cursorのようにコードの生成をAIが支援する開発ツールを使い、次のような作業をしたとMicrosoftはみています。
- コードの生成・変換・デバッグ・書き直し
- スクリプトやコマンドの作成と、マルウェアを居座らせる仕組みや難読化(コードを読みにくくする処理)の作成
- エラーの原因を突き止め、作ったプログラムの動作を分析する
- 機能を別の言語やライブラリ、環境へ移し替える
Sapphire Sleetは2026年8月、Rustの開発者を狙うソフトウェアのサプライチェーン攻撃でAIを取り入れたとみられています。侵入後に使ったマルウェアは、検知を避けるために.NETのコードをその場でコンパイルする仕組みを備えていました。
"These tools include AI-assisted development platforms, such as Cursor, which have likely enabled Jade Sleet, Coral Sleet, Pearl Sleet, and Sapphire Sleet to:" / "Additionally, AI-enabled development cycles further allow threat actors to circumvent detection and blocking efforts, as AI platforms streamline retooling, helping enable threat actors to rapidly pivot in reaction to defensive measures." / "For example, Microsoft Threat Intelligence has identified evidence indicating that Sapphire Sleet, who has conducted several supply chain attacks, likely incorporated AI during the August 2026 Rust software compromise." / "as the malware used dynamic .NET compilation during post-exploitation, most likely for defense evasion."公式情報を見る →
Coral Sleetは非公開リポジトリにマルウェアを仕込む
Coral Sleetが2026年4月から続ける手口を、MicrosoftはAI開発ツールで作られた可能性が非常に高いとみています。 Coral Sleetは非公開のGitHubリポジトリ(ソースコードを保管・共有する場所)にマルウェアを仕込み、既存の感染経路に組み込みました。Microsoftは新しい手口の幅と規模に加え、短期間で実装した速さからAI開発ツールの使用を判断しています。
"And, since April 2026, Coral Sleet has operationalized a workflow to trojanize private GitHub repositories, integrating them into their existing malware chain. This new capability, its breadth and scale, and its rapid implementation were highly likely engineered using an AI-enabled development platform."公式情報を見る →
Onyx Sleetは数分で数十個のおとりPDFを作成
Onyx Sleetは2026年8〜9月に、標的ごとに内容を作り分けた100個以上のおとりPDFを作り、韓国のユーザーを狙うフィッシングに使いました。 おとりは標的に開かせるため相手に合わせて作る文書を指し、Onyx Sleetは数分のうちに数十個のおとりの文書を連続で作っていました。Microsoftはファイルの作成日時などの情報をもとに、AIが出力した可能性が非常に高いと分析しています。
おとりを次々と作り直したり書き換えたりできるので、攻撃の妨害や検知は難しくなる恐れがあります。さらにOnyx SleetとPearl Sleetは2026年10月下旬から、オープンソースの侵入テストツール「ARTEX」も作戦に使っています。ARTEXはAIエージェントが侵入テストを進めるツールです。
"Microsoft Threat Intelligence has identified over 100 PDF lure files attributed to Onyx Sleet that were created in August and September 2026 with target-specific details. Metadata indicated that the actor created dozens of files at a time in rapid succession within minutes, highly likely to be the output of an AI platform." / "This automation supports the actor’s high-volume phishing campaigns against South Korean users and could make disruption and detection efforts more difficult given the rapid regeneration or modification of additional lures." / "Since late October 2026, Microsoft Threat Intelligence has identified Onyx Sleet and Pearl Sleet leveraging open-source agentic AI penetration testing ARTEX in operations, highlighting how North Korean threat actors are adopting new AI technologies as they become available."公式情報を見る →
採用する会社とスカウトを受ける社員が今できる備え
会社は採用や発注の相手が本人かを見極め、社員は届いた求人とコードをその場で開かないことが、いちばんの備えになります。 Jasper Sleetのように偽の身元で職を得る手口では、採用や業務委託を行う企業が標的です。Jade Sleetのように求人を装って近づく手口では、声をかけられた社員が攻撃の起点になります。
日本の公的機関も、同じ手口に気をつけるよう呼びかけてきました。企業向けには、警察庁など5省庁が2026年7月31日に公表した北朝鮮IT労働者についての文書と、警察庁のCyber Police Agency Letter 2026 Vol.17があります。
社員向けには、警察庁・内閣サイバーセキュリティセンター・金融庁が2024年12月24日に公表したTraderTraitorについての文書があります。立場ごとに3つの対策を紹介します。
会社:採用や業務委託の相手が本人かを見極める
ビデオ会議への参加を拒む、暗号資産での支払いを求めるといった兆候が重なる相手は、北朝鮮IT労働者の可能性があります。 5省庁の文書によると、北朝鮮IT労働者は他国の人になりすまして仕事を得ており、身分を隠すためにAIも使っているとのこと。
不自然なプロフィールや相場より安い報酬、時間帯によってやり取りの相手が変わることも、採用や発注の担当者が気づくことができる兆候とされています。企業として取り組む対策は、次の3つです。
採用の選考は複数回ビデオ通話にし、顔と身分証を照らし合わせる
5省庁の文書は、写真付き身分証と映像の不一致や、改ざん・人工生成が疑われる映像など、ビデオ会議中の不整合を兆候の1つとしています。テレビ会議形式の打合せへの参加を拒むことも、同じく兆候です。
選考の相手が複数回のビデオ会議でカメラに映っているかを確認しておきましょう。Microsoftによると、映像やマイクの不具合を理由にカメラを使わない相手は危険信号です。
電話番号やIPアドレスが申告内容と合うかを調べる
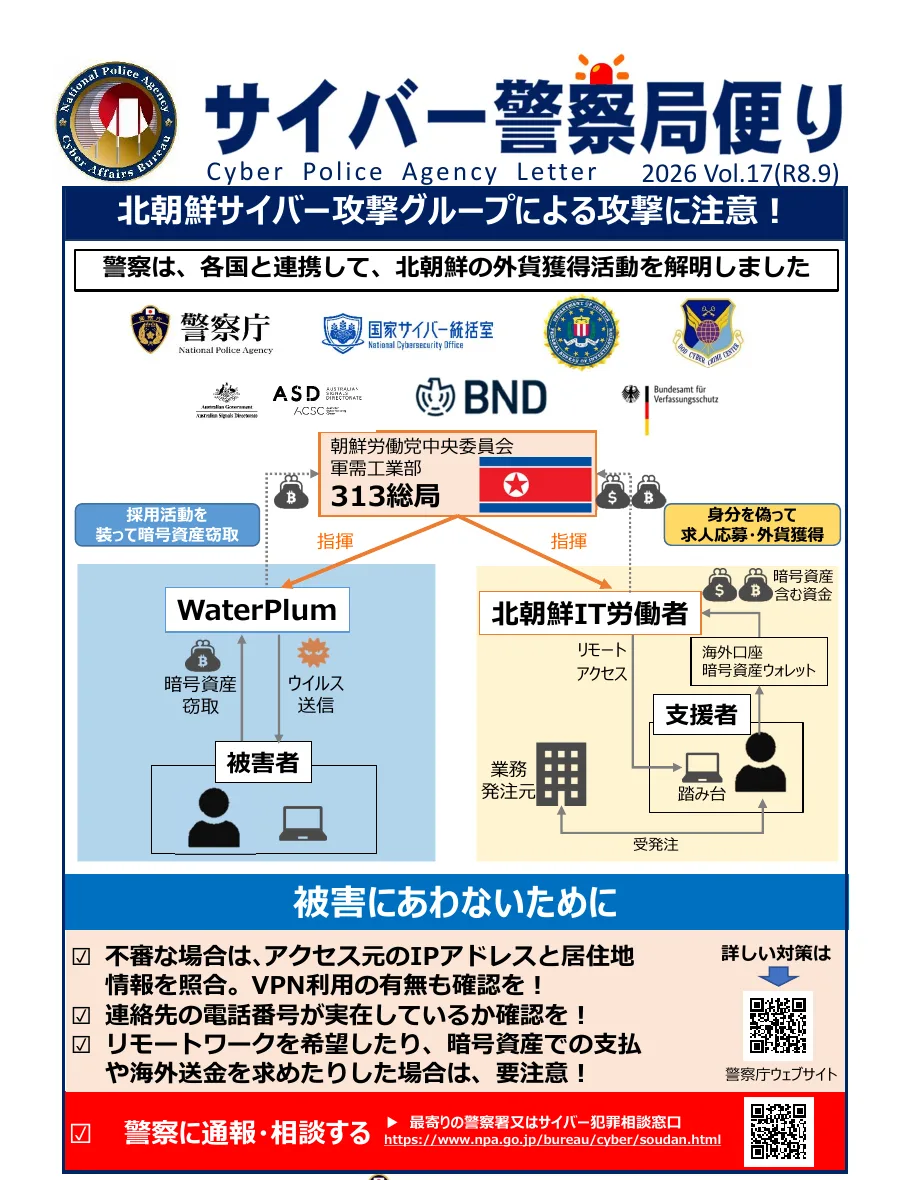
警察庁は2026年9月のCyber Police Agency Letter 2026 Vol.17で、相手が不審なときの対応を公表しました。アクセス元のIPアドレスと居住地の情報を照合し、VPNを使っていないかも確認しましょう。
VPNを経由すると、実際とは異なる場所からアクセスしているように装うことができます。警察庁は連絡先の電話番号が実在するかを確認するよう勧めており、Microsoftも、IP電話ではない実在の電話番号や住所、SNSのアカウントを持っているかを確認するべきだとしています。
暗号資産での支払いや海外送金を求められたら疑う
5省庁の文書は、暗号資産での支払いを求めることも兆候の1つとしています。警察庁のCyber Police Agency Letterも、リモートワークを希望したり、暗号資産での支払いや海外送金を求めたりする相手には気をつけるよう呼びかけました。
5省庁の文書によると、北朝鮮IT労働者と契約を結んでサービスの対価を払う行為は、日本を含む多くの国の国内法に違反し、罰金を科される恐れもあるとのこと。報酬の受け取り方が普通と異なる相手とは、契約を結ぶ前に身元を確認しておきましょう。
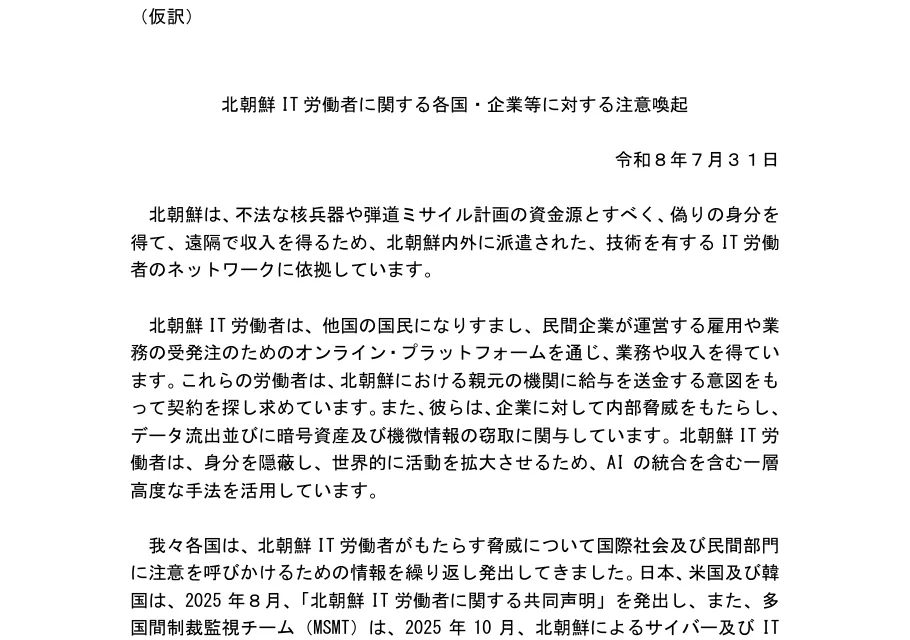
"働者は、身分を隠蔽し、世界的に活動を拡大させるため、AI の統合を含む一層" / "写真付き身分証との不一致や、改ざん又は人工生成されたようにみえる" / "映像フィードを含め、ビデオ会議中の不整合がみられる。" / "テレビ会議形式の打合せへの参加を拒否する。" / "暗号資産での支払いを要求する。" / "北朝鮮 IT 労働者と契約を交わし、サービス提供の対価を支払う行為は、日本、米国及び韓国等を含む多くの国の国内法に違反し、法的責任を問われる又は罰金を課されるおそれもあります。"公式情報を見る →
"VPN利用の有無も確認を!" / "連絡先の電話番号が実在しているか確認を!" / "や海外送金を求めたりした場合は、要注意!"公式情報を見る →
"Ensure the potential employee is seen on camera during multiple video telecommunication sessions. If the potential employee reports video and/or microphone issues that prohibit participation, this should be considered a red flag." / "This includes a real phone number (not VOIP), a residential address, and social media accounts."公式情報を見る →
社員:SNSで届く求人と受け取ったコードを疑う
警察庁などは、SNSで近づいた相手に不具合の修正を持ちかけてプログラムを実行させ、マルウェアに感染させる手口を公表しています。 警察庁など3機関は2024年12月24日、北朝鮮の攻撃グループTraderTraitorが暗号資産交換業者のDMM Bitcoinを攻撃し、約482億円相当の暗号資産を盗んだと特定しました。
TraderTraitorは他人の名前や顔写真を悪用して企業の幹部などを装い、相手の経歴やスキルに合わせて声をかけてきます。社員が日頃から取り組む対策は、次の3つです。
SNSで誘われたらビデオ通話を求める
TraderTraitorについての文書は、SNSでアプローチを受けたらビデオ通話を求めるよう従業員に勧めています。複数回拒む相手は不審と判断し、相手のプロフィールやSNSでのやり取りはスクリーンショットで保存しておきましょう。Microsoftが確認したJade Sleetも、架空企業の採用担当者を装ってソフトウェアエンジニアに声をかけ、選考の日程を組んでいました。
中身を読まないままコードを実行しない
同じ文書によると、TraderTraitorはGitHubに置いたプログラムを不具合で正しく動作しないと称して標的に実行させ、マルウェアに感染させようとするとのこと。コードの実行を急がせてくる相手は、不審だと考えるべきだとしています。
受け取ったコードは内容を読まないまま実行せず、まずコードエディタで開いて中身を読むよう文書は勧めています。Coral Sleetのように、非公開のリポジトリにマルウェアを仕込む攻撃グループもいます。共有されたリポジトリのコードでも、実行する前に中身を読んでおきましょう。
試すなら業務用PCではなく仮想マシンを利用
仮想マシンは、パソコンの中に作る別のパソコンのような環境です。同じ文書によると、TraderTraitorは感染させたPCに保存された認証情報などを盗み、本人になりすまして業務用のシステムにアクセスしようとするとのこと。
業務用PCでコードを実行すると、保存された認証情報が盗まれて社内システムに侵入される恐れがあります。そのため文書は、コードを実行するときは業務用PCを使わないか、仮想マシンを使うよう勧めています。
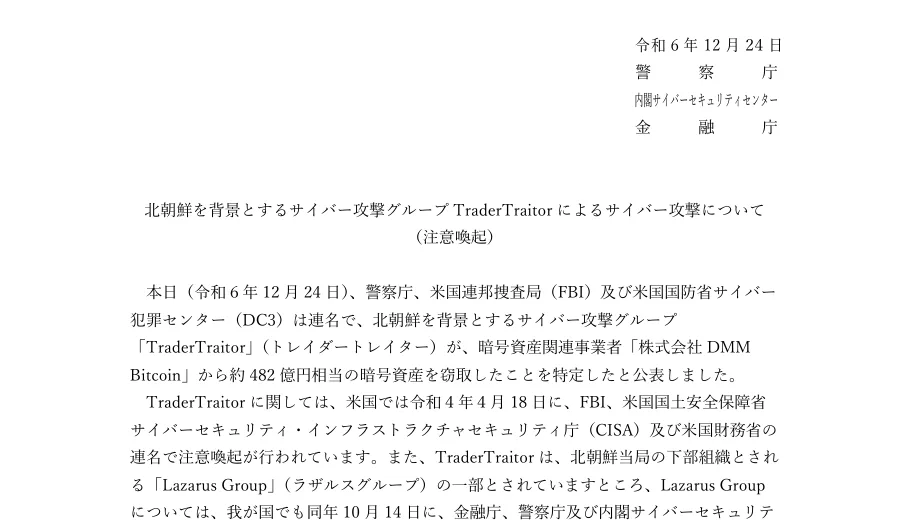
"約 482 億円相当の暗号資産を窃取したことを特定したと公表しました。" / "攻撃者は、第三者の名前や顔写真を悪用し、企業幹部を装うなどして" / "SNS でアプローチを受けた際は、ビデオ通話を要求する。" / "ソースコードの確認や実行を急がせる兆候があれば、不審性を考慮する。" / "内容を確認せずにコードを実行せず、コードエディタで開いて、折り返し表示に" / "攻撃者は、マルウェア感染させた PC に保存されている認証情報や、セッションクッキー等を窃取し、標的対象者になりすまして" / "コードを実行する際は、業務用 PC を使用しない、または仮想マシンを使用する。"公式情報を見る →
FAQ
- 北朝鮮の攻撃グループは、AIだけで攻撃を進めているのですか?
- いいえ。Microsoftは、AIを使った作戦は今も人間が指示しており、完全に自律して動作する段階には達していないと分析しています。AIは偽の求人文や履歴書の作成、マルウェアの開発など、従来の手口を速く大きな規模で進めるために使われています。
- 北朝鮮IT労働者と知らずに契約した場合も、問題になりますか?
- 警察庁など5省庁の文書によると、北朝鮮IT労働者と契約を交わしてサービスの対価を払う行為は、日本を含む多くの国の国内法に違反し、罰金を科される恐れもあるとのこと。採用や発注の前に、ビデオ会議で顔と身分証を照らし合わせ、電話番号が実在するかも調べておきましょう。
- スカウトで届いたコードを試したいときは、どうすればよいですか?
- 警察庁などの文書は、内容を読まないままコードを実行せず、まずコードエディタで開いて中身を読むよう勧めています。実行する場合は、業務用PCを使わないか仮想マシンを使ってください。実行を急がせてくる相手は、不審だと考えましょう。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。