約3600件が漏えいの可能性、うち約900件は外部の人の情報
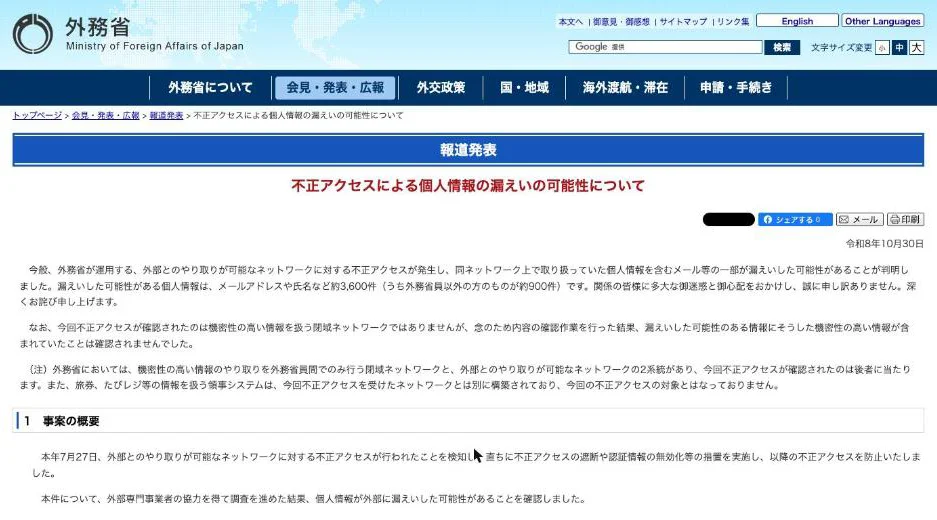
漏えいした可能性があるのはメールのやり取りに伴う氏名やメールアドレスで、外務省とメールをやり取りした外部の人の情報も含まれます。 外務省は2026年10月30日の報道発表で、外部とやり取りできるネットワークが不正アクセスを受けたと公表しました。このネットワークで送受信していた、個人情報を含むメールなどが一部漏えいした可能性があるとのこと。
対象は約3,600件で、このうち約900件は外務省員ではない人の情報です。外務省は関係者に向けて、多大な迷惑と心配をかけたとおわびしました。
不正アクセスによる情報漏えいの公表は、国内で4月以降も相次いでいます。国内企業が公表した件数と原因は、時系列一覧にまとめています。
漏えいした可能性があるのはどんな情報?
外務省が公表した情報の種類はメールアドレスと氏名だけで、ほかに含まれる情報やメールの通数は公表していません。 外務省は「メールアドレスや氏名など」と書くにとどめていて、所属・電話番号・メールの本文が含まれるかどうかには触れていません。
外部の約900件が誰の情報なのかも、発表からは読み取れません。約3,600件は漏えいした可能性がある件数で、漏えいが確定した件数ではありません。
"漏えいした可能性がある個人情報は、メールアドレスや氏名など約3,600件(うち外務省以外の方のものが約900件)です。" — 「2 漏えいした可能性がある個人情報及び対象となる皆様への対応」より公式情報を見る →
機密性の高い情報やパスポートの情報も含まれている?
機密性の高い情報をやり取りするクローズドネットワークと、パスポートやたびレジの情報を管理する領事システムはどちらも別に構築されていて、不正アクセスの対象外です。 外務省のネットワークはクローズドと外部向けの2系統で、不正アクセスを受けたのは外部向けの方でした。
クローズドネットワークは外部と通信せず、外務省員の間でだけ機密性の高い情報をやり取りするためのネットワークです。外務省は念のため、漏えいした可能性がある情報の中身も確認し、機密性の高い情報は含まれていなかったとしています。
たびレジ(海外へ行く人が旅程や連絡先を登録すると、現地の安全情報が届く外務省のサービス)の情報は、別に構築された領事システムで管理されています。パスポートの情報も同じ領事システムにあり、今回の対象ではありません。
"なお、今回不正アクセスが確認されたのは機密性の高い情報を扱う閉域ネットワークではありませんが、念のため内容の確認作業を行った結果、漏えいした可能性のある情報にそうした機密性の高い情報が含まれていたことは確認されませんでした。" / "また、旅券、たびレジ等の情報を扱う領事システムは、今回不正アクセスを受けたネットワークとは別に構築されており、今回の不正アクセスの対象とはなっておりません。" — 冒頭の説明より公式情報を見る →
7月27日に検知、公表まで約3か月
外務省は検知した日のうちに不正アクセスを遮断し、外部の専門事業者に協力を求めて調査を進め、約3か月後に漏えいの可能性を公表しました。 外務省が不正アクセスに気づいたのは7月27日で、公表したのは10月30日でした。
検知から公表までの流れ(外務省の発表より)
| 日付 | 外務省の対応 |
|---|---|
| 7月27日 | 不正アクセスを検知し、通信の遮断と認証情報の無効化を実施 |
| 7月27日以降 | 外部の専門事業者の協力で調査を進め、漏えいの可能性が判明 |
| 10月30日 | 報道発表で公表。対象者へは個別に連絡 |
検知後すぐに不正アクセスを遮断し、認証情報を無効化
外務省は検知した7月27日のうちに通信を遮断して認証情報を無効にし、再発防止策ではアクセス制御や認証方法の見直しを掲げています。 認証情報は、IDやパスワードなど本人であることを確認するために使う情報です。無効にしたことで、それ以降の不正アクセスは防げたとしています。
時事通信の記事によると、第三者がメールサービスで使う認証情報を盗んだと担当幹部が明らかにしたとのこと。外務省は監視の強化や情報セキュリティ教育の再徹底にも取り組むとしています。
"本年7月27日、外部とのやり取りが可能なネットワークに対する不正アクセスが行われたことを検知し、直ちに不正アクセスの遮断や認証情報の無効化等の措置を実施し、以降の不正アクセスを防止いたしました。" / "外務省では、アクセス制御や認証方法の見直し、監視の強化、情報セキュリティ教育の再徹底を含むセキュリティ対策の更なる強化に努め、再発防止に取り組んでまいります。" — 「1 事案の概要」「3 今後の取組」より公式情報を見る →
外部の専門事業者による調査で漏えいの可能性が判明
調査で判明したのは漏えいした「可能性」までで、不正アクセスをした人物や手口、公表まで約3か月かかった理由を外務省は明らかにしていません。 外務省は遮断したあと、外部の専門事業者に協力を求めて調査を進めました。その結果、個人情報が外部に漏えいした可能性があると確認したとのこと。
外務省は、誰が不正アクセスをしたのか、認証情報がどのように盗まれたのかを公表していません。7月27日の検知から10月30日の公表までの約3か月に進めた作業の中身も、外務省は明らかにしていません。
"本件について、外部専門事業者の協力を得て調査を進めた結果、個人情報が外部に漏えいした可能性があることを確認しました。" — 「1 事案の概要」より公式情報を見る →
外務省を装うメールや電話に注意
二次被害はまだ確認されていませんが、漏えいした氏名やメールアドレスがなりすましメールに使われる恐れがあり、外務省を装う連絡に注意しましょう。 個人情報が悪用されるといった二次被害は、発表時点で確認されていないとのこと。それでも、なりすましメールやフィッシングメールに悪用される恐れは残ります。
外務省を装った連絡を受けたときにしないこと(外務省の発表より)
| 連絡の種類 | しないこと |
|---|---|
| メール・SMS | 身に覚えのないメール内のリンクにアクセスする、添付ファイルを開く |
| メール・電話・SMS | パスワードなどの認証情報やクレジットカード情報を伝える、入力する |
外務省がパスワードやカード情報を求めることはない
外務省を装ってパスワードやクレジットカード情報の入力を求めるメールや電話は、その時点で偽物と判断できます。 外務省は、認証情報やクレジットカード情報をメールや電話で聞くことはないと明言しています。
注意の対象は、外務省や外務省員を装った不審なメールや電話、SMSです。外務省は、身に覚えのないメール内のリンクにアクセスせず、添付ファイルを開かず、認証情報やカード情報を入力しないよう勧めています。差出人に外務省の名前があっても、入力を求められたら応じないようにしましょう。
"また、外務省からパスワードなどの認証情報、クレジットカード情報等の個人情報をメールや電話でお伺いすることはありません。" — 「2 漏えいした可能性がある個人情報及び対象となる皆様への対応」より公式情報を見る →
対象となる人には外務省から個別に連絡
外務省は対象者を特定したうえで1人ずつ連絡するとしており、気になることは大臣官房情報システム総括課のメール窓口へ問い合わせられます。 外務省は連絡の時期や手段をまだ明らかにしていません。
外務省からの連絡を待つ間に、外務省を装うメールが届くこともありえます。本物かどうかを判断できないときは、届いたメールに返信せず、報道発表に掲載されている窓口へ問い合わせると確実です。
問い合わせ先(外務省の発表より)
| 窓口 | 連絡先 |
|---|---|
| 外務省 大臣官房情報システム総括課 | contact-ismd@mofa.go.jp(メール) |
"今後漏えいした可能性がある個人情報の対象となる方を特定の上、個別に御連絡を差し上げます。" — 「2 漏えいした可能性がある個人情報及び対象となる皆様への対応」より公式情報を見る →
官公庁とメールをやり取りする会社と社員それぞれの対策
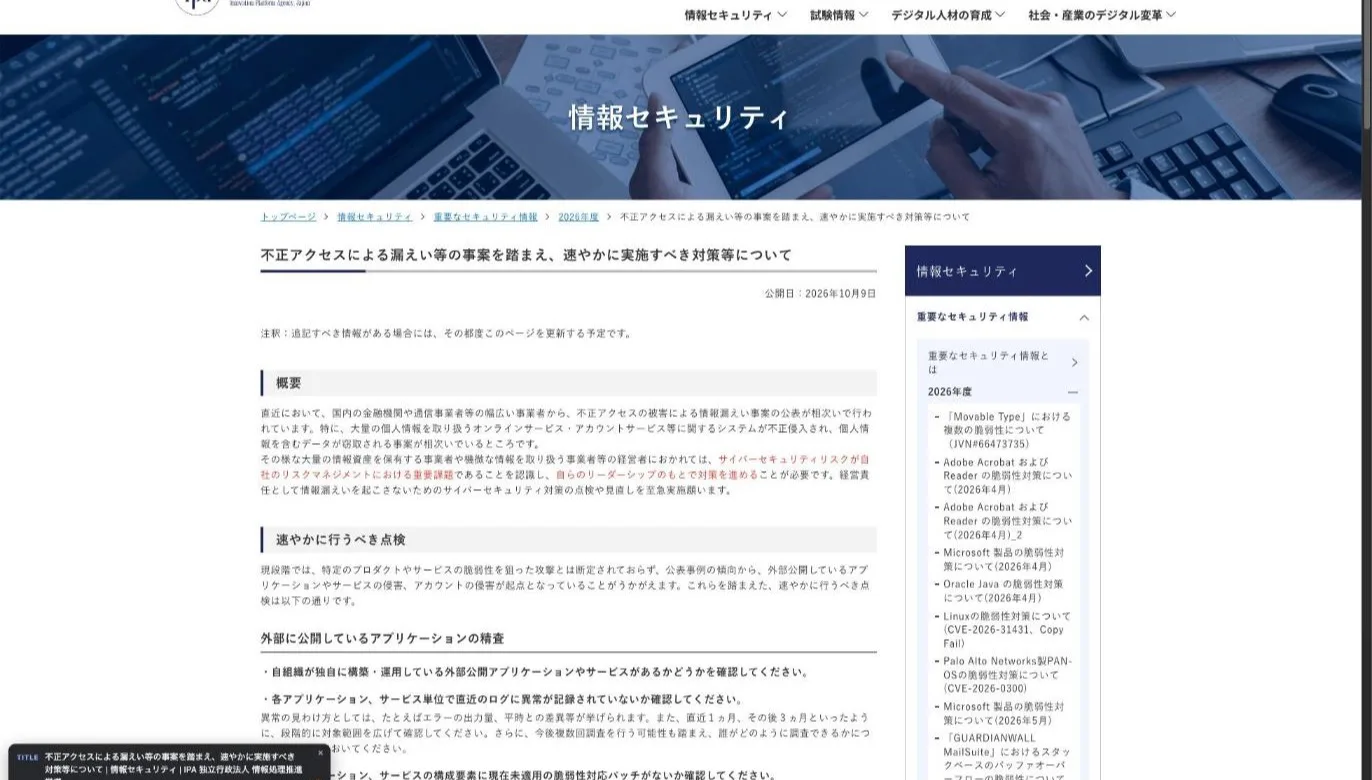
会社は外部サービスの認証とログを見直し、社員は取引先を装う突然のメールを開かないようにしておきましょう。 今回は外部とやり取りするネットワークのメールが不正アクセスを受け、外務省員ではない人の情報も漏えいの対象になりました。IPA(情報処理推進機構)は10月9日に事業者向け、10月26日に個人向けの注意喚起を公開しています。
会社として:外部サービスのログと認証の仕組みを点検しよう
IPAは、メールやクラウドなど社外と接続するサービスを洗い出し、直近1か月から3か月へ範囲を広げてログを確認したうえで、多要素認証を設定するよう勧めています。 IPAは公表事例の傾向から、外部公開しているアプリケーションやサービス、アカウントへの侵害が起点になっているとの分析です。
業務で利用する外部サービスをすべて洗い出す
IPAは、クラウドサービスやVPNサービスなど、自社が利用している外部サービスをすべて洗い出すよう勧めています。部署ごとに契約しているサービスもあるため、会社全体でできる限り網羅的に把握する必要があります。
ログを直近1か月から3か月へ広げて確認する
洗い出したサービスごとに、ログに異常がないかを確認します。IPAは、エラーの出力量や普段との差を手がかりに、直近1か月、その後3か月と段階的に範囲を広げて確認するよう勧めています。
多要素認証を設定し、未使用アカウントを整理
その後の対策として、IPAは多要素認証などの認証機能の強化と、アカウントを棚卸しする運用の見直しを勧めています。多要素認証は、パスワードに加えてスマートフォンに届くコードなどでも本人かどうかを確認する仕組みで、認証情報を盗まれても不正にログインされにくくなります。
"自組織が利用している外部サービスをすべて洗い出してください。" / "直近1ヵ月、その後3ヵ月といったように、段階的に対象範囲を広げて確認してください。" — 「速やかに行うべき点検」より公式情報を見る →
社員として:心当たりのないメールはそのまま削除しよう
氏名とメールアドレスは詐欺メールの宛先リストに使われることがあるため、IPAは突然届くメールを基本的に詐欺と考えて削除するよう勧めています。 流出したメールアドレスや氏名などは一覧になり、闇サイトなどで販売されることもあります。
突然届くメールは詐欺と考えて削除
IPAは、突然届くメールやSMSは基本的にすべて詐欺だと考え、無視して削除するよう呼びかけています。外務省とメールでやり取りしたことがある社員には、外務省や関係者を装うメールが届くことも考えられます。
リンクにも添付ファイルにもアクセスしない
今回漏えいした可能性があるのは氏名とメールアドレスなので、なりすましメールの文面にご自身の氏名が書かれていても本物の証拠にはなりません。漏えいした氏名はなりすましメールの文面にも記載できます。メール内のリンクには、差出人が誰であってもアクセスしないようにしましょう。
パスワードやカード情報は入力せず、公式窓口で確認する
漏えいしたのが仕事用のメールアドレスであれば、なりすましメールは日頃の業務と同じ受信箱に届きます。取引先や官公庁の名前で入力を求められたときは、メールに記載された連絡先ではなく、相手の公式サイトにある窓口へ確認しましょう。
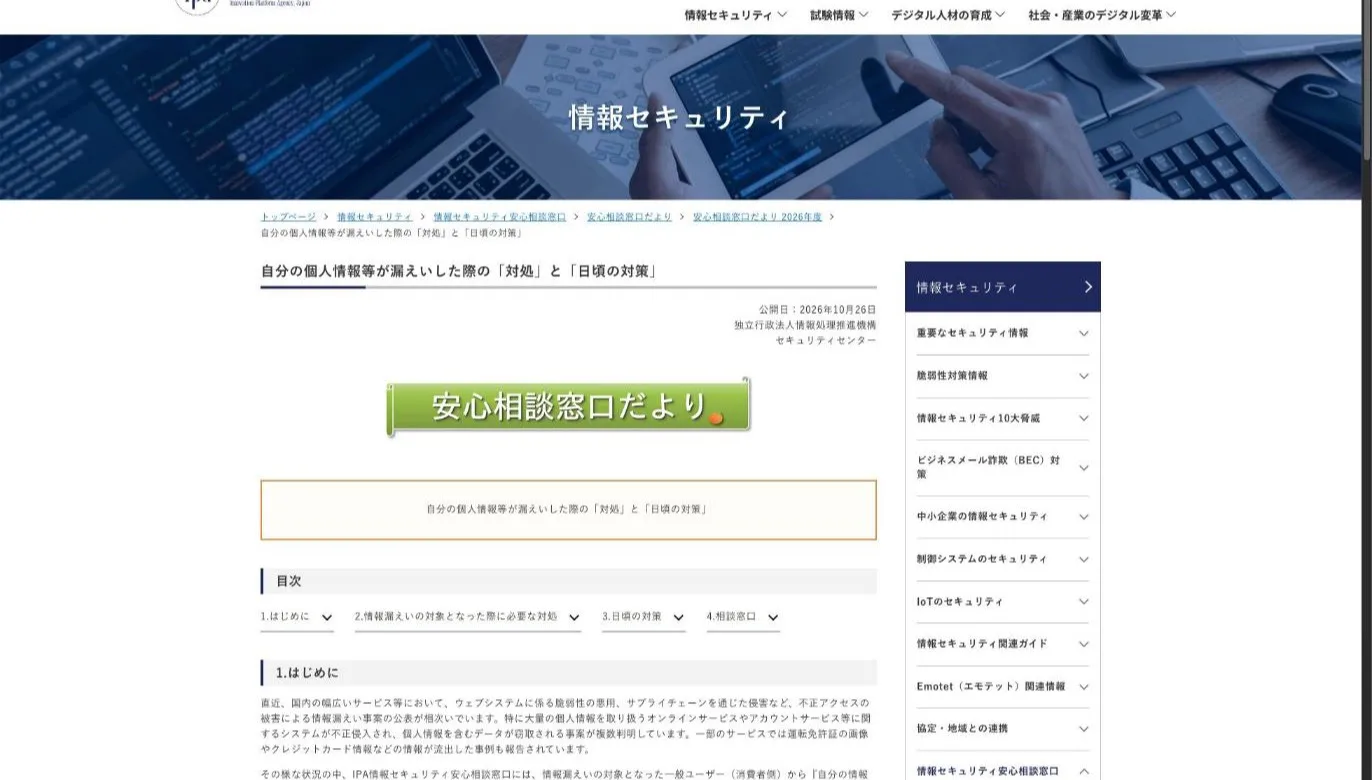
"メールアドレス、電話番号、住所、氏名等が漏えいすると、それらの情報がリスト化され、闇サイト等で販売される可能性があります。" / "偽メール等の文面に漏えいした自分の氏名が記載されているといった状況も考えられます。" / "突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
FAQ
- 外務省の情報漏えいでパスポートの情報は含まれていますか?
- 含まれていません。パスポートやたびレジの情報を管理する領事システムは、不正アクセスを受けたネットワークとは別に構築されていて、今回の対象ではないと外務省は公表しています。機密性の高い情報も、漏えいした可能性がある情報には含まれていなかったとのこと。
- ご自身の情報が漏えいの対象かどうかは、どうすれば確認できますか?
- 外務省からの連絡を待ってください。外務省は、漏えいした可能性がある個人情報の対象となる人を特定したうえで、個別に連絡するとしています。問い合わせは、大臣官房情報システム総括課のメール窓口(contact-ismd@mofa.go.jp)で受け付けています。
- 外務省を装ってパスワードの入力を求めるメールが届いたらどうすればよいですか?
- メール内のリンクにアクセスせず、添付ファイルも開かずに削除してください。外務省は、パスワードなどの認証情報やクレジットカード情報をメールや電話で聞くことはないとしています。入力を求めてくる時点で、外務省を装ったなりすましメールと判断できます。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。