FX自動売買用のデスクトップクラウドが不正アクセスで停止
お名前.comデスクトップクラウドでは10月20日に不正なプログラムが見つかり、翌21日の午前4時から全プランのサーバーが順に停止されました。 デスクトップクラウドは、GMOインターネットが提供しているFX自動売買専用のVPSです。VPSとは、インターネット上で1人のユーザーが専有できる仮想のサーバーのことで、ユーザーはこのVPSでMT4やMT5などの取引ツールを24時間稼働させていました。
不正アクセスの発覚から情報公開までの流れ(GMOの公表より)
| 時期 | 出来事 |
|---|---|
| 10月19日 | ユーザーの問い合わせをきっかけに、GMOが原因の切り分けに着手 |
| 10月20日 | 不正なプログラムを見つけ、新規申し込みと管理画面を停止 |
| 10月21日 | 午前4時から全プランのサーバーを順に停止し、不正アクセスを公表 |
| 10月22日 | 警察に相談 |
| 10月24日 | 情報が外部に流出したと公表し、見舞金と補償を決定 |
| 10月27日 | ハッカー集団が情報を公開したとGMOが発表 |
影響の可能性があるサーバーは2万6,739件とGMOが公表
GMOが10月21日に公表した2万6,739件は、影響を受けた可能性があるサーバーの数です。ただしGMOによると、不正アクセスや情報の取得が確認された件数ではありません。 サービスの再開時期は未定で、GMOは今のシステムをそのまま再開しないと判断しました。
取引口座のログイン情報が持ち出され、身に覚えのない取引も
10月24日、GMOはユーザーの情報が外部に流出したことを認めました。 対象には、取引ツールなどに保存していた取引口座のログイン情報が含まれます。一部のユーザーからは、取引口座で身に覚えのない取引があったという報告も届いています。
GMOは10月29日の第16報の時点でも、持ち出された情報の種類と件数や侵入の原因・経路をまだ公表していません。また、クレジットカード情報などの決済情報はこのサーバー上に持っておらず、対象外です。ただし、ユーザーがご自身でサーバーに保存していた情報は対象に含まれます。
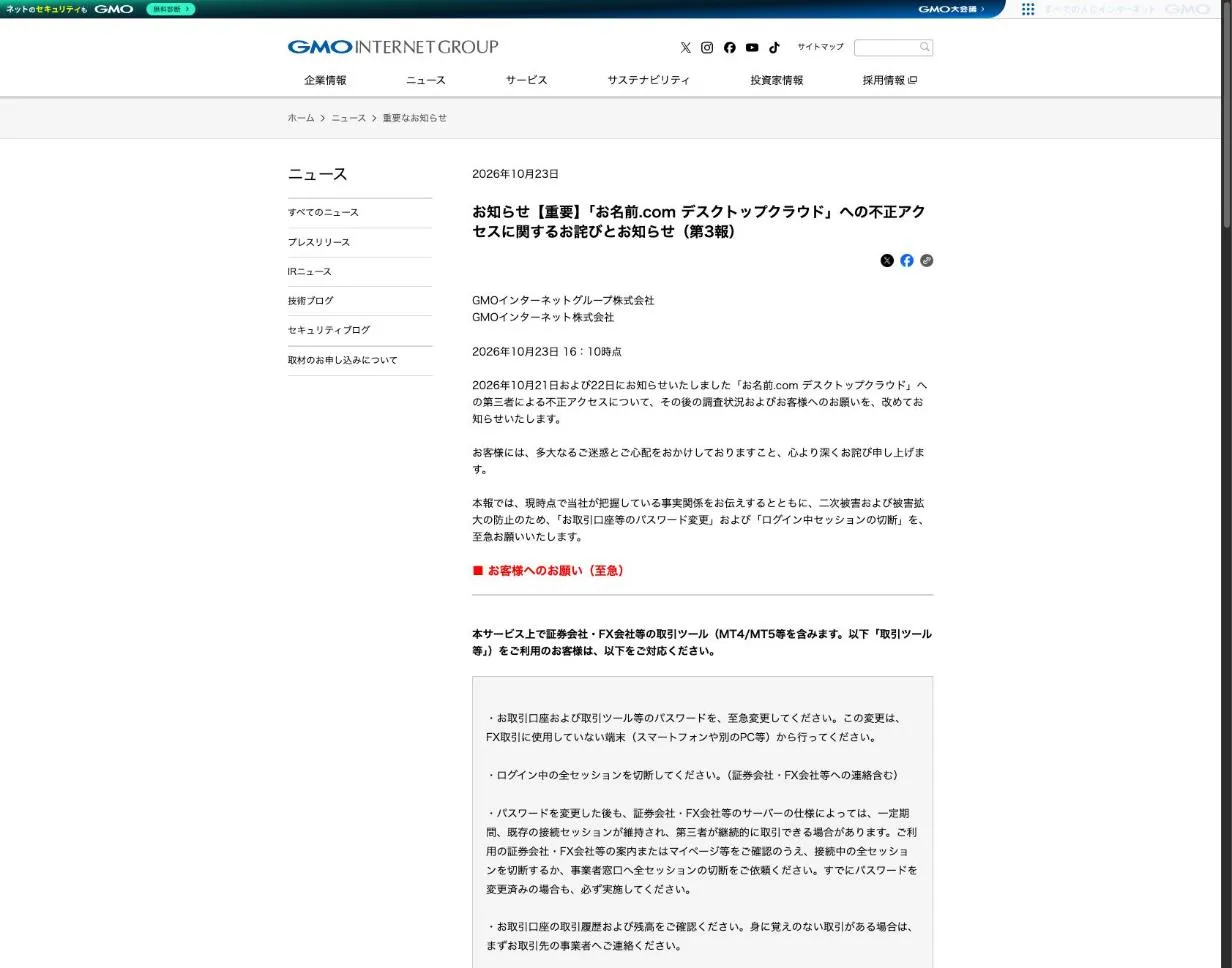
"影響の可能性がある情報:サーバー内に保存されていた情報(取引ツール等に保存されたお取引口座のログイン情報等を含みます)" — 「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)より公式情報を見る →
ハッカー集団が約80億円を要求して情報を公開、GMOは拒否
GMOによると、ハッカー集団は10月21日に約80億円を求める脅迫メールを送信し、10月27日に実際に情報を公開しました。それより前にGMOは、当日の正午に情報を出してランサムウェア攻撃も行うという予告を受けていました。予告の日の朝には、ユーザーへPCのネットワークを切り、電源を落としてコードを抜くよう呼びかけています。
GMOはハッカー集団の要求には応じないと表明しています。お金を払っても盗まれた情報が消される保証はなく、悪用されない保証も無いためです。
公開された情報を閲覧・拡散しないようGMOが要請
GMOは、ハッカー集団が公開したとする情報を開いたり拡散したりしないよう強く呼びかけました。 その公開サイトにアクセスした人の情報は犯人側に取得されているとGMOは確認しており、すでに開いてしまった人にはウイルス対策ソフトでのフルスキャンを勧めています。
GMOは10月28日の第13報で、ハッカー集団側のサイトを削除させる(テイクダウン)ための申し出の方法も説明しました。悪質な拡散者に対しては、法的措置の準備も進めているとのこと。
ハッカー集団の特定に上限100万ドルの懸賞金を設ける
GMOはハッカー集団の特定や事件の解明に役立つ情報に、上限100万ドル(約1億5,000万円)の懸賞金を設けました。その後、専用サイトは10月28日の正午に開き、10月29日18時の時点で321件の情報が集まっています。29日にはハッカー集団の特定に役立つと考えられる情報を、GMOグループの専門チームが入手し、警察などへ提出しました。
懸賞金は情報の提供を求めるもので、一般の人に自ら侵入して調べることや犯人と接触することまでは求めていません。GMOは侵入や犯人との接触をしないよう呼びかけています。
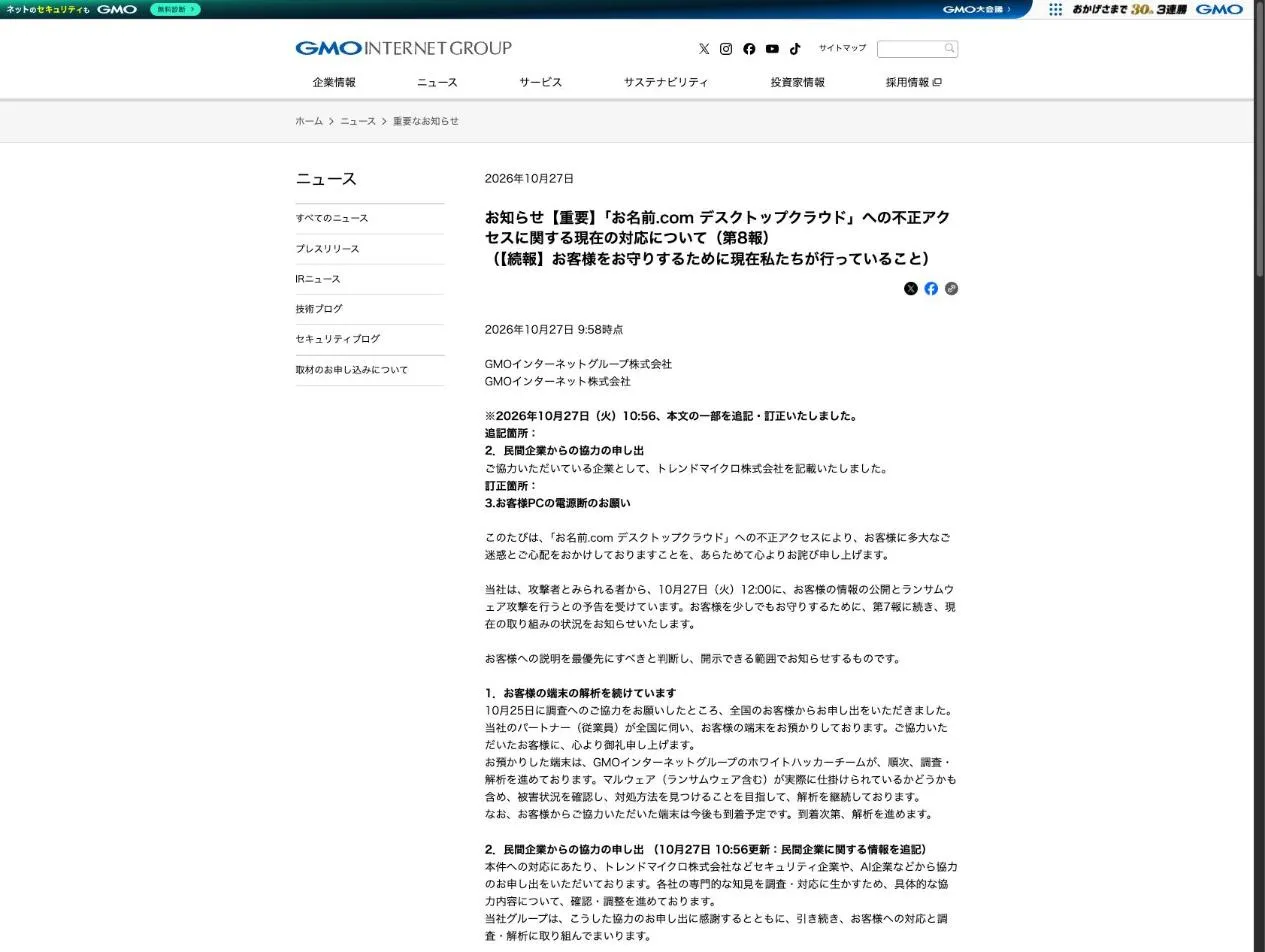
"当社は、攻撃者からの要求には応じません。要求に応じても、取得された情報の削除や不正利用の防止が保証されるものではないためです。" — 「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第8報)より公式情報を見る →
見舞金は全ユーザーへ一律で支給、損失も補償
GMOは、デスクトップクラウドを利用しているすべての人に、被害があったかどうかに関係なく一律5,000円の見舞金を支払います。 受け取り方と支払い時期は、10月30日(金)23時59分までに登録メールアドレスへのメールで知らされます。
不正取引の損失補償は申請方法を11月6日までに公表
本人の意思によらない取引で取引口座に出た損失は、GMOが補償します。 対象は、不正アクセスが原因だとGMOが認めた取引の実現損失(差損や手数料など)です。
相場の動きによる損失や間接的な損害は含まれず、取引会社から返金を受けた分は差し引かれます。申請方法と必要書類は、GMOが11月6日(金)までに公式サイトとメールで説明する予定です。(2026年11月13日、GMOインターネットは決算説明会で、不正取引による損失の補償申請が約29億9,800万円分に達していると公表しました。申告額であり、確認を経て確定します。見舞金の申込は11月12日時点で約5,400万円分で、業績への影響は約30.5億円を見込むとのこと。出典:日経クロステック)
情報が公開された人には特別見舞金【上限300万円】
ハッカー集団に情報を公開された人には、5,000円の見舞金や損失の補償とは別に、特別見舞金が支払われます。 金額は、公開された情報の種類によって以下のように変わります。
特別見舞金の対象と金額(GMO第12報より)
| 対象 | 金額 |
|---|---|
| 氏名・連絡先などの基本的な情報 | 1万円 |
| 取引口座のID・パスワードなど、金融・認証に関する情報 | 1万5,000円 |
| 機微情報など、プライバシー性の高い情報 | 2万5,000円 |
複数の種類にわたる情報が公開された場合は、それぞれの金額を合計して支払われます。上限は1公開につき300万円です。
代替サービスへの乗り換えは6か月無償
GMOは今のシステムを再開せず、独立したクラウド基盤で動作する代替サービスへの乗り換えを呼びかけています。 乗り換えた後の6か月間は無償で利用できます。
ユーザーが同意しない限り、代替サービスへ勝手に移されることはありません。提供開始の時期と申し込み方法は、見舞金と同じく10月30日までにメールで知らされます。
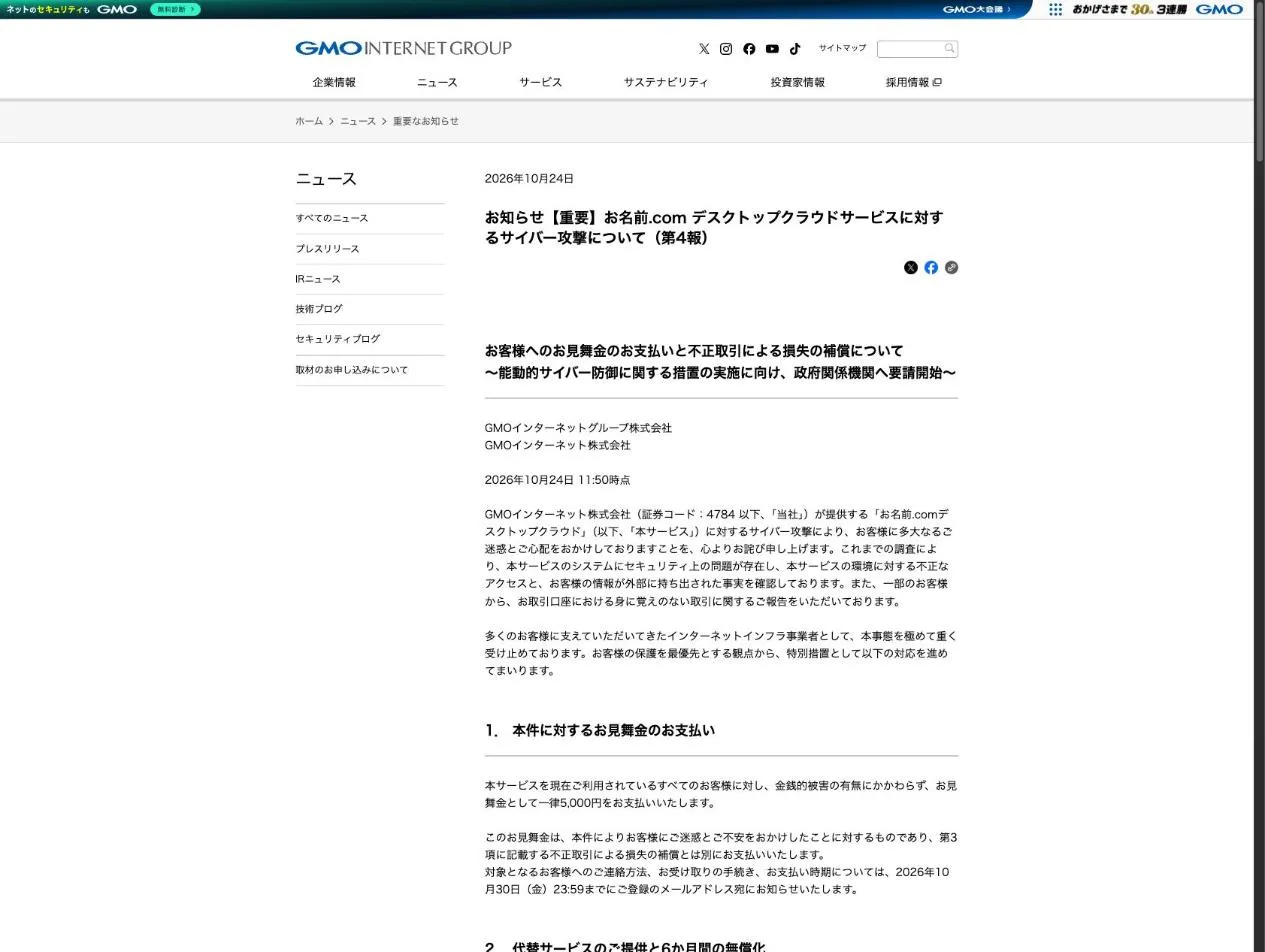
"本サービスを現在ご利用されているすべてのお客様に対し、金銭的被害の有無にかかわらず、お見舞金として一律5,000円をお支払いいたします。" — お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)より公式情報を見る →
デスクトップクラウドのユーザーがいま確認すること
デスクトップクラウドを使っていた人がまずやることは、取引口座のパスワード変更と、手持ちのPCのウイルス検査の2つです。 どちらも、GMOがユーザーへのお願いとして書いている内容です。
取引口座のパスワードはFX取引と別の機器で作り直す
取引口座と取引ツールのパスワードは、FX取引に使っていないスマートフォンや別のPCから変更してください。 変更したら、ログイン中のセッションをすべて切断し、取引履歴と残高に身に覚えのない動きが無いか確認します。不審な取引があれば、口座のある取引会社へ連絡してください。
取引会社が二段階認証に対応していれば、この機会に設定しておきましょう。そのうえで、次の3つのパスワードも変更が必要です。
- サーバーに保存していたIDやパスワード
- 同じパスワードを使っている他サービス
- ブラウザに保存したパスワード
ご自身のPCもフルスキャンし、データのバックアップを取る
サーバーに接続していたご自身のPCやスマートフォンも、ウイルス対策ソフトでフルスキャンしてください。また、GMOはデータのバックアップも求めていて、バックアップしたファイルの保管にも十分注意するよう添えています。
補償や返金を名目にしたメール・SMS・電話には、すぐに応じないことが大切です。GMOがメールや電話でパスワードや認証コードを聞くことはなく、「被害金を取り戻す」などと費用を求める連絡は無視するよう呼びかけています。困ったときの窓口は、24時間受付の電話(03-5456-2560)と問い合わせフォームです。
"・お取引口座および取引ツール等のパスワードを、至急変更してください。この変更は、FX取引に使用していない端末(スマートフォンや別のPC等)から行ってください。" — 「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)より公式情報を見る →
お名前.comでドメインを管理している人が見直すこと
お名前.comでドメインを持っている人も、この機会にお名前.com Naviのログインまわりを見直しておくといいでしょう。 デスクトップクラウドとドメインは、同じお名前.comの名前で提供されている別のサービスです。
GMOはドメインへの影響に触れず【便乗メールに注意】
GMOは10月21日以降、ドメインやレンタルサーバー、お名前IDへの影響について何も公表していません。 影響の有無は今の公表からは判断できません。一方でGMOは最初から、本件に便乗したフィッシングメールや不審なメール・SMS・電話に注意するよう呼びかけています。
お名前.comは2026年8月にも、自社を装ってログイン情報を入力させるフィッシングメールを確認したとして注意を促していました。件名には「自動更新失敗 / Auto-Renewal Failed」のように更新を急がせるものがあり、送信元のアドレスを偽装した例もあります。メールリンクは開かず、ブックマークしておいたNaviのログインページから直接ログインして、更新の状態を確認することが大切です。
Naviで二段階認証とドメインプロテクションを設定
ドメインを守るために設定しておきたいのは、お名前.com Naviの二段階認証とドメインプロテクションの2つです。二段階認証を設定すると、ログインや重要な操作のときに、メールやSMSへ送信される認証コードの入力が必要になります。
設定はマイページの「ログインセキュリティ」から行います。Naviのパスワードを他サービスと使い回しているなら、先に変更しておいてください。
ドメインプロテクションは有料のオプションで、料金は1ドメインにつき年1,078円(税込)です。設定しておくと、登録者が承認しない限りWhois情報やネームサーバーの変更、ドメインの移管ができなくなります。
ドメインの登録情報を書き換えて乗っ取る手口を、ドメイン名ハイジャックといいます。JPRSの資料によると、この手口には二段階認証などの強い認証を使うことが有効です。設定しておけば、パスワードを盗まれただけでは登録情報を書き換えられません。あわせて、登録情報が書き換えられていないかも定期的に確認しておきましょう(JPRS)。
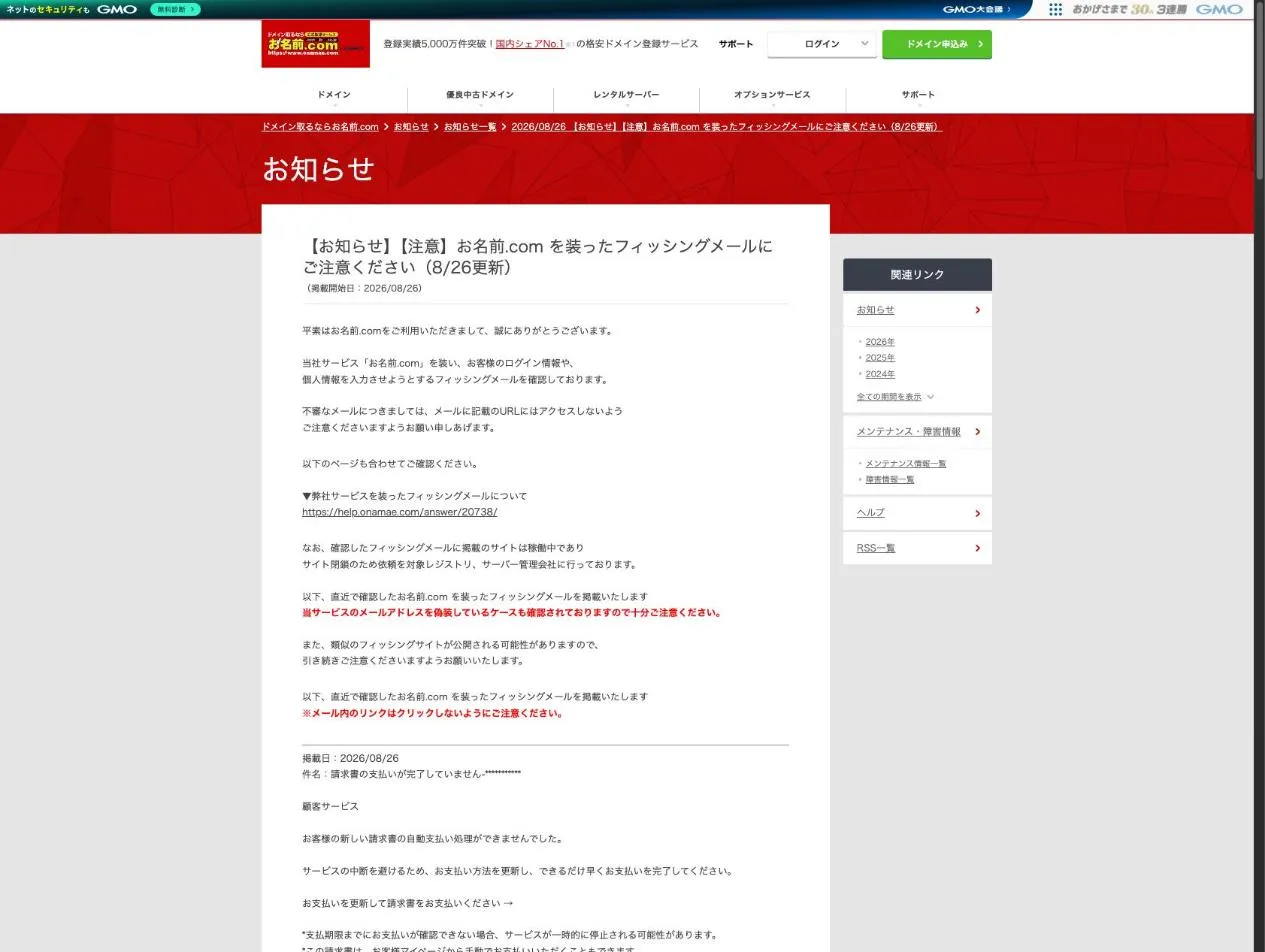
"当社サービス「お名前.com」を装い、お客様のログイン情報や、個人情報を入力させようとするフィッシングメールを確認しております。" — 【注意】お名前.com を装ったフィッシングメールにご注意くださいより公式情報を見る →
勤務先で外部サーバーに置いた認証情報を点検
外部サーバーやクラウドにIDとパスワードを置く使い方は、会社の業務でも珍しくありません。 相次ぐ不正アクセスを受けて、IPAは10月9日に企業へ点検を急ぐよう求めました。同じGMOグループでは、10月にinfoQ不正アクセスで約95万件の個人情報漏えい、ポイントも不正交換も公表されています。
会社側:利用中のクラウドとアカウントを洗い出す
会社として最初にやるのは、自社が使っている外部サービスをすべて洗い出すことです。会社が把握していないサービスは点検できないため、クラウドサービスやVPNサービスなどは部署単位の利用も含めて、できる限り漏れなく調べます。
そのうえで作った覚えのないアカウントや、無効にしたはずなのに有効へ戻っているアカウントが無いかを調べ、多要素認証を有効にします。不要な情報は持たないことを原則にし、保有するデータを必要最小限にしておけば、侵入されたときに流出する情報も少なくなります。
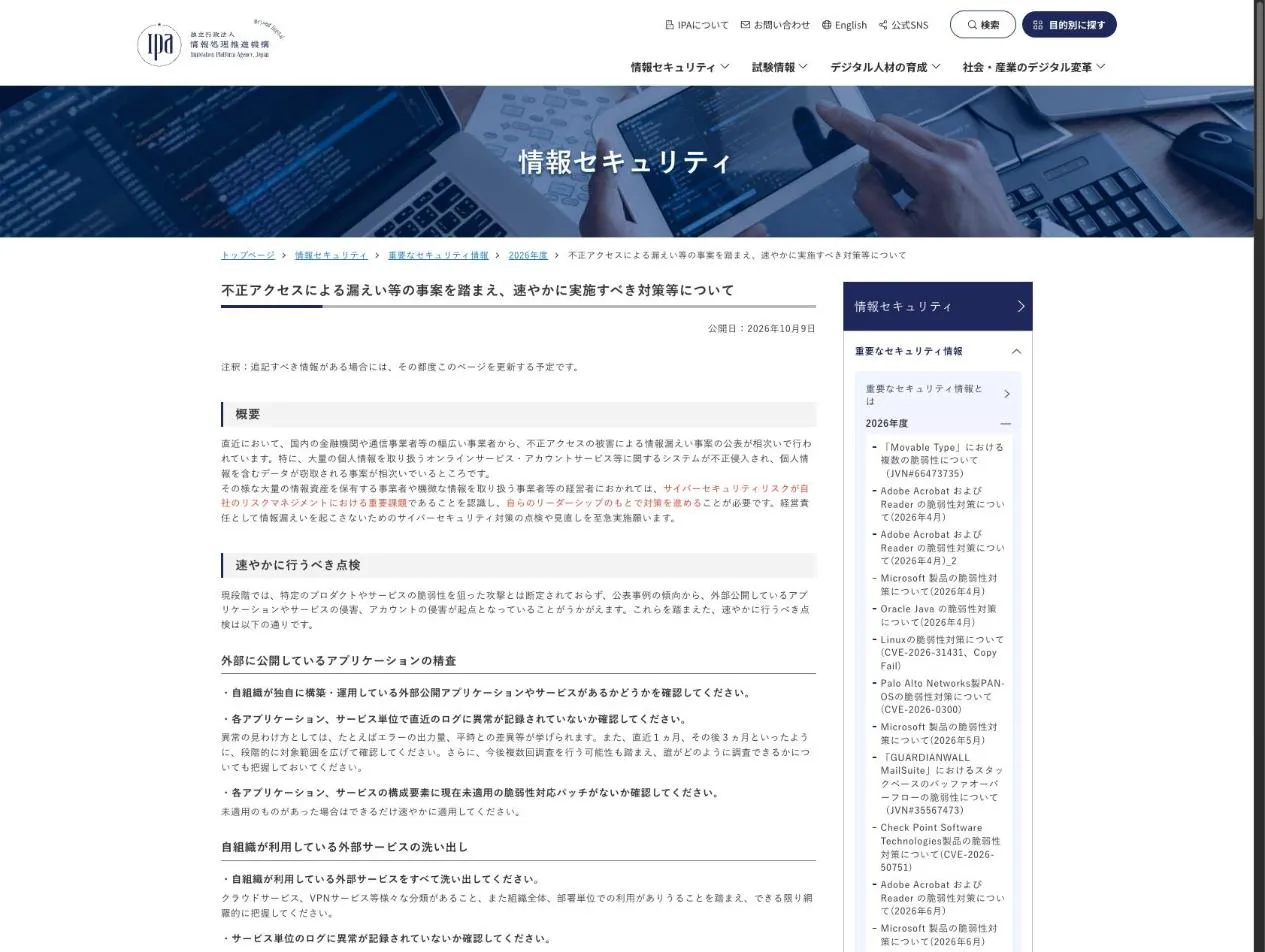
"自組織が利用している外部サービスをすべて洗い出してください。" — 「自組織が利用している外部サービスの洗い出し」より公式情報を見る →
社員側:パスワードの再利用を避け多要素認証を設定
社員一人ひとりができるのは、パスワードを使い回さないことと、多要素認証を設定することです。この2つを守っておけば、1つのパスワードが流出しても他サービスまで続けて乗っ取られる事態を防ぐことができます。 IPAは10月26日に、パスワードを長く複雑にして使い回さないこと、SMS認証や認証アプリなどの多要素認証やパスキーに対応したサービスでは積極的に設定することを呼びかけました。
業務で使うサービスでも考え方は同じで、メールリンクから開いたページにはログイン情報を入力しないようにしてください。新しいパスワードをご自身で考えるのが手間なら、SOKUFUのパスワード生成ツールを使えば、文字数と文字の種類を選ぶだけでランダムなパスワードを作成できます。
GMOによると、今回の件ではサーバー内に保存されていた取引口座のログイン情報なども外部に流出しました。ログイン情報を外部に置く場所を減らし、置く場合は多要素認証を組み合わせておけば、1か所に侵入されても、取引口座まで被害が拡大しにくくなります。
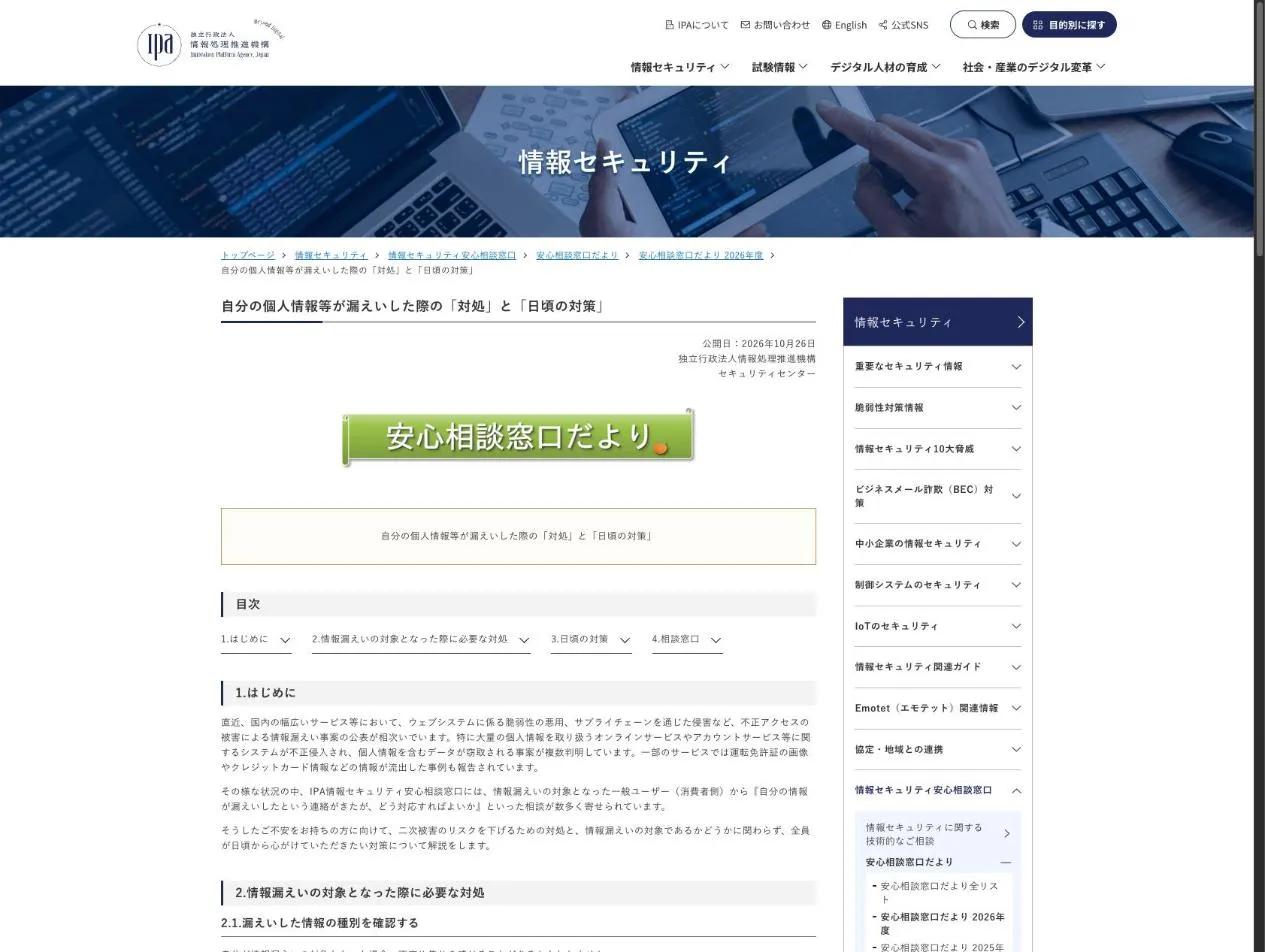
"各種インターネットサービスにおける不正ログイン対策として、多要素認証(SMS認証、認証アプリ、ハードウェアトークン等)やパスキーの設定が可能なサービスは積極的に利用することを推奨します。" — 「3.日頃の対策」より公式情報を見る →
FAQ
- デスクトップクラウドの見舞金5,000円は、いつどうやって受け取れますか?
- 受け取り方と支払い時期は、10月30日(金)23時59分までに登録メールアドレスへのメールで知らされます。見舞金は被害があったかどうかに関係なく、デスクトップクラウドを利用しているすべての人が対象です。
- お名前.comで管理しているドメインも不正アクセスの影響を受けていますか?
- GMOは10月21日以降、ドメインやレンタルサーバー、お名前IDへの影響に触れていません。影響の有無が分からないため、便乗したフィッシングメールに注意しながら、お名前.com Naviの二段階認証を設定しておくといいでしょう。
- GMOはハッカー集団にお金を払うのですか?
- 払いません。お金を払っても盗まれた情報が消される保証はなく、悪用されない保証も無いためです。GMOは警察などと連携して対応しており、ハッカー集団の特定に役立つ情報に上限100万ドル(約1億5,000万円)の懸賞金も設けました。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。