ソースネクスト、会員情報約2,252万件が流出の恐れ
ソースネクストの会員情報のうち、流出した可能性があるのは最大2,251万9,960件(約2,252万件)です。 ソースネクストが10月15日に公表しました。千の位を四捨五入すると、約2,252万件になります。
ソースネクストはポケトークやセキュリティソフトなどを販売していて、製品の購入や利用の際に会員登録をした人が対象範囲に入ります。不正アクセスが始まってからソースネクストが気づくまで、約4日間かかっていました。流れは次のとおりです。
不正アクセスの流れ(ソースネクストの公表より)
| 日時 | 出来事 |
|---|---|
| 10月9日10時ごろ | 第三者による会員情報取得APIの不正利用 |
| 10月13日9時ごろ | ソースネクストが不正アクセスを把握 |
| 10月13日13時36分まで | 外部からの不正な通信を遮断し、封じ込めを完了 |
| 10月15日 | 個人情報保護委員会へ報告し、公表 |
国内では、他の企業でも不正アクセスによる情報流出の公表が継続しています。これまでの事例は情報漏えいの事例を時系列で一覧、国内企業が公表した件数と原因で一覧にまとめてあります。
会員情報取得APIは4日間どのように不正利用されたか
第三者は10月9日10時ごろから、会員情報取得APIを不正に使って登録者の情報を取り出していました。 APIとは、ソフトウェア同士が機能やデータをやり取りするための窓口のことで、会員情報取得APIは登録された会員情報をシステムから呼び出すために用意されていました。
ソースネクストは10月13日9時ごろに会員情報システムへの不正アクセスに気づき、外部からの不正な通信を遮断するなどして、同日の13時36分までに封じ込めを完了しました。その後も監視を継続しており新たな不正アクセスは見つかっておらず、原因となったシステムの脆弱性(セキュリティ上の弱点)もすでに修正したとのこと。
10月13日13時36分までに登録した会員は対象になるか
対象は、2026年10月13日13時36分の時点でソースネクストの会員だった人です。 封じ込めが終わった時刻までに登録していれば、古いアカウントでも対象に入ります。
対象会員には、登録したメールアドレスへ10月15日から順にお詫びとお知らせが届きます。メールアドレスを登録していない会員には、ソースネクストが郵送で連絡する予定です。
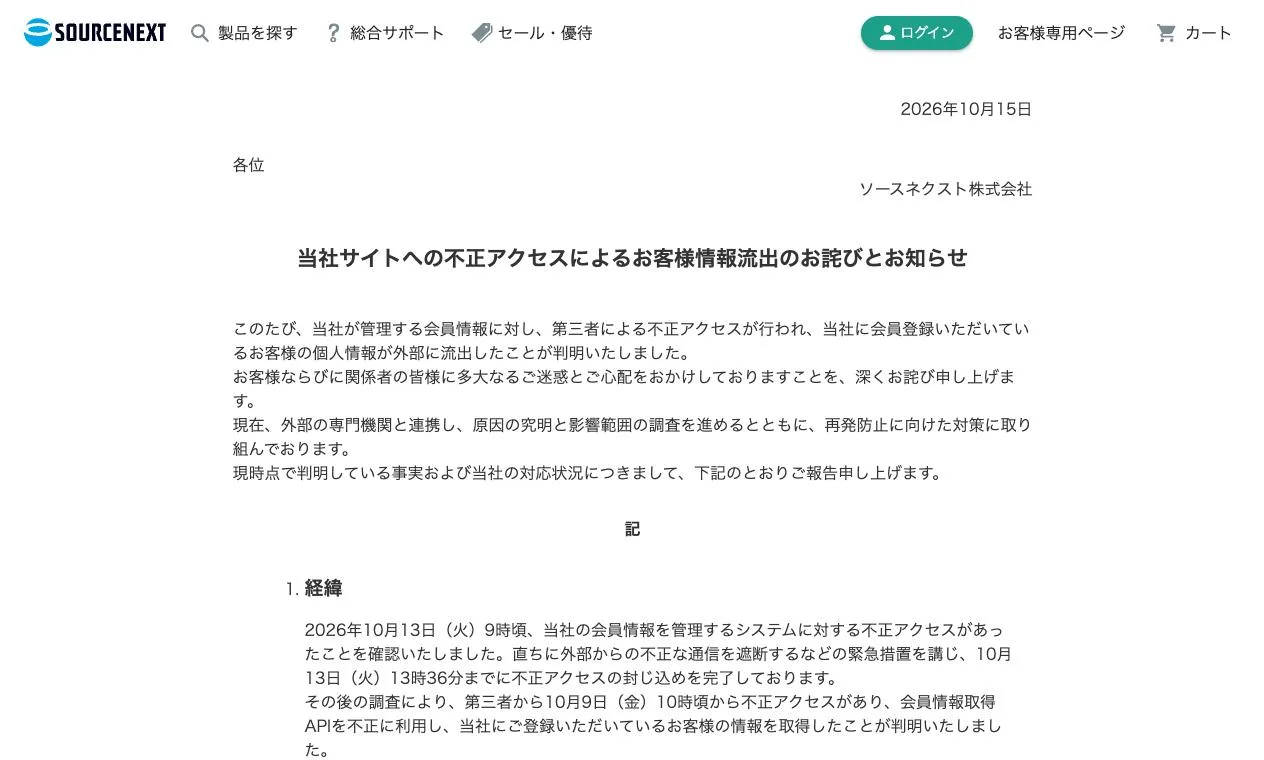
"2026年10月13日(火)9時頃、当社の会員情報を管理するシステムに対する不正アクセスがあったことを確認いたしました。" / "第三者から10月9日(金)10時頃から不正アクセスがあり、会員情報取得APIを不正に利用し、当社にご登録いただいているお客様の情報を取得したことが判明いたしました。" / "対象件数:22,519,960件" — 「経緯」「流出した可能性のあるお客様情報」より公式情報を見る →
流出の可能性がある情報はパスワードなど、カード情報は対象外
メールアドレスとパスワードの組み合わせが、流出した可能性のある情報に含まれています。 ソースネクストが公表した情報の種類は次のとおりです。
流出した可能性がある情報の種類(ソースネクストの公表より)
| 分類 | 内容 |
|---|---|
| ログインに使う情報 | メールアドレス・パスワード |
| 本人の情報 | 氏名・氏名カナ・住所・性別・電話番号・FAX番号・生年月日 |
| 勤務先の情報 | 会社名・役職名・部署名 |
| 利用の記録 | 加入サービス・登録日・ログイン日などの識別情報 |
対象になる情報は、会員ごとに登録していた内容によって変わります。会社名や役職名を登録していなかった人なら、その情報は対象になりません。
クレジットカード情報は、狙われたシステムに保存されていなかったため流出対象外です。カードの利用停止や再発行も必要ないとのこと。なお、ソースネクストはパスワードをどのような方式で保存していたかを公表していません。
本人確認書類は預かっておらず、名義の悪用は困難と説明
ソースネクストは、会員登録のときに運転免許証などの本人確認書類を受け取っていません。 携帯電話の契約や借り入れには厳しい本人確認が求められるため、流出した可能性がある情報だけで勝手に契約されることは極めて困難だとソースネクストはみています。
ただしメールアドレスとパスワードは他サービスへのログインに使われる恐れが残るため、対策を後半の「会員は同じパスワードを利用する他サービスも変更を」で解説します。
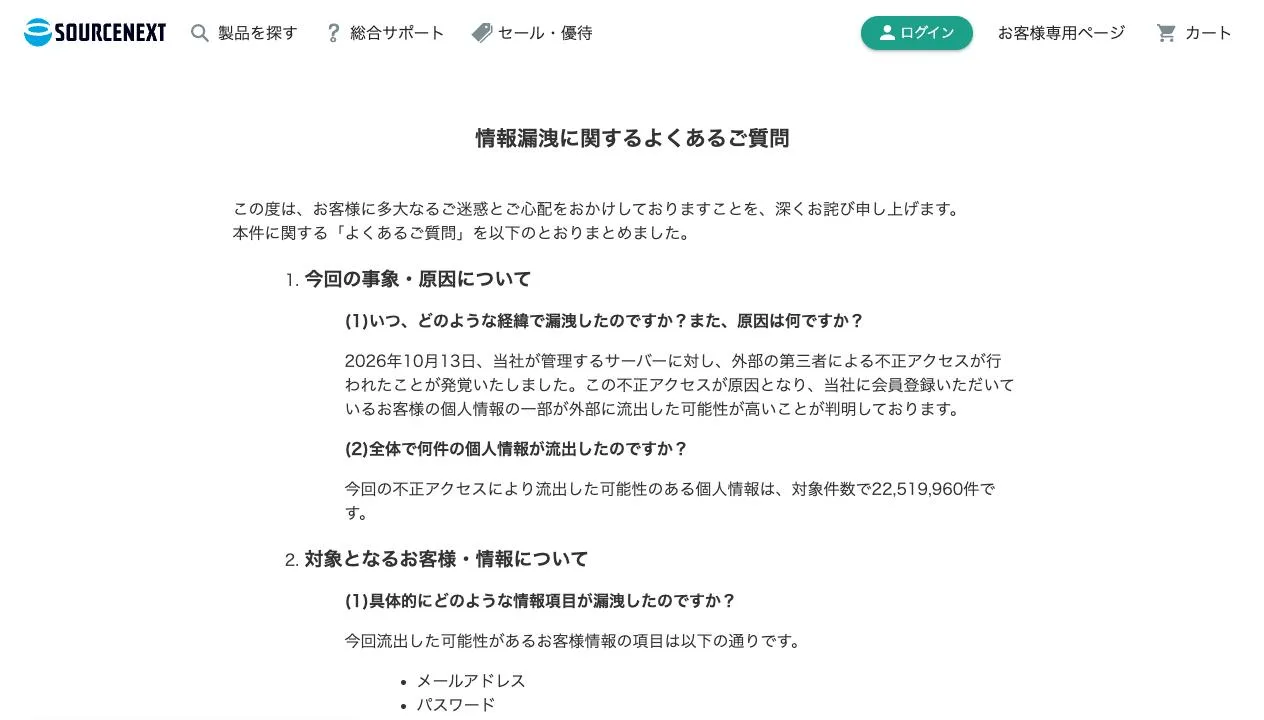
"弊社では、会員登録にあたりご本人様確認書類(運転免許証や健康保険証のコピー等)のご提出はいただいておりません。" / "クレジットカード情報につきましては、今回不正アクセスを受けた対象システムにおいては情報を保有しておらず、流出の対象には一切含まれておりません。" — 「対象となるお客様・情報について」より公式情報を見る →
ソースネクストは全会員のパスワードを変更、警察へ被害申告
ソースネクストは、すべての会員のパスワードをすでに変更しました。また、急にログインできなくなったのはこのリセットのためで、ログインしようとすると新しいパスワードの設定を求められます。これまでの報告と今後の対応は次のとおりです。
- 10月15日に個人情報保護委員会へ報告した
- 10月16日に所轄の警察署へ被害を申告する予定
- 外部の専門機関と連携して原因と影響範囲を特定し、全システムを緊急に点検している
公表が10月15日になったのは、被害拡大を防いで影響範囲を特定することを優先し、事実の把握と官庁への報告を完了してから公表したためとしています。新しい事実がわかれば、Webサイトなどで公表するとのこと。
再設定サイトは混雑、問い合わせ窓口は0120-035-116
ソースネクストのパスワード再設定サイトにはアクセスが集中していて、10月16日時点で接続しにくくなっています。 ソースネクストは、時間をおいてから新しいパスワードを設定するよう呼びかけています。旧パスワードではログインできなくなっているため、安心してほしいとのこと。不正アクセスについての問い合わせは、専用の窓口で受け付けています。
- 電話:0120-035-116(フリーダイヤル)
- 受付時間:10時〜18時(土日祝日を含む)
- Webの問い合わせフォームとよくある質問のページもある
"すべてのお客様のパスワードはすでに変更済みであり、従来のパスワードはご利用いただけない状態となっておりますのでご安心ください。" / "本日10月15日(木)に個人情報保護委員会への報告を完了しており、明日16日(金)に所轄警察署へ被害申告を行う予定です。" — 「2026/10/16 追記」「当社の対応および今後について」より公式情報を見る →
会員は同じパスワードを利用する他サービスも変更を
ソースネクストと同じメールアドレスとパスワードを他サービスでも使っているなら、そちらのパスワードも変更が必要です。 流出した組み合わせを使って、第三者が他サービスへのログインを試みる恐れがあるためです。
ソースネクストのパスワードはリセットされましたが、他サービスのパスワードは変わっていません。同じ組み合わせを使い回していたネット通販や銀行などのサービスを思い出し、1つずつ新しいパスワードに変更しておきましょう。新しいパスワードを考えるときは、文字数や使う文字の種類を選んでランダムなパスワードを作るツールをお試しください。
ソースネクストを装うメールやSMS、電話にはどう注意するか
流出した情報を悪用して、ソースネクストや関係先を装う連絡が届く恐れがあります。 ソースネクストが注意を呼びかけている連絡は、メール・SMS・電話・郵便物の4つです。偽サイトへ誘導して個人情報やパスワードを入力させるメールは、フィッシングメールと呼ばれます。
身に覚えのないメールやSMSに記載のURLや添付ファイルは開かず、不審なサイトに個人情報やパスワードを入力しないよう、ソースネクストは勧めています。「パスワード再設定のお願い」のような件名のメールが届いても、リンクにはアクセスせず、ソースネクストの公式サイトにご自身でアクセスして再設定すると安全です。
"流出した可能性のあるメールアドレスとパスワードの組み合わせを用いて、第三者が他のサービスへのログインを試みるおそれがございます。" / "身に覚えのないメールやSMSに記載されたURL、添付ファイルなどは開かず、不審なWebサイトに個人情報やパスワードなどを入力されないよう十分にご注意ください。" — 「お客様へのお願い」より公式情報を見る →
この流出から事業者と個人が見直すこと
正規のAPIが悪用された今回の件を受けて、事業者は自社システムを点検し、個人はパスワードの使い方を見直しておく必要があります。 経済産業省は10月9日、国内で不正アクセスによる情報漏えいが相次いでいるとして、事業者に注意喚起を出しました。
事業者側:API経由のアクセスと脆弱性情報を点検
会員情報や顧客情報を預かる事業者は、API経由のアクセスと自社システムの脆弱性情報を点検しておきましょう。また、経済産業省は注意喚起の中で、JPCERT/CC(JPCERTコーディネーションセンター)がAPI経由のアクセスへの対策などを勧めていると紹介しました。そのうえで、事業者に次の3つを要請しています。
- 組織のトップによる主導
- 脆弱性情報の早期把握と対応
- 「ゼロトラスト」(社内ネットワークや社内機器も無条件には信用せず、アクセスのたびに確認する考え方)への移行
ソースネクストの件では、APIの不正利用が始まってから気づくまでに約4日間かかりました。自社のAPIについても、JPCERT/CCの注意喚起を参照して対策を見直しておきましょう。
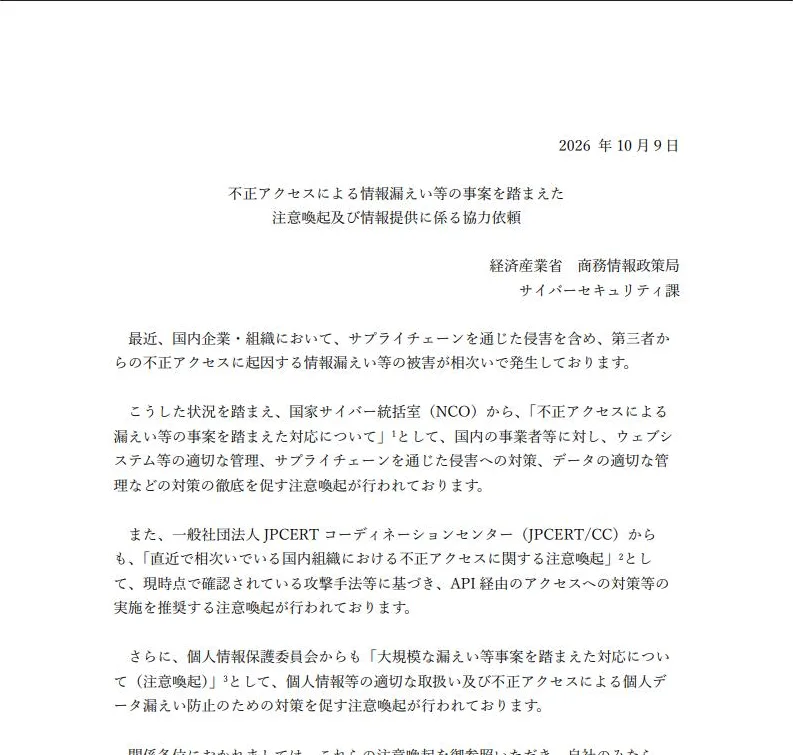
"API 経由のアクセスへの対策等の実施を推奨する注意喚起" / "①組織のトップによる主導、②脆弱性情報の早期把握と対応、③「ゼロトラスト」への移行など" — 本文より公式情報を見る →
個人側:サービスごとに別のパスワードを設定
個人はサービスごとに別のパスワードを使いましょう。また、IPA(情報処理推進機構)はパスワードをできる限り長く複雑にし、使い回さないよう勧めています。使い回していなければ、1つのサービスから流出しても被害が他サービスへ拡大しません。
仕事用のメールアドレスで外部のサービスに登録している人は、そのパスワードが社内システムと同じになっていないかもチェックしておきましょう。IPAは、覚えやすい共通の部分にサービスごとの文字列を加えて、使い回しを避ける作り方も紹介しています。
"パスワード設定はできる限り長く、複雑にし、絶対に使い回さないことです。" — 本文より公式情報を見る →
FAQ
- ソースネクストのクレジットカード情報は流出しましたか?
- 流出していません。不正アクセスを受けたシステムにはクレジットカード情報が保存されていなかったため、流出対象外です。カードの利用停止や再発行も必要ありません。
- ソースネクストに急にログインできなくなったのはなぜですか?
- 今回の不正アクセスを受けて、ソースネクストが会員のパスワードをリセットしたためです。従来のパスワードは使えないため、画面の説明に沿って新しいパスワードを設定してください。再設定のサイトが混み合っているときは、時間をおいてから設定します。
- ソースネクストの情報流出対象かどうかは、どう確認できますか?
- 2026年10月13日13時36分までにソースネクストへ会員登録していれば、対象範囲に入ります。対象会員には10月15日以降、登録したメールアドレスへ順にお知らせが届き、メールアドレスを登録していない会員には郵送で連絡する予定です。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。