会員のメールアドレス最大約388万件が漏えいした可能性
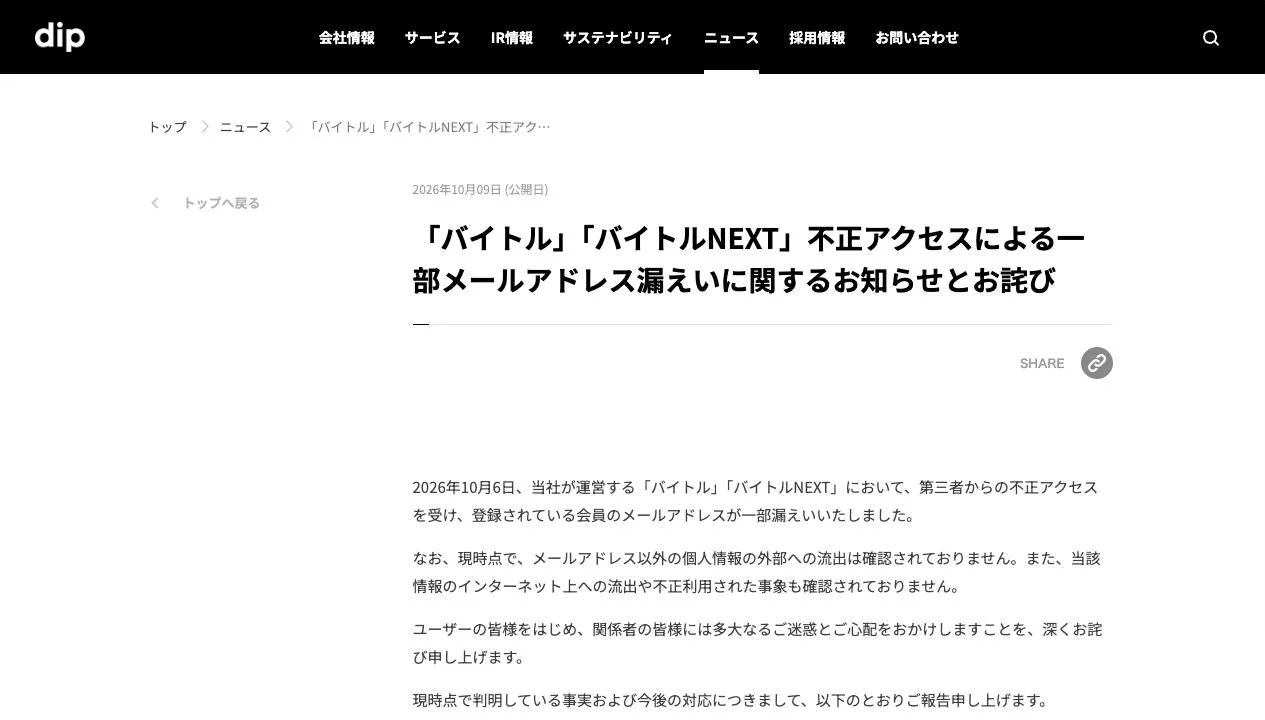
「バイトル」「バイトルNEXT」のWebサイトの一部機能が不正アクセスを受け、会員が登録したメールアドレスの一部が流出しました。 ディップが不正アクセスを確認したのは10月6日で、10月9日に自社サイトのニュースで発表しています。漏えいした可能性のある件数は最大388万5,771件とのこと。
2つとも、ディップが運営する求人サイトです。件数や漏えいした情報など、発表の要点は次のとおりです。
不正アクセスの概要(ディップの発表より)
| 事柄 | 内容 |
|---|---|
| 不正アクセスを確認した日 | 2026年10月6日 |
| 公表した日 | 2026年10月9日 |
| 対象のサイト | 「バイトル」「バイトルNEXT」 |
| 漏えいした可能性のある件数 | 最大388万5,771件 |
| 漏えいした情報 | メールアドレスのみ |
ブックオフグループホールディングスも同じ10月9日に、会員情報の流出を公表しました。ブックオフの件の経緯はブックオフに不正アクセス、会員情報が最大約643万件流出した恐れにまとめています。
一部は漏えいが判明、約388万件は可能性のある件数
ディップが漏えいを確認しているのはメールアドレスの「一部」で、388万5,771件は漏えいした可能性のある件数の上限です。 今回の発表でディップは、実際に何件が流出したのかを明らかにしていません。
388万5,771件のすべてが漏えいしたと確定したわけではありません。バイトルかバイトルNEXTに会員登録している人にとっては、登録したメールアドレスが対象に入っているかどうか、まだ分からない段階です。
"2026年10月6日、当社が運営する「バイトル」「バイトルNEXT」において、第三者からの不正アクセスを受け、登録されている会員のメールアドレスが一部漏えいいたしました。" / "「バイトル」「バイトルNEXT」会員登録者のうち、漏えいした可能性のある件数は最大 3,885,771件です。" — 前文・「■漏えいした情報」より公式情報を見る →
漏えいしたのはメールアドレスだけ、パスワードは含まれない
漏えいした情報はメールアドレスだけで、パスワードは含まれていません。また、ディップは次の4つを漏えいの対象外としています。
- 氏名
- 電話番号
- パスワード
- クレジットカード情報
今回ディップは、パスワード変更を会員に求めていません。メールアドレス以外の個人情報が外へ流出したことも、確認されていないとしています。流出したメールアドレスがネット上に公開されたり不正に使われたりした事実も、公表の時点では見つかっていないとのこと。
"漏えいした情報はメールアドレスのみであり、氏名、電話番号、パスワード、クレジットカード情報等は含まれておりません。" / "当該情報のインターネット上への流出や不正利用された事象も確認されておりません。" — 「■漏えいした情報」・前文より公式情報を見る →
原因は一部機能の脆弱性、ディップは海外からのアクセスを遮断
原因は、システムの一部機能にあった脆弱性を突いた海外からの不正アクセスでした。 どの機能のどんな脆弱性だったのかを、ディップは公表していません。
ディップは不正アクセスを確認したあと、すぐに海外からのアクセスをすべて遮断しました。該当する箇所のプログラムも修正し、同じ手口では入れないようにしています。セキュリティ対策と監視の体制も、さらに強めているとのこと。
対象会員には、10月6日にバイトルとバイトルNEXTの画面上で知らせ、そのあと順番にメールなどで個別に連絡しています。個人情報保護委員会と総務省関東総合通信局への報告、警察への相談も進めているとのこと。バイトルとバイトルNEXTは、今も普段どおり使うことができます。
"システムの一部機能における仕様の不備を突いた、海外からの不正アクセスによるものと確認しております。" / "確認後、直ちに海外からのアクセス全遮断およびプログラムの改修を実施し、技術的な防御措置を完了しております。" — 「■原因」「■概要」より公式情報を見る →
迷惑メールやなりすましメールに注意
流出したメールアドレスが悪用されると、迷惑メールやなりすましメールが届く恐れがあります。なりすましメールとは、実在の会社や人を装って届くメールのことです。
ディップは不審なメールに気をつけるよう会員に求め、身に覚えのないリンクや添付ファイルは開かないよう呼びかけています。パスワードやクレジットカード情報をメールなどで聞くことは一切ないとしているので、ディップを装うメールでパスワードやクレジットカード情報を聞かれたら偽物と判断できます。
"万が一、対象となったメールアドレスが悪用された場合、スパムメールやなりすましメール等が送られてくる恐れがございます。" / "なお、当社からメール等でパスワードやクレジットカード情報等をお伺いすることは一切ございません。" — 「ご利用の皆様へのお願い」より公式情報を見る →
問い合わせは専用のフォームで受け付ける
今回の漏えいに関する問い合わせは、ディップが用意した専用の問い合わせフォームで受け付けています。ユーザーからの連絡はこのフォームが窓口です。ただし、報道機関向けの窓口は広報部が別に受け付けるとのこと。
会社と社員それぞれが取れるなりすましメール対策
メールアドレスが流出すると、実在の会社やサービスを装うフィッシングメールが届きやすくなります。 警察庁によると、フィッシングメールの文面は「個人情報の漏えい」「不正アクセス検知」のように慌てさせる内容で、偽サイトでログインさせようとするものが多いとのこと。
差出人の名前やメールアドレスは簡単に偽装できるので、見た目だけで本物かどうかを見分けるのは難しいと警察庁は注意しています。勤務先でできる対策を、会社と社員一人一人に分けてまとめました。
会社側:送信ドメイン認証で自社のなりすましを防ぐ
会社としてできる対策は、自社のドメインを装うなりすましメールを見分けられるようにする「送信ドメイン認証」の導入です。 警察庁は事業者に、自社のドメインが悪用されるのを防ぐため、この技術の導入を検討するよう勧めています。主なものは次の3つです。
- SPF:メールを送信したサーバーのIPアドレスが正しいかを確認する
- DKIM:メールに追加した電子署名を確認する
- DMARC:SPFとDKIMを組み合わせる
なかでもDMARCは、認証に失敗したメールへの対応を送信側で指定できます。送信側が「なりすましのメールは受け取らない」と定めておけば、受信側がそのとおりに処理するとのこと。
"事業者にあっては、自社のドメインの悪用を防止する観点で『送信ドメイン認証技術』の導入をご検討ください。" / "特に、DMARCは、認証に失敗したメールの取扱いを送信側で指定でき、「なりすまされているメールは受け取らない」といった強いポリシーを受信側に実施させることができるようになります。" — 「事業者における対策」より公式情報を見る →
社員側:リンクでなくブックマークや公式アプリからアクセス
社員一人一人ができる対策は、メールに記載のリンクにアクセスせず、ブックマークや公式アプリからサービスにアクセスすることです。また、届いたメールが本物そっくりでも、ブックマークか公式アプリから公式サイトにアクセスすれば、偽サイトにIDやパスワードを入力する事態を避けられます。あわせて次の3つも欠かせません。
- IDとパスワードはサイトごとに別のものを使い、使い回さない
- OSやアプリを更新して、パソコンやスマートフォンを安全な状態にしておく
- 偽サイトにIDやパスワードを入力してしまったら、同じものを使っているすべてのサービスで、すぐにパスワードを変更する
"電子メールやSMS内のリンクを安易にクリックせず、あらかじめ公式サイトを「お気に入り」や「ブックマーク」に登録しておいたり、公式アプリを活用するなどして正しいサイトに接続するようにしてください。" — 「被害防止対策」より公式情報を見る →
FAQ
- バイトルの件でパスワードは漏えいしましたか?
- 漏えいしていません。ディップは、漏えいしたのはメールアドレスだけとしています。パスワードのほか氏名や電話番号、クレジットカード情報も対象に含まれていません。
- バイトルとバイトルNEXTは今も使えますか?
- はい。ディップは、バイトルとバイトルNEXTを含む自社のサービスを引き続き利用できるとしています。
- バイトルの情報漏えいの問い合わせ先はどこですか?
- ユーザーからの問い合わせは、ディップが用意した専用の問い合わせフォームで受け付けています。報道機関の窓口は広報部です。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。