JALとJTAの予約情報が不正アクセスで外部に漏えい
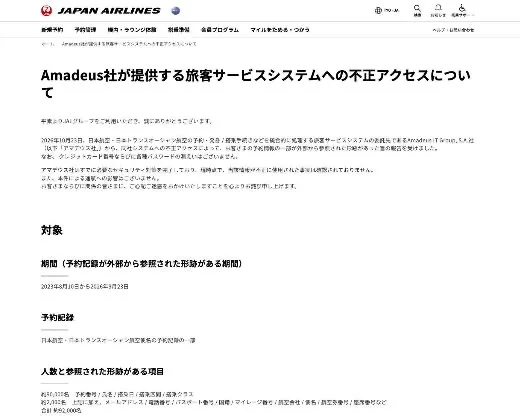
委託先アマデウスのシステムが不正アクセスを受け、JALとJTAの予約記録が一部漏えいしました。 JALは発表で「外部から参照された形跡」と表現していて、形跡は2023年8月10日に始まり、2026年9月23日まで続いていました。
不正アクセスの概要(JALの発表より)
| 出来事 | 日付・内容 |
|---|---|
| アマデウスから報告を受けた日 | 2026年10月23日 |
| 公表した日 | 2026年10月28日 |
| 委託先 | Amadeus IT Group, S.A.(アマデウス) |
| 漏えいの形跡が続いた期間 | 2023年8月10日〜2026年9月23日 |
| 人数 | 合計約9万2,000人 |
国内では、他の企業でも不正アクセスによる情報漏えいの公表が相次いでいます。国内企業がこれまでに公表した漏えい事案は、情報漏えいの事例を時系列で一覧、国内企業が公表した件数と原因にまとめています。
アマデウスが10月23日にJALへ報告、JALは28日に公表
アマデウスがJALに不正アクセスを報告したのは10月23日で、JALとJTAはその5日後の10月28日に連名で公表しました。 公表の時点で、アマデウスは必要なセキュリティ対策をすでに完了しているとのこと。JALは、不正アクセスの手口や侵入された日時を発表で明らかにしていません。
"同社システムへの不正アクセスによって、お客さまの予約情報の一部が外部から参照された形跡があった旨の報告を受けました。" / "アマデウス社はすでに必要なセキュリティ対策を完了しており" — 本文より公式情報を見る →
アマデウスは航空会社にどのようなシステムを提供しているか
アマデウス(Amadeus IT Group, S.A.)はスペインに本社があり、航空各社に旅客サービスシステムを提供している会社です。 旅客サービスシステムとは、航空会社が予約・発券・チェックインをまとめて処理する仕組みのことで、JALとJTAはこのシステムの運営をアマデウスに委託しています。ANAも、同じアマデウスの旅客サービスシステムを使っています。
会社から仕事やシステムの運営を請け負う外部の会社を委託先と言い、今回はアマデウスがJALとJTAの委託先です。不正アクセスを受けたのはJALの社内システムではなく、この委託先のシステムでした。
"予約・発券 / 搭乗手続きなどを統合的に処理する旅客サービスシステムの委託先" — 本文より公式情報を見る →
"当社が旅客サービスシステムの提供を受けておりますAmadeus IT Group S.A.(本社:スペイン、以下「Amadeus社」)" — 本文より公式情報を見る →
約9.2万人分が漏えい、約2,000人分はパスポート番号も
漏えいの形跡があるのは合計約9万2,000人分で、約2,000人分にはパスポート番号やメールアドレスまで含まれます。 残りの約9万人分で漏えいしたのは、予約番号・氏名・搭乗日・搭乗区間・搭乗クラスの5つです。
人数ごとの漏えいした情報(JALの発表より)
| 人数 | 漏えいした情報 |
|---|---|
| 約9万人 | 予約番号・氏名・搭乗日・搭乗区間・搭乗クラス |
| 約2,000人 | 上の5つに加え、連絡先(メールアドレス・電話番号)とパスポート番号・国籍・マイレージ番号、航空券の情報(航空会社・便名・航空券番号・座席番号)など |
約9万人分には、メールアドレスや電話番号といった連絡先は含まれていません。連絡先とパスポート番号まで漏えいしたのは、約2,000人分です。
"約90,000名 予約番号 / 氏名 / 搭乗日 / 搭乗区間 / 搭乗クラス" / "約2,000名 上記に加え、メールアドレス / 電話番号 / パスポート番号 / 国籍 / マイレージ番号 / 航空会社 / 便名 / 航空券番号 / 座席番号など" — 「人数と参照された形跡がある項目」より公式情報を見る →
クレジットカード番号とパスワードは漏えいしたのか
今回の不正アクセスで、クレジットカード番号と各種パスワードは漏えいしていません。また、JALは公表の時点で漏えいした情報が不正に使われた事実を確認していないとしています。今回の件による運航への影響も、ないとのこと。
"クレジットカード番号ならびに各種パスワードの漏えいはございません。" / "現時点で、当該情報が不正に使用された事実は確認されておりません。" / "また、本件による運航への影響はございません。" — 本文より公式情報を見る →
JALは対象者へ個別に連絡、専用窓口を開設
JALは、情報が漏えいした人に個別に連絡するとしています。 10月29日には漏えいに関する専用の問い合わせ窓口を開設しました。
漏えいに関する専用窓口(JALの発表より)
| 窓口の情報 | 内容 |
|---|---|
| 日本国内から | 0120-25-6050 / 03-4332-7280 |
| 海外から | +81-3-4332-7280 |
| 開設日 | 2026年10月29日(木) |
| 受付時間 | 日本時間10時〜17時(土日祝日を除く) |
ご自身の情報が漏えいしたかどうかは、JALからの連絡を待つか、この窓口に問い合わせることで確認することができます。連絡を待つあいだも、JALを装うメールや電話には注意することが大切です。
"本件に関する専用のお問い合わせ窓口を設置いたします。" / "受付時間:日本時間 10:00 〜 17:00(土日祝日を除く)" — 「今後の対応」「本件に関する、専用のお問い合わせ窓口」より公式情報を見る →
JALを装うメールや電話に注意
JALは、JALグループを装う怪しいメールや電話、偽サイトに気をつけるよう呼びかけています。 漏えいした予約番号や搭乗日を知っている相手からの連絡でも、本物とは限りません。メールやSMS内のリンクにはアクセスせず、JALの公式サイトか、上の「漏えいに関する専用窓口」の番号から問い合わせましょう。
"JALグループを装った不審メール・不審電話・偽サイトへの誘導などに対する注意喚起を含め、必要な対応を行ってまいります。" — 「今後の対応」より公式情報を見る →
ANAとアシアナ航空もアマデウスから報告を受けたと公表
全日本空輸(ANA)も10月29日、アマデウスからANA便の予約情報への不正アクセスの報告を受けたと公表しました。 ANAは、一部の個人情報が参照された形跡があるとしています。10月29日の公表時点では、アマデウスと連携して影響範囲を特定している段階です。
ANAは、人数や漏えいした情報の内訳をまだ公表していません。詳細がわかり次第、対象の人にアナウンスするとしています。
(追記)ANAは翌10月30日、約3万7,800人分の予約情報が参照された形跡があると公表しました。 約1,700人はパスポート番号なども対象で、クレジットカード情報とパスワードは含まれないとしています(ANA発表、トラベルボイスなどの報道による)。
"当社便の予約情報に第三者からの不正アクセスが発生し、当社のお客様の一部個人情報が参照された形跡があるとの報告を受けております。" / "現在、当社はAmadeus社と緊密に連携して影響範囲の特定を急いでいます。" — 本文より公式情報を見る →
アシアナ航空は不正アクセスの手口をどう説明したか
韓国のアシアナ航空によると、不正アクセスにはアマデウスのシステムでアカウントに付与されたログイン認証情報が使われたとのこと。また、アシアナ航空は2026年10月20日の午後10時49分に、アマデウスから正式な通報を受けました。
予約番号が流出した形跡があるのは一部の顧客で、発生時期は2023年8月〜2026年9月と推定しています。JALが公表した期間とほぼ同じです。
アシアナ航空は、自社システム(データベース)が侵害された形跡はないとしています。アマデウスは不正アクセスを遮断し、盗まれた情報の売買に使われるダークウェブの監視も進めていると、アシアナ航空に報告したとのこと。
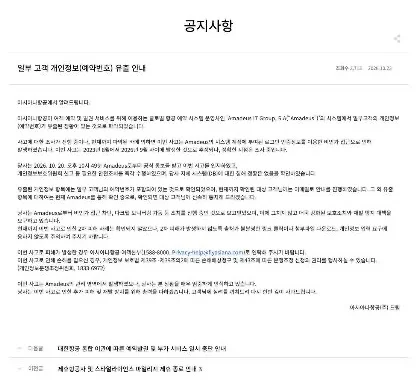
"Amadeus의 시스템 계정에 부여된 로그인 인증정보를 이용한 비인가 접근으로 인해 발생하였습니다." / "당사 자체 시스템(DB)에 대한 침해 정황은 없음을 확인하였습니다." — 本文より公式情報を見る →
委託先経由の不正アクセスに備えて見直すこと
自社システムを守っていても、運営を委託した先が不正アクセスを受ければ、顧客情報は漏えいします。 委託先1社への不正アクセスで、日本と韓国の航空会社が相次いで予約情報の漏えいを公表しています。
会社側:委託先のシステムも点検
顧客情報を委託先のシステムに預けている会社は、自社システムと同じように委託先の対策も点検しておきましょう。IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威2026」の組織向けランキングでは、2位に「サプライチェーンや委託先を狙った攻撃」が入っています。また、どの委託先がどの顧客情報を預かっているかを一覧にしておけば、委託先から報告を受けたときに影響する範囲をすぐ限定できます。
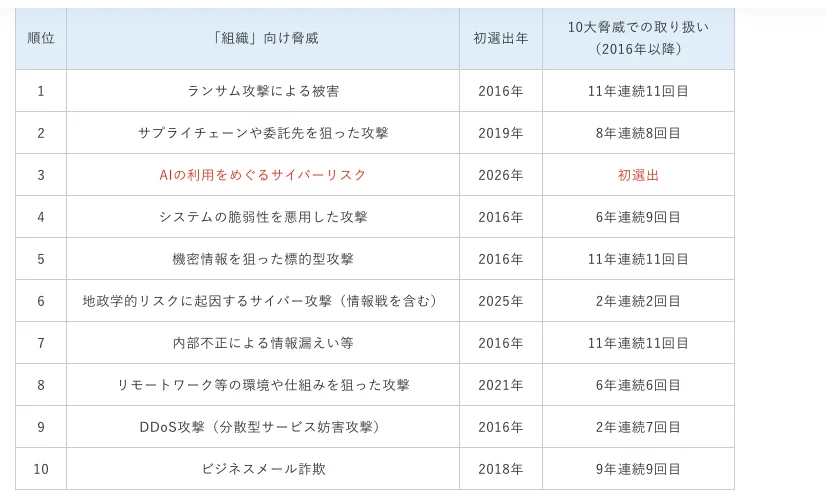
"サプライチェーンや委託先を狙った攻撃" — 「情報セキュリティ10大脅威 2026 [組織]」より公式情報を見る →
乗客側:覚えのないメールやSMSのリンクにアクセスしない
予約した乗客は、身に覚えのないメールやSMSのリンクにアクセスしないようにしましょう。実在の会社を装って偽サイトへ誘導し、情報を入力させる手口をフィッシングと言い、漏えいした予約番号や搭乗日を書き添えたメールが届くこともあります。
警察庁は、公式サイトをブックマークに登録するか公式アプリを使うなどして、正しいサイトにアクセスするよう勧めています。届いたメール内のリンクからではなく、ブックマークやアプリからサイトにアクセスするようにしましょう。
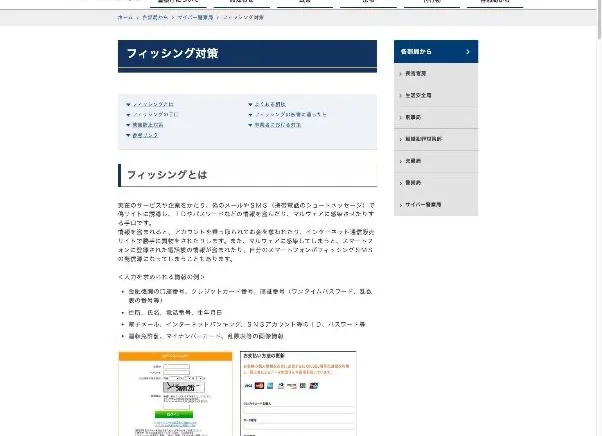
"あらかじめ公式サイトを「お気に入り」や「ブックマーク」に登録しておいたり、公式アプリを活用するなどして正しいサイトに接続するようにしてください。" — 「フィッシング対策」より公式情報を見る →
FAQ
- JALの予約情報の漏えいで、クレジットカード番号は漏えいしましたか?
- 漏えいしていません。JALは、クレジットカード番号と各種パスワードの漏えいはないとしています。
- ご自身の予約情報が漏えいしたかどうかは、どうすれば確認できますか?
- JALからの連絡を待つか、専用の問い合わせ窓口に電話します。情報が漏えいした人には、JALが個別に連絡するとしています。
- JALの専用窓口の電話番号と受付時間を教えてください。
- 日本国内からは0120-25-6050か03-4332-7280、海外からは+81-3-4332-7280です。受付は日本時間の10時から17時で、土日と祝日は休みです。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。