エムスリー「MR君」で医師会員らの個人情報が漏えい
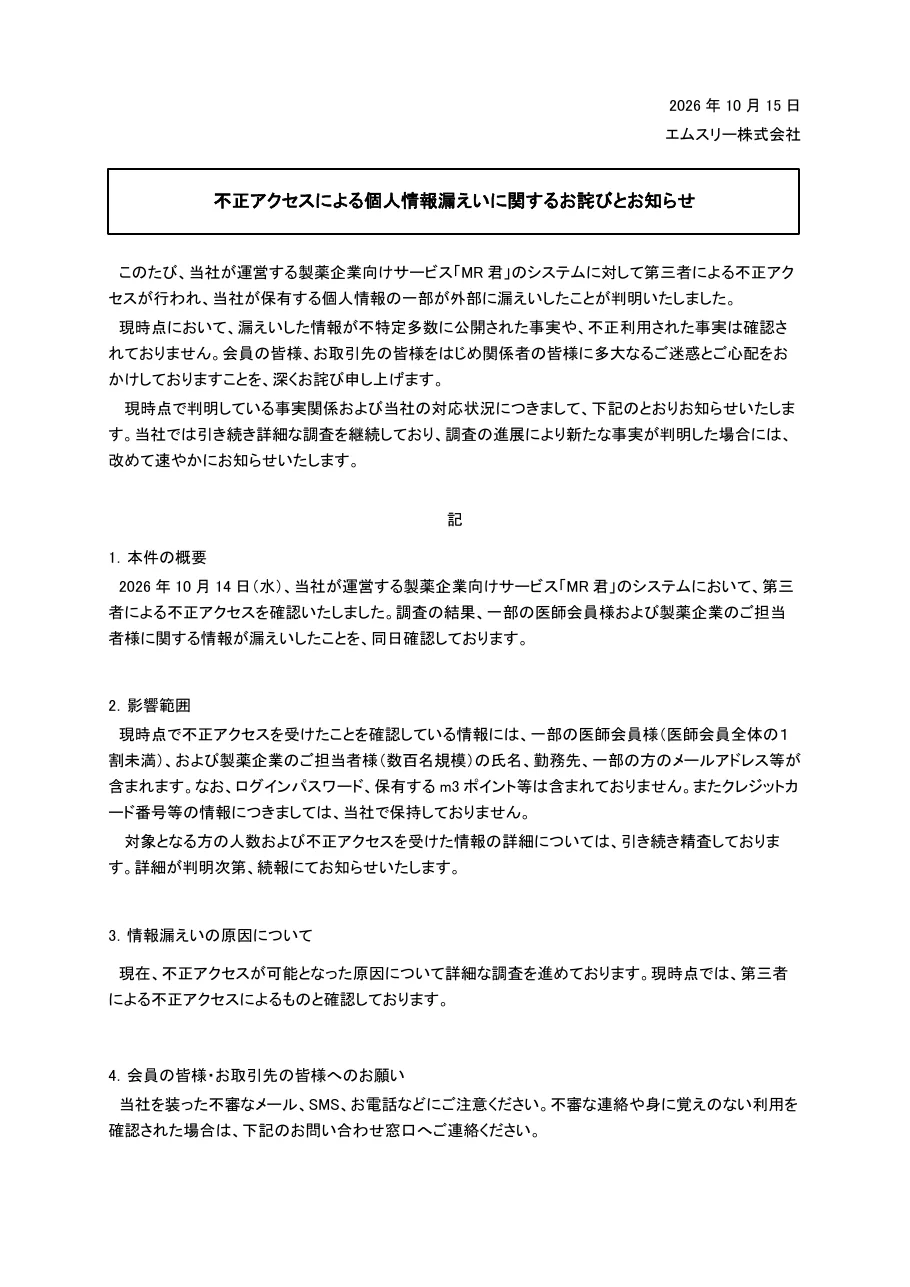
エムスリーが運営する「MR君」のシステムが不正アクセスを受け、医師会員と製薬企業の担当者が登録していた個人情報が漏えいしました。エムスリーは10月15日、公式サイトで不正アクセスについて謝罪し、経緯を公表しました。
ただし、漏えいした情報が誰でも見られる状態になったり、悪用されたりした事実は、公表の時点では見つかっていないとしています。 エムスリーは状況の調査を継続中で、新たな事実が判明すれば公表する方針です。
不正アクセスの概要(エムスリーの発表より)
| 事柄 | 内容 |
|---|---|
| 不正アクセスに気づいた日 | 2026年10月14日(水) |
| 公表した日 | 2026年10月15日 |
| 対象のサービス | 製薬企業向けサービス「MR君」 |
| 対象になった人 | 一部の医師会員(全体の1割未満)と製薬企業の担当者(数百名規模) |
国内では、他の企業でも不正アクセスによる情報漏えいの公表が相次いでいます。国内企業がこれまでに公表した漏えい事案は、情報漏えいの事例を時系列で一覧、国内企業が公表した件数と原因にまとめています。
10月14日に不正アクセスと漏えいが判明
エムスリーがMR君のシステムへの不正アクセスに気づいたのは、10月14日(水)です。 その日の調査で、一部の医師会員と製薬企業の担当者に関する情報が漏えいしたこともわかりました。エムスリーは翌日の10月15日に公表しています。
"第三者による不正アクセスを確認いたしました。" / "一部の医師会員様および製薬企業のご担当者様に関する情報が漏えいしたことを、同日確認しております。" — 「1.本件の概要」より公式情報を見る →
MR君はどのようなサービスか
MR君は、エムスリーが製薬企業向けに運営している医薬品プロモーションのサービスです。サービス名にあるMRは、製薬会社で医師に薬の情報を届ける担当者(医薬情報担当者)を指す言葉です。
また、エムスリーは医療従事者専用の会員制サイト「m3.com」も運営しています。 今回の件で会員からの問い合わせを受け付ける窓口も、m3.comのカスタマーサポートです。
"医薬品プロモーションでその実績を誇るMR君サービス" — 「QOL君」の紹介文より公式情報を見る →
氏名や勤務先などが漏えい、パスワードとm3ポイントは対象外
漏えいした情報は氏名と勤務先、一部の人のメールアドレスなどで、ログインパスワードとm3ポイントは含まれていません。 情報の種類を分けると、次のとおりです。
漏えいした情報と含まれていない情報(エムスリーの発表より)
| 種類 | 情報 |
|---|---|
| 漏えいした情報 | 氏名・勤務先・一部の人のメールアドレスなど |
| 含まれていない情報 | ログインパスワード・会員が持っているm3ポイントなど |
| もともと持っていない情報 | クレジットカード番号など |
クレジットカード番号などの情報は、エムスリーがもともと保持していないとしています。メールアドレスは全員分ではなく、一部の人だけが対象です。
対象者の人数はどれくらいか
今回の対象になったのは、医師会員のうち全体の1割に満たない人数と、製薬企業の担当者数百名規模です。どちらも公表時点の目安で、正確な人数はまだ出ていません。
(追記)エムスリーは2026年10月23日の第2報で、m3.com会員等25,775名と製薬企業担当者2,260名の個人情報漏えいを確認したと公表しました。 メールアドレスが含まれていたのは会員等のうち6名、製薬企業担当者のうち264名です(エムスリー第2報による)。
また、エムスリーは対象になる人数と不正アクセスを受けた情報の詳細を精査していて、判明し次第、追ってお知らせするとしています。 対象かどうかは、記事や報道からは判断できません。
"製薬企業のご担当者様(数百名規模)の氏名、勤務先、一部の方のメールアドレス等が" / "なお、ログインパスワード、保有する m3 ポイント等は含まれておりません。" / "対象となる方の人数および不正アクセスを受けた情報の詳細については、引き続き精査しております。" — 「2.影響範囲」より公式情報を見る →
エムスリーは侵入経路を遮断、原因はまだわかっていない
エムスリーは不正アクセスに気づいたあと、今わかっている侵入経路をふさぎ、監視を継続しています。 影響の範囲を見極める作業と並行して、防御策も強めました。今後は自社の各サービスで、セキュリティ対策を強化するとしています。
なぜ不正アクセスができたのかは、まだわかっていません。エムスリーは原因を詳しく調査していて、今の時点で公表したのは第三者による不正アクセスだったことだけです。攻撃の手口や侵入経路も、まだ明らかにしていません。
"現在、不正アクセスが可能となった原因について詳細な調査を進めております。" / "現時点で判明している不正アクセスの経路は遮断しており、監視を続けております。" — 「3.情報漏えいの原因について」「5.当社の対応および今後について」より公式情報を見る →
対象者と製薬企業へ、エムスリーが順次個別に連絡
対象になった人には、エムスリーから順次連絡が届きます。 製薬企業の担当者のうち対象になった人には、エムスリーの担当者が順に連絡を入れます。
監督官庁への報告など、必要な手続きも進めているとしています。対象かどうかを知りたい人は、まずエムスリーからの連絡を待つことになります。
"監督官庁への報告など必要な対応を進めている他、本件の対象となる方に対しては、順次ご案内をいたします。" / "当社の担当者から順次ご連絡させていただきます" — 「5.当社の対応および今後について」「6.本件に関するお問い合わせ先」より公式情報を見る →
医師と製薬企業の担当者はエムスリーを装う連絡に注意
エムスリーは会員と取引先に、エムスリーを装った不審なメールやSMS、電話に気をつけるよう呼びかけています。 名前や勤務先を知っている相手からの連絡でも、本物とは限りません。
次のようなときは、エムスリーの問い合わせ窓口へ連絡するよう呼びかけられています。窓口の連絡先はこのあとの「立場ごとの問い合わせ先と連絡方法」にまとめました。
- エムスリーを装った不審なメールやSMS、電話が届いたとき
- 身に覚えのない利用に気づいたとき
会員の問い合わせ先はどこか
会員からの問い合わせは、m3.comのカスタマーサポートで受け付けています。窓口はm3.comのお問い合わせページです。一方、取引先・株主・投資家・報道関係者の窓口はそれぞれ別で、次のとおりです。
立場ごとの問い合わせ先と連絡方法(エムスリーの発表より)
| 立場 | 窓口 |
|---|---|
| 会員 | m3.comカスタマーサポート |
| 取引先(製薬企業) | エムスリーの担当者から順次連絡 |
| 株主・投資家 | IR担当(info-ir@m3.com) |
| 報道関係者 | 広報担当(pr@m3.com) |
"当社を装った不審なメール、SMS、お電話などにご注意ください。" / "エムスリー株式会社 m3.com カスタマーサポート https://www.m3.com/contact" — 「4.会員の皆様・お取引先の皆様へのお願い」「6.本件に関するお問い合わせ先」より公式情報を見る →
この漏えいから会社と社員が見直すこと
会員や取引先の情報を預かる会社はセキュリティ対策の体制を、社員はなりすましメールへの備えを見直しておきましょう。 経済産業省は10月9日、国内の企業や組織で不正アクセスによる情報漏えいの被害が相次いでいるとして、事業者に注意を呼びかけました。
会社側:脆弱性情報の把握と経営層の関与を点検
顧客や取引先の情報を持つ会社は、経済産業省が求める対策を自社で実行できているかを点検しましょう。 経済産業省は事業者に、次の3点を呼びかけています。
- 組織のトップによる主導
- 脆弱性情報の早期把握と対応
- 「ゼロトラスト」への移行
経済産業省はあわせて、個人情報保護委員会も個人データの漏えいを防ぐ対策を促していると紹介しています。エムスリーの件は原因がまだわかっていないので、特定の手口に限定せず、この3つの基本から見直しておきましょう。
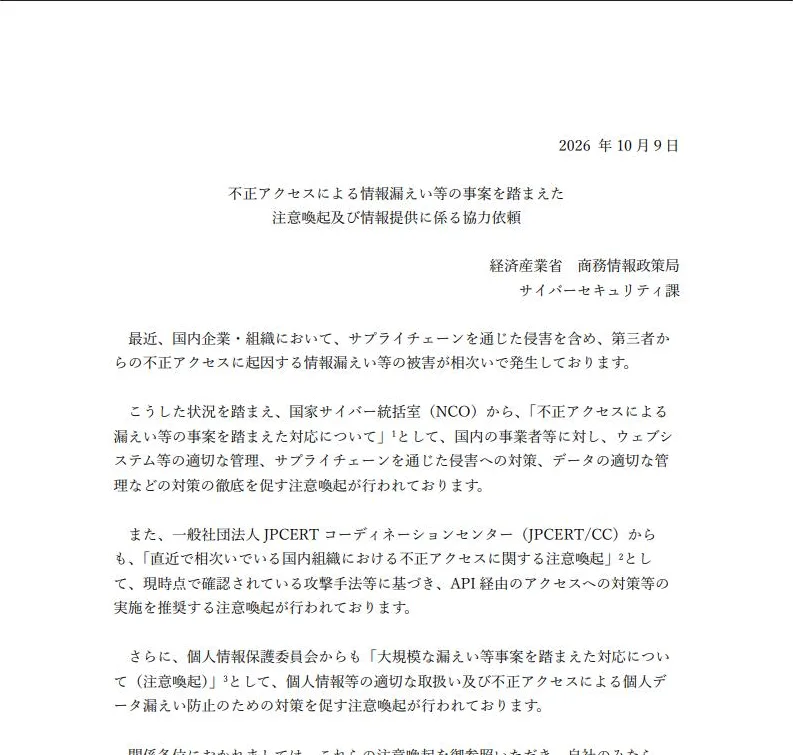
"①組織のトップによる主導、②脆弱性情報の早期把握と対応、③「ゼロトラスト」への移行など" — 本文より公式情報を見る →
社員側:漏えいに便乗したメール内のリンクにアクセスしない
社員一人ひとりは、「個人情報の漏えい」などを口実にしたメールやSMS内のリンクにアクセスしないようにしましょう。警察庁によると、フィッシングのメールには「個人情報の漏えい」や「不正アクセス検知」など、読む人を焦らせる言葉を使ったものが少なくありません。
実在する企業のメールアドレスになりすましたメールもあり、送信元の表示を見ただけでは本物かどうか判断できません。そのため、警察庁は公式サイトをブックマークに登録しておくか、公式アプリを使って正しいサイトに入るよう勧めています。
"電子メール等の文面は、「個人情報の漏えい」、「不正アクセス検知」、「取引の停止」等、切迫感を煽り、ログインさせようとするものが多数確認されています。" / "あらかじめ公式サイトを「お気に入り」や「ブックマーク」に登録しておいたり、公式アプリを活用するなどして正しいサイトに接続するようにしてください。" — 「フィッシングの手口」「フィッシング対策」より公式情報を見る →
FAQ
- エムスリーのMR君の漏えいで、ログインパスワードは対象になりましたか?
- 対象になっていません。ログインパスワードと、会員が持っているm3ポイントは、漏えいした情報に含まれていないとしています。
- エムスリーの漏えいで、クレジットカード番号は対象になりましたか?
- 対象になっていません。クレジットカード番号などの情報は、エムスリーがもともと保持していないためです。
- MR君の漏えいの対象かどうかは、どのように知らされますか?
- エムスリーから連絡が届くのを待ちます。対象になった人には、エムスリーが順番に連絡するとしています。製薬企業の担当者には、エムスリーの担当者から連絡が入ります。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。