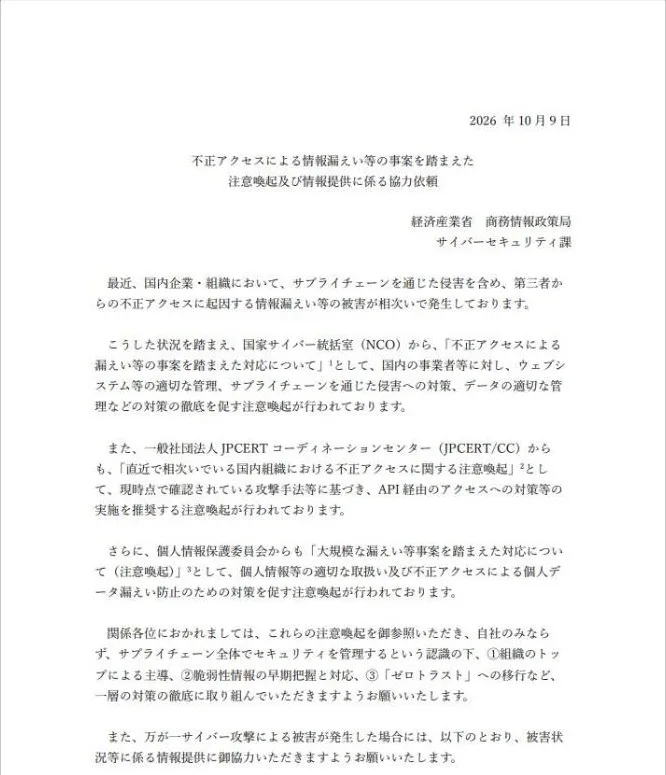
経産省が求めた対策は経営トップ主導・脆弱性対応・ゼロトラスト
経産省は、自社だけでなくサプライチェーン全体でセキュリティを管理するよう事業者に求めました。 文書をまとめたのは商務情報政策局のサイバーセキュリティ課で、日付は2026年10月9日です。サプライチェーンとは、委託先や取引先を含めた事業に関わる企業全体を指します。 具体的な対策として、文書には次の3つが書かれています。
- 組織のトップによる主導
- 脆弱性情報の早期把握と対応
- 「ゼロトラスト」への移行
ゼロトラストは、社内ネットワークや機器も無条件には信用せず、アクセスのたびに確認する考え方です。
経産相は約1,000の業界団体を通じて周知、経営トップに要請
赤澤亮正経済産業大臣は10月9日の閣議後会見で、所管する約1,000の業界団体を通じて当日中に注意喚起すると述べました。 経営トップには、責任感を持って必要なリソースを確保し、対応を主導するよう呼びかけています。
大臣は、5月に重要インフラ事業者のトップへ直接要請したことにも触れ、取り組みの状況を今後も確認していくとしました。大臣が守る対象としたのは、国民の個人情報と経済安全保障上の重要情報です。
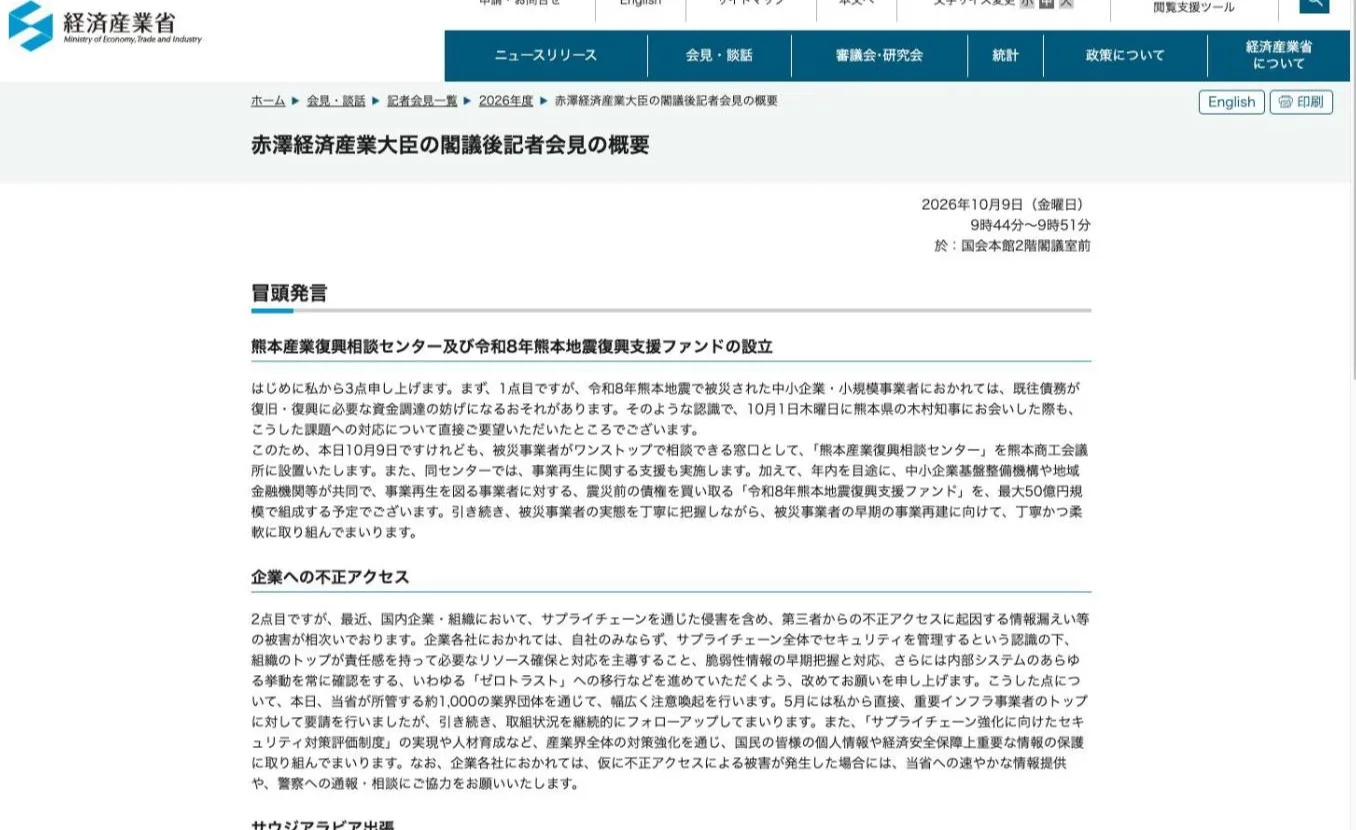
"組織のトップが責任感を持って必要なリソース確保と対応を主導すること" / "本日、当省が所管する約1,000の業界団体を通じて、幅広く注意喚起を行います。" — 冒頭発言「企業への不正アクセス」より公式情報を見る →
被害時は経産省へ連絡、時系列・被害状況・攻撃種別を伝える
経産省が所管する業界の事業者は、サイバー攻撃で被害が出たら経産省の担当の課へ速やかに連絡するよう求められています。 攻撃の疑いがある出来事(インシデント)も対象で、伝える内容は次の3つです。どれも可能な範囲でよいとされています。
- 発覚から現在までの時系列(発生日時・発覚日時など)
- 被害状況(情報漏えい・システムの停止など)
- 攻撃の種類(ランサムウェア攻撃・不正アクセス攻撃・DDoS攻撃など)
連絡を受けた経産省は、関係する専門機関の紹介や今後の対応への助言を行います。事業者の同意なく内容を公表することはなく、承諾を得たうえで国家サイバー統括室へ共有する場合があるとのこと。犯罪被害に遭った場合は警察へ通報・相談するよう、経産省は呼びかけています。
"自社のみならず、サプライチェーン全体でセキュリティを管理するという認識の下、①組織のトップによる主導、②脆弱性情報の早期把握と対応、③「ゼロトラスト」への移行など" / "経済産業省の担当課室(業所管課室)まで、速やかに御一報ください。" / "事業者様の同意なく公表することはありません。" — 本文と「被害発生時の情報提供のお願い」より公式情報を見る →
経産省が参照を求めた3機関の注意喚起
経産省の文書は、国家サイバー統括室・JPCERT/CC・個人情報保護委員会の3機関の注意喚起に目を通すよう勧めています。 どれも10月7日から9日にかけて公表されたもので、相次ぐ不正アクセスへの対応を事業者に促す内容です。
国家サイバー統括室は対策を経営課題と位置づけるよう要請
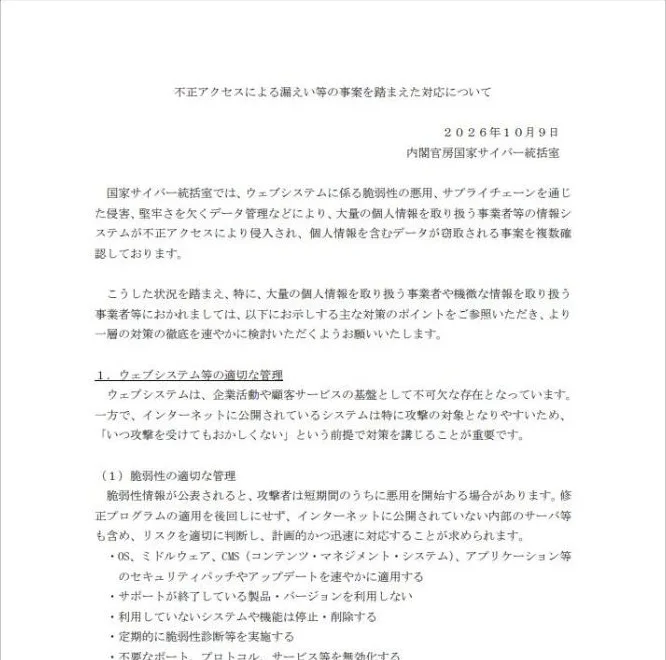
国家サイバー統括室は10月9日、大量の個人情報を保有する事業者のシステムに侵入され、データを盗まれる事案を複数確認したと公表しました。 原因としては、ウェブシステムの脆弱性を突かれたことやサプライチェーンを通じた侵害、堅牢さを欠くデータ管理などがあるとしています。
統括室は対策を次の3つに分けています。それぞれにパッチの適用や委託先の管理といった具体策を記載しています。
- ウェブシステム等の適切な管理
- サプライチェーンを通じた侵害への対策
- データの適切な管理
経営層には、サイバー対策を経営課題と位置づけるよう求めました。必要な投資や人の体制づくりを含めて、対策を拡充するよう勧めています。
"サイバー攻撃による被害は、もはや情報システム部門だけの問題ではありません。" / "サイバーセキュリティ対策を経営課題と位置づけ、必要な投資や人的体制整備を含む対策の強化をお願いいたします。" — 末尾の経営層への呼びかけより公式情報を見る →
JPCERT/CCはAPI経由の不正操作など4つの手口を公表
JPCERT/CCは10月8日に注意喚起を公開し、2026年9月前後から国内組織で個人情報などの漏えい被害が相次いでいるとしました。 翌9日には内容を追記し、確認された手口は次の4つになっています。
- 既知の脆弱性を探して攻撃するもの
- API経由での不正な操作
- BIツール(データを集計してグラフにするソフト)「Metabase」の、脆弱性(CVE-2026-72898)の悪用
- Webシェル(外からサーバーを操作するために置かれる不正なプログラム)の設置(対象は、公開Webサーバーからアクセスできるアプリケーションサーバー)
APIとは、アプリやシステム同士がデータをやり取りするための窓口です。公開しているスマートフォンアプリを解析してAPIの接続先やキーを特定し、画面からは実行できない内部の操作を試す手口が報告されています。
対策として、JPCERT/CCはAPIへのリクエスト件数を制限するよう勧めています。非公開のAPIでもアクセス制御を行い、APIトークンには最小限の権限と有効期限を設けることも求めました。
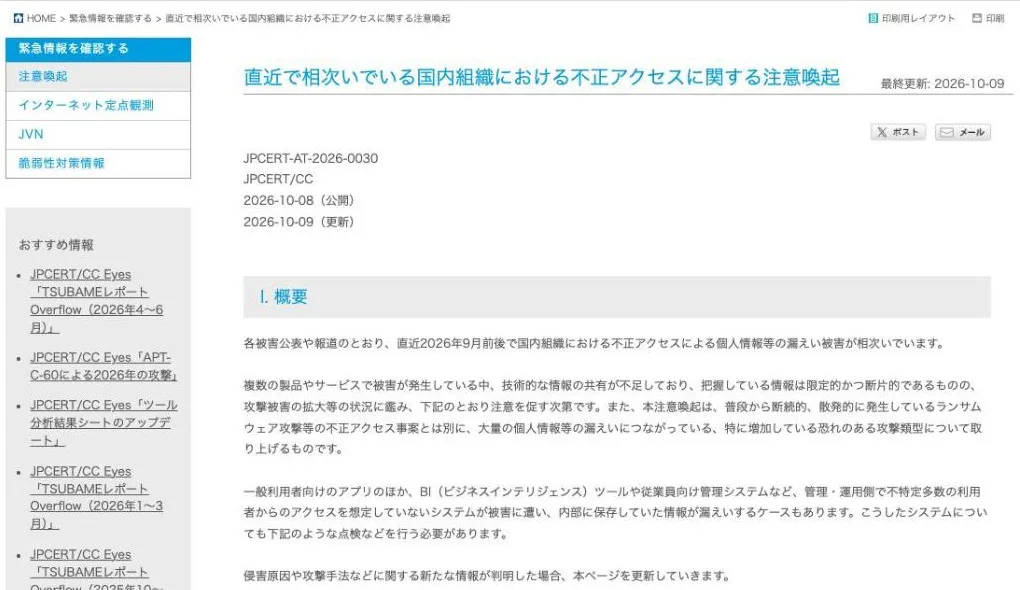
"直近2026年9月前後で国内組織における不正アクセスによる個人情報等の漏えい被害が相次いでいます。" / "APIへのアクセスには単位時間あたりのリクエスト件数を制限し、短時間に繰り返されるアクセスや大量実行を防止する" — 「I. 概要」と「III. 対策」より公式情報を見る →
個人情報保護委員会は不要になった個人データの消去を要請
個人情報保護委員会は10月7日、大量の個人情報を保有する事業者に注意喚起を出しました。 外部からの不正アクセスで大量の個人データが漏えいした、または漏えいの恐れが生じた事案を委員会が把握していることが理由です。
注意喚起には、個人情報保護法のガイドライン(通則編)別添にある「手法の例示」の見直しのうち、技術的な安全管理措置の内容が先取りして盛り込まれています。見直しの内容は2027年4月に確定する予定です。あわせて委員会は、使う必要がなくなった個人データを消去せずに被害が深刻になった事例があるとして、保管している個人データが本当に必要かを確認するよう求めました。
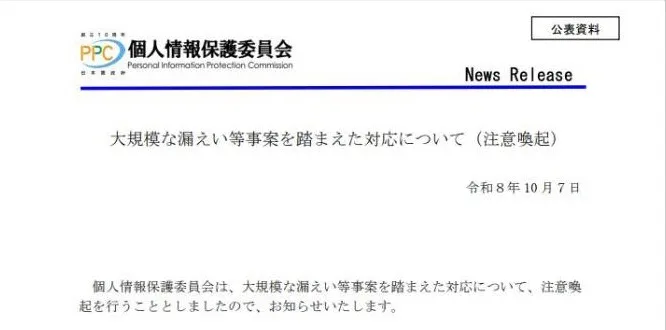
"保管している個人データの必要性についてその法令等の根拠とともに確認を適切に行うことを含めて、改めて注意喚起します。" — 「3 不要となった個人データの消去」より公式情報を見る →
2026年9月前後から国内で不正アクセスと情報漏えいが相次ぐ
経産省が注意喚起を出した10月9日までの4日間にも、不正アクセスによる情報漏えいの公表は国内で相次いでいました。 SOKUFUで取り上げただけでも、次の4件があります。
10月6日〜9日に公表された主な情報漏えい(各社の公表より)
| 公表日 | 事業者 | 内容 | 件数 |
|---|---|---|---|
| 10月6日 | スカラコミュニケーションズ | スカラコミュニケーションズの情報漏えい、大和証券など委託元5社に影響 | 延べ最大71万3,126件 |
| 10月8日 | ローソン | ローソンIDへの不正アクセスで氏名など215万5,345件の情報が漏えい | 約215万件 |
| 10月8日 | 第一興商 | ビッグエコーで約872万件の情報漏えいの恐れ、委託先PCがマルウェア感染 | 約872万件 |
| 10月9日 | アドベンチャー(スカイチケット) | スカイチケットの情報漏えいは約1,464万件、3件の不正アクセスが判明 | 約1,464万件(3件中最多) |
4件のうち2件は、委託の関係を通じて被害が拡大した漏えい事案です。スカラコミュニケーションズは大和証券など委託元5社が利用するFAQシステムの提供元で、第一興商は個人情報の取扱いを任せていた委託先のPCがマルウェアに感染しました。経産省の文書も国家サイバー統括室の文書も、冒頭の段落でサプライチェーンを通じた侵害に触れています。
SCS評価制度は2027年3月開始予定、企業向け支援策6つ
経産省は、サプライチェーン全体の対策水準を上げる制度として、SCS評価制度を2027年3月に開始する予定です。 サプライチェーンを構成する企業の対策状況を共通の基準で評価して可視化し、委託元と委託先の負担を軽くすることを目指しています。
文書の最後には、企業がセキュリティ対策を進めるときに利用することができる支援策が6つ紹介されています。SCS評価制度の活用も、中小企業の支援策の1つです。
経産省が紹介した主な支援策(経産省の文書より)
| 支援策 | 概要 |
|---|---|
| SECURITY ACTION自己宣言 | セキュリティ対策の第一歩 |
| サイバーセキュリティお助け隊サービス | 会社を守るサービス |
| SCS評価制度の活用 | 中小企業のサプライチェーン強化策 |
| 中小企業の情報セキュリティ対策ガイドライン | 中小企業の対策の手引き |
| 情報処理安全確保支援士(登録セキスペ) | 困ったときの相談先 |
| 中小企業のためのセキュリティインシデント対応の手引き | 被害に遭ったときに使う手引き |
"委託元企業・委託先企業双方の負担を軽減しつつ、サプライチェーン全体のセキュリティ水準の底上げを図る" / "2027 年 3 月の制度開始に向け、準備を進めています。" — 2ページ目より公式情報を見る →
FAQ
- 経産省の不正アクセスの注意喚起は誰が対象ですか?
- 経済産業省が所管する業界の事業者です。赤澤経済産業大臣は、所管する約1,000の業界団体を通じて10月9日に注意喚起を行うと述べました。被害が出たときの連絡も、所管業界の事業者が対象です。
- 不正アクセスの被害が出たら経産省に何を伝えればいいですか?
- 発覚から現在までの時系列と被害状況、攻撃の種類という3つです。どれも可能な範囲で伝えればよいとされています。経産省は、事業者の同意なく内容を公表しないとしています。
- SCS評価制度はいつから始まりますか?
- 2027年3月に始まる予定です。サプライチェーンを構成する企業のセキュリティ対策を、共通の基準で評価して可視化する制度で、経産省が準備を進めています。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。