不正アクセスによる漏えいは延べ約2億6,000万人
報告は10月に急増し、16日までの830件だけで期間全体の約4割を占めています。 個人情報保護委員会は2026年10月28日の第374回委員会で、不正アクセスによる個人データ漏えい等の集計を参考資料として公表しました。4月1日から10月16日までに漏えい等した本人の人数は、延べで約2億6,000万人です。
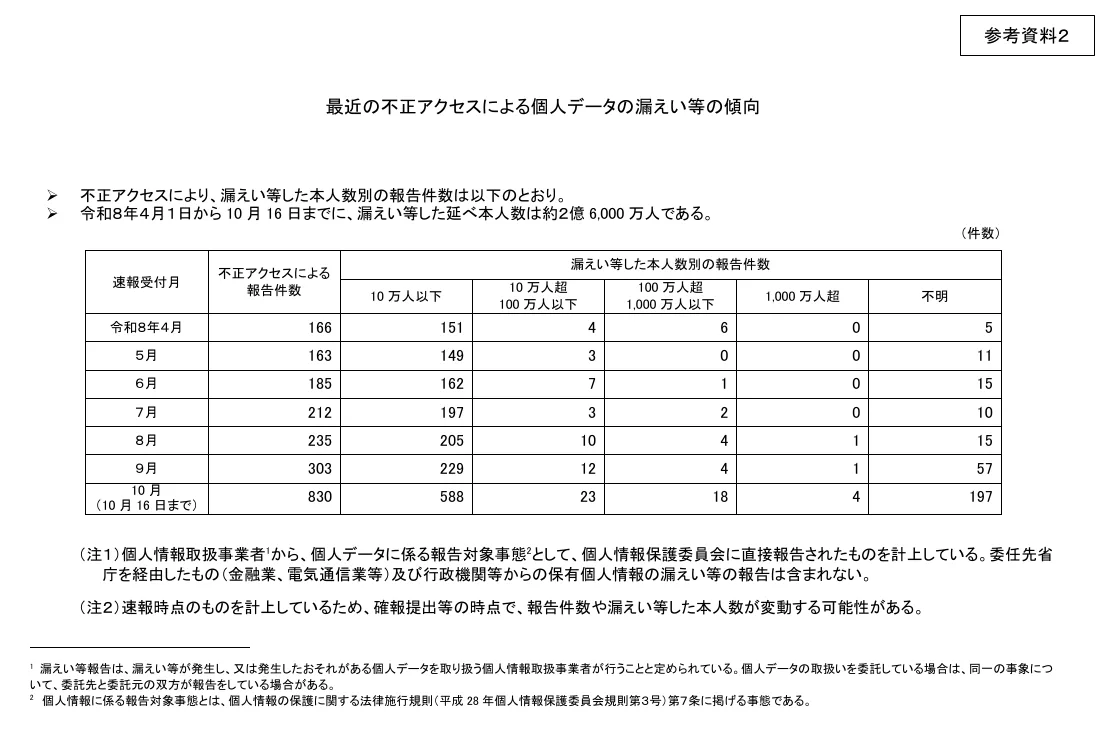
"令和8年4月1日から 10 月 16 日までに、漏えい等した延べ本人数は約2億 6,000 万人である。" — 1ページ目の冒頭より公式情報を見る →
報告2,094件のうち10月は16日までで830件
個人情報保護委員会への報告件数を速報の受付月で見ると、4月と5月はほぼ横ばいで、6月から少しずつ増加しています。ところが、4月から9月までは月163〜303件でしたが、10月は半月で9月の約2.7倍に達しました。
不正アクセスによる漏えい等の報告件数(速報の受付月別)
10月は16日までの件数。棒の高さは10月の830件を100とした比。出典: 個人情報保護委員会 第374回委員会 参考資料2。
4月1日から10月16日までを合わせると2,094件です。10月の830件は16日までの数字で、月の後半に受け付けた報告は含まれていません。
1,000万人を超える漏えいは6件
本人数が1,000万人を超える報告は、4月1日から10月16日までで6件ありました。そのうち、4件は10月16日までの半月に報告されたもので、本人数が不明な報告も10月だけで197件あります。 残りの2件は8月と9月に1件ずつでした。
漏えい等した本人数別の報告件数(2026年4月1日〜10月16日)
出典: 個人情報保護委員会 第374回委員会 参考資料2。
| 本人数 | 期間合計 | うち10月(16日まで) |
|---|---|---|
| 10万人以下 | 1,681件 | 588件 |
| 10万人超〜100万人以下 | 62件 | 23件 |
| 100万人超〜1,000万人以下 | 35件 | 18件 |
| 1,000万人超 | 6件 | 4件 |
| 不明 | 310件 | 197件 |
報告の大半は10万人以下の規模です。一方で、本人数がまだ分かっていない報告も期間全体で310件あります。国内でこれまでに公表された主な漏えい事案は、情報漏えいの事例を時系列で一覧、国内企業が公表した件数と原因にまとめています。
延べ人数は重複や漏えいの恐れも含む
約2億6,000万人は同じ人が複数の漏えいでカウントされた延べ人数で、漏えいの恐れや委託先と委託元の重複報告も含みます。 この数字は、その人数分の情報が外へ出たと確定したものではありません。資料の但し書きと集計の方法を見ると、読むときに気をつけることが3つあります。
- 漏えいが発生した場合だけでなく、発生した恐れがある場合も報告の対象になる
- 委託先と委託元がそれぞれ同じ漏えいを報告し、二重にカウントされている場合がある
- 「不正アクセスによる漏えい等の報告件数(速報の受付月別)」の各月は、事業者からの速報を委員会が受け付けた月を表す
たとえば会員サービスの委託先で漏えいが発生し、委託先と委託元であるサービスの運営会社がそれぞれ報告すると、同じ1人が2回カウントされます。委託先と委託元の重複を除いた実際の人数について、委員会は資料で公表していません。
"漏えい等報告は、漏えい等が発生し、又は発生したおそれがある個人データを取り扱う個人情報取扱事業者が行うことと定められている。個人データの取扱いを委託している場合は、同一の事象について、委託先と委託元の双方が報告をしている場合がある。" — 脚注1より公式情報を見る →
金融業や行政機関の報告は集計に含まれない
個人情報保護委員会の集計は、事業者から委員会へ直接届いた報告だけをカウントしています。したがって、金融業や電気通信業など委任先の省庁を経由した報告と行政機関等の報告は含まれておらず、速報値のため今後数字が変わる可能性もあります。
また、資料の件数と人数は速報の時点で計上したものです。事業者があとから確報を出すと、報告の件数や漏えい等した本人数が変わることがあります。
"委任先省庁を経由したもの(金融業、電気通信業等)及び行政機関等からの保有個人情報の漏えい等の報告は含まれない。" / "速報時点のものを計上しているため、確報提出等の時点で、報告件数や漏えい等した本人数が変動する可能性がある。" — 注1・注2より公式情報を見る →
漏えいが相次ぐなか、個人・会社・社員が見直すこと
個人の対策は消費者庁が10月29日に、会社の対策は個人情報保護委員会が10月7日に、それぞれ公表しています。 消費者庁の呼びかけは、サービスを利用する一人一人が取る対策が中心です。一方で個人情報保護委員会は、個人データを預かる事業者に対策を要請しました。社員が仕事で受け取るメールやSMSへの備えにも、消費者庁の呼びかけが参考になります。
個人:パスワードの再利用をやめパスキーに切り替える
漏えいした恐れのあるサービスはログインIDとパスワードを変更し、利用できるならパスキーに切り替え、カードや決済の明細もこまめに確認しましょう。 流出したIDとパスワードを別のサービスで試されると、使い回していた分だけ被害が拡大します。消費者庁が勧めた主な対策は次の4つです。
- ログインIDを変更し、パスワードは英大文字・英小文字・数字・記号を組み合わせた文字列にして、他サービスでは使い回さない
- 多要素認証(スマートフォンでの認証やワンタイムパスワードなど)を設定する
- 指紋や顔の認証でログインする「パスキー」を使う
- カードの請求やキャリア決済、ネットバンキングの入出金に身に覚えのないものがないか、明細をこまめに見る
パスキーは指紋認証や顔認証、スマートフォンやPCに保存された暗証番号などでログインする方法です。消費者庁はパスワードの変更や多要素認証とあわせて、このパスキーの活用を勧めています。
特殊詐欺への備えとして、詐欺電話を自動でブロックする機能などを持つ「警察庁推奨アプリ」も導入しておきましょう。不安があるときは、消費者ホットライン188か地域の消費生活センターへ相談しましょう。
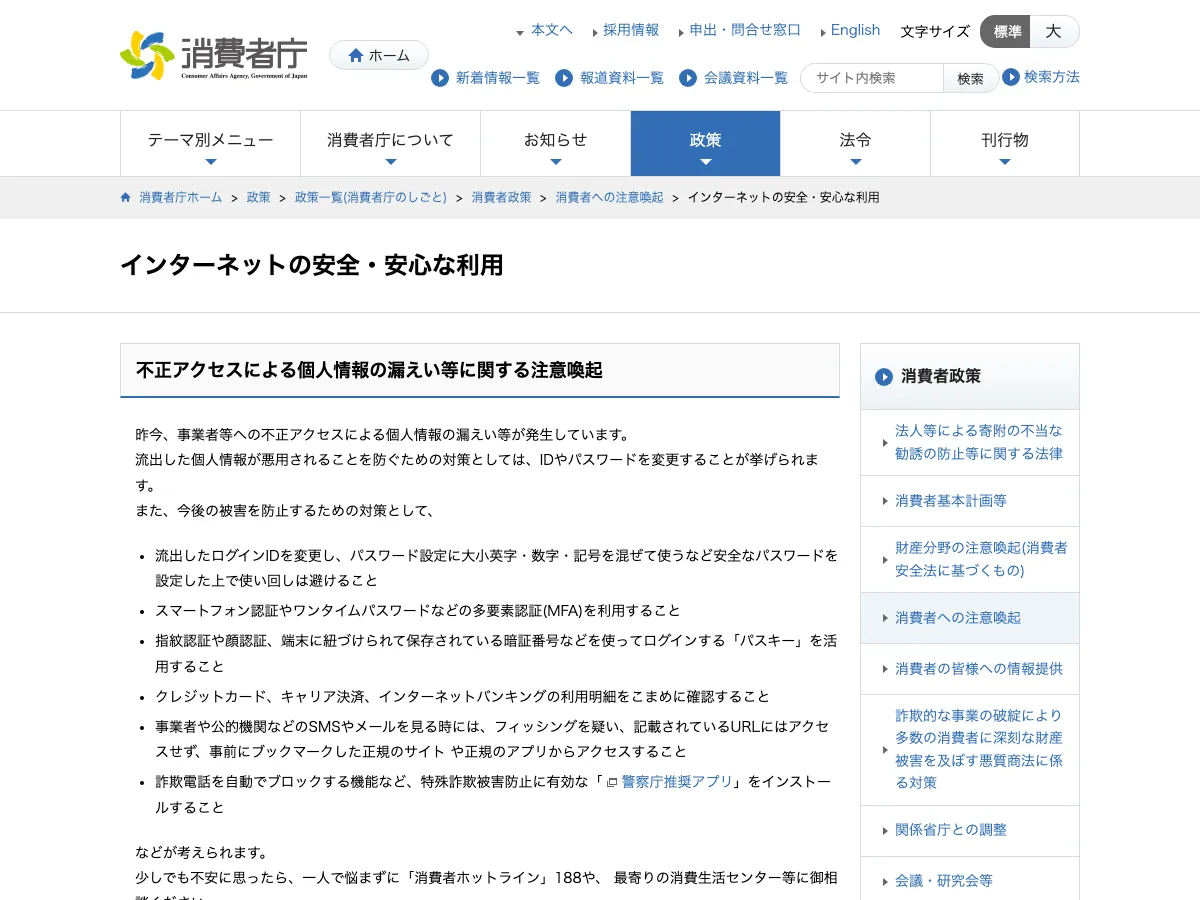
"流出したログインIDを変更し、パスワード設定に大小英字・数字・記号を混ぜて使うなど安全なパスワードを設定した上で使い回しは避けること" / "スマートフォン認証やワンタイムパスワードなどの多要素認証(MFA)を利用すること" / "指紋認証や顔認証、端末に紐づけられて保存されている暗証番号などを使ってログインする「パスキー」を活用すること" / "クレジットカード、キャリア決済、インターネットバンキングの利用明細をこまめに確認すること" — 今後の被害を防止するための対策より公式情報を見る →
会社:不要な個人データを消去し、アクセス制御を点検
個人情報保護委員会が事業者に要請した対策は、使わなくなった個人データの遅滞ない消去と、アクセス制御や不正アクセス早期検知の見直しです。 委員会は、消去が徹底されずに漏えいの被害が大きくなった事例も把握しているとしています。保管している個人データが本当に必要かどうかを、保管の根拠となる法令なども確認したうえで点検するよう求めました。
ガイドラインの技術的な安全管理措置は見直しの途中で、内容の確定は2027年4月の予定です。委員会は見直し予定の内容を先取りして公表しており、見直し後の措置は次の5つです。
- アクセス制御(個人データに触れる担当者とシステムの範囲を限定する)
- アクセスする人の識別と認証
- 外部からの不正アクセスや不正なソフトウェアの防止
- システムの使用に伴う漏えいの防止
- 不正アクセスを早く見つけ、社内ネットワークでの被害拡大を防ぐ仕組み
経済産業省も10月9日に、所管する業界の事業者へ文書で対策を要請しました。対策の筆頭には、組織のトップによる主導が記されています。
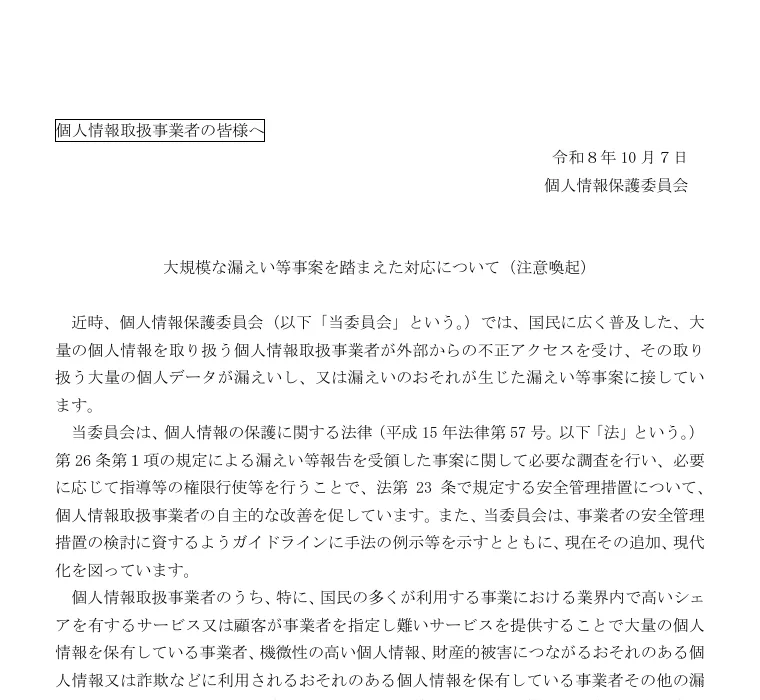
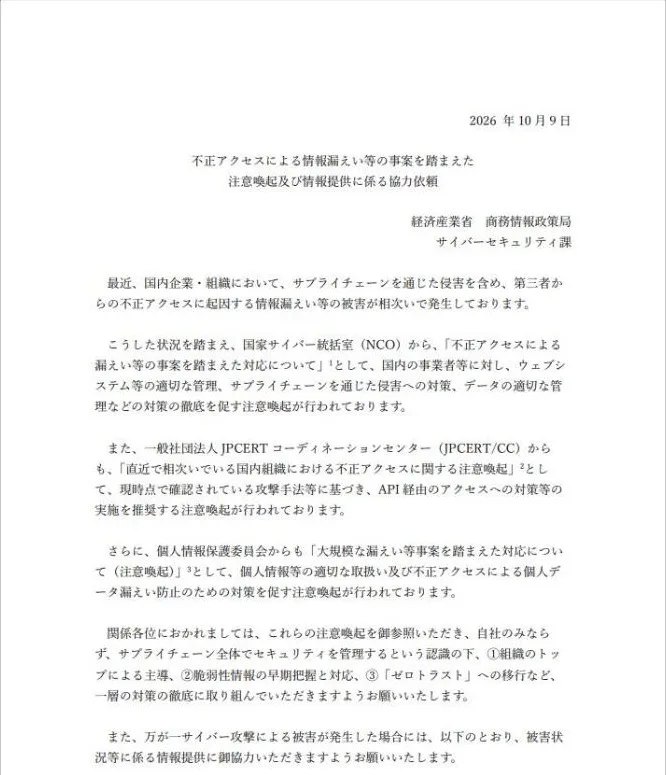
"こうした対応が徹底されず、漏えい等事案がより深刻化するといった事例にも接していますので" / "担当者及び個人データを取り扱う情報システムの範囲を限定するために、適切なアクセス制御を行わなければならない。" / "見直しの内容の確定は、来年4月を予定していますが、近時の動向を踏まえて、「手法の例示」として、より参考になると考えられるため、見直し予定の内容を先取りする形でお示しします。" — 「3 不要となった個人データの消去」・別紙・「2 今後の見直し予定と現時点における見直し後の技術的安全管理措置の内容」より公式情報を見る →
"自社のみならず、サプライチェーン全体でセキュリティを管理するという認識の下、①組織のトップによる主導、②脆弱性情報の早期把握と対応、③「ゼロトラスト」への移行など" — 本文より公式情報を見る →
社員:メールやSMSのURLを避け公式アプリでログイン
事業者や公的機関がSMSやメールでいきなりクレジットカード番号の入力を求めることはないと、消費者庁は呼びかけています。 この呼びかけは消費者に宛てたものですが、取引先や社内システムを装ったメールが仕事で届いたときも、次の対策で身を守れます。
事業者や公的機関の名前で届いたメールやSMSでも、消費者庁はまずフィッシングを疑うよう呼びかけました。メールやSMSに記載されたURLは開かず、あらかじめブックマークした正規サイトか正規のアプリからログインするよう勧めています。メールやSMSのリンク先でIDやパスワード、カード番号を入力するのも避けてください。
"記載されているURLにはアクセスせず、事前にブックマークした正規のサイト や正規のアプリからアクセスすること" / "事業者や公的機関などがSMSやメールを通じて、いきなりクレジットカード番号の入力を求めることはありません。" — 今後の被害を防止するための対策とクレジットカード不正利用に関する注意喚起より公式情報を見る →
FAQ
- 延べ約2億6,000万人は、実際に被害を受けた人数ですか?
- いいえ、実際に被害を受けた人数ではありません。同じ人が複数の漏えいでカウントされた延べ人数で、漏えいが発生した恐れのある報告も含みます。業務を委託している場合は、委託先と委託元の両方が同じ事象を報告していることもあります。
- 銀行や携帯電話会社の漏えいもこの集計に含まれますか?
- 含まれません。銀行などの金融業や携帯電話会社などの電気通信業は、委任を受けた省庁を経由して報告します。この集計は個人情報保護委員会へ直接届いた報告だけをカウントしたもので、行政機関等の報告も対象外です。
- ご自身の情報が漏えいしたかもしれない時は、まず何をすればいいですか?
- まずIDやパスワードを変更し、多要素認証やパスキーも設定しましょう。クレジットカードやネットバンキングの明細もこまめに確かめ、不安があれば消費者ホットライン188に相談しましょう。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。