So-netの会員データベースから約258万件が漏えい
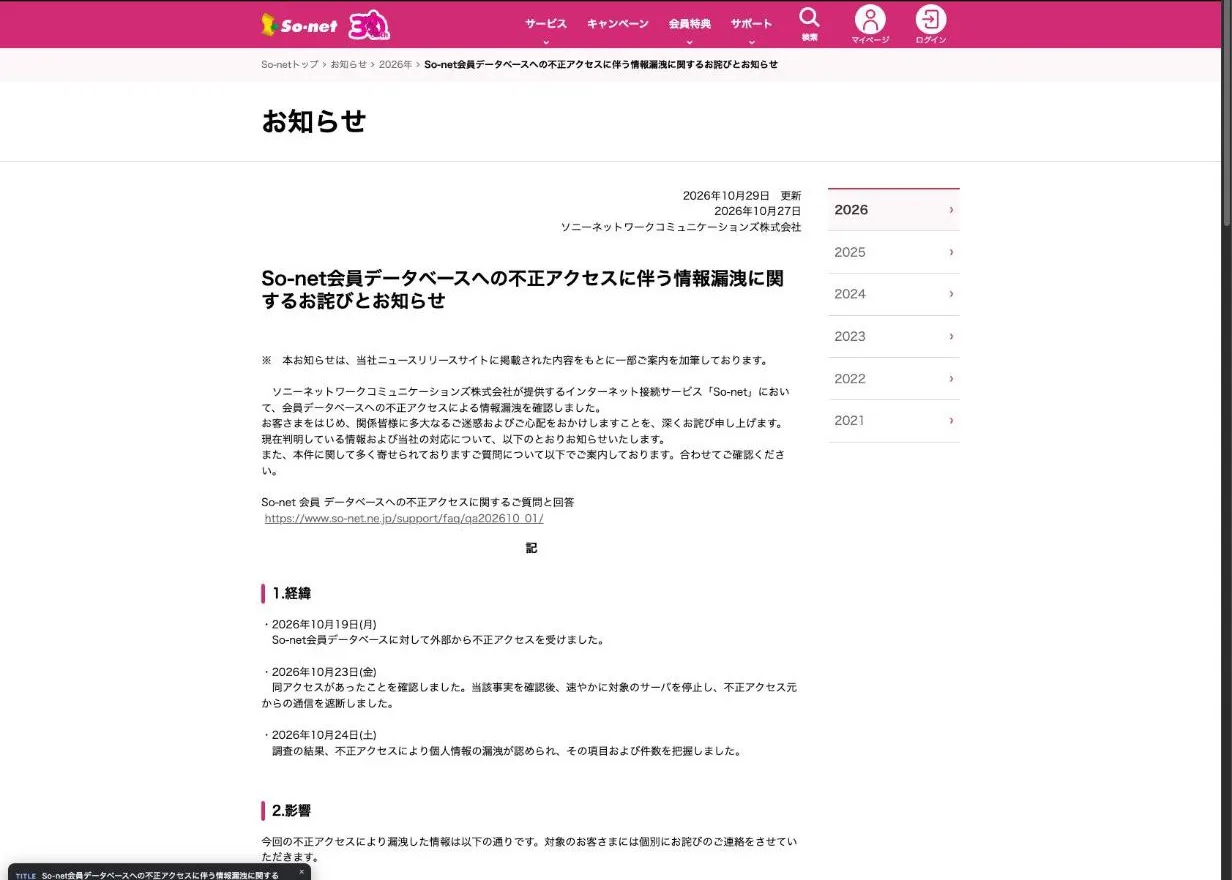
So-netの会員データベースに外部から不正アクセスがあり、So-netとplala(Sコース)の会員情報が合わせて258万5,481件漏えいしました。また、運営するソニーネットワークコミュニケーションズが10月27日に発表しています。 公式サイトのお知らせは、29日に内容が更新されました。
So-netは、漏えいの対象になった人に個別にお詫びの連絡をするとしています。件数の内訳は次のとおりで、今の会員と2026年3月以降に退会した人の両方が含まれます。
会員情報の漏えい件数(So-netの発表より)
| サービス | 現会員 | 2026年3月以降の退会者 | 合計 |
|---|---|---|---|
| So-net | 186万9,771件 | 27万2,215件 | 214万1,986件 |
| plala(Sコース) | 42万2,365件 | 2万1,130件 | 44万3,495件 |
不正アクセスによる情報漏えいは、国内の他の企業でも公表が相次いでいます。国内企業がこれまでに公表した漏えい事案は、情報漏えいの事例を時系列で一覧、国内企業が公表した件数と原因で時期の順に一覧できます。
10月19日に不正アクセス、23日に把握してサーバーを停止
So-netの会員データベースは10月19日(月)に不正アクセスを受け、So-netは4日後の10月23日(金)にその事実を確認しました。 確認した後すぐに対象のサーバーを停止し、不正アクセス元からの通信を遮断しています。
翌日の10月24日(土)の調査で個人情報の漏えいが判明し、漏えいした情報の種類と件数も確認しました。So-netは、漏えいが判明してから3日後の10月27日に公表しています。
"So-net会員データベースに対して外部から不正アクセスを受けました。" / "同アクセスがあったことを確認しました。当該事実を確認後、速やかに対象のサーバを停止し、不正アクセス元からの通信を遮断しました。" — 「1.経緯」より公式情報を見る →
So-netとplala(Sコース)の会員と3月以降の退会者
漏えいの対象には、So-netとplala(Sコース)の今の会員だけでなく、2026年3月以降に退会した人も含まれます。ただし、2月末までに退会した人の情報は、どちらのサービスでも漏えいしていないとのこと。
plala(Sコース)は、NTTドコモがドコモ光で提供しているプロバイダーのサービスです。ドコモがその運用をソニーネットワークコミュニケーションズに委託しているため、So-netの会員データベースにplala(Sコース)の会員情報も入っていました。
"※2026年2月末日までに退会された方の漏洩はございません。" — 「2.影響」より公式情報を見る →
漏えいしたのは氏名や生年月日など7種類の情報
So-netとplala(Sコース)の会員情報からは、氏名や生年月日を含む次の7種類が漏えいしました。 漏えいした情報の種類は、どちらのサービスでも同じです。
- 氏名
- 生年月日
- 性別
- 電話番号
- メールアドレス
- ユーザーID
- インターネット接続用ID
ユーザーIDはマイページへのログインに使うIDで、インターネット接続用IDは接続するときに入力する別のIDです。一部の会員については、会員情報のほかにメールのパスワードや銀行口座情報も漏えいしました。
漏えいした情報と件数(So-netの発表より)
| 情報 | 対象 | 件数 |
|---|---|---|
| 氏名・電話番号・生年月日など7種類 | So-netとplala(Sコース)の会員 | 258万5,481件 |
| メールアドレスとそのパスワード | 4つのメールサービスのユーザー | 54,401アドレス |
| 銀行口座情報 | So-netの会員 | 16件 |
| パスワード再設定用の通知書情報 | So-netの会員 | 7件 |
銀行口座情報には、金融機関名・支店名・口座番号・口座名義人などが含まれます。口座の暗証番号は、ソニーネットワークコミュニケーションズがもともと保有していないとのこと。口座情報の16件と通知書情報の7件に該当する人には、マイページの重要なお知らせかメールで個別に連絡が届きます。
パスワードも漏えいしたメールサービスはどれか
次の4つのメールサービスでは、メールアドレスだけでなく送受信のときに入力するパスワードも漏えいしました。また、4つの合計は54,401アドレスで、So-netが10月27日にパスワードを初期化しています。
パスワードも漏えいしたメールサービス(So-netの発表より)
| サービス | 料金 | アドレス数 |
|---|---|---|
| メールサービス(G) | 無料 | 24,655 |
| A-Box(追加メールボックス) | 有料 | 17,672 |
| ソネットVAIOメール | 有料 | 7,005 |
| PostPetメールアカウントサービス | 有料 | 5,069 |
末尾がgyao.ne.jpやgate01.comなどのアドレスは、4つの中でアドレス数がいちばん多い無料のメールサービス(G)のものです。どのメールサービスを契約しているかは、So-netのマイページで確認できます。
"以下のメールサービスのメールアドレスおよびメールアドレスパスワードについて漏洩を確認しました。" — 「2.影響」より公式情報を見る →
ログイン用パスワードとクレジットカード情報は対象外
マイページなどへのログインに使う「ユーザーIDパスワード」は、通知書情報の7件を除いて漏えいしていません。 入会すると無料で付いてくる基本メールボックス(末尾がso-net.ne.jpのアドレス)についても、パスワードの漏えいは確認されていないとのこと。
クレジットカード情報は、ソニーネットワークコミュニケーションズがもともと保持していないため、漏えいの対象に含まれません。NUROを含む他サービスでも、情報の漏えいは確認されていません。
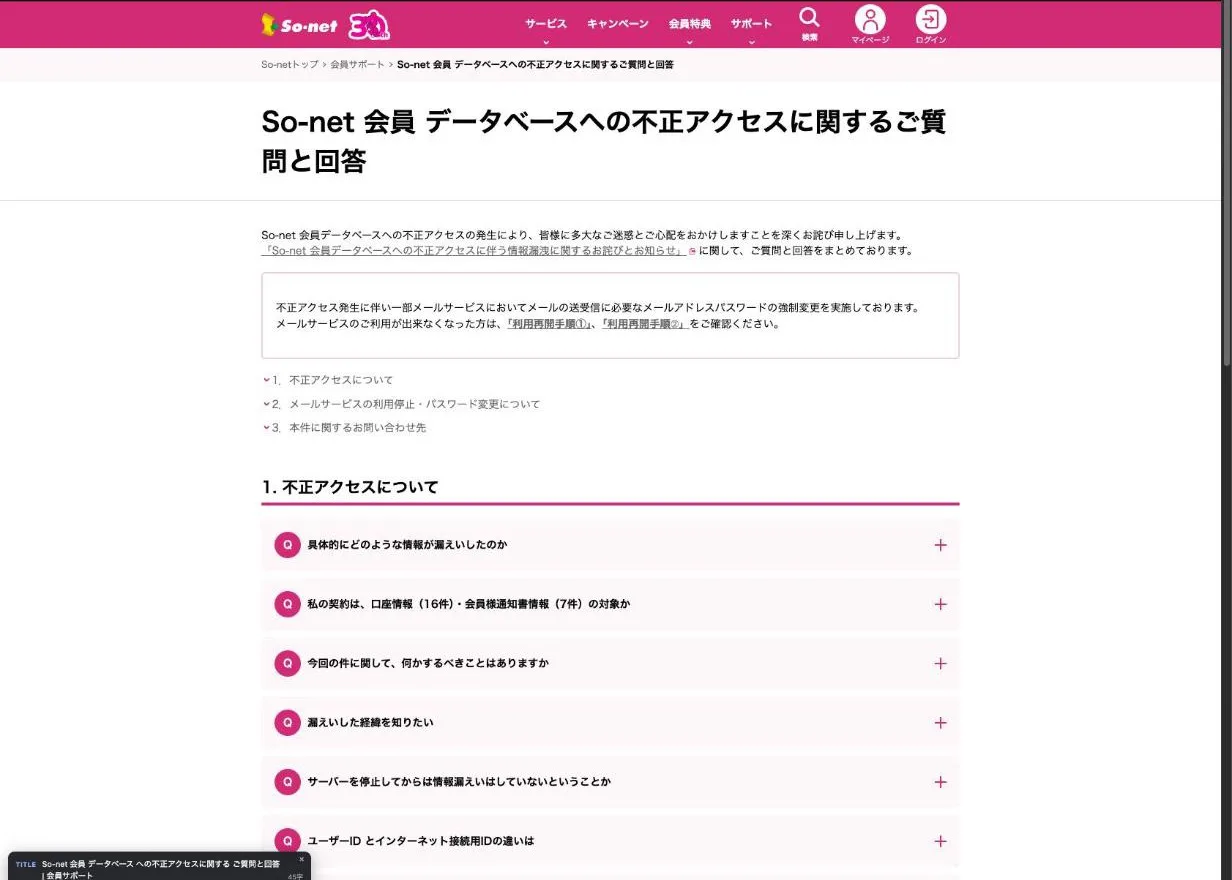
"マイページなどのログインに必要な「ユーザーIDパスワード」(会員様通知書情報の 7 件を除く)" / "当社ではクレジットカード情報を保持していないため、クレジットカードの漏えいはございません。" — 「1. 不正アクセスについて」より公式情報を見る →
So-netがメールのパスワードを初期化、原因は未判明
ソニーネットワークコミュニケーションズは10月27日10時頃から、漏えいの対象になった4つのメールサービスのパスワードを順に強制変更しました。 そのままにしておくと、第三者が漏えいしたパスワードでメールソフトやSo-net Webメールにログインし、届いたメールを読んだり、本人のアドレスで送信したりできたためです。
So-netの対応(So-netの発表より)
| 対応 | 内容 |
|---|---|
| サーバー | 10月23日に停止し、不正アクセス元からの通信を遮断 |
| メールのパスワード | 10月27日10時頃から強制的に変更(初期化) |
| 国への報告 | 個人情報保護委員会に報告 |
| 原因 | 第三者からの不正アクセス(調査中) |
サーバーを停止してからは、新しい漏えいは確認されていません。原因と影響範囲の詳細は、So-netが調査を進めています。判明したことはニュースリリースなどで公表するとしています。
退会した人の情報まで漏えいしたのは、最後の月の利用料金の請求や問い合わせへの対応のために、退会後も一定期間は情報を保持していたからです。再発を防ぐため、セキュリティ対策と情報の管理体制も見直すとしています。
"被害拡大防止のため、項目2—②に該当するメールアドレスパスワードについては、2026年10月27日に当社にて初期化をおこないました。" / "また、本件については、個人情報保護委員会にも報告し、本事案の原因および影響範囲の詳細に関する調査を進めております。" — 「4. 現在の状況」より公式情報を見る →
"ご利用最終月の利用料金のご請求および、お問い合わせ対応などの観点から So-net 退会後も一定期間情報を保持させていただいております。" — 「1. 不正アクセスについて」より公式情報を見る →
ドコモ光のplala(Sコース)も委託先から漏えい
NTTドコモも10月27日、ドコモ光の「plala(Sコース)」を使っている人と過去6か月以内に解約した人の情報44万3,495件が漏えいしたと発表しました。 ドコモが業務を委託しているソニーネットワークコミュニケーションズの会員データベースが、不正アクセスを受けたためです。
ドコモは10月26日(月)にソニーネットワークコミュニケーションズから報告を受け、漏えいを確認しました。ドコモ光でもplala(Sコース)以外のプロバイダーを使っている人の情報は、漏えいしていないとしています。連絡先として登録されたメールアドレスも、漏えいした情報に含まれます。
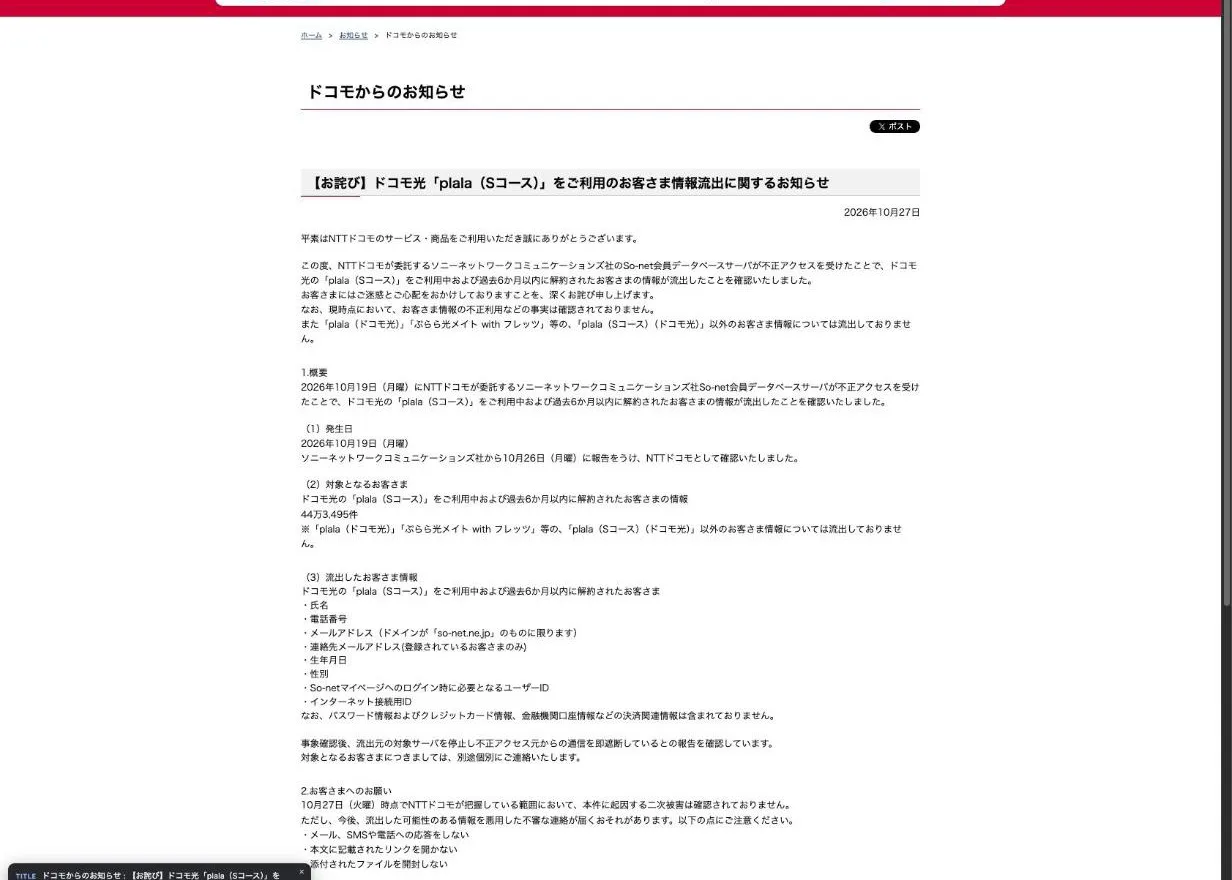
"ソニーネットワークコミュニケーションズ社から10月26日(月曜)に報告をうけ、NTTドコモとして確認いたしました。" / "「plala(ドコモ光)」「ぷらら光メイト with フレッツ」等の、「plala(Sコース)(ドコモ光)」以外のお客さま情報については流出しておりません。" — 「1.概要」より公式情報を見る →
So-netを装うメールやSMS、電話に注意
So-netは、漏えいした情報を悪用した不審なメールやSMS、電話が届く可能性があるとして、次の3つを呼びかけています。 So-netを装う連絡でも、本物のお知らせとは限りません。
- メールやSMS、電話に応答しない
- 本文にあるリンクを開かない
- 添付されたファイルを開かない
So-netは10月29日時点で、今回の漏えいによる二次被害を確認していません。ただし氏名とメールアドレス、電話番号がそろって漏えいしているので、第三者は本人の名前を宛名に入れて、So-netからのお知らせを装ったメールやSMSを作れてしまいます。気になる連絡が届いたときは本文のリンクにアクセスせず、普段使っているマイページや公式サイトに直接アクセスして内容を確認しましょう。
"10 月 29 日時点で当社が把握している範囲において、本件に起因する二次被害は確認されておりません。" / "本文に記載されたリンクを開かない" — 「1. 不正アクセスについて」より公式情報を見る →
パスワード再設定が必要なのは誰か
パスワードも漏えいした4つのメールサービスのユーザーは、マイページからメールアドレスパスワードを再設定してください。また、元のパスワードでの利用は停止されているので、再設定するまではメールを送受信できません。 再設定には、ユーザーIDとユーザーIDパスワードが必要です。
OutlookなどのメールソフトでSo-netのメールを読んでいる場合は、メールソフトに設定しているパスワードも新しいものに変更します。So-net Webメールだけを使っている場合は、新しいパスワードでログインできれば、そのまま利用を続けられます。
"下記のメールサービスのメールアドレスおよび、メールアドレスパスワードが本件漏えいの対象であることから従来のパスワードでの利用を停止しております。" / "お手続きにはユーザーID・パスワードが必要となります。" — 「2.メールサービスの利用停止・パスワード変更について」より公式情報を見る →
問い合わせ先の特設ダイヤルは何番か
今回の漏えいについては、So-netの特設ダイヤルが平日と土曜の10時00分〜18時00分に問い合わせを受け付けています。 11月1日(日)と11月3日(祝)も対応します。ドコモ光でplala(Sコース)を使っている人の窓口は、ドコモの特設ダイヤルです。
今回の漏えいの問い合わせ先(So-netとNTTドコモの発表より)
| 窓口 | 電話番号 | 受付時間 |
|---|---|---|
| So-net特設ダイヤル | 0120-36-8887 | 平日・土曜の10時00分〜18時00分 |
| plala(Sコース)特設ダイヤル | 0120-035-700 | 10時00分〜19時00分(土日祝も受付) |
"So-net特設ダイヤル:0120-36-8887(平日・土曜:10時00分~18時00分)" / "※11月1日(日)、11月3日(祝)もお電話を承ります。" — 「7. 本件に関するお客様問い合わせ先」より公式情報を見る →
"(受付時間 10時00分~19時00分(土日祝含む))" — 「3.お問い合わせ窓口」より公式情報を見る →
この漏えいから会社と社員が見直すこと
顧客情報を外部に預けている会社は委託先の対策を、社員は漏えいを口実にしたなりすましメールへの備えを見直しておきましょう。 ドコモの件で顧客情報が漏えいしたのは、ドコモのシステムではなく業務を委託した先のデータベースからでした。
会社側:顧客情報を預けた委託先の対策をチェック
顧客情報を外部の会社に預けている会社は、どの委託先がどの情報を持っているかを洗い出し、委託先ごとの対策状況をチェックしておきましょう。また、IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの2位に「サプライチェーンや委託先を狙った攻撃」が入っています。 2019年から8年続けて選ばれている脅威です。
委託先ごとに預けている情報の一覧があれば、報告を受けたその日のうちに、自社顧客の誰が対象になるかを答えられます。ドコモは、報告を受けた翌日の10月27日にユーザーへのお知らせを出しました。
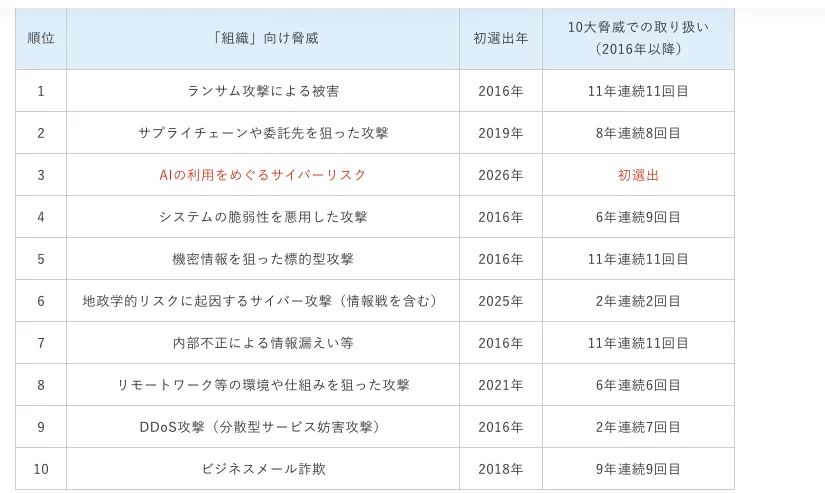
"サプライチェーンや委託先を狙った攻撃" — 「情報セキュリティ10大脅威 2026 [組織]」より公式情報を見る →
社員側:漏えいを口実にしたメールにどう備えるか
社員は、「個人情報の漏えい」などを口実にしたメールやSMSが届いても、本文のリンクを開かないようにしましょう。実在の会社を装って偽サイトへ誘い込み、IDやパスワードを入力させる手口をフィッシングと言い、メールやSMSが入り口になります。警察庁によると、フィッシングのメールには「個人情報の漏えい」や「不正アクセス検知」といった、読む人を急がせる言葉が多く使われているとのこと。
漏えいが報じられた直後は、その会社を装うメールが本物かどうかを、文面だけで見分けにくくなります。そのため警察庁は、ブックマークに登録した公式サイトか公式アプリからアクセスするよう勧めています。
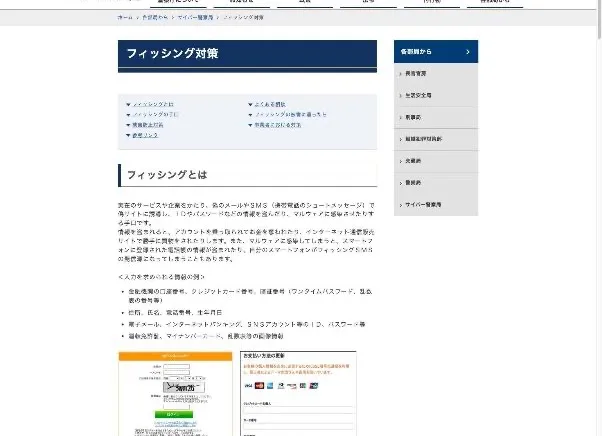
"電子メール等の文面は、「個人情報の漏えい」、「不正アクセス検知」、「取引の停止」等、切迫感を煽り、ログインさせようとするものが多数確認されています。" / "あらかじめ公式サイトを「お気に入り」や「ブックマーク」に登録しておいたり、公式アプリを活用するなどして正しいサイトに接続するようにしてください。" — 「フィッシングの手口」「フィッシング対策」より公式情報を見る →
FAQ
- So-netの漏えいで、クレジットカード情報は対象になりましたか?
- 対象になっていません。ソニーネットワークコミュニケーションズは、クレジットカード情報をもともと保持していないためです。
- So-netのマイページにログインするパスワードは漏えいしましたか?
- パスワード再設定用の通知書情報の7件を除いて、漏えいしていません。7件の対象者には、マイページの重要なお知らせかメールで個別に連絡が届きます。
- メールのパスワードが漏えいしたサービスを使っている場合、何をすればいいですか?
- マイページからメールアドレスパスワードを再設定します。再設定するまで、そのメールアドレスでメールを送受信できません。Outlookなどのメールソフトを使っている人は、メールソフトに設定しているパスワードも新しいものに変更します。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。