会員約300万人分の住所や肌質、髪質が漏えい
アイスタイルが運営する「@cosme(アットコスメ)」は、第三者による不正アクセスを受けました。その結果、10月28日には共通IDに登録された情報のうち11種類が外部に流出したことをアイスタイルが確認し、11月2日に公表しました。 対象となる人数は約300万人にのぼります。
漏えいの概要(アイスタイルの発表より)
| 対象 | 内容 |
|---|---|
| 人数 | 約300万人(退会ユーザーを含む) |
| 漏えいした情報 | @cosme共通IDに登録された会員情報の一部(11種類) |
| 含まれない情報 | ログイン時のパスワード・クレジットカード情報 |
| 漏えいを確認した日 | 2026年10月28日 |
| 現在の状況 | 第三者のセキュリティ専門会社とともに原因と影響範囲を究明中 |
@cosmeに限らず、不正アクセスによる情報漏えいの公表は国内で相次いでおり、IPA(情報処理推進機構)も10月9日にその傾向を指摘しました。国内企業が公表した情報漏えいの件数と原因は、時系列一覧にまとめています。
2026年に国内企業が公表した主な情報漏えい(公表日の新しい順)
| 公表日 | 企業・サービス | 件数 | 流出した主な情報 | 原因 |
|---|---|---|---|---|
| 11月10日 | 日本商工会議所(ネット試験) | 最大約98万人分(恐れ) | 氏名・フリガナ・生年月日・合否結果・試験得点など | 試験管理システムへの不正アクセス(不正ファイルの設置) |
| 11月9日 | オープンドア(トラベルコ) | 38万1,926件 | メールマガジン登録者のメールアドレス(一部に都道府県・郵便番号) | ウェブサイトへの第三者による不正アクセス |
| シェアフル | 最大約750万件(恐れ) | 氏名・電話番号・住所・生年月日・給与振込用銀行口座情報など | 社内管理システムへの第三者による不正アクセス | |
| 技研製作所 | 約3,200名(恐れ) | 氏名・会社名・メールアドレス・暗号化したパスワードなど | ランサムウェアを含む不正アクセス | |
| ラクスル | 公表なし(集計中) | 印刷データ等に記載された氏名・住所・電話番号など | 認証情報の不正取得による不正アクセス | |
| NTTデータ(住友生命Vitality) | 約8万名 | 氏名・住所・電話番号・一部マスキングしたカード番号など | 受託システムへの第三者による不正アクセス | |
| クレディセゾン(選べるゴールド優待) | 19万8,660名 | 氏名・生年月日・電話番号・顧客識別番号など | 提携先ベネフィット・ワンの委託先への不正アクセス | |
| ニトリホールディングス | 最大3,762万件(恐れ) | 会員番号・氏名・住所・電話番号・生年月日など | システムへの第三者による不正アクセス | |
| 11月8日 | teket | 公表なし(精査中) | 氏名・メールアドレス・住所・電話番号・チケット情報ほか | 会員情報等を管理するシステムへの不正アクセス |
| 11月7日 | 使えるねっと | 公表なし | 「使えるポータル」の登録情報(項目は調査中) | システムへの第三者による不正アクセス |
| Maru-Jan(シグナルトーク) | 185万5,578人 | メールアドレス・パスワード | 管理システムの機能を悪用した不正アクセス | |
| 11月6日 | エディオン | 1万3,685名未満(恐れ) | 氏名・メールアドレス・電話番号・生年月日・住所など | ECサイトのログファイル領域への脆弱性を突いた不正アクセス |
| 小学館 | 199万3,665件(恐れ) | メールアドレス・生年月日・性別・ニックネームなど | 委託先アララのメール配信システムへの不正アクセス | |
| JNSA(理解度チェック) | 最大1万5,128件(恐れ) | 管理者の氏名・メールアドレス、受講者のIDなど | サービスへの不正アクセス | |
| 三井ダイレクト損保 | 約23.4万件 | 氏名・住所・電話番号・生年月日・メールアドレス・車両情報・保険契約の条件 | Webサイトへの不正アクセス | |
| NTTドコモ | 最大約30万件 | 氏名・本人確認書類の番号など | 外部からの不正アクセス | |
| あいおいニッセイ同和損保 | 約44.4万件 | 氏名・住所・電話番号など | 契約者向けページへの不正アクセス | |
| ロート製薬 | 279万7,545人 | 氏名・住所・通話音声など | 電話システムのアカウント不正利用 | |
| 11月5日 | GMOメイクショップ | 約1,260万件 | メールアドレスのみ | 委託先への不正アクセス |
| アイリスプラザ | 約770万人分(恐れ) | 氏名・住所・パスワードなど | 外部クラウドへの不正アクセス | |
| SMBCコンシューマーファイナンス | 最大32万118人 | 氏名・運転免許証番号など | 保証システムへの不正アクセス | |
| 11月4日 | ソラシドエア | 約49万件 | メールアドレスのみ | 委託先への不正アクセス |
| モスフードサービス | 751万7,087件 | メールアドレス・年齢・性別など | 委託先への不正アクセス | |
| 11月3日 | アソビュー | 約1,582万件 | メールアドレス・氏名など | 委託先への不正アクセス |
| 11月2日 | サントリーグループ | 10万6,038人 | 従業員・採用応募者の氏名など | 外部クラウドへの不正アクセス |
| @cosme(アイスタイル) | 約300万人 | 氏名・住所・肌質・髪質など | 不正アクセス | |
| ビックカメラグループ | 約1,490万件 | メールアドレスなど | 委託先への不正アクセス | |
| ノジマ | 約700万件 | 氏名・住所・電話番号など | 会員管理システムへの不正アクセス | |
| ライフカード(Vプリカ) | 69件 | 氏名・メールアドレスなど | 委託先での不正な行為 | |
| 10月31日 | クラブツーリズム | 約432万件 | 氏名・住所・電話番号など | サーバーへの不正アクセス |
| 10月30日 | ソニー銀行 | 621名 | 氏名、4名は住所・口座番号も | 委託先への不正アクセス |
| 無印良品 | 最大約2,726万件 | メールアドレス・生年月日・性別 | 不正アクセス | |
| 松屋フーズ | 約238万件 | 氏名・住所・電話番号など | 管理システムへの不正アクセス | |
| KDDI・ライフネット生命 | 2万2,541件 | 氏名・電話番号など | 連携先システムの脆弱性 | |
| 10月29日 | CNポイント(クラブネッツ) | 1万6,936件(恐れ) | 会員ID・氏名、一部は住所・電話番号も | 脆弱性を突いた不正アクセス |
| 10月28日 | JAL・JTA | 約9万2,000人 | 予約番号・氏名など | 委託先への不正アクセス |
| 10月27日 | So-net・plala | 約258万件 | 氏名・電話番号など | 会員DBへの不正アクセス |
| 10月23日 | パナソニック | 約33万4,000人 | 社員番号・住所・電話番号など | 利用禁止の生成AIへのアップロード |
| 10月21日 | お名前.com デスクトップクラウド | サーバー26,739件 | 取引口座のログイン情報など | 不正プログラムの設置 |
| 10月15日 | ソースネクスト | 約2,252万件 | メールアドレス・パスワードなど | APIの不正利用 |
| エムスリー | 医師会員の1割未満ほか | 氏名・勤務先など | 不正アクセス | |
| 10月13日 | アルカディア | 約313万6,000件 | 名前・メールアドレスなど | 不正アクセス |
| 10月9日 | スカイチケット | 約1,464万件 | 氏名・生年月日など | 3件の不正アクセス |
| ブックオフ | 最大約643万件 | 氏名・生年月日など | 子会社への不正アクセス | |
| バイトル | 最大約388万件 | メールアドレスのみ | 脆弱性を突く不正アクセス | |
| 10月8日 | ローソンID | 215万5,345件 | メールアドレスと氏名 | 不正アクセス |
| 第一興商 | 約872万4,000件(恐れ) | 顧客と従業員の情報 | 委託先PCのマルウェア感染 | |
| 10月7日 | IDCFクラウド | えきねっと最大約167万件 | メールアドレスなど | ランサムウェア攻撃 |
| 10月6日 | 旭化成セラピューティクス | 最大約51万4,000名ほか | 医療従事者の情報 | 委託先DBへの不正アクセス |
| スカラコミュニケーションズ | 延べ最大71万3,126件 | 問い合わせ情報 | FAQシステムへの不正アクセス | |
| 10月5日 | 焼肉きんぐ | 1,078万8,963件 | 会員番号・氏名など | アプリへの不正アクセス |
| infoQ | 最大94万8,498件 | 氏名・生年月日など | 不正アクセス | |
| 9月25日 | タイムズカー | 約660万件 | 氏名・免許証の画像など | 不正アクセス |
| 6月30日 | アフラック生命保険 | 約440万人 | 氏名・生年月日・口座情報など | 不正アクセス |
| 6月23日 | KDDI(ISP向けメール) | 1,223万1,954名 | メールアドレス・パスワード | ソフトウェアの脆弱性 |
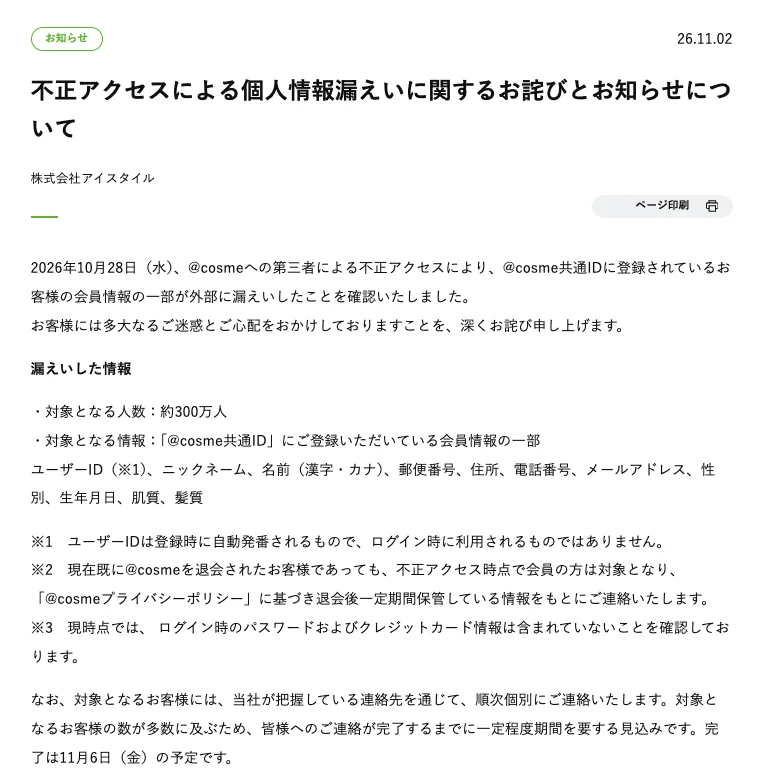
"2026年10月28日(水)、@cosmeへの第三者による不正アクセスにより、@cosme共通IDに登録されているお客様の会員情報の一部が外部に漏えいしたことを確認いたしました。" / "対象となる人数:約300万人" — 冒頭と「漏えいした情報」より公式情報を見る →
漏えいした情報は氏名や電話番号、生年月日を含む11種類
漏えいしたのは、@cosme共通IDに登録された会員情報の一部です。その11種類には、氏名・住所・電話番号・メールアドレス・生年月日のほか、肌質と髪質という美容に関する情報も含まれています。 名前は漢字とカナの両方が対象で、郵便番号やニックネームも含まれます。
漏えいした11種類の情報(アイスタイルの発表より)
| 分類 | 情報 |
|---|---|
| 本人を特定する情報 | 名前(漢字・カナ)・性別・生年月日 |
| 連絡先 | 郵便番号・住所・電話番号・メールアドレス |
| @cosmeの登録情報 | ユーザーID・ニックネーム |
| 美容に関する情報 | 肌質・髪質 |
"ユーザーID(※1)、ニックネーム、名前(漢字・カナ)、郵便番号、住所、電話番号、メールアドレス、性別、生年月日、肌質、髪質" — 「漏えいした情報」より公式情報を見る →
ログイン用のパスワードとカード情報は含まれず
アイスタイルは現時点で、ログインに使うパスワードとクレジットカード情報が漏えいした情報に含まれていないことを確認したとしています。また、漏えいしたユーザーIDは登録時に自動で割り振られる番号で、ログインの際に入力するものではありません。 不正アクセスを受けた日時と侵入経路について、アイスタイルは明らかにしていません。
"ユーザーIDは登録時に自動発番されるもので、ログイン時に利用されるものではありません。" / "ログイン時のパスワードおよびクレジットカード情報は含まれていないことを確認しております。" — 「漏えいした情報」の注記より公式情報を見る →
退会ユーザーも対象、個別連絡は11月6日に完了予定
約300万人という人数には、@cosmeの退会ユーザーも含まれています。つまり、すでに退会した人も、「cosme.net」からメールやSMSが届いていないか確認しておきましょう。 アイスタイルは把握している連絡先へ順次個別に連絡しており、対象者が多いため、全員への連絡は11月6日までかかる見込みです。
"対象となるお客様には、当社が把握している連絡先を通じて、順次個別にご連絡いたします。" / "完了は11月6日(金)の予定です。" — 「漏えいした情報」の後段より公式情報を見る →
不正アクセスの時点で会員なら退会後も対象
アイスタイルはプライバシーポリシーに基づき、退会ユーザーの会員情報も一定期間保管していました。つまり、侵入があった時点で会員だった人は、すでに退会していても対象に含まれます。 退会ユーザーにも、保管している連絡先へ連絡するとしています。
"現在既に@cosmeを退会されたお客様であっても、不正アクセス時点で会員の方は対象となり、「@cosmeプライバシーポリシー」に基づき退会後一定期間保管している情報をもとにご連絡いたします。" — 「漏えいした情報」の注記より公式情報を見る →
アイスタイルのメールは「cosme.net」から届く
アイスタイルからのメールは「cosme.net」ドメインから届き、パスワードやクレジットカード情報の入力を求めることはありません。したがって、パスワードやカード番号の入力を求めるメール、差出人アドレスの末尾が「cosme.net」でないメールは、なりすましを疑いましょう。 アイスタイルはこのドメインからのメールを受信できるように、迷惑メールの設定を確認しておくことを勧めています。
"ご案内メールは「cosme.net」ドメインから送信いたします。" / "当社からのご案内メールにおいて、パスワードやクレジットカード情報等の入力をお願いすることはございません。" / "「cosme.net」ドメインからのメールを受信できるよう、迷惑メール設定等のご確認を" — 「漏えいした情報」の後段と「お問い合わせ窓口」より公式情報を見る →
10月28日に漏えいが判明、原因はまだ不明
アイスタイルは10月28日に漏えいを確認し、被害拡大を防ぐ対応を進めてきました。ただし、原因と影響範囲はまだわかっておらず、アイスタイルは第三者のセキュリティ専門会社とともに究明を進めている段階です。 再発防止策は、第三者機関の調査結果を踏まえて検討・実施するとしています。
"現在は第三者のセキュリティ専門会社と原因および影響範囲の調査を進めております。" / "第三者機関の調査結果を踏まえた再発防止策を検討・実施" — 本文後段より公式情報を見る →
個人情報保護委員会へ報告、二次被害は未確認
アイスタイルは、個人情報保護委員会への報告を完了済みです。なお、11月2日時点で不正利用は見つかっていないものの、アイスタイルはなりすましの連絡が届く可能性があるとしています。 心当たりのない連絡や不審なURLは開かず、パスワードや個人情報も入力しないよう、アイスタイルは呼びかけました。
"すでに個人情報保護委員会に対し報告を行っております。" / "本件に起因する個人情報の不正利用や二次被害は確認されておりません。" / "なりすましメールやSMS、電話等が届く可能性もございますので" — 本文後段より公式情報を見る →
問い合わせはメールの専用窓口へ
アイスタイルはメールの専用窓口を設け、漏えいに関する問い合わせを受け付けています。したがって、問い合わせるときはsecurity-support@cosme.netへメールを送りましょう(受付は土日と祝日を除く10時から18時)。
アイスタイルが公表した問い合わせ先は、このメール窓口だけです。問い合わせの状況によっては、返信に時間がかかる場合があるとのこと。
"メールアドレス:security-support@cosme.net" / "10:00-18:00(土・日・祝日を除きます)" / "ご返信までにお時間をいただく場合がございます。" — 「本件に関するお問い合わせ窓口」より公式情報を見る →
@cosmeの会員と、会員情報を持つ企業が取るべき対策
今回の漏えいで住所や電話番号まで流出した会員だけでなく、会員の個人情報を長く保有する企業にも備えが必要です。そのため、会員は@cosmeを装うメールや電話、郵便物に注意し、企業は退会ユーザーの分も含め、保管している会員情報を見直しておきましょう。
立場ごとの備え(IPAの資料とアイスタイルの発表より)
| 立場 | 備え |
|---|---|
| @cosmeの会員・退会ユーザー | 突然届くメール・SMS・電話・郵便物は詐欺を疑い、記載のリンクにアクセスせず、個人情報も伝えない |
| 会員の個人情報を持つ企業 | 退会ユーザーの分も含めて保有する情報を洗い出し、必要最小限に減らす |
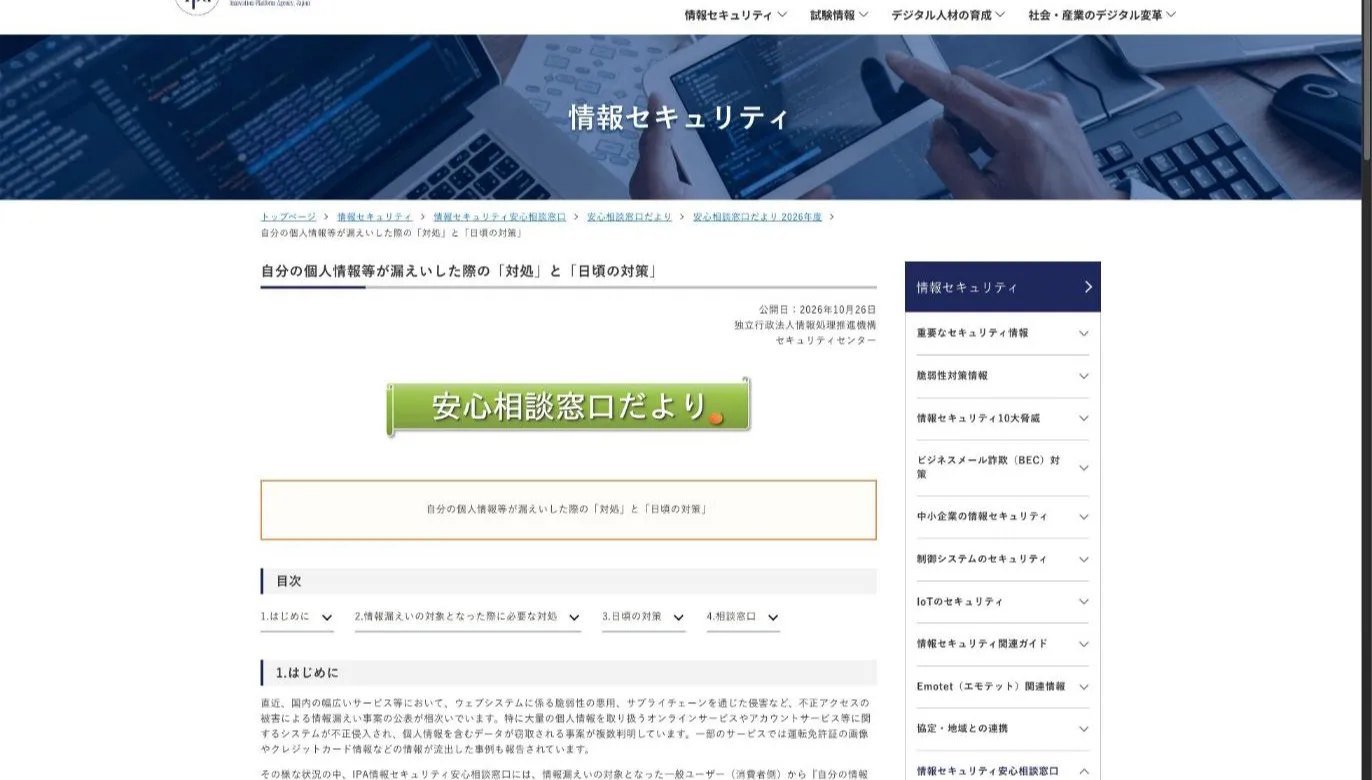
"メールアドレス、電話番号、住所、氏名等が漏えいすると、それらの情報がリスト化され、闇サイト等で販売される可能性があります。" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」より公式情報を見る →
会員として:@cosmeを装う連絡のリンクにはアクセスしない
漏えいした連絡先はリスト化されて販売され、なりすましメールや詐欺電話などに悪用される可能性があるとIPAは指摘しています。そのため、突然届く連絡は詐欺を疑い、リンクにアクセスせず、個人情報も伝えないようにしましょう。
突然届くメールやSMSは詐欺と考えて削除
IPAは、突然届くメールやSMSは基本的にすべて詐欺と考え、リンクにアクセスせずに削除するよう勧めています。本物かどうか迷うメールは、記載のリンクではなく、ブラウザから@cosmeの公式サイトにアクセスして、お知らせを確認しましょう。
電話や郵便物も詐欺を疑い、不審な着払いは受け取らない
今回は住所と電話番号も漏えいしたため、@cosmeを装う電話がかかってきたり、不審な郵便物が届いたりする恐れがあります。電話で個人情報を聞かれても答えず、注文していない荷物が着払いで届いたら、受け取りを拒否してください。
利用しなくなったアカウントは削除
IPAは日頃の対策として、サービスに登録する情報を必要最小限にし、使用しなくなったアカウントは削除するよう勧めています。今回は退会ユーザーの情報も残っていたので、退会する前に利用規約やプライバシーポリシーで、情報がいつ消えるかを確認しておきましょう。
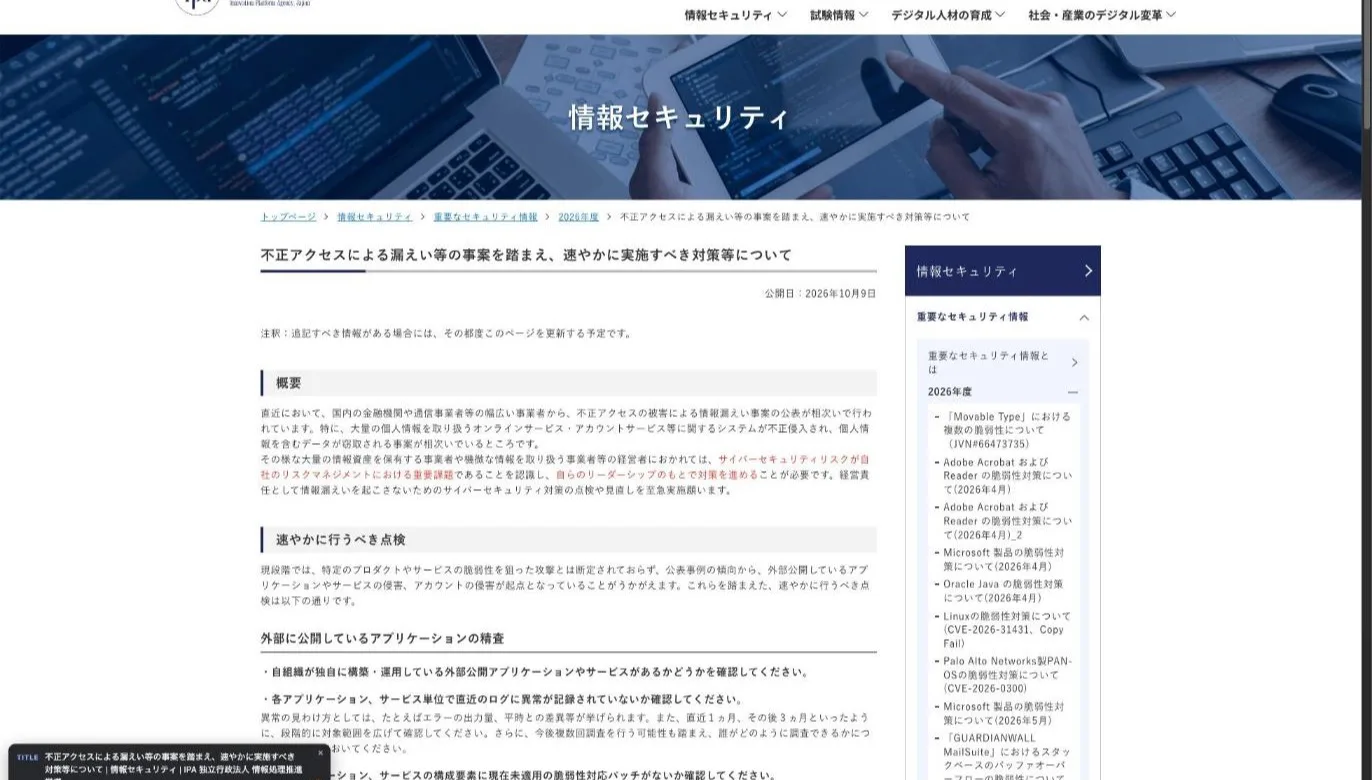
"詐欺電話がかかってくる、不審な郵便物が届く、などの可能性があります。" / "突然に送られてくるメールやSMSは基本的には全て詐欺の偽メールだと考えて、無視して削除する。" / "メールの真偽確認をしたい場合は、正規のサイトを調べてそこから問い合わせしてください。" / "不審な着払いは受け取らない" / "使用しなくなったアカウントは削除するように心がけてください(サービス側で情報が削除されるのかについては、サービスの利用規約やプライバシーポリシーを確認" — 「2.4.メールアドレス、電話番号、住所、氏名が漏えいした場合」「3.日頃の対策」より公式情報を見る →
企業として:退会ユーザーの分まで、持ち続ける情報を見直す
今回は、アイスタイルが退会後も一定期間保管していた情報まで漏えいの対象になりました。この事例を踏まえ、会員の個人情報を持つ企業は退会ユーザーの情報も含めて、本当に持ち続ける必要があるかを見直しておきましょう。
保有する情報を洗い出し、必要最小限にする
IPAが2026年10月9日に公表した注意喚起によると、大量の個人情報を保有するオンラインサービスなどへの侵入が相次いでいます。持っていない情報は盗まれないため、持つ情報は必要最小限にとどめるのが基本です。企業が退会ユーザーの情報に保有期限を設け、期限を過ぎた分を消しておけば、侵入されても盗まれる情報は少なくなります。
外部公開しているサービスのログを点検
IPAは公表された事例の傾向から、外部公開しているアプリやサービスへの侵害が起点になっているとみています。ログは直近1か月分から3か月分へと点検の範囲を伸ばし、エラーの量が普段と異なっていないかを確認しておきましょう。
認証機能を強化し、データを暗号化
点検で異常が見つからなくても、侵入を防ぐ対策は別途必要です。管理画面にパスワードだけでログインできる状態なら多要素認証を設定し、会員情報は暗号化して保管しましょう。
"不要な情報は持たない、という基本原則のもと、自らが保有する情報資産を正確に把握し、必要最小限にする等、保有情報の再点検も必要です。" / "外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえます。" / "段階的に対象範囲を広げて確認してください。" / "認証機能(多要素認証・パスワード)の強化" / "データの暗号化" — 「保有データの再点検」「速やかに行うべき点検」「速やかに取り組むべき対策」より公式情報を見る →
FAQ
- @cosmeの情報漏えいで、パスワードやクレジットカード情報は含まれていますか?
- 現時点では含まれていません。アイスタイルの発表によると、ログイン時のパスワードとクレジットカード情報が含まれていないことを確認したとのこと。ただし住所や電話番号は漏えいしたため、@cosmeを装う連絡には気をつけましょう。
- @cosmeを退会していても、漏えいの対象になりますか?
- 不正アクセスの時点で会員だった場合は、退会していても対象になります。アイスタイルはプライバシーポリシーに基づいて退会後も一定期間保管している情報を使い、退会ユーザーにも連絡するとしています。
- @cosmeの情報漏えいについて、問い合わせ先はどこですか?
- 問い合わせ先は、アイスタイルが設けたメールの専用窓口(security-support@cosme.net)です。受付は土日と祝日を除く10時から18時で、返信に時間がかかる場合があるとのこと。届いたメールに記載の連絡先は使わず、公式サイトのお知らせで窓口のアドレスを確認すると確実です。
関連する記事
 ニトリに不正アクセス、会員・購入者の情報が最大3,762万件が流出の可能性ニトリホールディングスは2026年11月9日、自社システムへの不正アクセスを発表しました。会員や購入者の氏名・住所・電話番号などを含む情報が、最大3,762万件流出した可能性があるとのこと。ログインパスワードとクレジットカード情報は含まれません。ニトリや配送事業者を装うメールやSMSのリンクにはアクセスせず、公式サイトで本物か確認しましょう。
 ドトールの通販サイトに不正アクセス、会員2万4,762件が流出した可能性ドトールコーヒーの公式通販サイト「ドトール オンラインショップ」が不正アクセスを受け、会員2万4,762件の氏名や住所、電話番号、メールアドレスが流出した可能性があると発表しました。ログインパスワードとクレジットカード情報は流出していません。10月には従業員ら951名分の流出も公表しています。ドトールを装うメールやSMSのリンクにはアクセスしないでください。
 イープラスのフェス専用アプリに総当たり攻撃、3,571件が漏えいイープラスは2026年10月30日、音楽フェス「ポルノ超特急2021」専用アプリで前方指定観覧エリアの申込み情報を管理するシステムが総当たり攻撃を受け、申込者3,571件の氏名・電話番号・メールアドレスが漏えいしたと公表しました。カード情報とパスワードは含まれず、9月のスマチケに続く2度目の漏えいです。
 東京海上ダイレクトのマイページに不正アクセス、契約71件の情報が漏えい東京海上ダイレクト損害保険は、マイページとアプリへの不正アクセスで、契約71件分、関係者を含めて93人の情報が漏えいしたと発表しました。氏名や住所のほか、カード番号の下4桁と有効期限、事故内容も含まれます。&eとドコモの自動車保険はWebサイトでの受付を停止しています。契約者はカードの明細を確かめ、保険会社を装う連絡のリンクにはアクセスしないでください。